

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/tw1sm/ritm
Сниффинг и анализ пакетовАтаки на ПаролиЭксплуатацияСетевая безопасностьТестирование на Проникновение
GitHubtw1sm/ritm

RITM

Жаркое в середине

Репозиторий
29529432 месяцев назадПроверено Kitploit

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    343
  • 5

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

RITM

Это реализация на Python атаки «человек посередине», описанной Чарли Кларком (@exploitph) в его посте New Attack Paths? AS Requested Service Tickets и продемонстрированной в его proof-of-concept Roast in the Middle.

Если кратко, этот инструмент:

  1. Выполняет ARP-спуфинг между вашей целью (целями) и шлюзом для получения позиции «человек посередине»
  2. Перехватывает трафик в поисках AS-REQ, содержащего данные PA-ENC-TIMESTAMP (да, это пропустит корректный AS-REQ там, где предварительная аутентификация не требуется)
  3. Воспроизводит перехваченный AS-REQ контроллеру домена, изменив SPN на имена пользователей/SPN из файла
  4. Выводит хэши полученных в результате roasting учётных записей

Статья о RITM. Для более глубоких технических деталей рекомендую прочитать блог Чарли.

ПРЕДУПРЕЖДЕНИЕ: Попытка выполнить атаку «человек посередине» на слишком большое количество целей может вызвать проблемы с задержками на машинах жертв. RITM тестировался только на <5 целях одновременно. Указание сетевого оборудования в качестве целей с помощью -t/--targets и последующий ARP-спуфинг против них, скорее всего, окажет негативное влияние на сеть.

RITM восстановит ARP-кэши целевых машин по завершении работы или после Ctrl-C. Если возникнет неперехваченная ошибка и RITM завершится с ошибкой, вы можете перезапустить RITM и быстро нажать Ctrl-C, чтобы восстановить ARP-кэши.

Install

RITM можно установить, клонировав этот репозиторий и выполнив pip3 install ., после чего запускать из PATH с помощью ritm или roastinthemiddle
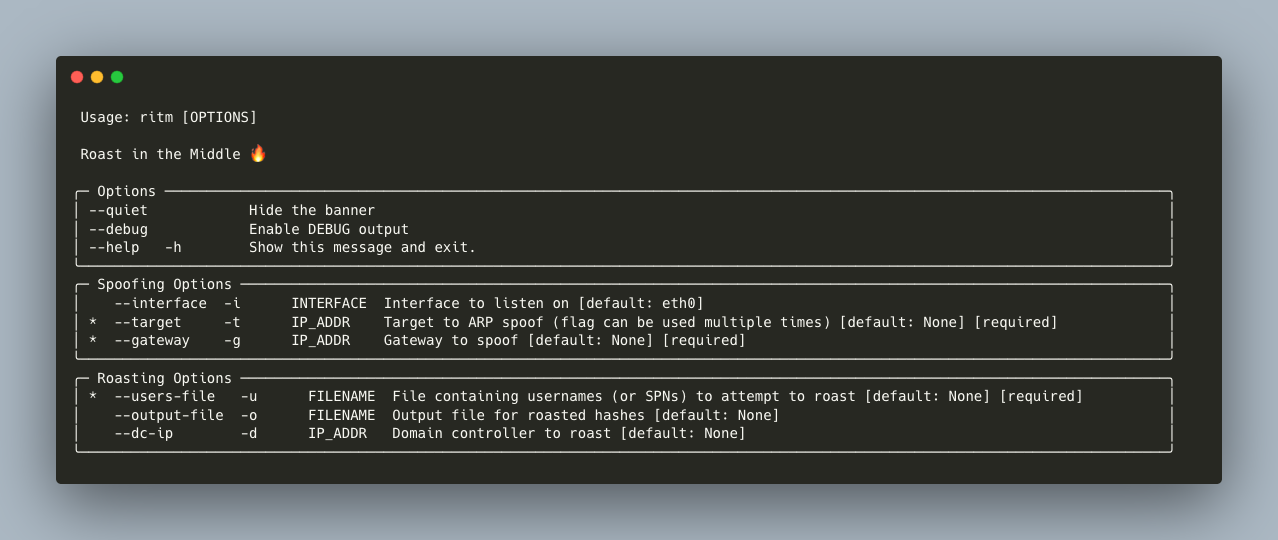
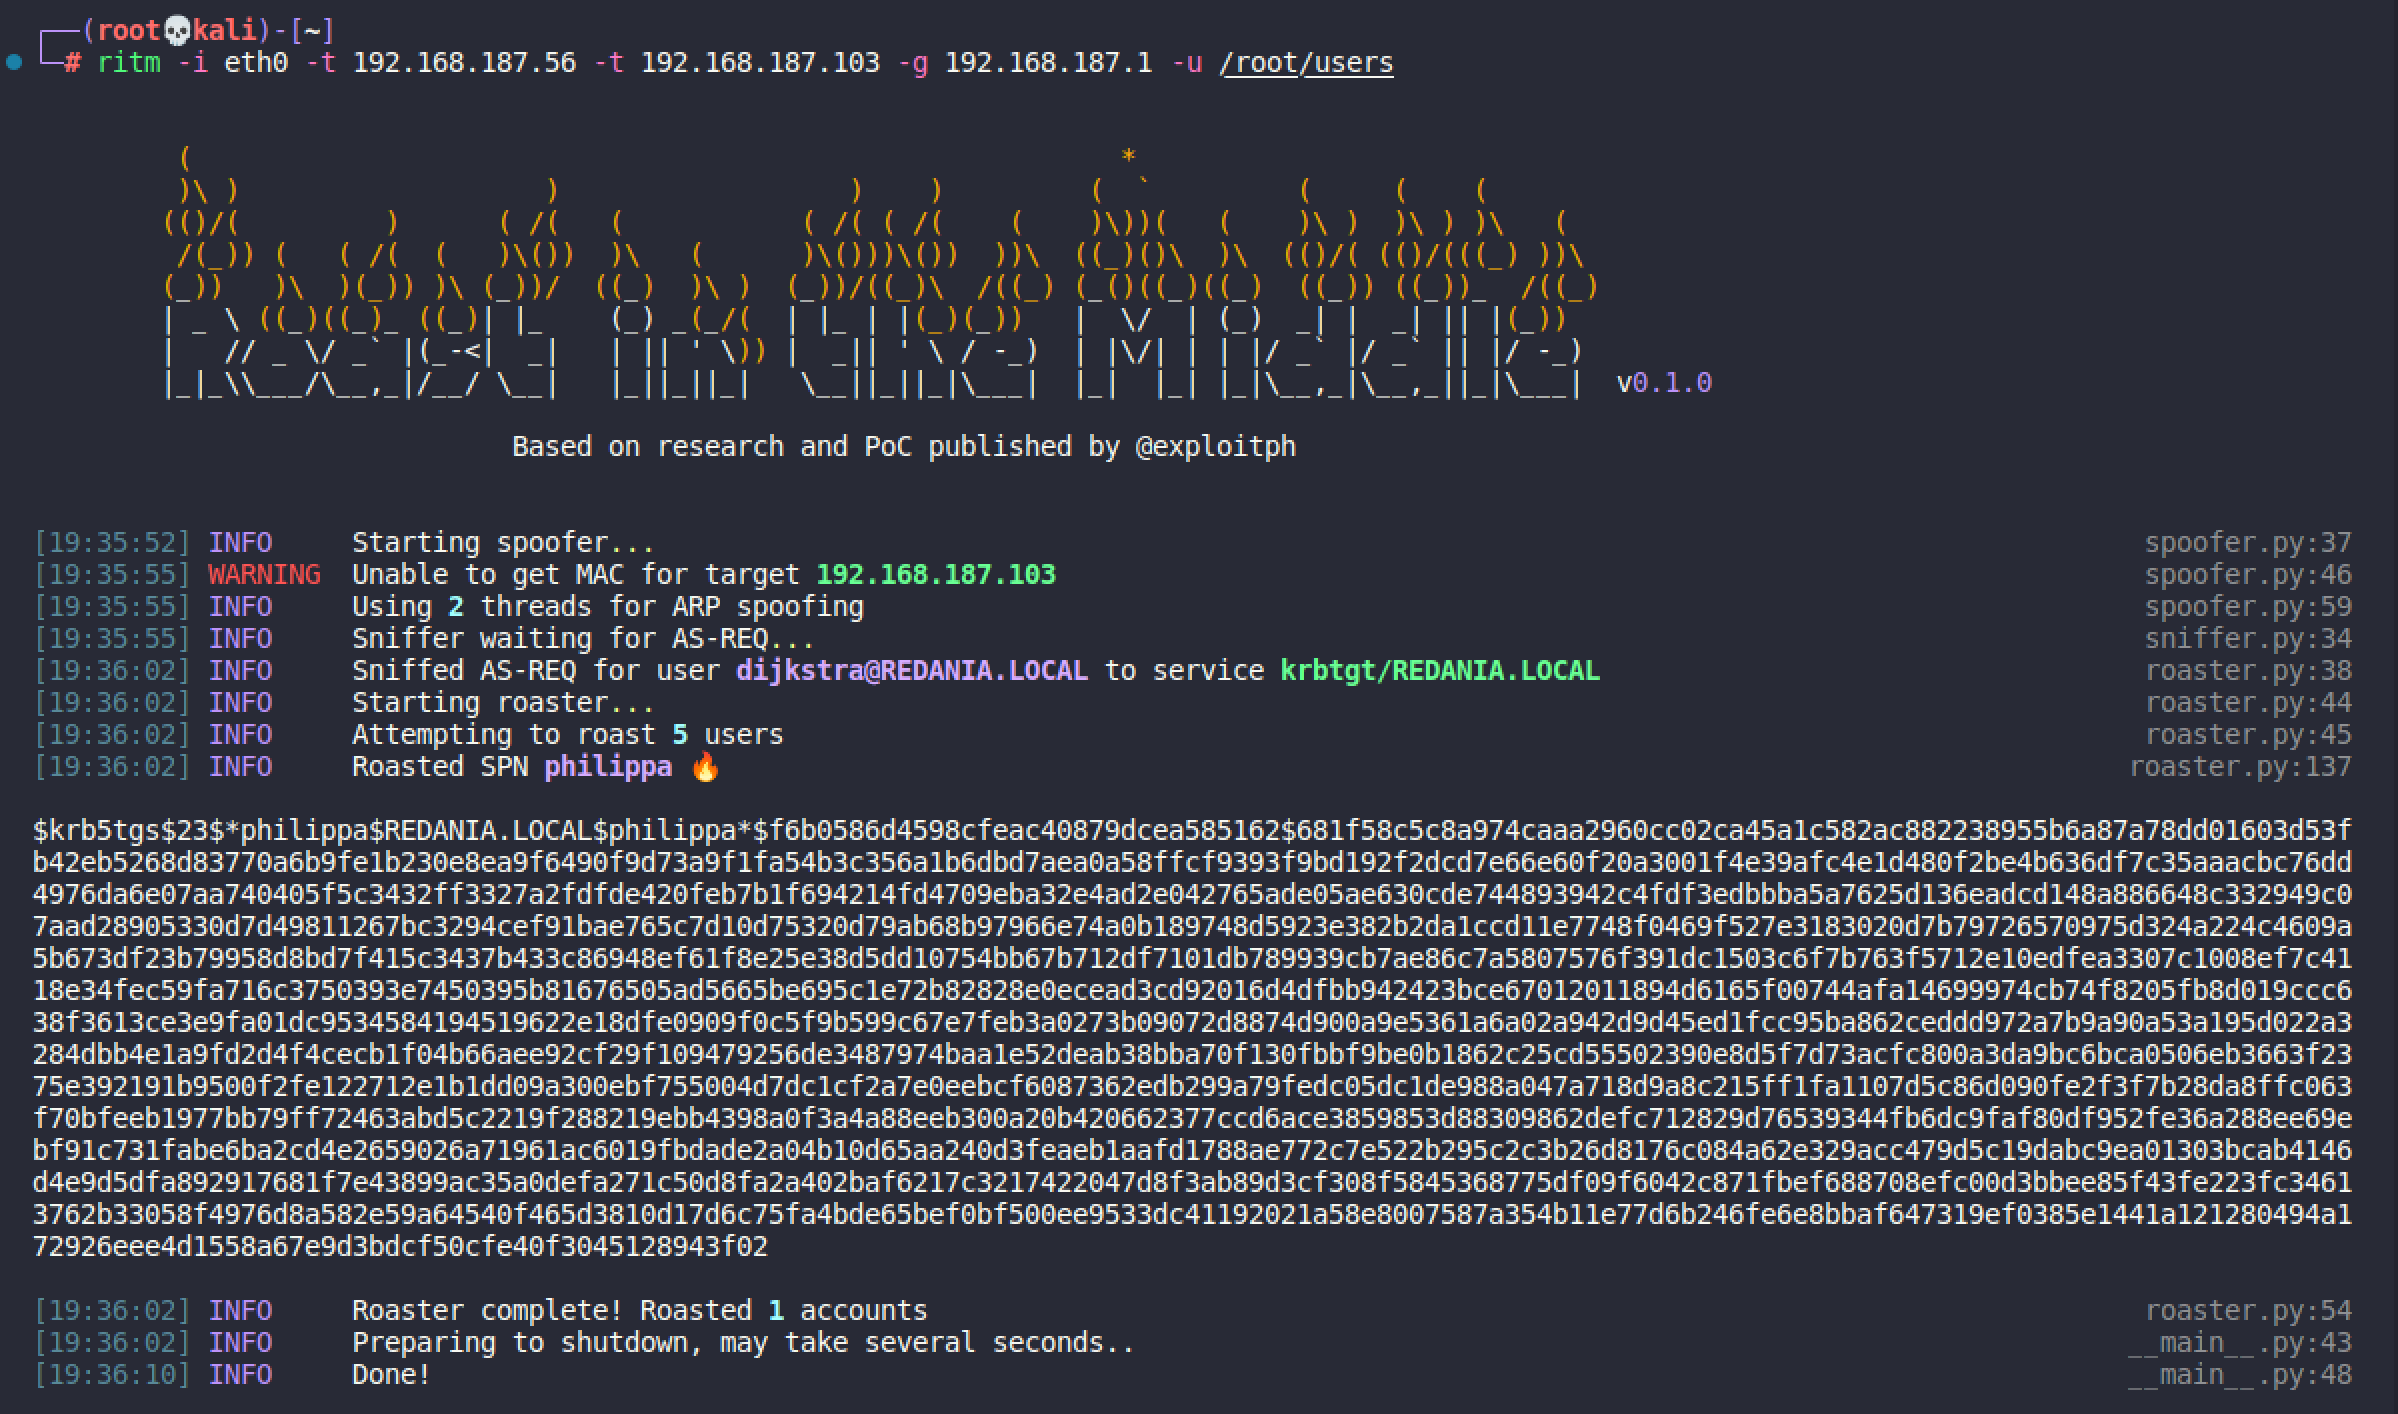
Usage

Example

  • Я настоятельно рекомендую указывать контроллер домена для roasting с помощью --dc-ip
  • Если цель (цели) и контроллер домена находятся в одной подсети, укажите IP контроллера домена с помощью --gateway/-g

Development

Для управления зависимостями RITM использует Poetry. Установите из исходников и настройте окружение для разработки:

git clone https://github.com/tw1sm/ritm
cd ritm
poetry install
poetry run ritm --help

Contributors

Спасибо следующим людям за вклад в кодовую базу!

  • @snovvcrash

Credits

  • Чарли Кларк (@exploitph) — этот инструмент полностью основан на его исследовании и коде proof-of-concept
  • Impacket — за структуры Kerberos и код для отправки/разбора AS-REQ и AS-REP
Скачать инструмент






