Skip to content
KitploitKITPLOIT
ИнструментыБлог
Log in
Отправить
ИнструментыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
allsafe-android — Намеренно уязвимое Android-приложение. | Kitploit
Инструменты/GitHubGitHub/t0thkr1s/allsafe-android
Безопасность AndroidДинамический анализ (песочница)Анализ уязвимостейПентестинг мобильных приложенийОбратная инженерияФаззингТестирование на ПроникновениеМобильная безопасностьОбучение и ОбразованиеЛаборатории и Практика
GitHub
410117221 год назадПроверено Kitploit

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться
t0thkr1s/allsafe-android

allsafe-android

Намеренно уязвимое Android-приложение.
РепозиторийСайт
Allsafe Logo

Allsafe - Android

Намеренно уязвимое Android-приложение для обучения безопасности

Android CI License: GPL v3 Platform API

Возможности • Скриншоты • Установка • Задания • Вклад • Поддержка


📱 О приложении

Allsafe — это намеренно уязвимое Android-приложение, созданное для энтузиастов безопасности, пентестеров и разработчиков, желающих изучить безопасность Android-приложений. В отличие от типичных CTF-приложений, Allsafe имитирует реальное приложение с использованием современных библиотек и технологий, предоставляя практический опыт выявления и эксплуатации уязвимостей Android.
🎯 Ключевые особенности

  • 15+ заданий по безопасности, охватывающих различные категории уязвимостей
  • Современный технологический стек с использованием актуальных практик разработки Android
  • Задания с Frida для практики динамической инструментации
  • Реалистичные сценарии, отражающие реальные уязвимости приложений
  • Постепенное усложнение от начального до продвинутого уровня
  • Чистый UI/UX с терминальным интерфейсом в хакерском стиле

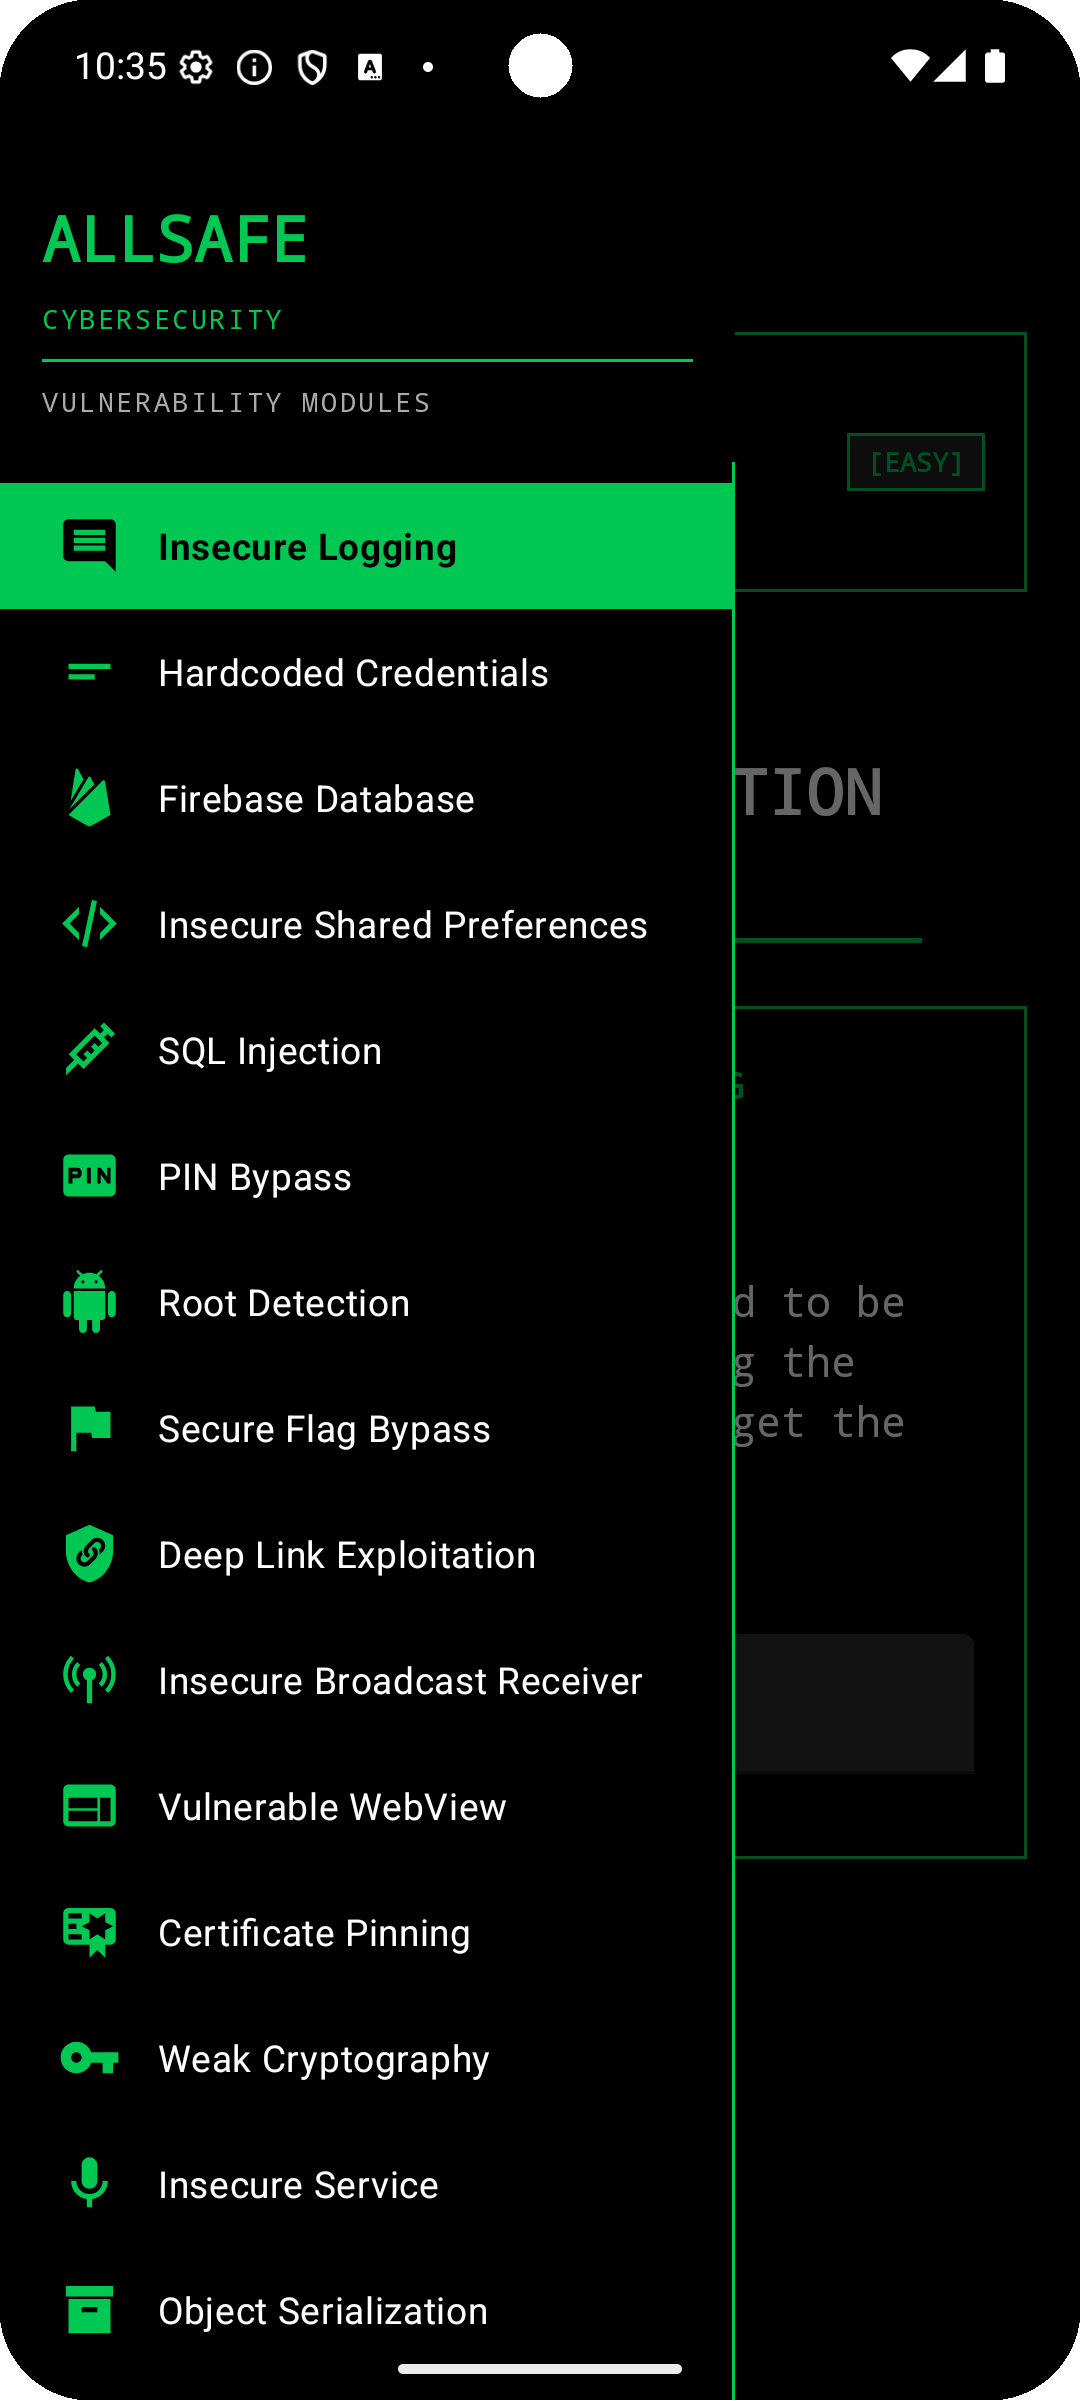
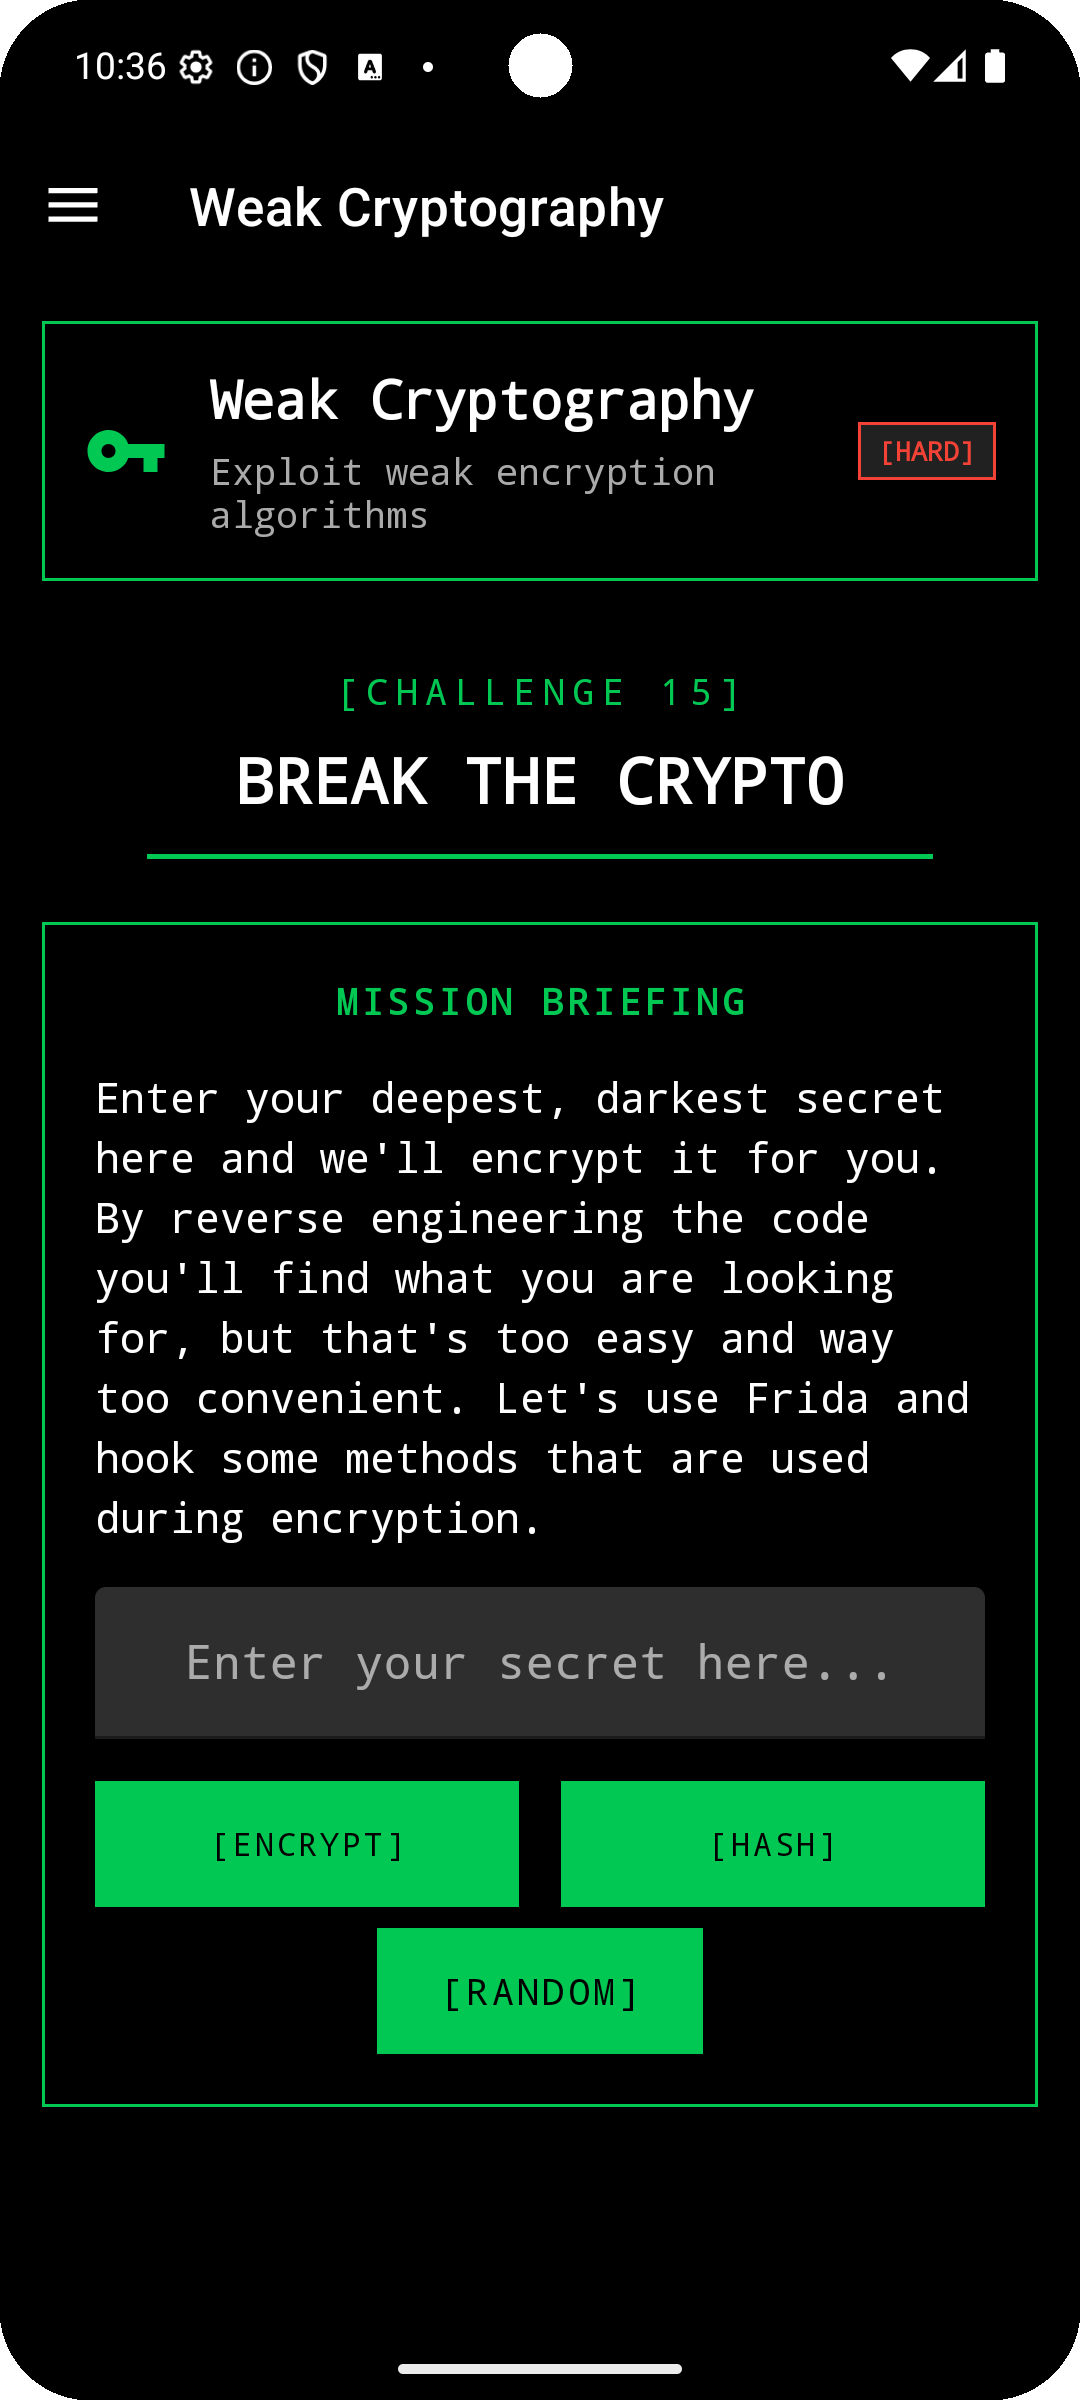
📸 Скриншоты

Главный экран Вид задания Задание с deep link

🚀 Установка

Предварительные требования

  • Устройство Android или эмулятор (API 23+)
  • Установленный ADB (Android Debug Bridge)
  • (Опционально) Frida для заданий по динамическому анализу

Загрузка и установка

Вариант 1: Прямая установка APK

# Загрузите последний APK из релизов
wget https://github.com/t0thkr1s/allsafe/releases/latest/download/allsafe.apk

# Установите через ADB
adb install allsafe.apk

Вариант 2: Сборка из исходников

# Клонируйте репозиторий
git clone https://github.com/t0thkr1s/allsafe.git
cd allsafe

# Соберите APK
./gradlew assembleDebug

# Установите APK
adb install app/build/outputs/apk/debug/app-debug.apk

🎮 Задания

Приложение содержит различные задания по безопасности, упорядоченные по сложности:

Задания

1. Небезопасное логирование

Простая уязвимость раскрытия информации. Используйте утилиту командной строки logcat, чтобы обнаружить конфиденциальные данные.

Ресурсы и отчёты HackerOne:
  • Утилита Logcat
  • Утечка кода ответа OAuth в Coinbase
Показать, как это сделать!
adb shell 'pidof infosecadventures.allsafe'

Возьмите вывод и подставьте вместо

adb shell 'logcat --pid [PID] | grep secret'


2. Жёстко закодированные учётные данные

Некоторые учётные данные оставлены в коде. Ваша задача — восстановить приложение и найти чувствительную информацию.

Ресурсы и отчёты HackerOne:
  • Жёстко заданные учётные данные в Zomato
  • Жёстко заданные учётные данные в 8x8
  • Жёстко заданный API-секрет в Reverb

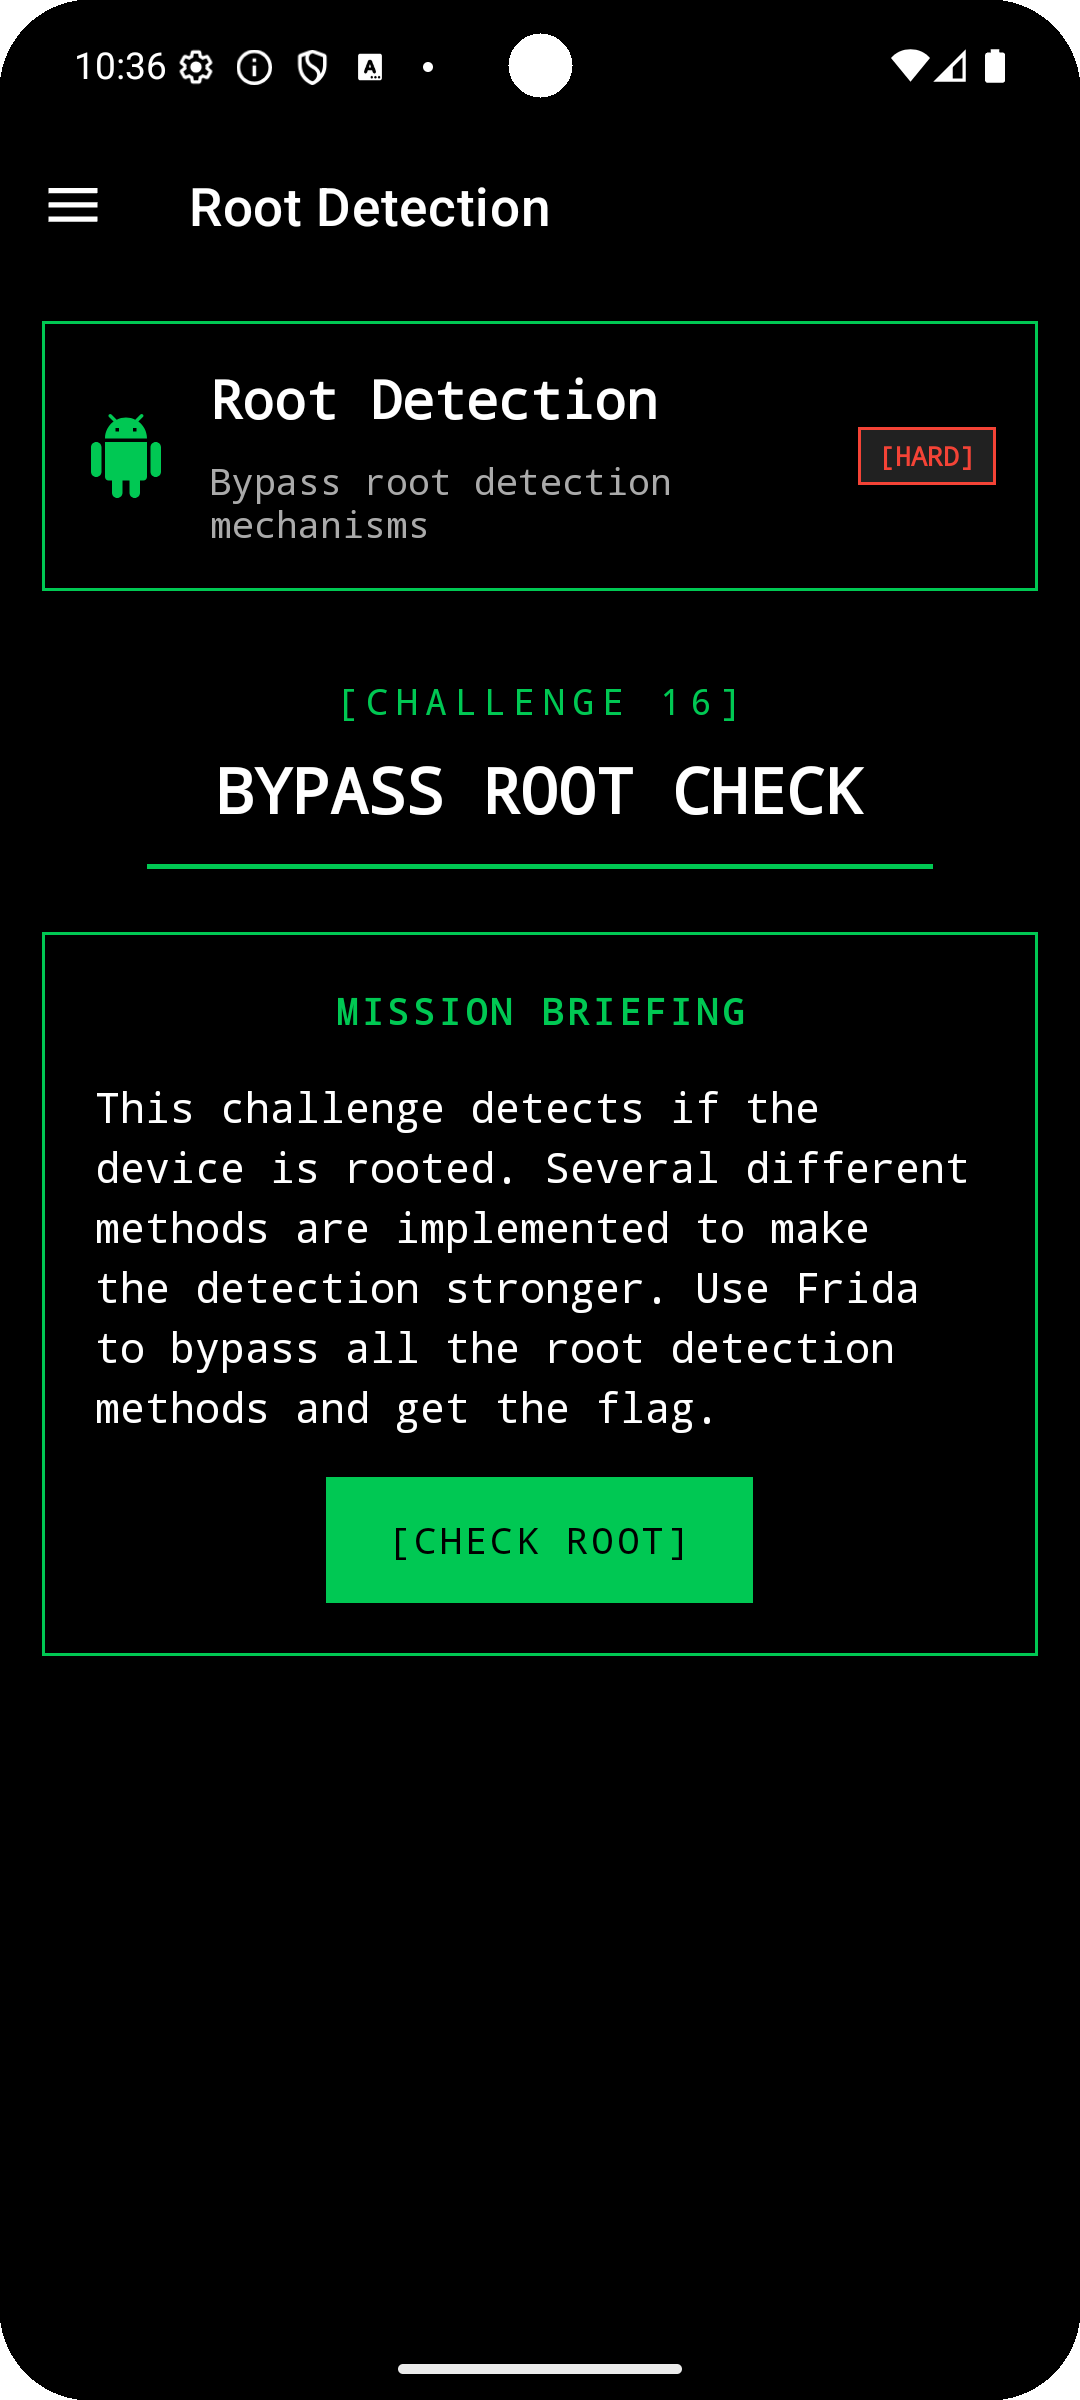
3. Обнаружение рутирования

Это чисто для практики Frida. Сделайте так, чтобы код считал, что ваше устройство не рутировано!

Показать, как это сделать!
https://youtu.be/Gg-3Sw79gEI


4. Произвольное выполнение кода

Безопасная загрузка модулей со сторонними приложениями — непростая задача. Напишите PoC-приложение и эксплуатацию уязвимости!

Ресурсы и отчёты HackerOne:
  • Произвольное выполнение кода через контексты сторонних пакетов

5. Обход защитного флага

Ещё одно задание на Frida. Реальной уязвимости здесь нет, просто развлекайтесь, обходя защитные флаги!

Ресурсы и отчёты HackerOne:
  • Справочник по Android FLAG_SECURE

6. Обход привязки сертификатов

Привязка сертификатов реализована с помощью библиотеки OkHttp. Вам нужно обойти её, чтобы просматривать трафик в Burp Suite.

Ресурсы и отчёты HackerOne:
  • Привязка сертификатов и открытых ключей
  • Уязвимости Coinbase

7. Небезопасный Broadcast Receiver

В приложении есть уязвимый broadcast receiver. Запустите его с правильными данными — и готово!

Ресурсы и отчёты HackerOne:
  • Обзор Broadcast в Android
  • Эксплуатация Broadcast Receiver в ok.ru
  • Уязвимый Broadcast Receiver в Bitwarden

8. Эксплуатация Deep Link

Аналогично небезопасному broadcast receiver, вам нужно передать правильный параметр запроса, чтобы выполнить задание!

Ресурсы и отчёты HackerOne:
  • Глубокие ссылки в Android
  • Небезопасный Deep Link в Grab
  • CSRF через Deep Link в Periscope

9. SQL-инъекция

Обычная SQL-инъекция, которую можно найти в веб-приложениях. Не нужно декомпилировать код, чтобы обойти механизм входа.

Ресурсы и отчёты HackerOne:
  • SQL-инъекция в Content Provider

10. Уязвимый WebView

Это задание также можно выполнить без декомпиляции приложения. Вызовите диалоговое окно и прочитайте файлы!

Ресурсы и отчёты HackerOne:
  • XSS в WebView ownCloud

11. Патчинг Smali

В этом задании вам нужно изменить поток выполнения приложения, отредактировав код Smali. Затем пересоберите и подпишите APK!

Ресурсы и отчёты HackerOne:
  • Uber APK Signer

12. Нативная библиотека

Приложение использует нативную библиотеку, которая проверяет введённый пароль. Восстановите библиотеку, чтобы найти пароль, затем используйте Frida для перехвата нативного метода.

Ресурсы и отчёты HackerOne:
  • Ghidra
  • Cutter
Показать, как это сделать!
# TODO

🔧 Полезные инструменты и ресурсы

Скрипты Frida

Ознакомьтесь с моей коллекцией скриптов Frida для пентеста Android: https://github.com/t0thkr1s/frida


Скачать инструмент