
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-1071-PoC-Script — wp/ultimate-member — скрипт эксплуатации уязвимости SQL-инъекции. | Kitploit

Инструменты/GitHubGitHub/spid3hex/cve-2024-1071-poc-script
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и Образование
GitHubspid3hex/cve-2024-1071-poc-script

CVE-2024-1071-PoC-Script

wp/ultimate-member — скрипт эксплуатации уязвимости SQL-инъекции.

Репозиторий
2162 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    601
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    403
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    265
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    OSINT-движок на базе ИИ для обнаружения и сопоставления более 7 700 идентификаторов в социальных сетях по всему интернету

    263

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2024-1071 Эксплойт-скрипт 🚀

🌟 Отказ от ответственности

Данная концепция доказательства (POC) создана исключительно для образовательных и этических целей тестирования.
Использование этого инструмента для атаки на цели без предварительного взаимного согласия незаконно. Ответственность за соблюдение всех применимых местных, государственных и федеральных законов лежит на конечном пользователе. Разработчики не несут ответственности и не отвечают за любое неправомерное использование или ущерб, причинённый этой программой.

Обзор

В плагине WordPress Ultimate Member (версии с 2.1.3 по 2.8.2) присутствует уязвимость SQL-инъекции через параметр sorting. Она возникает из-за недостаточной проверки вводимых данных и неподготовленных SQL-запросов, что позволяет неаутентифицированным пользователям манипулировать запросами и извлекать конфиденциальные данные из затронутых баз данных.

Затронутые версии плагина: 2.1.3 — 2.8.2
Серьёзность: Высокая
CVE ID: CVE-2024-1071

Статус PoC

PoC опубликован. Он создан только для образовательных/исследовательских целей! Используйте его на свой страх и риск!
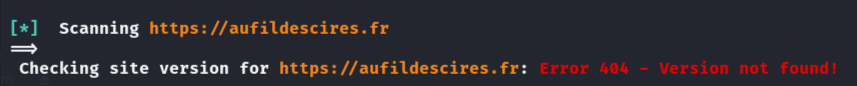
  • НЕ УЯЗВИМО! Not Vulnerable!
  • УЯЗВИМО! Vulnerable!

🔍 Поиск потенциальных целей

Определите потенциальные цели с помощью таких инструментов, как FOFA или Shodan.io, используя следующие дорки:

  • FOFA Dork: body="/wp-content/plugins/ultimate-member"
  • Hunter Dork: body="/wp-content/plugins/ultimate-member"

📦 Клонирование репозитория

Для начала клонируйте репозиторий, используя следующие команды:

git clone https://github.com/Spid3heX/CVE-2024-1071-PoC-Script.git cd CVE-2024-1071-PoC-Script

⚙️ Использование

Скрипт может сканировать как один целевой URL, так и несколько URL-адресов, перечисленных в файле. Он оценит каждую цель на уязвимость и предоставит обратную связь.

  • Аргументы командной строки -f, --file: Укажите текстовый файл, содержащий список целевых URL-адресов для сканирования.

  • Для сканирования одного целевого URL: python cve-2024-1071.py https://example.com

  • Для сканирования нескольких целей из файла: python cve-2024-1071.py -f targets.txt

Скачать инструмент





