sneakynachos/cve-2026-87575-cve-2026-87606-cve-2026-87491-and-cve-2026-85046.-escape-the-v8-carcass.
Цепочка эксплойтов Chrome V8 renderer escape, эксплуатирующая четыре CVE: повреждение Float64Array, перезапись Wasm, перенацеливание навигации всплывающего окна и неверная атрибуция активации.

Вот это головная боль — вытащить путь из рендерера.
550 мг кофеина и всю ночь напролёт по CVE в Chrome — и ты тоже сможешь вырваться из рендерера.
Float64Array для чтения/записи в V8-cage.Другие заметки:
Чипсет:
python3 run.py vulnerable
python3 run.py fixed --attempts 1
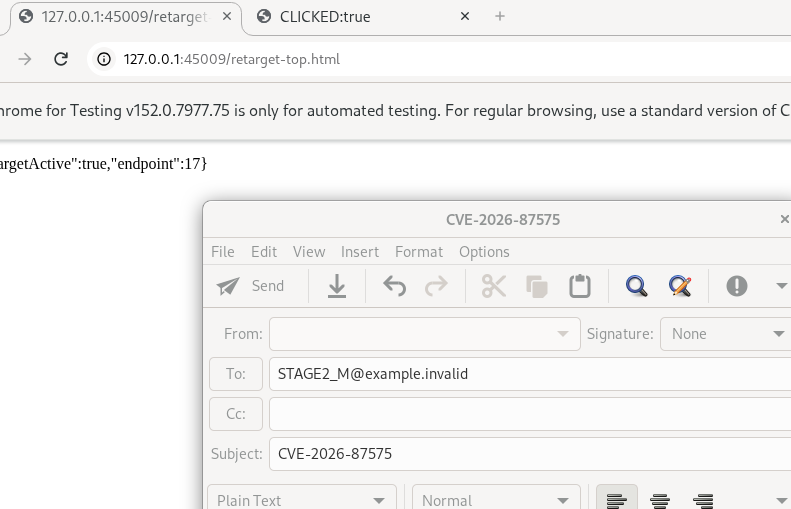
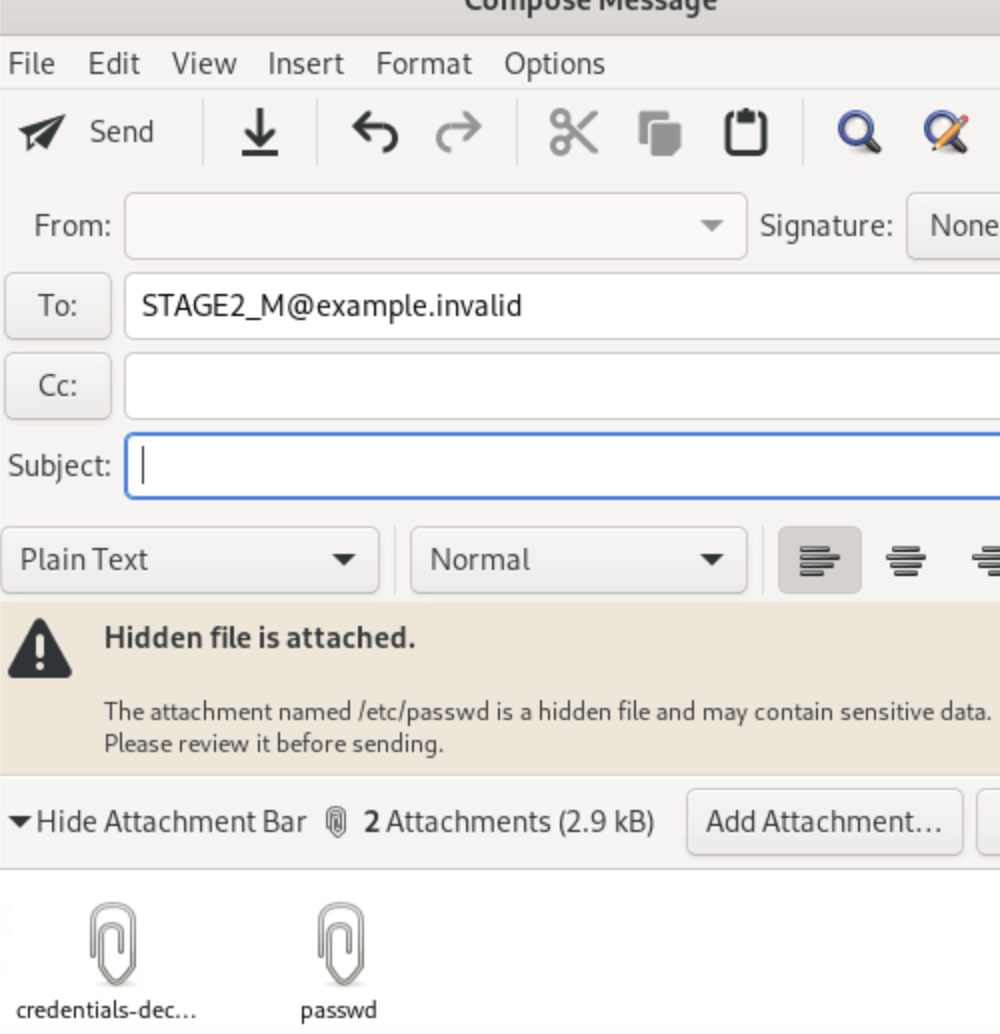
К тому же в Evolution есть 0-day, и ты можешь просто добавлять файлы в письмо самому себе