

Эфемерный root для устройств Samsung Galaxy через CVE-2026-43284 — стабильный форк DirtyFrag. Перезагрузка отменяет изменения.
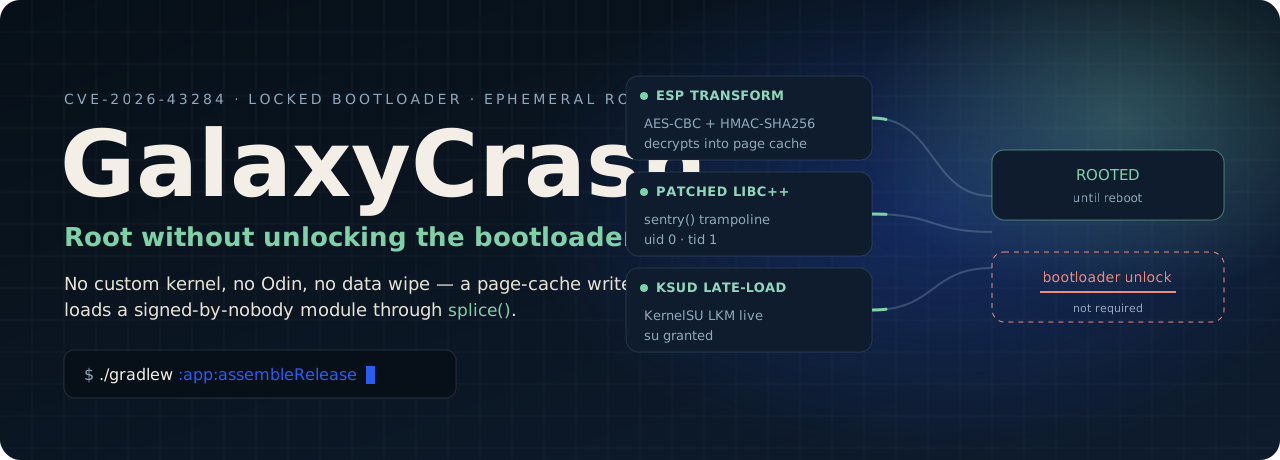
Root на заблокированном загрузчике. Без кастомного ядра, без Odin, без стирания данных — и исчезает после перезагрузки.

Быстрый старт · Что меняет этот форк · Как это работает · Сборка · Устранение неполадок · Благодарности
GalaxyCrash эксплуатирует CVE-2026-43284 — запись в page cache в пути IPsec ESP ядра Android — чтобы загрузить модуль ядра и запустить демон SU на устройстве, у которого загрузчик всё ещё заблокирован, а ядро всё ещё стоковое. Ничего не прошивается. Ничего не переживает перезагрузку.
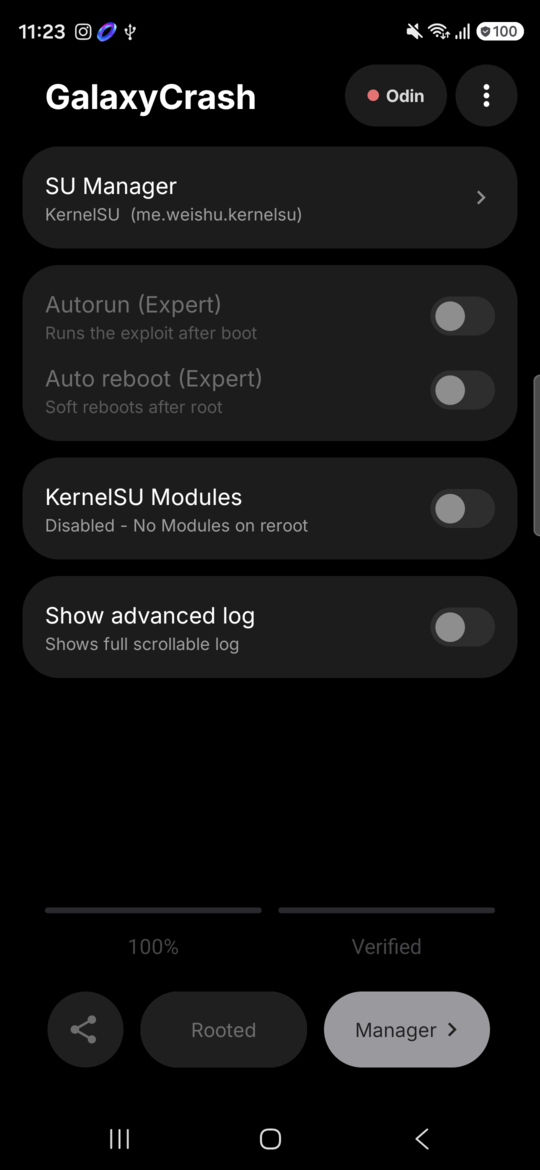
Реальное приложение на Galaxy S26 Ultra (SM-S948B), Android 17, патч за сентябрь 2026.
KernelSU в режиме LKM, все восемь маркеров вплоть до dfm6, SELinux снова в Enforcing после запуска.
[!IMPORTANT] Root по своей природе эфемерен. Модуль ядра,
suи каждый загруженный вами модуль исчезают в момент перезагрузки устройства. Перезагрузка — это ещё и путь восстановления: она всегда возвращает телефон в чистое, не рутованное состояние. Это не инструмент для сохранения root.
Этот форк mitschud/DirtyFrag (переименованный в GalaxyCrash) — это проход по стабильности, собранный и проверенный на реальном железе, а не прочитанный по исходникам. Были найдены два дефекта, исправлены, и каждый доказан сначала падающим тестом.
Исправлено: переключатель модулей прерывал запускУстановка KernelSU Modules → Disabled на свежей установке KernelSU — где
Это худшее из возможных частичных состояний, и это тот же сбой, что и в upstream issue #42. Отсутствующий
каталог модулей теперь означает «нечего отключать» — успех, чего и просил пользователь.
Настоящие ошибки ( |
Исправлено: неудачный запуск отображался как
|
/proc/modules был отвергнут в качестве проверки| Файл | Изменение |
|---|---|
app/src/main/jni/bootstrap.c | disable_modules(): return errno == ENOENT ? 0 : -1; |
app/src/main/java/df/root/RootState.java | новый — единое определение «rooted», используемое обоими вызывающими |
app/src/main/java/df/root/MainActivity.java | 5 проверок root перенаправлены через RootState, failedRun устанавливается при сбое |
app/src/main/java/df/root/BootReceiver.java | проверка root перенаправлена через RootState |
Первая попытка проверки root читала /proc/modules в поисках записи kernelsu. Она работала из
adb shell и всегда завершалась неудачей изнутри приложения, потому что SELinux скрывает /proc/modules от
untrusted_app. Проверка, которая молча всегда завершается неудачей, хуже отсутствия проверки, поэтому её заменили на
пару /dev/df + /dev/dfm6 — оба создаются с режимом 0666, оба доступны для stat из собственного
домена приложения.
Оба исправления были проверены негативным тестом с принудительным сбоем, а не только успешным сценарием.
Требования
libksud.so:
adb, если вы хотите управлять им с ПК. Shizuku не нужен.Шаги
bootstrap: starting SU daemon; затем кнопка показывает Rooted,
а ваш менеджер отображает модуль как активный.Чтобы отменить: перезагрузите устройство. Чтобы отменить навсегда, удалите приложение.
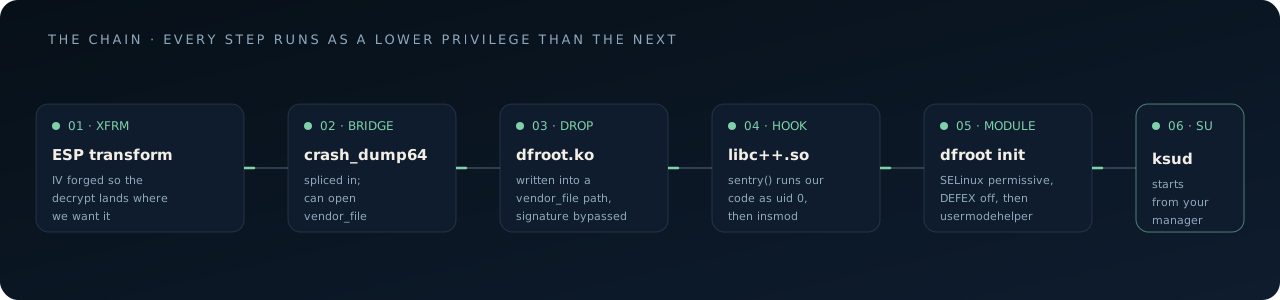
Ядро расшифровывает пакеты AES-CBC ESP непосредственно в page cache файлов, открытых для
splice(). Сконструировав
IV = AES_ECB_DEC(key, current_content) XOR desired_content







