ragnt/angryoxide
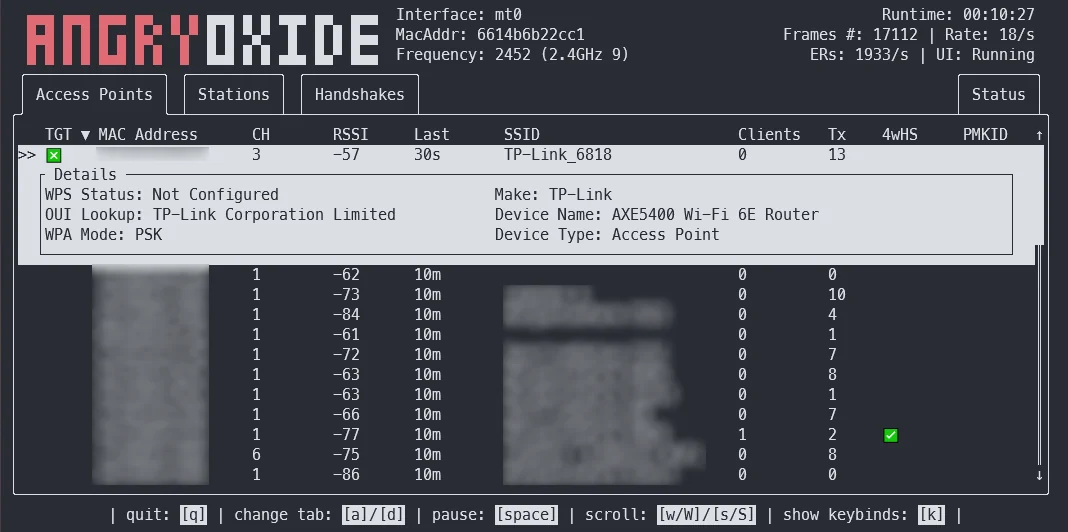
Инструмент оффенсивного аудита 802.11, автоматизирующий захват handshake WPA/WPA2 и PMKID с помощью атак деаутентификации, поддельного клиента и переключения каналов, с headless-режимом, GPS-логированием и выводом, готовым для Hashcat.

Этот инструмент предназначен только для исследовательских целей. Я не несу ответственности за любые ваши действия или ущерб, причинённый при использовании AngryOxide. Используйте его только против сетей, на которые у вас есть разрешение.
AngryOxide был разработан как способ одновременно изучать Rust, netlink, сокеты ядра и эксплуатацию WiFi.
Информацию о том, как использовать AngryOxide, вы можете получить в Руководстве пользователя.
ПРИМЕЧАНИЕ: Проект находится в стадии ИНТЕНСИВНОЙ разработки, поэтому ожидайте очень быстрый цикл релизов.
Основная цель этого инструмента — предоставить единый интерфейс для обследования сетей с расширенными автоматическими атаками, результатом которых являются валидные hashline, которые можно взломать с помощью Hashcat.
Этот инструмент во многом вдохновлён hcxdumptool, и его разработка была бы невозможна без помощи ZerBea.
Если у вас есть вопросы или проблемы, вы можете связаться со мной на Discord-сервере AngryOxide
Вы можете скачать готовые бинарные сборки AngryOxide в релизах.
tar -xf angryoxide-linux-x86_64.tar.gz # Untar
chmod +x install.sh # Make executable
sudo ./install.sh # Install (as root, including zsh/bash completions)
Информацию о том, как использовать AngryOxide, вы можете получить в Руководстве пользователя.
sudo ./install.sh uninstall # Uninstall
По умолчанию инструмент атакует ВСЕ точки доступа в радиусе действия, если не указана хотя бы одна цель; в этом случае он будет передавать данные только в отношении заданных целей. (Но он по-прежнему будет пассивно собирать данные с других точек доступа).
Все эти атаки контролируются по скорости как для предотвращения ошибочных сбросов таймеров EAPOL, так и для поддержания определённого уровня оперативной безопасности.
❯ angryoxide --help
Does awesome things... with wifi.

Usage: angryoxide [OPTIONS] --interface <INTERFACE>

Options:
  -i, --interface <INTERFACE>     Interface to use
  -c, --channel <CHANNEL>         Optional - Channel to scan. Will use "-c 1,6,11" if none specified
  -b, --band <2 | 5 | 6 | 60>     Optional - Entire band to scan - will include all channels interface can support
  -o, --output <Output Filename>  Optional - Output filename
  -h, --help                      Print help
  -V, --version                   Print version

Targeting:
  -t, --target-entry <Target MAC/SSID>
          Optional - Target (MAC or SSID) to attack - will attack everything if none specified
  -w, --whitelist-entry <WhiteList MAC/SSID>
          Optional - Whitelist (MAC or SSID) to NOT attack
      --targetlist <Targets File>
          Optional - File to load target entries from
      --whitelist <Whitelist File>
          Optional - File to load whitelist entries from

Advanced Options:
  -r, --rate <Attack Rate>            Optional - Attack rate (1, 2, 3 || 3 is most aggressive) [default: 2]
      --combine                       Optional - Combine all hc22000 files into one large file for bulk processing
      --active                        Optional - Use Active Monitor mode - WARNING, may cause bugs.
      --rogue <MAC Address>           Optional - Tx MAC for rogue-based attacks - will randomize if excluded
      --gpsd <GPSD Host:Port>         Optional - Alter default HOST:Port for GPSD connection [default: 127.0.0.1:2947]
      --autohunt                      Optional - AO will auto-hunt all channels then lock in on the ones targets are on
      --headless                      Optional - Set the tool to headless mode without a UI. (useful with --autoexit)
      --autoexit                      Optional - AO will auto-exit when all targets have a valid hashline
      --notransmit                    Optional - Do not transmit - passive only
      --notar                         Optional - Do not tar output files
      --disablemouse                  Optional - Disable mouse capture (scroll wheel)
      --dwell <Dwell Time (seconds)>  Optional - Adjust channel hop dwell time [default: 2]

Geofencing:
      --geofence
          Optional - Enable geofencing using a specified latlng and distance
      --center <CENTER>
          Lat,Lng for geofencing (required if geofence is enabled)
      --distance <DISTANCE>
          Distance in meters from the center (required if geofence is enabled)
      --geofence-timeout <GEOFENCE_TIMEOUT>
          Timeout to disable geofence if GPS is lost. (default 300 seconds) [default: 300]