
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/phoscoder/ghost-route
Сканеры уязвимостейВеб-безопасностьОбучение и Образование
GitHubphoscoder/ghost-route

ghost-route

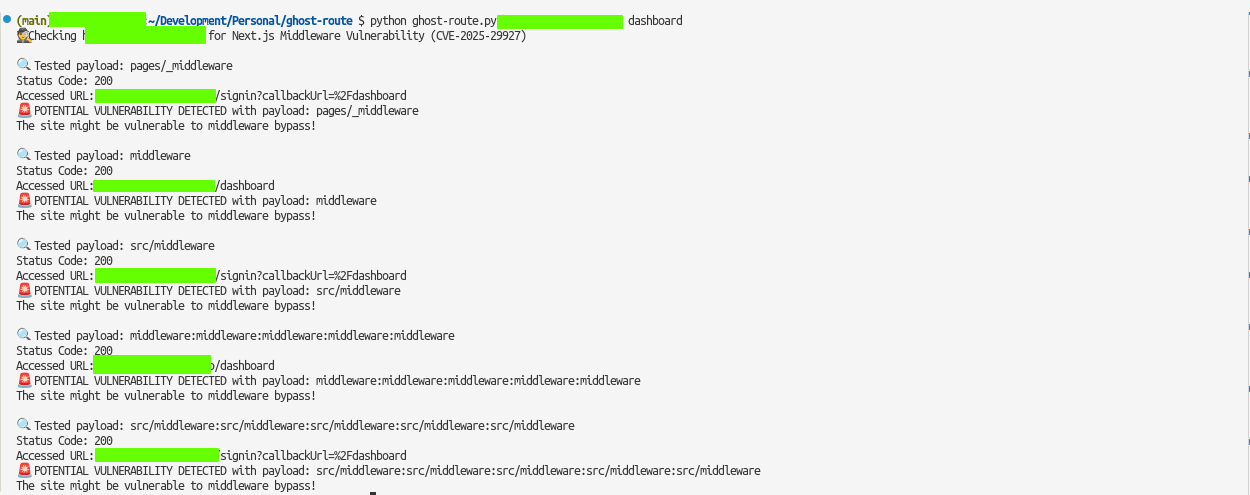
Сканер на Python, который обнаруживает уязвимость обхода промежуточного ПО CVE-2025-29927 на сайтах Next.js, отправляя поддельный заголовок x-middleware-subrequest к защищённым путям.

Репозиторий
9251 год назадЕщё не проверено
Поделиться

👻 Ghost Route

Logo

Python-скрипт для проверки сайтов Next.js на уязвимость corrupt middleware (CVE-2025-29927).

Уязвимость corrupt middleware позволяет злоумышленнику обойти аутентификацию и получить доступ к защищенным маршрутам, отправив специальный заголовок x-middleware-subrequest.

Затронутые версии Next.js:

  • 11.1.4 и выше

[!WARNING] Этот инструмент предназначен только для образовательных целей. Не используйте его на сайтах или системах, которыми вы не владеете или на тестирование которых у вас нет явного разрешения. Несанкционированное тестирование может быть незаконным и неэтичным.

Установка

Клонируйте репозиторий

git clone https://github.com/takumade/ghost-route.git
cd ghost-route

Создайте и активируйте виртуальное окружение

python -m venv .venv
source .venv/bin/activate

Установите зависимости

pip install -r requirements.txt

Использование

python ghost-route.py <url> <path> <show_headers>
  • <url>: Базовый URL сайта Next.js (например, https://example.com)
  • <path>: Защищенный путь для тестирования (по умолчанию: /admin)
  • <show_headers>: Показать заголовки ответа (по умолчанию: False)

Пример

Базовый пример

python ghost-route.py https://example.com /admin

Показать заголовки ответа

python ghost-route.py https://example.com /admin True

Лицензия

MIT License

Благодарности

  • CVE-2025-29927
  • Next.js и corrupt middleware: авторизующий артефакт
  • Rachid A.
  • Yasser Allam
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    340
  • 4

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    314
  • 5

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    307
  • 6

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    295

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






