FileInsight-plugins: набор инструментов декодирования для hex-редактора McAfee FileInsight, используемый для анализа вредоносного ПО

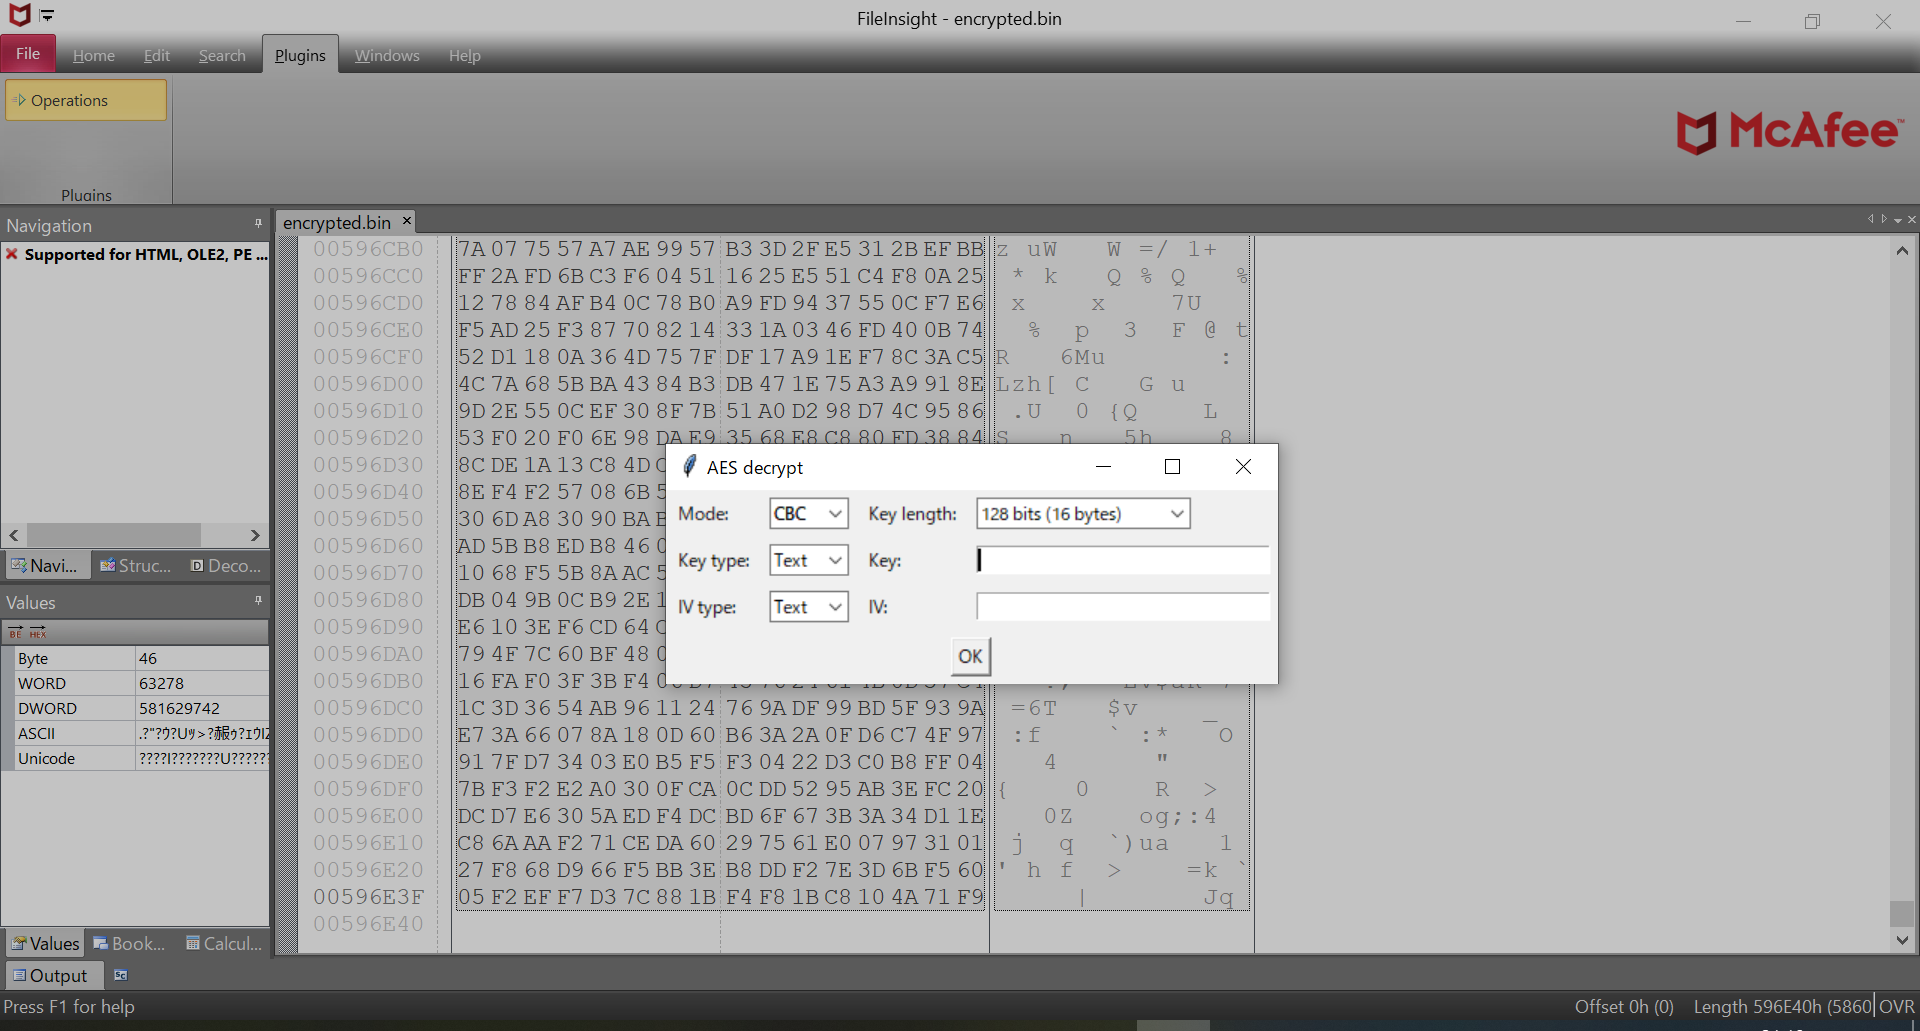
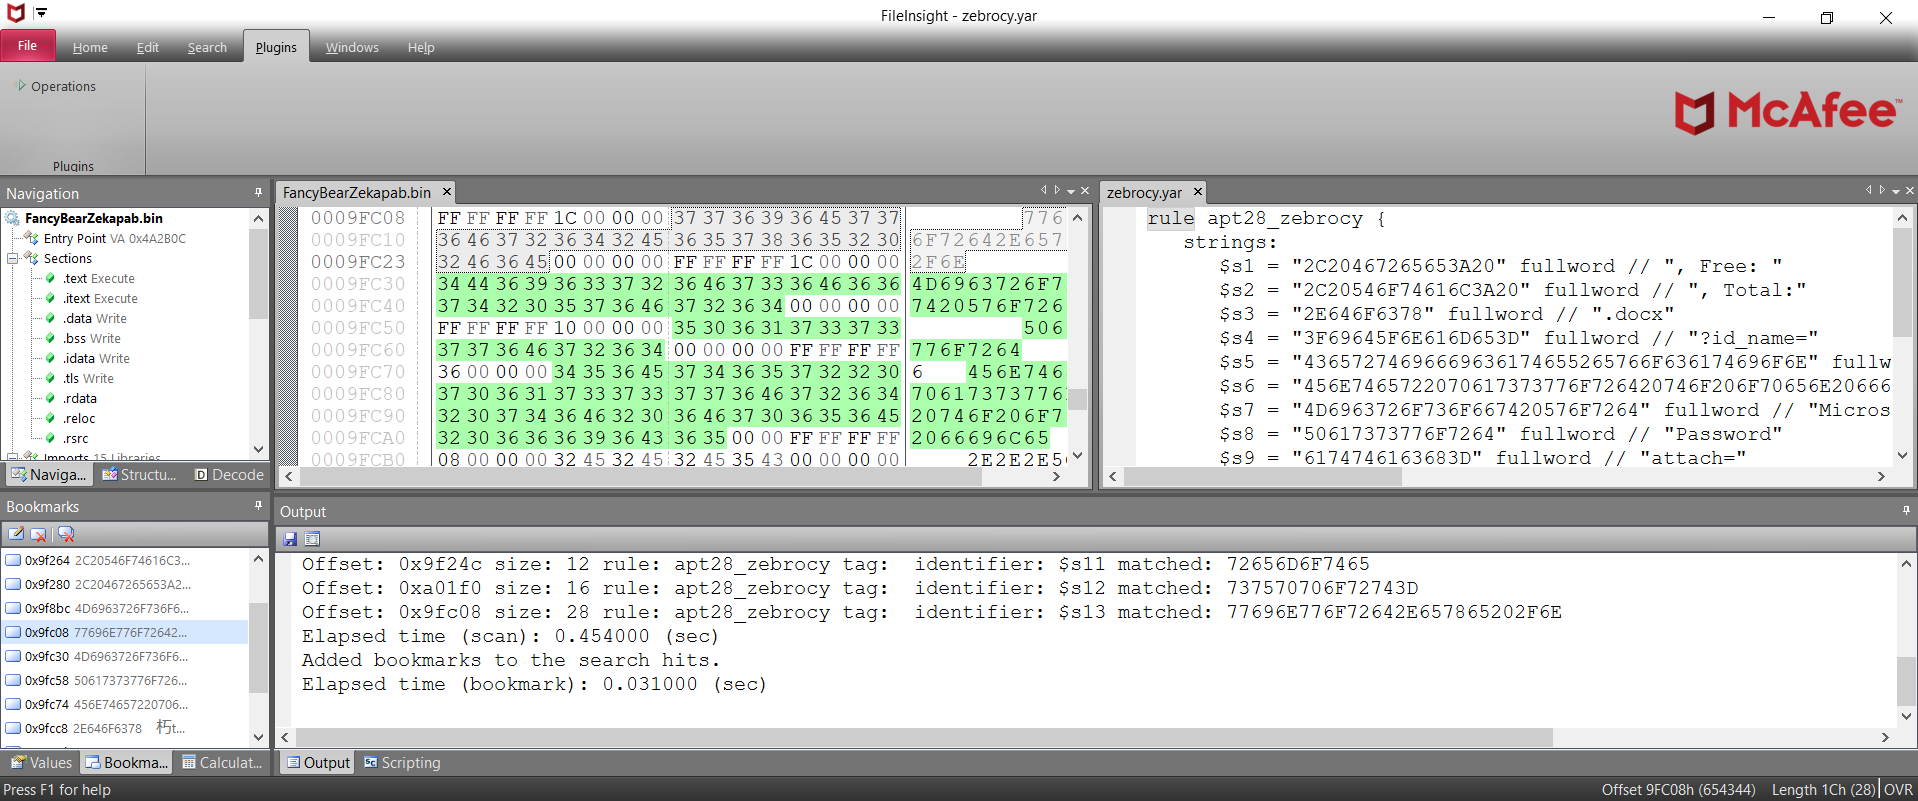
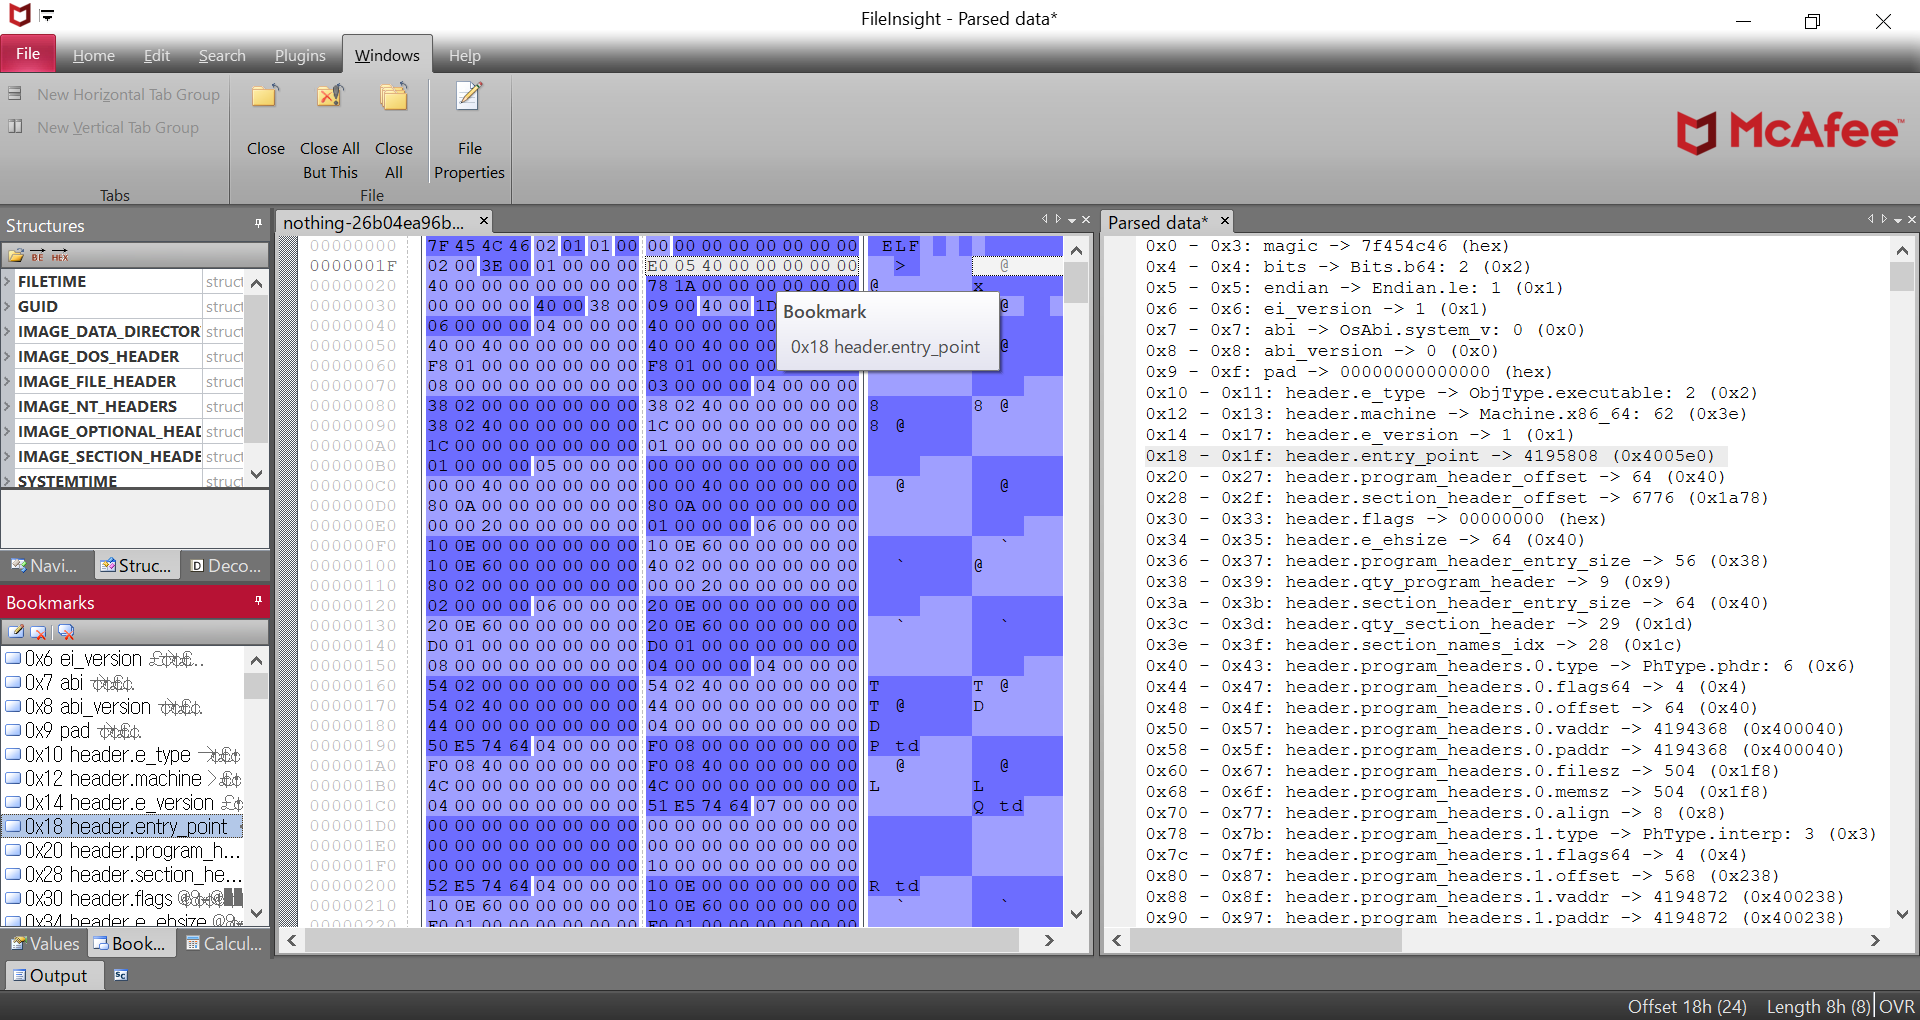
FileInsight-plugins — это большой набор плагинов для шестнадцатеричного редактора McAfee FileInsight. Он добавляет множество возможностей, таких как расшифровка, декомпрессия, поиск XOR-строк, сканирование с помощью YARA-правил, эмуляция кода, дизассемблирование и многое другое! Полезен для различных задач декодирования при анализе вредоносного ПО (например, извлечение исполняемых файлов и документов-приманок из вредоносных файлов документов).
Для тех, кто ищет установщик FileInsight, он доступен по адресу https://downloadcenter.trellix.com/products/mcafee-avert/fileinsight.msi.
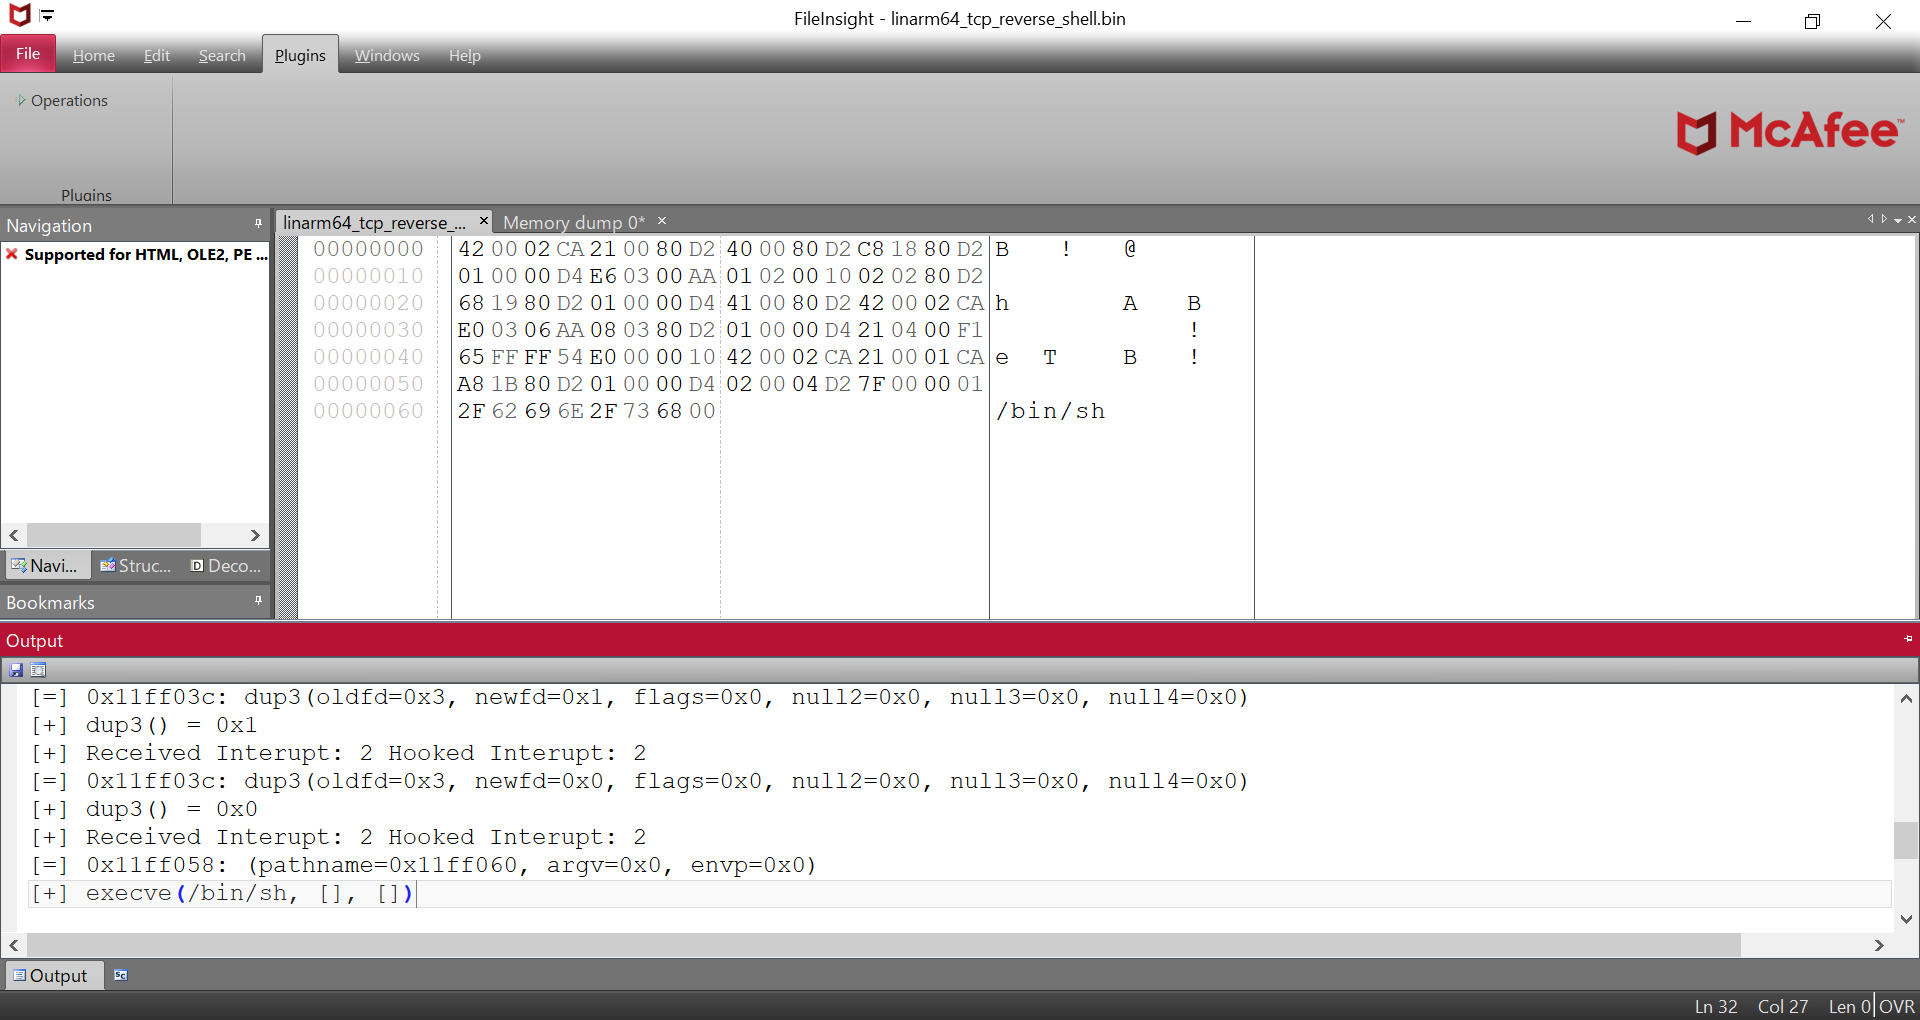
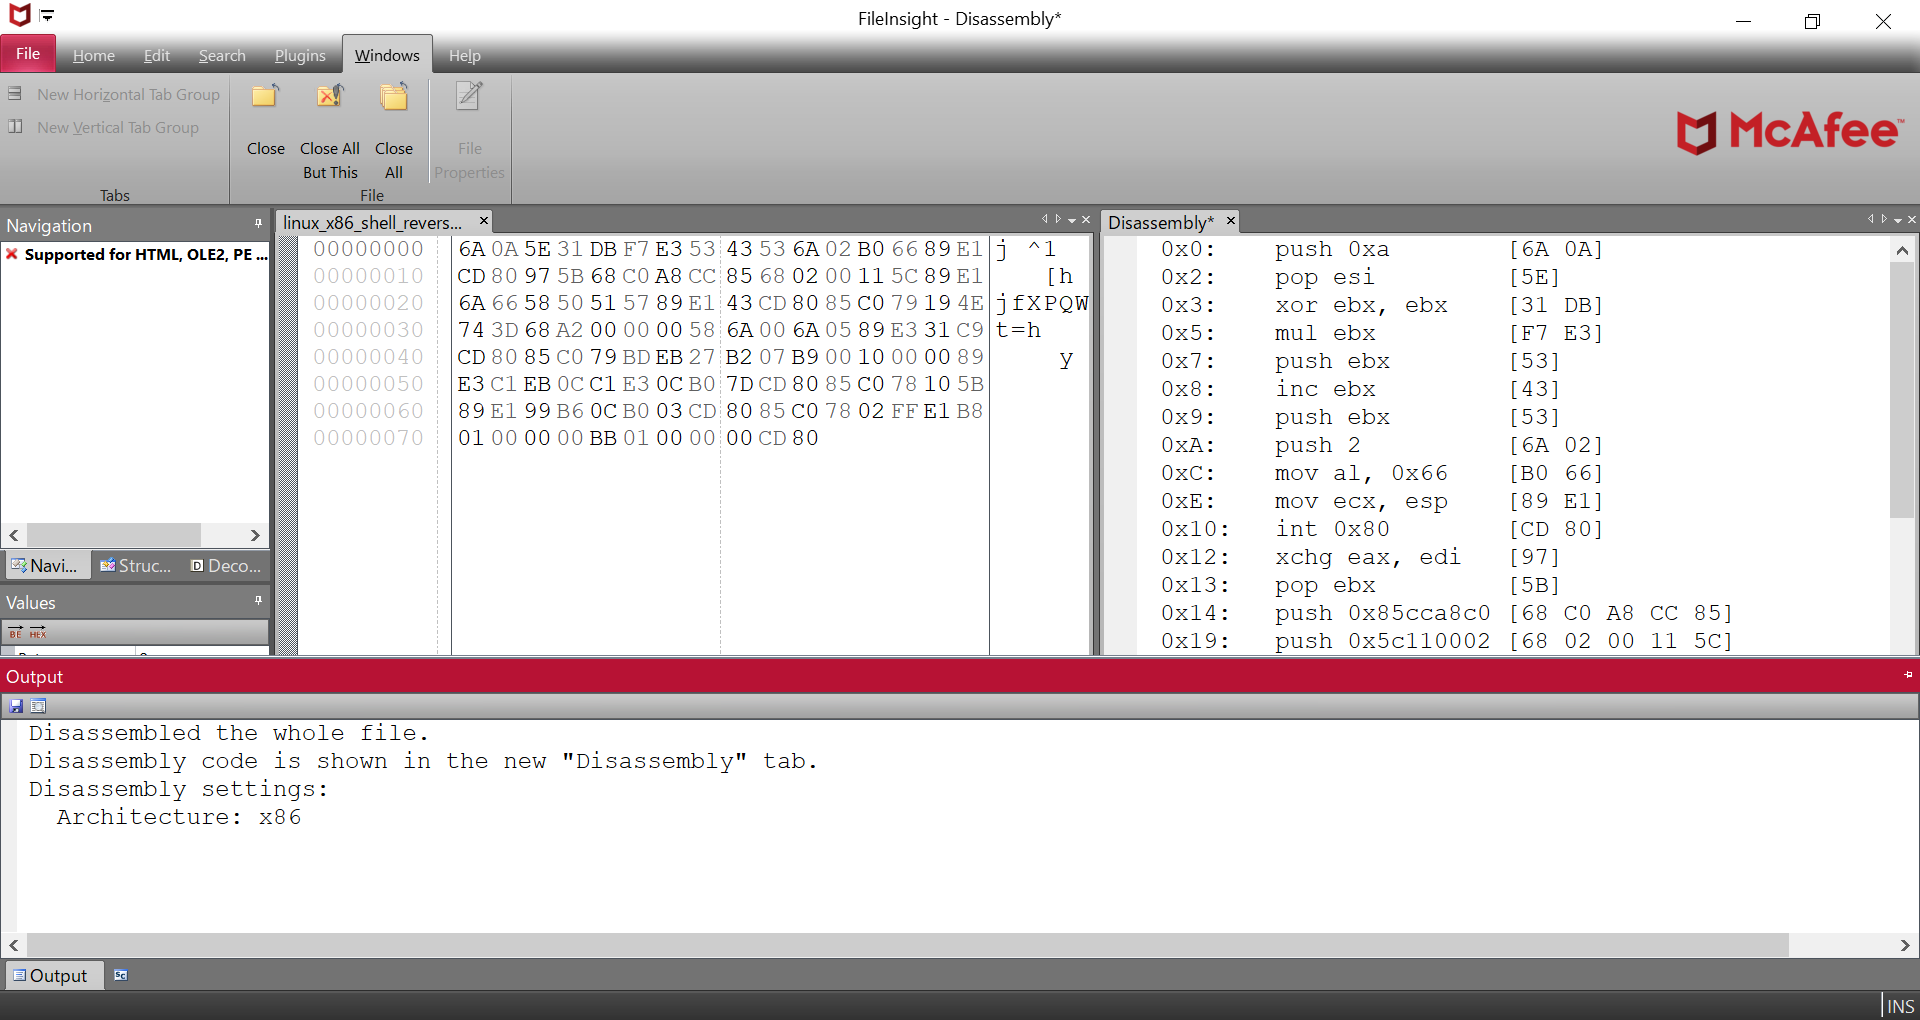
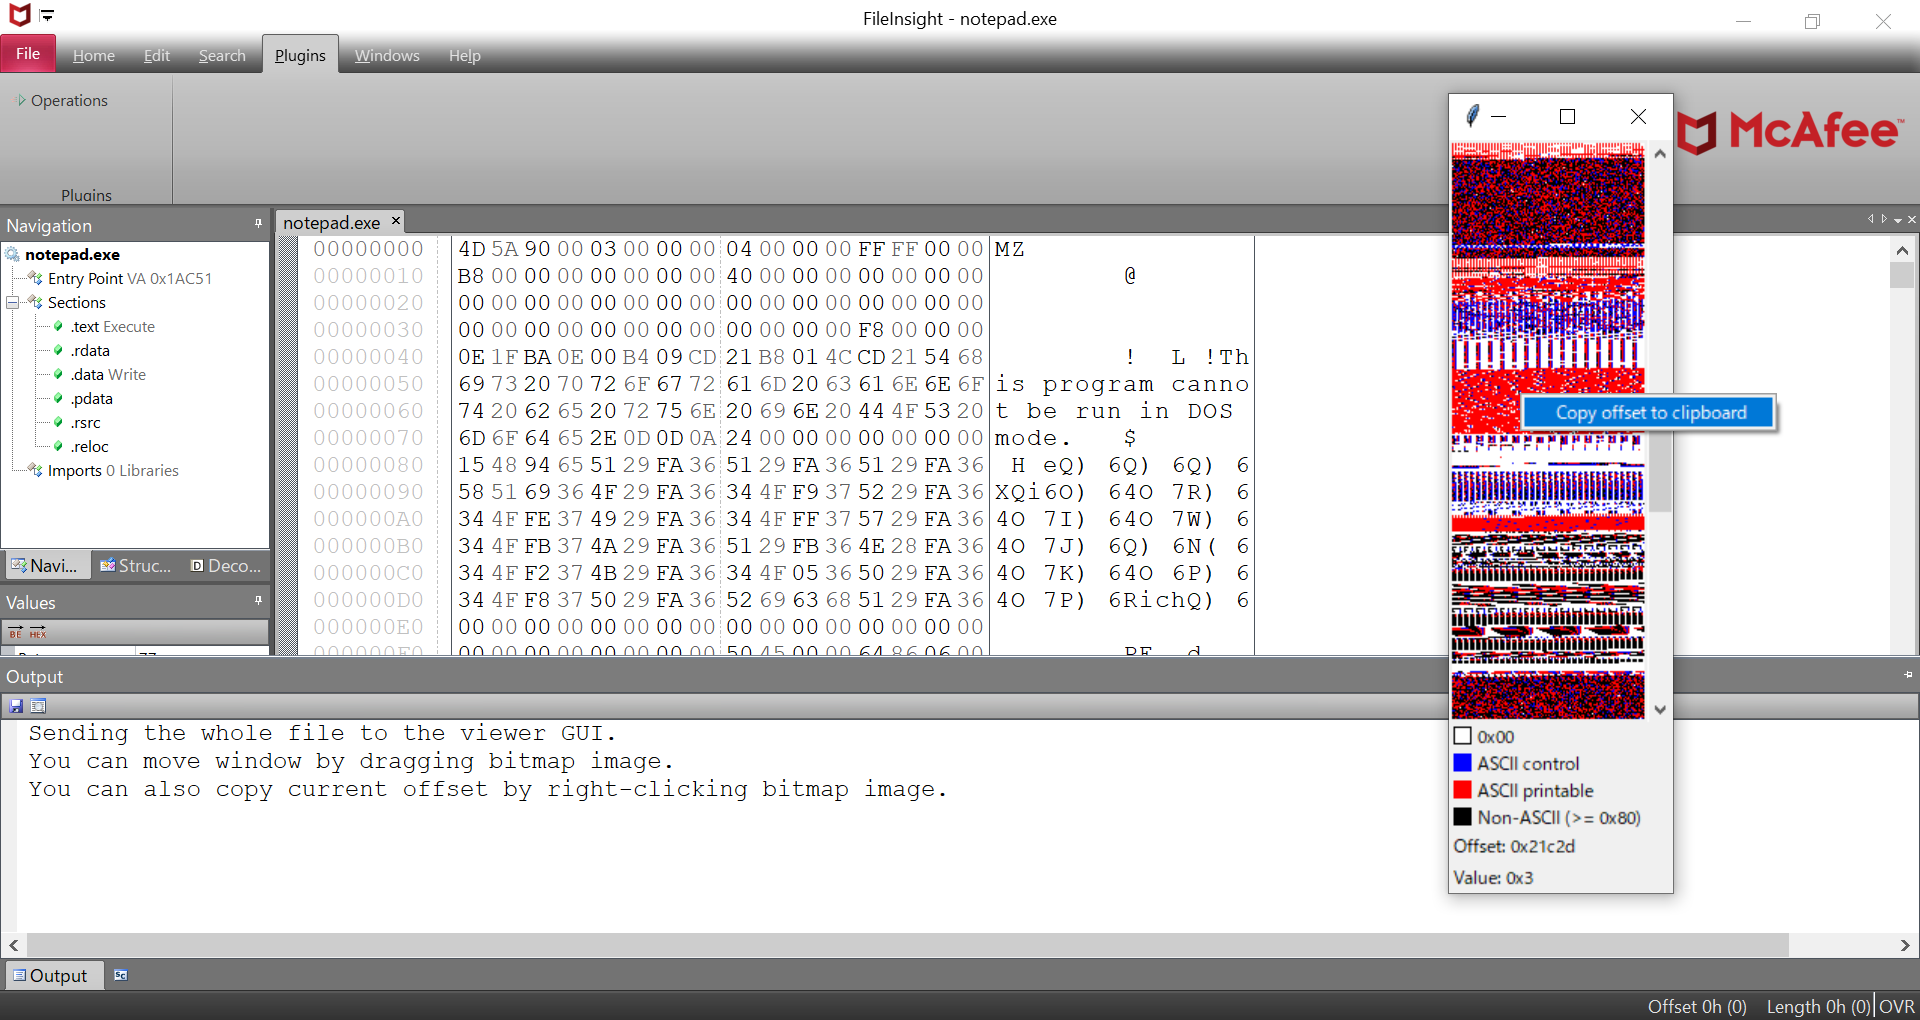
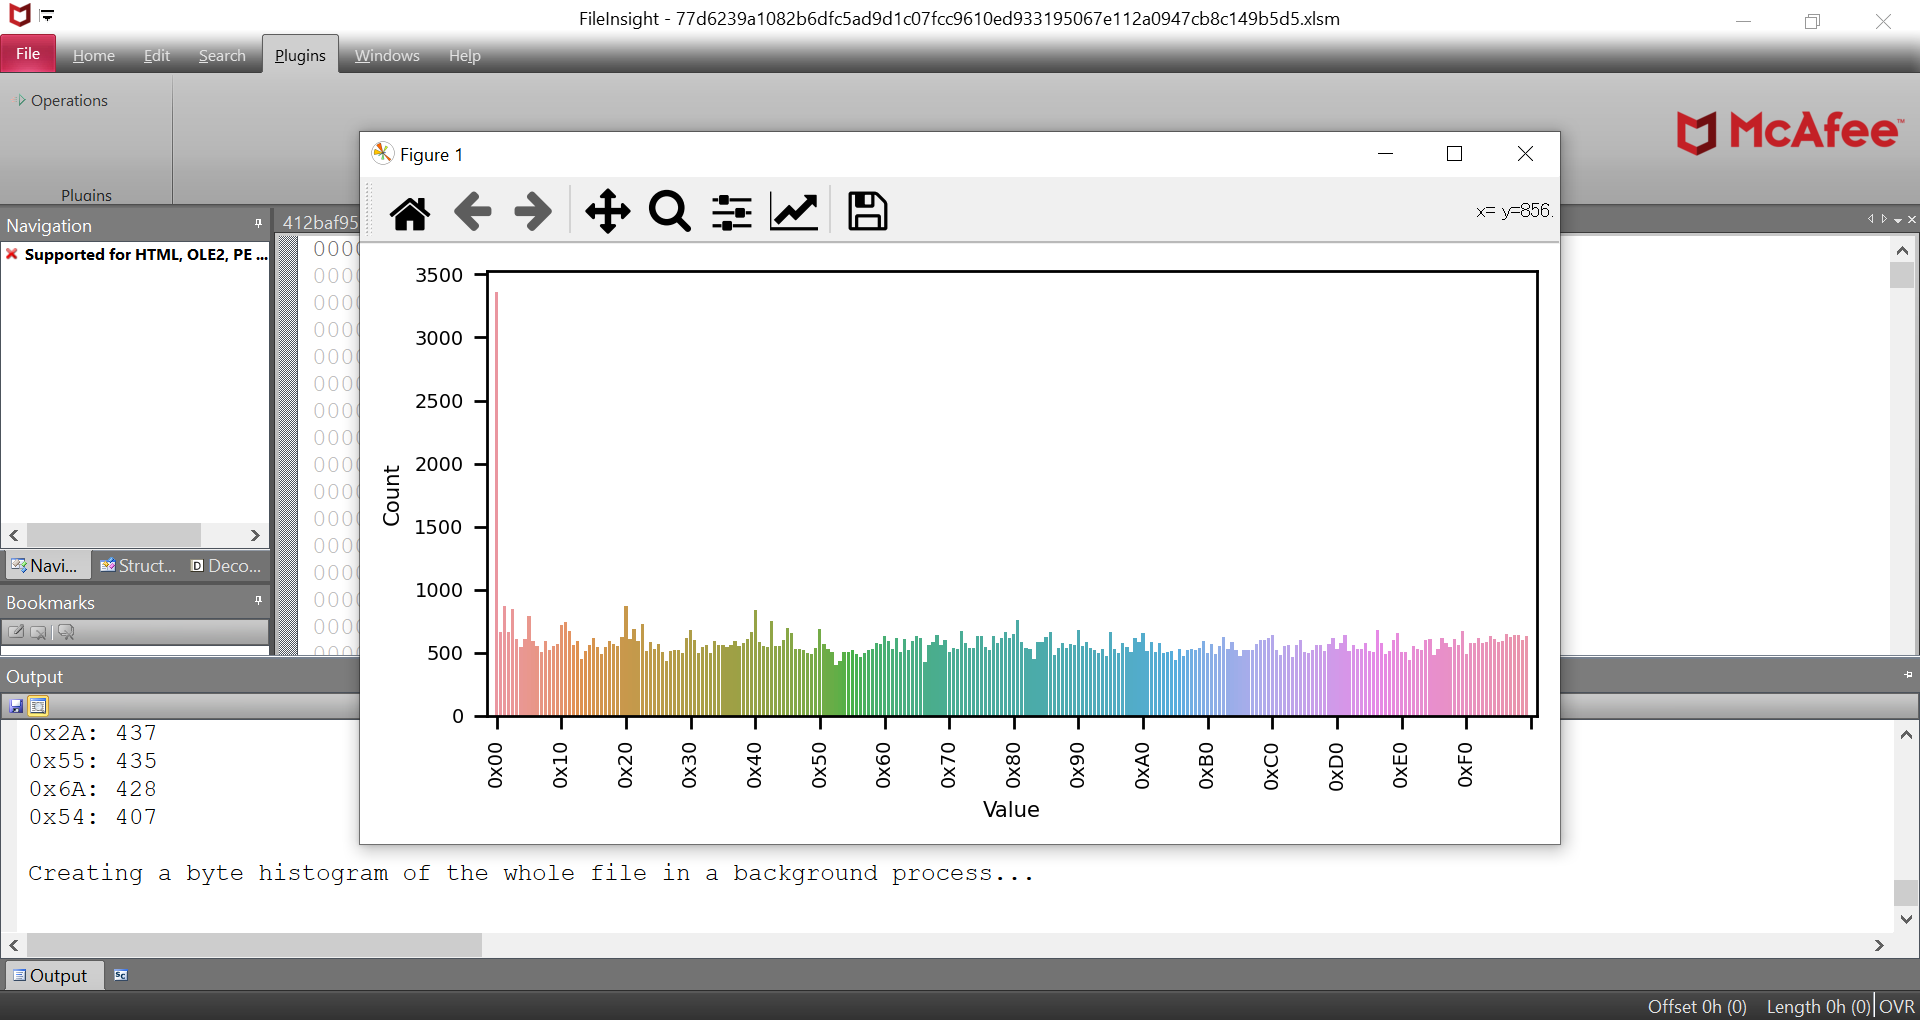
Пожалуйста, выполните следующую команду. Будут установлены последняя релизная версия FileInsight-plugins и необходимые компоненты, включая FileInsight и Python 3.12.x (x64).
powershell -exec bypass -command "IEX((New-Object Net.WebClient).DownloadString('https://raw.githubusercontent.com/nmantani/FileInsight-plugins/master/install.ps1'))"
Если вы используете прокси-сервер (например, IP-адрес: 10.0.0.1, порт: 8080), пожалуйста, выполните следующие команды.
curl -x http://10.0.0.1:8080 -Lo install.ps1 https://raw.githubusercontent.com/nmantani/FileInsight-plugins/master/install.ps1
powershell -exec bypass .\install.ps1
Есть несколько модулей Python, требующих ручной установки. Пожалуйста, следуйте инструкциям по установке, отображаемым плагинами.
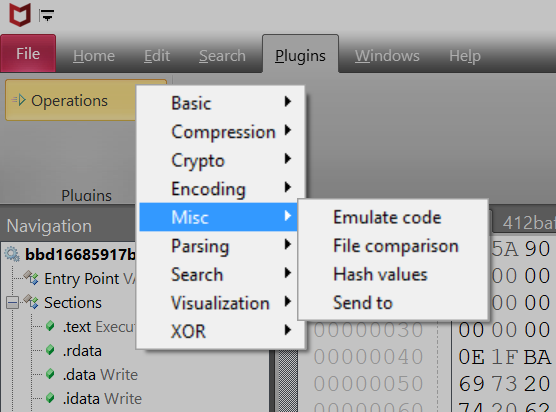
Пожалуйста, нажмите "Operations" на вкладке "Plugins", затем выберите плагин.
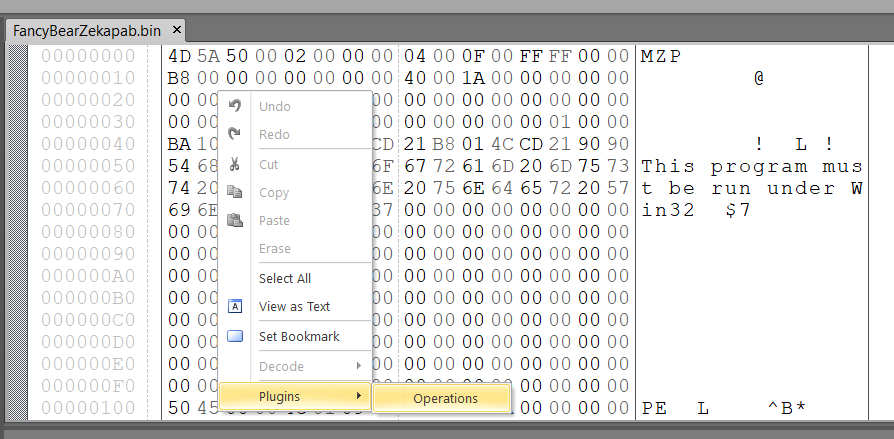
Вы также можете использовать плагины из контекстного меню.
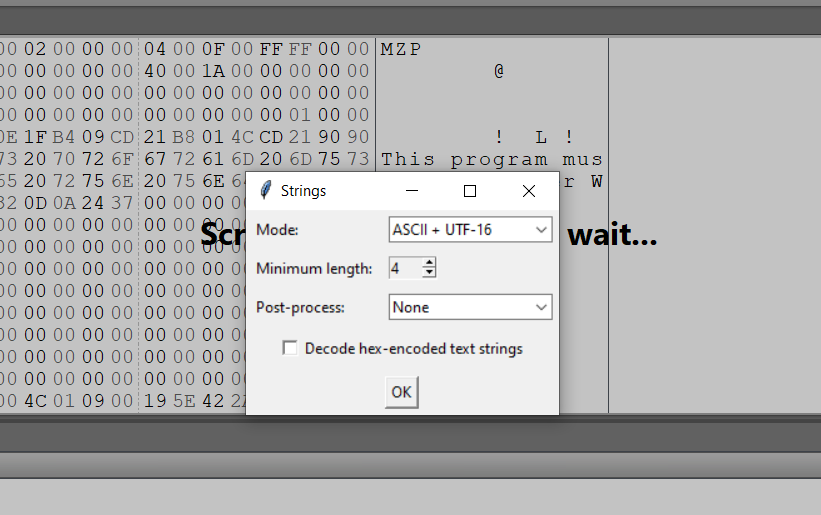
Некоторые плагины при использовании показывают дополнительное диалоговое окно для настройки.
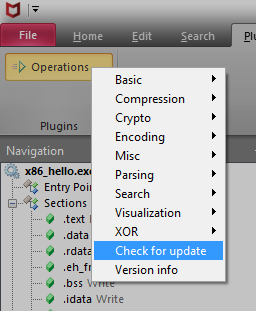
Если вы хотите обновить FileInsight-plugins до последней релизной версии, нажмите "Check for update" в меню плагинов. Будет выполнен скрипт установки PowerShell (https://raw.githubusercontent.com/nmantani/FileInsight-plugins/master/install.ps1), если доступна новая версия. Существующие файлы будут перезаписаны.
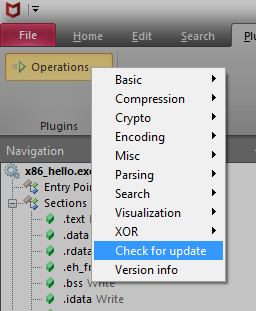
Вы также можете обновить с помощью следующей команды ("Check for update" выполняет эту команду).
powershell -exec bypass -command "& ([scriptblock]::Create((New-Object Net.WebClient).DownloadString('https://raw.githubusercontent.com/nmantani/FileInsight-plugins/master/install.ps1'))) -update"
Если вы используете прокси-сервер (например, IP-адрес: 10.0.0.1, порт: 8080), пожалуйста, выполните следующие команды.
curl -x http://10.0.0.1:8080 -Lo install.ps1 https://raw.githubusercontent.com/nmantani/FileInsight-plugins/master/install.ps1
powershell -exec bypass .\install.ps1 -update
Если вы хотите обновить FileInsight-plugins до последнего снимка (snapshot), добавьте опцию "-snapshot".
powershell -exec bypass -command "& ([scriptblock]::Create((New-Object Net.WebClient).DownloadString('https://raw.githubusercontent.com/nmantani/FileInsight-plugins/master/install.ps1'))) -update -snapshot"
Для плагинов "Send to (CLI)" и "Send to (GUI)" вы можете открывать файлы с помощью ваших любимых программ. Пожалуйста, нажмите "Customize menu" в меню плагинов.