mukendi/kratosminifilter

Kratos Minifilter — это драйвер ядра Windows (FLTMGR.SYS), созданный для обнаружения программ-вымогателей в реальном времени и снижения рисков при файловом вводе-выводе. Он перехватывает низкоуровневые IRP, чтобы мгновенно блокировать несанкционированное массовое шифрование и срабатывания canary-триггеров.
Kratos Minifilter — это драйвер ядра Windows (FLTMGR.SYS), созданный для обнаружения программ-вымогателей в реальном времени и снижения воздействия файлового ввода-вывода. Он перехватывает низкоуровневые IRP, чтобы мгновенно блокировать несанкционированное массовое шифрование и срабатывания canary-триггеров.


Kratos — это исследовательский мини-фильтр файловой системы Windows, построенный на основе диспетчера фильтров Microsoft (fltmgr.sys).
Вместо того чтобы полагаться на сигнатуры вредоносных программ, Kratos исследует, как программы-вымогатели могут быть обнаружены путём наблюдения за поведением файловой системы непосредственно внутри ядра Windows.
Проект демонстрирует, как драйвер безопасности может:
Kratos не предназначен для того, чтобы стать коммерческим антивирусом.
Его основная цель — понять, как современные продукты Endpoint Detection and Response (EDR) реализуют поведенческое обнаружение программ-вымогателей внутри ядра Windows.
Kratos объединяет три независимых уровня обнаружения.
Каждая операция записи подвергается выборке.
Вместо вызова функций с плавающей запятой, недоступных внутри ядра, Kratos использует предварительно вычисленную таблицу поиска.
Детектор выявляет:
Как только программа-вымогатель подтверждена, Kratos вычисляет 64-битный отпечаток FNV-1a из исполняемого файла.
Отпечаток сохраняется в:
HKLM\SOFTWARE\Kratos\Blacklist
Будущие запуски блокируются до того, как программа-вымогатель начнёт шифровать файлы.
В отличие от чёрных списков на основе имён файлов, фингерпринтинг выдерживает:
Вот точная хронология этой нейтрализации на уровне Ring 0 силами Kratos (анти-вымогательского мини-фильтр драйвера, который я разрабатываю), восстановленная по логам ядра — с неожиданным поворотом в виде общих папок гипервизора:
1. Сброс записки (тихий проход) DarkSide начинает с генерации своей .txt-записки о выкупе. Поскольку текстовые файлы создают низкую энтропию и стандартные шаблоны ввода-вывода, Kratos не выдаёт никаких предупреждений. Намеренное архитектурное решение: ноль ложных срабатываний на легитимных текстовых редакторах и офисном ПО.
2. Поведенческое нарушение (гостевая ВМ) Вредоносное ПО переходит к своей разрушительной фазе, нацеливаясь на файлы рабочего стола с расширением .27efa0d1. После 3 подозрительных переименований (ZIP-архив и 2 изображения PNG) синтаксический анализ в сочетании с высокой энтропией подталкивает оценку угрозы за критический порог (\ge 80). Действие: Kratos отклоняет ввод-вывод (STATUS_ACCESS_DENIED), завершает процесс (PID 6412), сэмплирует первые 4096 байт PE-заголовка и регистрирует его хеш FNV-1a (07BACD78B04E01D9) в чёрном списке ядра.
3. Атака через границу: спасение ХОСТОВОЙ системы! Второй поток (PID 5236) врывается в каталог blog-security-main на HarddiskVolume5. Поворот: этот том был напрямую сопоставлен с общей папкой гипервизора, подключённой к физическому диску ХОСТА. DarkSide пытался осуществить латеральное заражение из гостевой системы в хостовую. Результат: будучи подключённым ко всем томам, Kratos перехватывает переименование уже после 2 файлов (about.html и веб-страница). Процесс немедленно уничтожается, сохраняя хост-проект в целости.
4. Финальный удар: иммунизация O(1) Предпринимается третья попытка запуска бинарного файла (PID 704). Прямо в callback-функции PreCreate Kratos хеширует PE-заголовок, сопоставляет его с отпечатком из чёрного списка и подавляет выполнение в самом источнике: 0 затронутых файлов.
Затронуто пользовательских файлов: 5 всего (3 в гостевой системе, 2 на хосте через общую папку).
Латеральное заражение из гостевой системы в хостовую: полностью заблокировано из Ring 0 внутри ВМ.
Время реакции: микросекунды (вычисление энтропии через LUT с фиксированной точкой, ноль операций с плавающей запятой)
Проактивная защита: 100% эффективность фингерпринтинга FNV-1a при повторном выполнении.
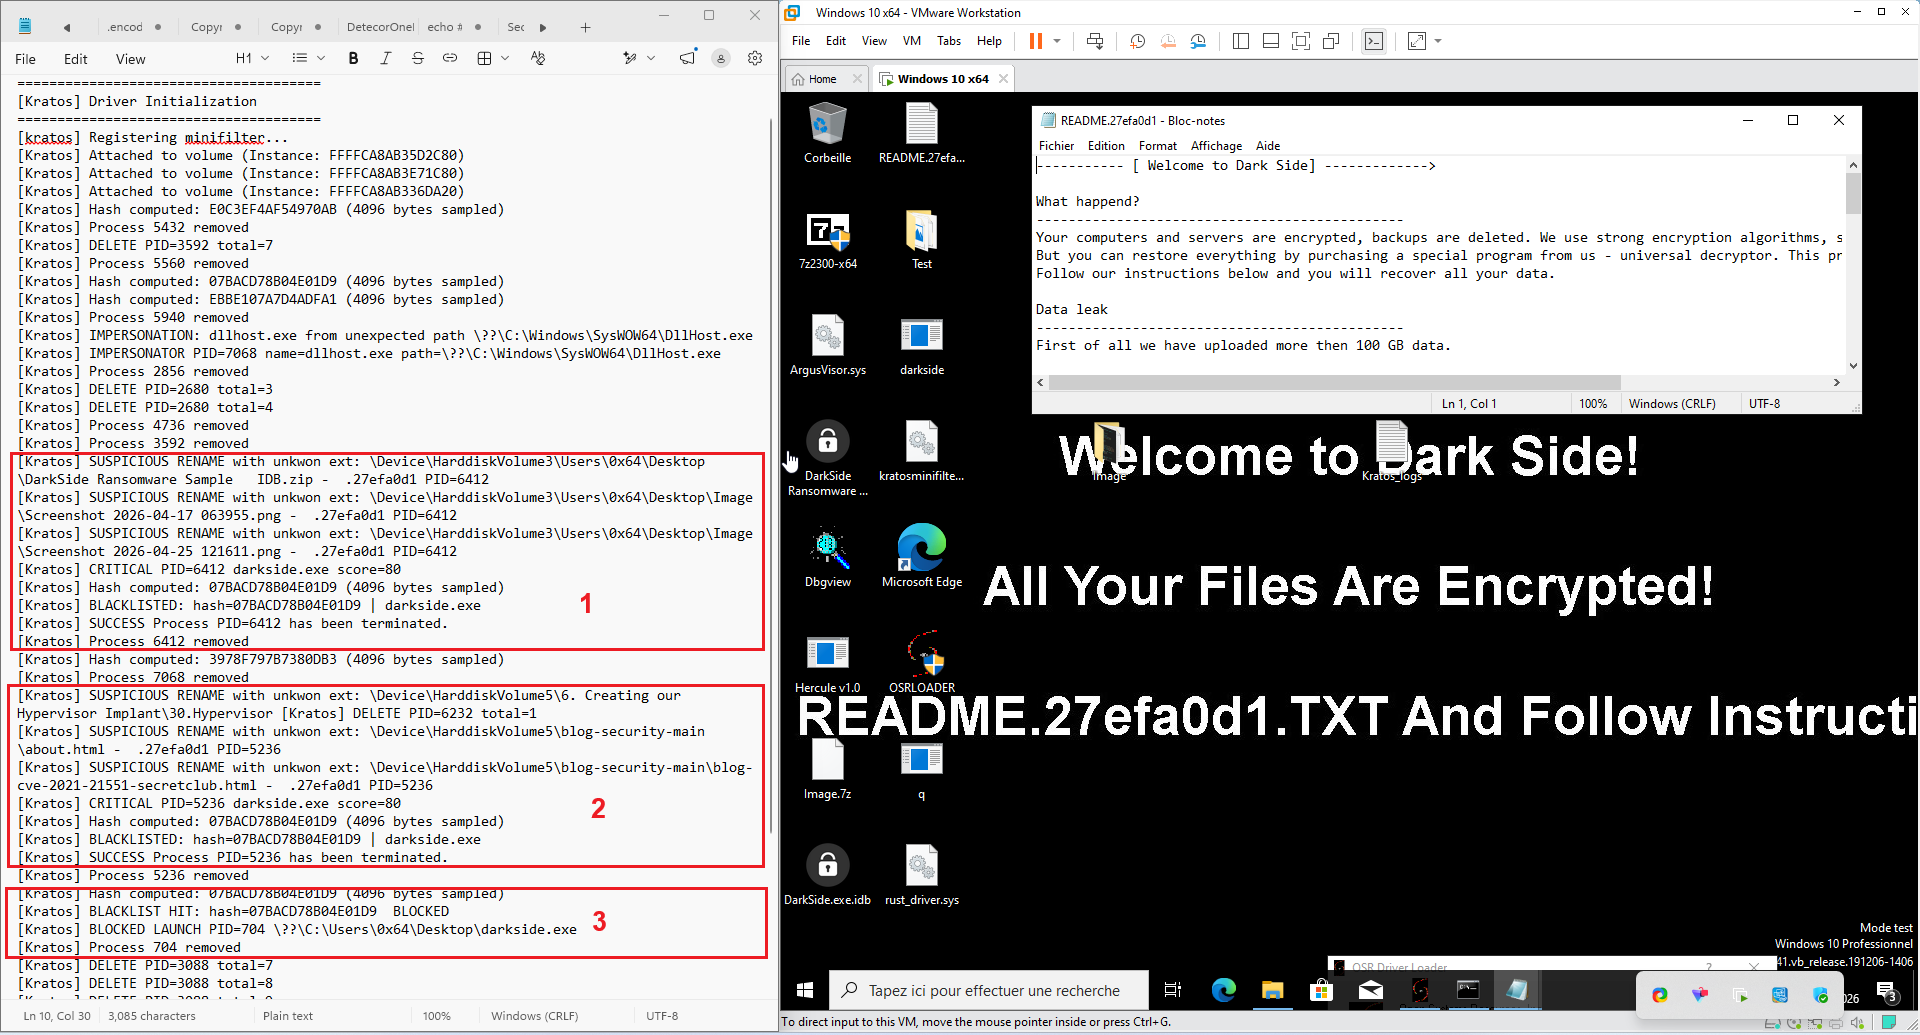
Рисунок: Kratos против DarkSide