
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/mnqazi/cve-2023-2591
Анализ уязвимостейЭксплуатацияВеб-безопасностьСтатьи и ИсследованияОбучение и Образование
GitHubmnqazi/cve-2023-2591

CVE-2023-2591

CVE-2023-2591 блог на Medium

Репозиторий
1373 лет назадЕщё не проверено
Сайт
Поделиться

CVE-2023-2591: Хранимая HTML-инъекция в поле метки элемента в Teampass 3.0.6 — M Nadeem Qazi

Недавно я обнаружил уязвимость в nilsteampassnet/teampass — популярном инструменте для управления паролями. Эта уязвимость, идентифицированная как CVE-2023-2591, представляет собой хранимую HTML-инъекцию в поле метки элемента. Если два пользователя имеют одинаковый доступ к папке, злоумышленники могут создать элемент, поле метки которого уязвимо к HTML-инъекции. Когда другие пользователи видят этот элемент, он может принудительно перенаправить их на сайт злоумышленника или захватить их данные с помощью формы.

Детали уязвимости

  • Тип уязвимости: хранимая HTML-инъекция
  • CVE: CVE-2023-2591
  • Версия ПО: Teampass 3.0.6
  • Автор: M Nadeem Qazi

Описание

Злоумышленники могут воспользоваться этой уязвимостью, создав элемент с уязвимым полем метки, которое допускает HTML-инъекцию. Когда другие пользователи просматривают этот элемент, они могут быть перенаправлены на сайт злоумышленника, либо их данные могут быть захвачены через форму.
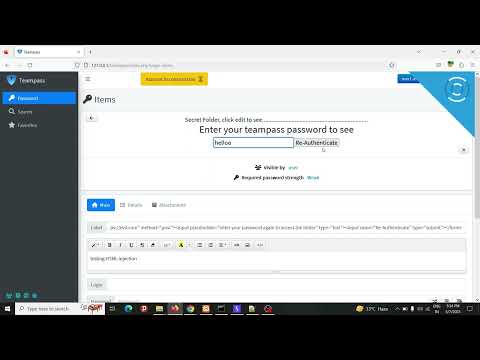
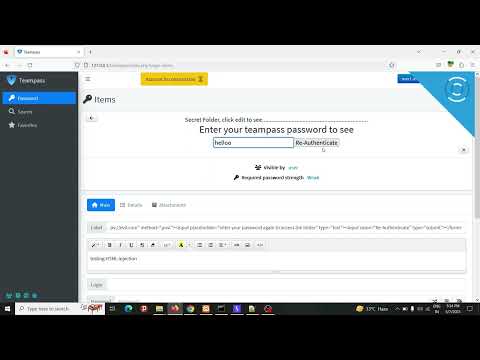
Подтверждение концепции (PoC)

PoC

Устранение уязвимости

Я сообщил об этой уязвимости команде nilsteampassnet/teampass, и она была подтверждена и исправлена в версии 3.0.7 коммитом 57a977. Команда также выплатила мне вознаграждение за раскрытие уязвимости.

Воздействие этой уязвимости могло бы быть значительным, поскольку злоумышленники могли использовать её для проведения HTML-инъекций, потенциально перенаправляя других пользователей на сайт злоумышленника или захватывая их конфиденциальные данные через форму. Это могло привести к краже конфиденциальной информации, финансовым потерям и репутационному ущербу для затронутых пользователей или организаций. Это также могло привести к более широкому нарушению безопасности, затронув других пользователей, которые взаимодействуют со скомпрометированным элементом или сайтом.

Я хочу подчеркнуть важность регулярного обновления программного обеспечения и внедрения безопасных методов разработки для предотвращения подобных уязвимостей. Надеюсь, мой отчёт поможет повысить осведомлённость о потенциальных рисках таких уязвимостей и побудит пользователей принять необходимые меры предосторожности.

Дополнительные ресурсы

Если вы хотите узнать больше о моих находках, ознакомьтесь с отчётом на huntr.dev.

Вы также можете подписаться на меня, чтобы быть в курсе моих исследований и других тем, связанных с безопасностью:

  • Instagram: @mnqazi
  • Twitter: @mnqazi
  • Facebook: @mnqazi
  • LinkedIn: M_Nadeem_Qazi

Берегите себя!

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    357
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    317
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    275

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






