 misp/misp-wireshark
Плагин Lua для извлечения данных из Wireshark и преобразования их в формат MISP.

misp-wireshark — это Lua-плагин, предназначенный для помощи аналитикам в извлечении данных из Wireshark и преобразовании их в формат MISP Core
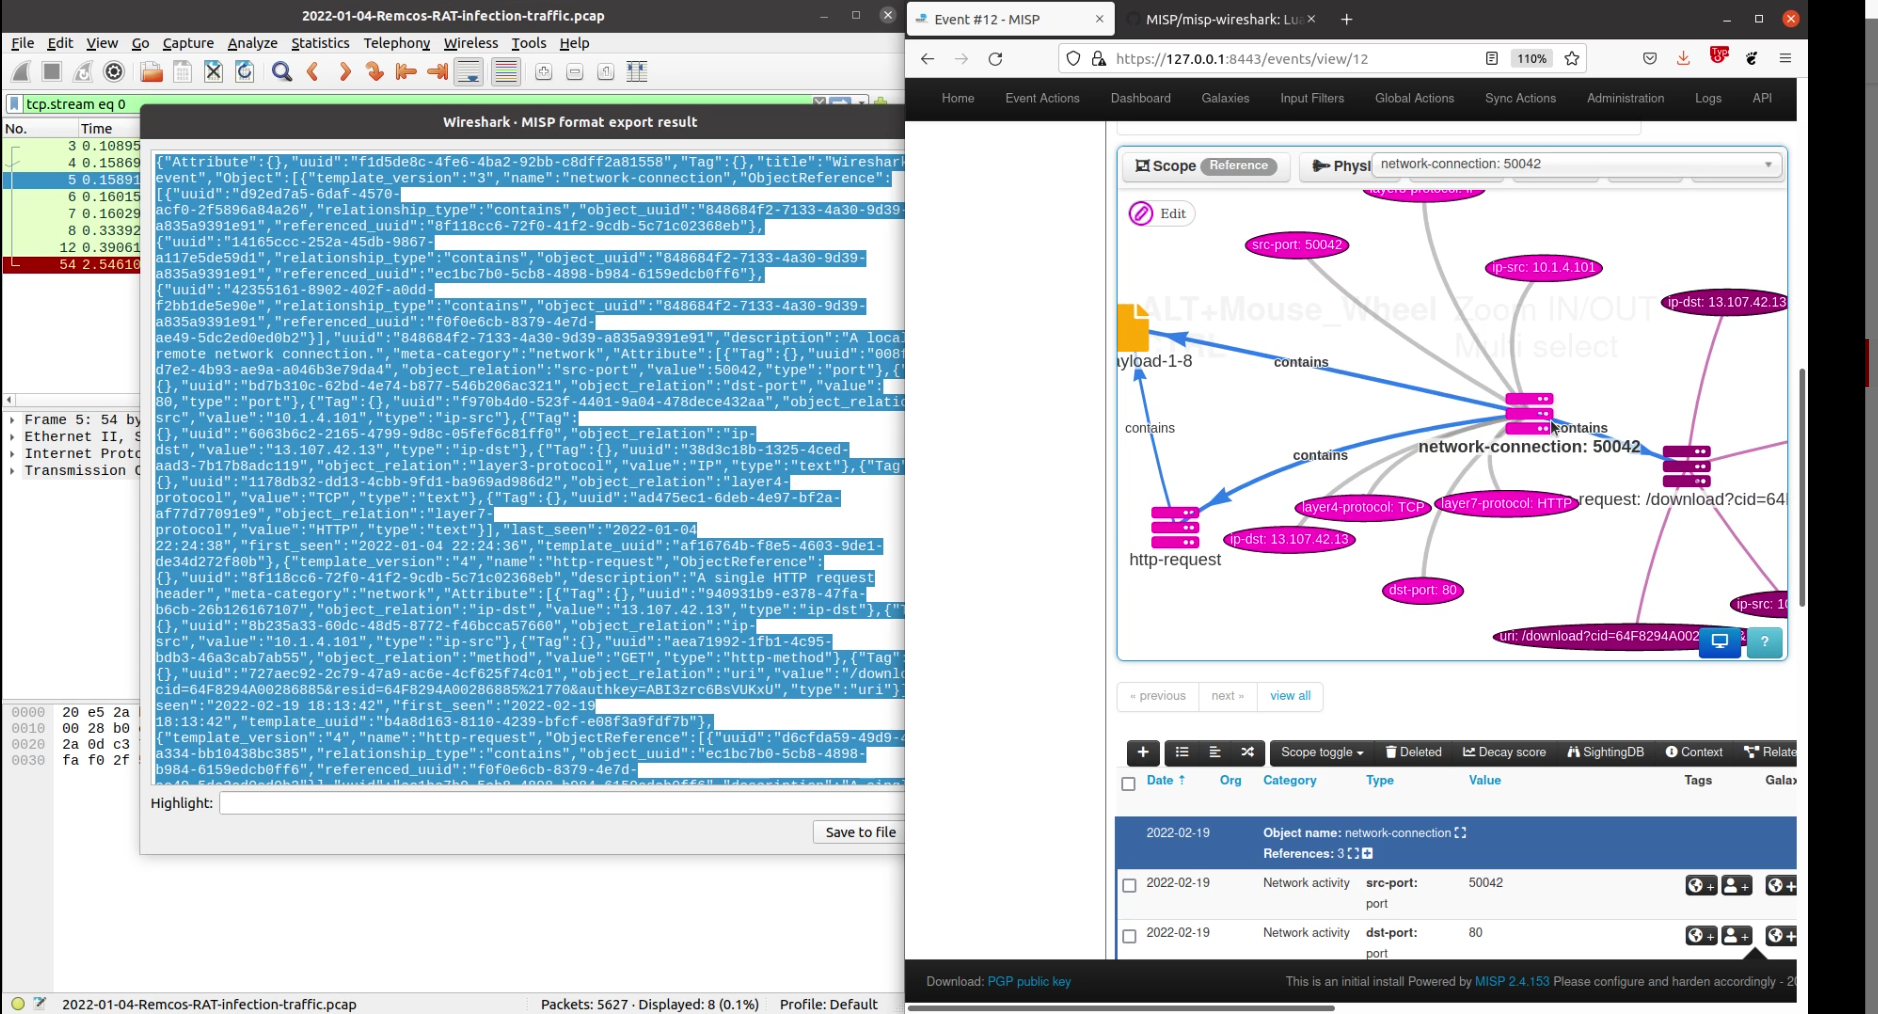
Tools в верхней панели Wireshark и нажмите MISP: Export to MISP format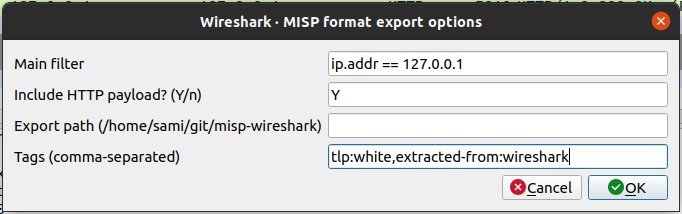
Main filter: Заполните это поле для фильтрации экспортируемых данных. По сути, это просто копирование/вставка из глобального фильтра в интерфейсе. (Это нельзя сделать автоматически из-за этого)Include HTTP payload: Должны ли полезные нагрузки, отправленные через HTTP, включаться в выходной файлExport path: Место, куда будет сохранён экспортированный файл при нажатии Save to fileTags: К некоторым атрибутам MISP могут быть прикреплены необязательные теги.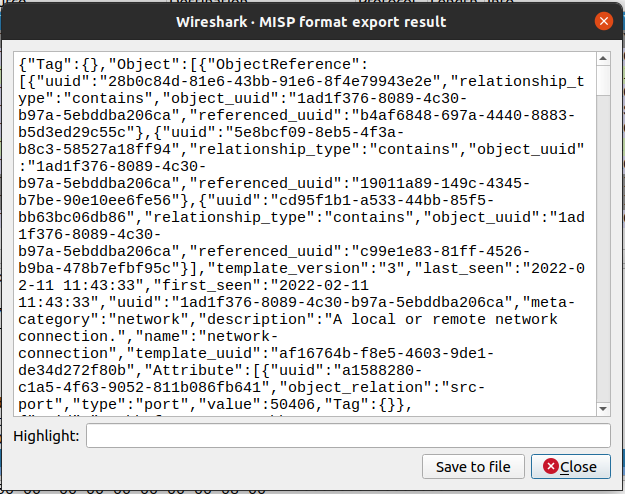
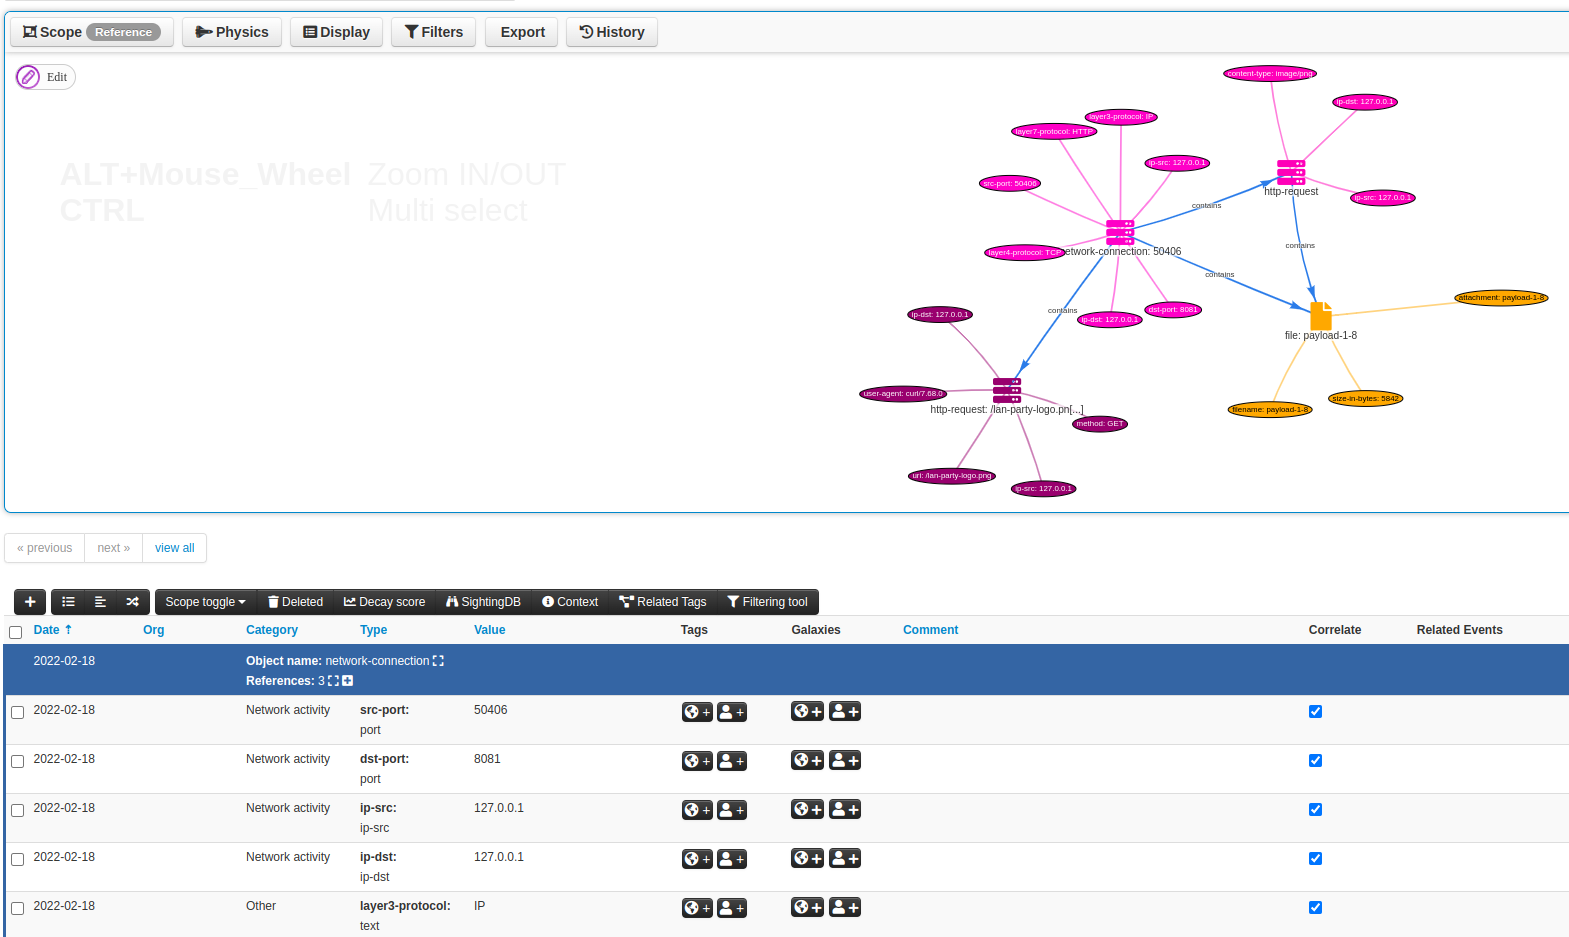
Параметры командной строки такие же, как в пользовательском интерфейсе:
filters: Выражение фильтра для примененияinclude_payload: Должны ли потенциальные полезные нагрузки также экспортироваться. Принимает y или nexport_path: Папка, в которую будет сохранён json. Если не указано, по умолчанию вывод в stdouttags: Необязательные теги для прикрепления к некоторым атрибутам MISPПример
tshark \
    -r ~/Downloads/capture.cap \
    -X lua_script:/home/john/.local/lib/wireshark/plugins/misp-wireshark/misp-wireshark.lua \
    -X lua_script1:filters="ip.addr == 127.0.0.1" \
    -X lua_script1:include_payload=n \
    -X lua_script1:tags="tlp1,tlp2" \
    frame.number == 0
Примечание: Поскольку мы не указали путь экспорта, результат выводится в stdout. Однако, чтобы избежать смешивания вывода плагина и вывода tshark, мы передаём tshark фильтр, который отфильтровывает все пакеты. Однако этот фильтр не используется плагином. Используется только фильтр, переданный через -X lua_script1:filters.
В приведённом примере frame.number == 0 используется только для предотвращения вывода tshark, в то время как ip.addr == 127.0.0.1 фактически используется плагином
В Linux клонируйте репозиторий в папку плагинов Wireshark
mkdir -p ~/.local/lib/wireshark/plugins
cd ~/.local/lib/wireshark/plugins
git clone https://github.com/MISP/misp-wireshark
cd misp-wireshark/
git submodule update --init --recursive
git pull
git submodule update
community-id⚠️ Для использования этого плагина с community-id требуется Wireshark версии 3.3.1 или выше.
По умолчанию community-id отключён. Чтобы включить его, выполните следующие шаги:
Analyze/Enabled Protocols...CommunityID в спискеnetwork-connection из tcphttp-request из tcp.http, включая полезные нагрузки HTTPdns-record из udp.dns