Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/memoryforensics1/vol3xp
Криминалистика памятиОбратная инженерияФорензикаАнализ вредоносных программЦифровая криминалистикаРеагирование на Инциденты
GitHubmemoryforensics1/vol3xp

Vol3xp

Volatility Explorer Suit (volatility 3)

Репозиторий
7012383 лет назадПроверено Kitploit

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    343
  • 5

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Vol3xp, Плагины проводника Volatility 3

WinObj -> Исследователь объектов ядра Windows - улучшенная версия https://github.com/kslgroup/WinObj для volatility 3 (winobj.py)

WinObj (очень похож на WinObj [sysinternals]) Также поддерживает Struct Analyzer и WinObjGui из VolExp.

RAMMap -> Отображение физических адресов (pfn.py)

RAMMap (очень похож на Rammap [SysInternals]), но дополнительно помечает любые подозрительные страницы (дополнительную информацию см. в pdf). Этот модуль содержит 3 плагина:

  1. P2V - Преобразует физический адрес в виртуальный, используя PfnDatabase, и определяет владеющий процесс страницы (если таковой имеется).
  2. PFNInfo - Предоставляет информацию о физической странице из PfnDatabase, использование страницы, имя файла и многое другое.
  3. RAMMap - Использует оба вышеуказанных плагина. Отображает интерфейс, подобный RamMap, для всех физических страниц и подсвечивает подозрительные страницы. [Более подробную информацию о плагинах можно найти в pdf]

И главное событие -> Volatility Explorer (volexp.py)

Эта программа позволяет пользователю загрузить дамп памяти и легко перемещаться по нему с помощью графического интерфейса. Она также может функционировать как плагин для Volatility Framework (https://github.com/volatilityfoundation/volatility3). Эта программа работает аналогично Process Explorer/Hacker, но позволяет пользователю анализировать дамп памяти. Эта программа может запускаться на Windows, Linux и MacOS, но принимает только образы памяти Windows.

примечание: volatility explorer для volatility2 -> https://github.com/memoryforensics1/VolExp

Быстрый старт

  1. Загрузите файл volexp.py (скачайте ).

  2. Запустите как отдельную программу или как плагин для Volatility:

  • Как отдельная программа:
 python3 volexp
  • Как плагин Volatility:
 python3 vol.py -f <memory file path> windows.volexp.volexp

Некоторые функции:

python3 volexp.py
  • Некоторое отображение информации не будет обновляться в реальном времени (кроме информации о процессах (обновляется медленно), функций реального времени, таких как struct analyzer, свойства PE, запуск плагина в реальном времени и т.д.). пример vol3xp, цвета, используемые для идентификации специальных процессов (службы, защищенные)
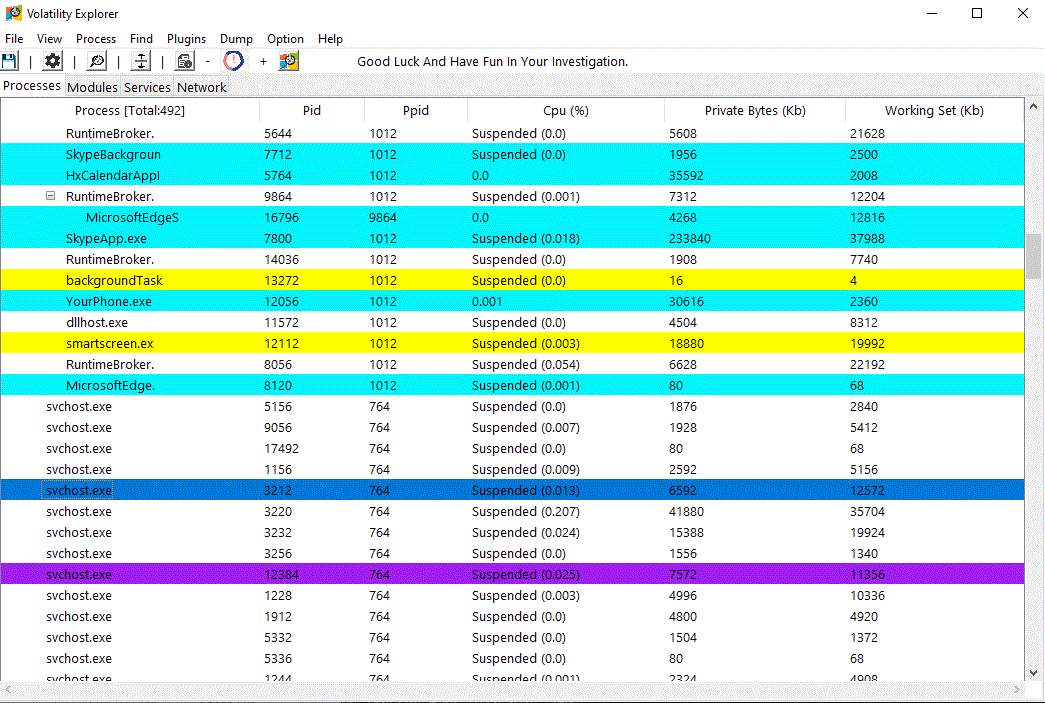
  • Программа также позволяет просматривать загруженные DLL, открытые дескрипторы и сетевые подключения каждого процесса (доступ к свойствам DLL также необязателен).
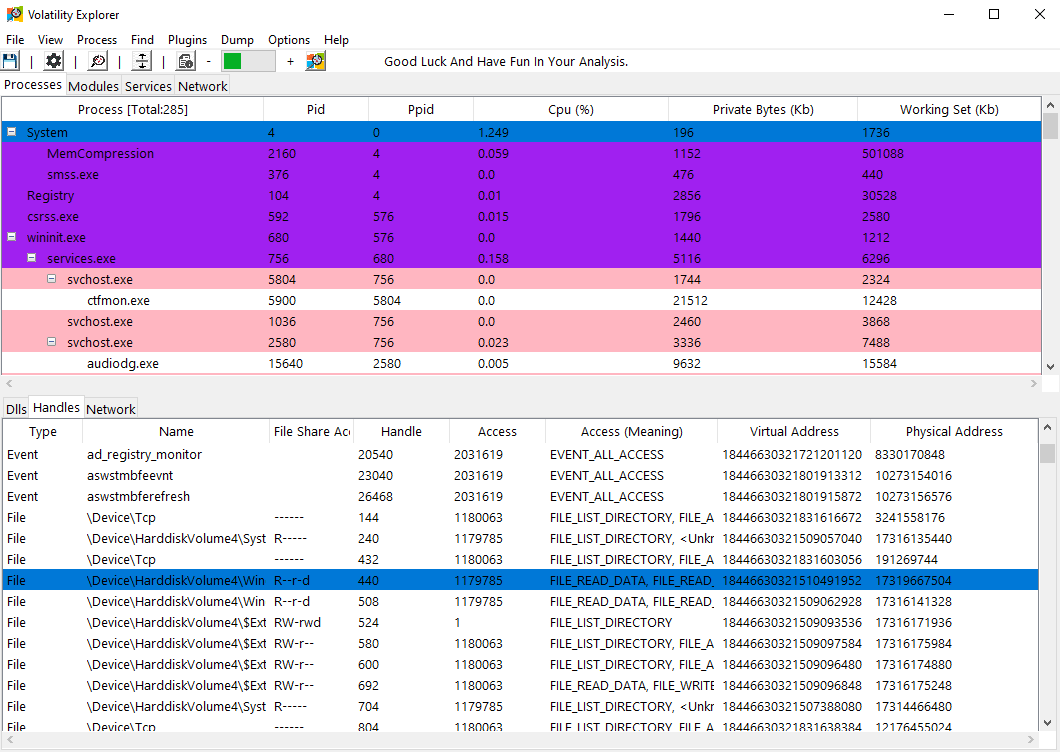
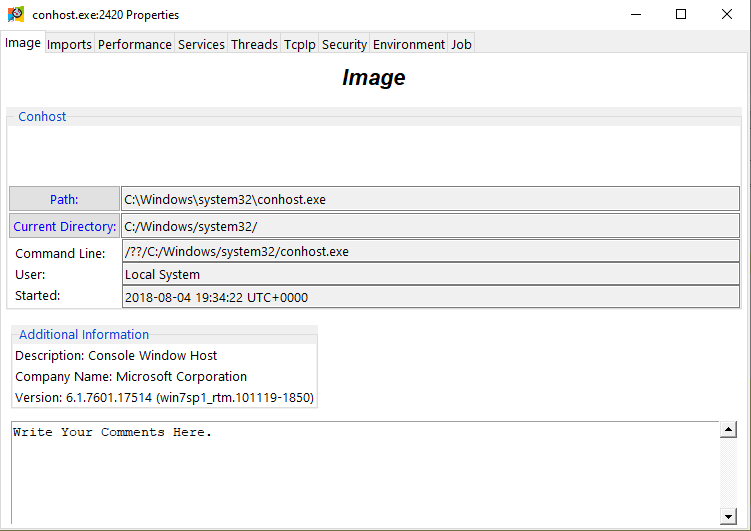
Нижняя панель

  • Чтобы отобразить дополнительную информацию о процессе, дважды щелкните (или щелкните левой кнопкой мыши и выберите «Свойства»), чтобы открыть окно с информацией.

Свойства процесса

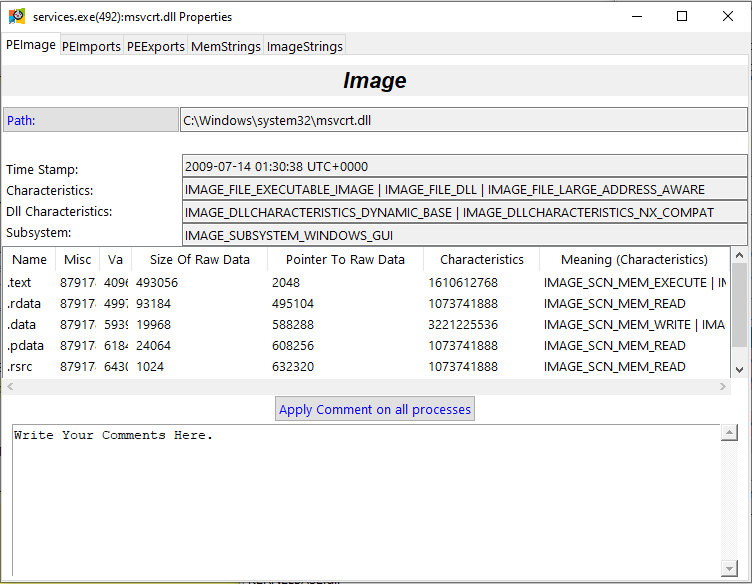
  • Или отобразите дополнительную информацию о любом PE.

Свойства PE

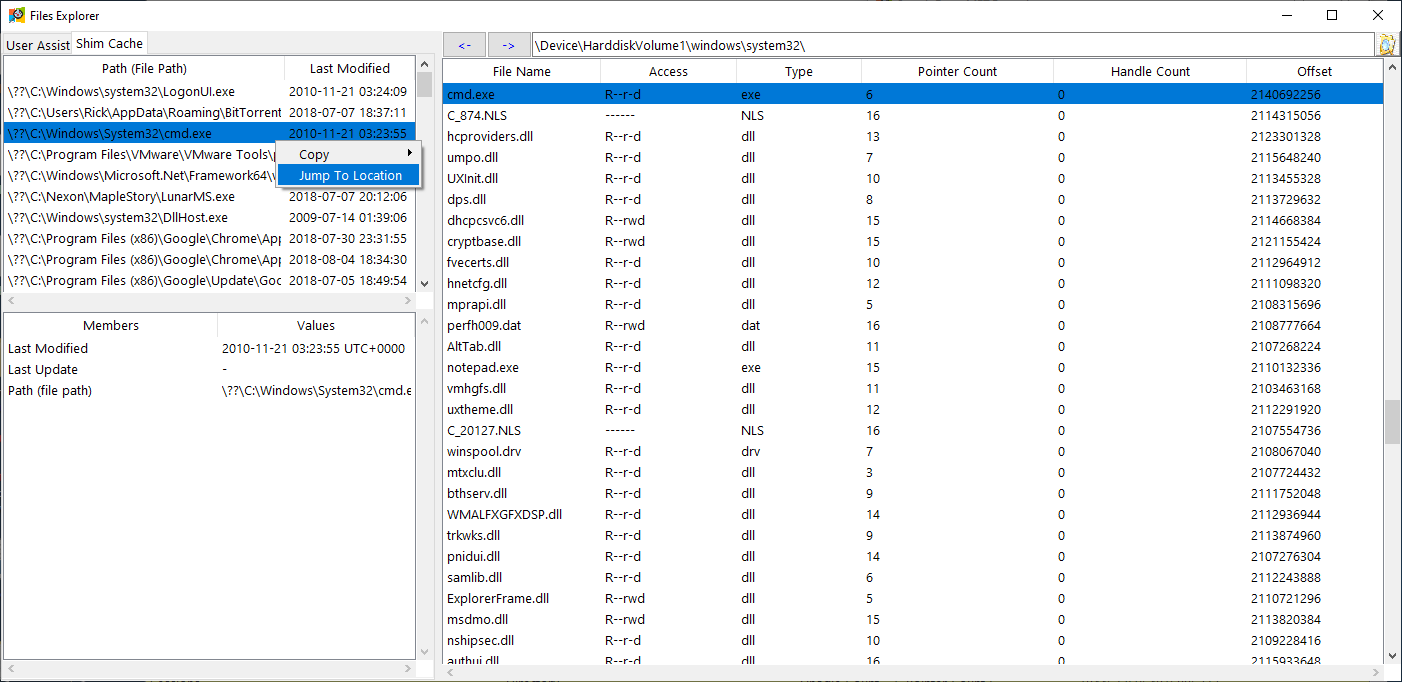
  • Программа позволяет пользователю просматривать файлы в дампе памяти, а также их информацию. Кроме того, она позволяет извлекать эти файлы (просмотр HexDump/строк также необязателен).

Проводник файлов

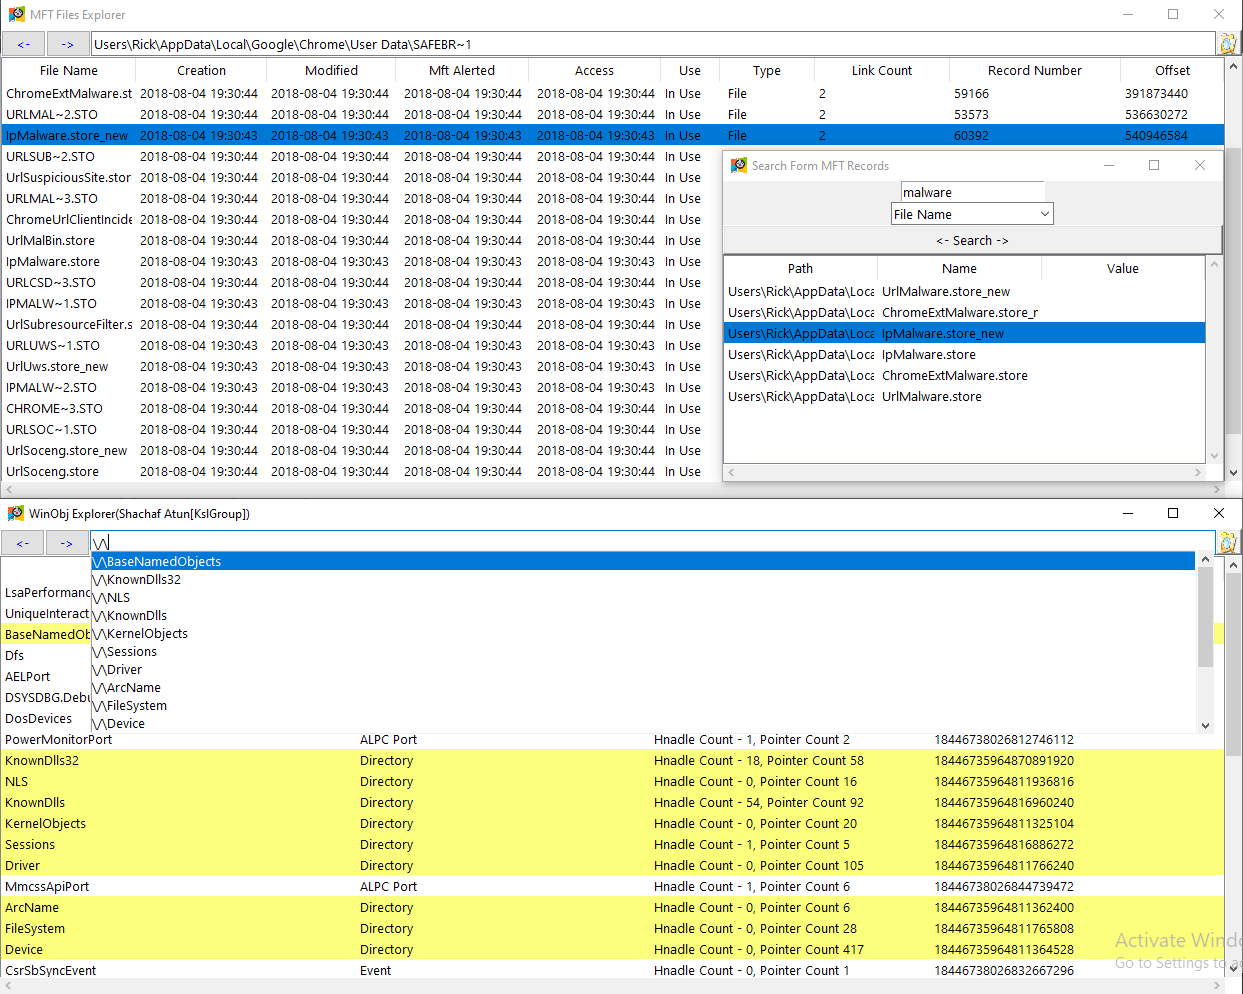
  • Программа поддерживает просмотр объектов Windows и метаданных файлов (MFT).

Другие проводники (Winobj и MFT explorer)

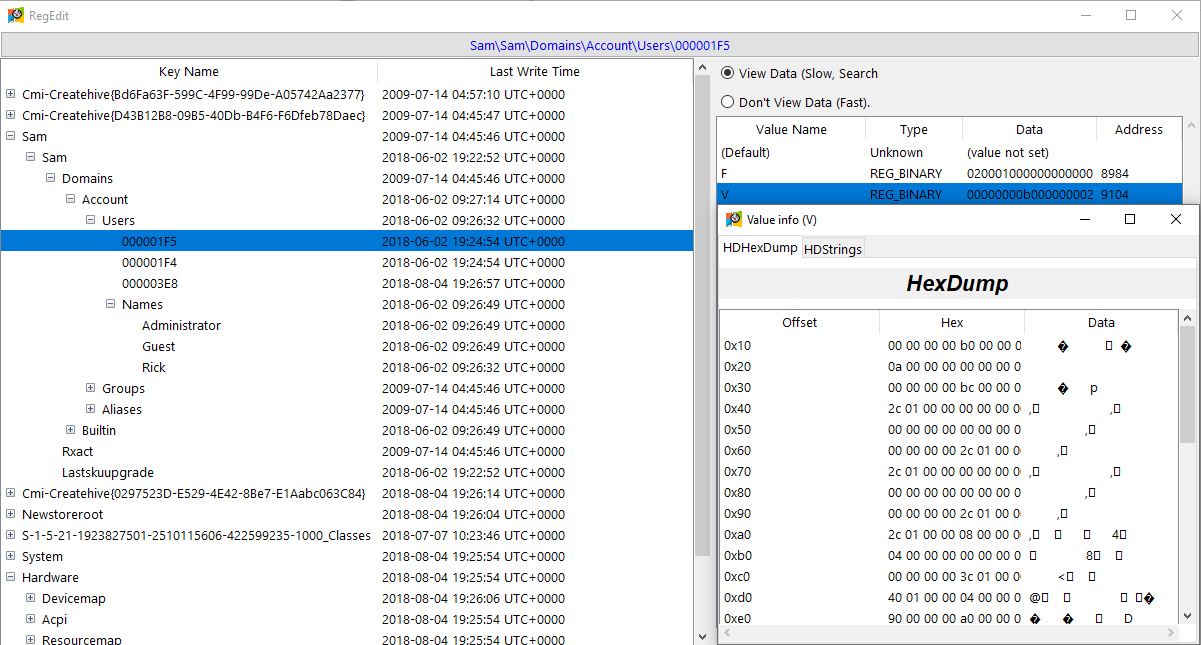
  • Программа также поддерживает просмотр regview дампа памяти

RegView

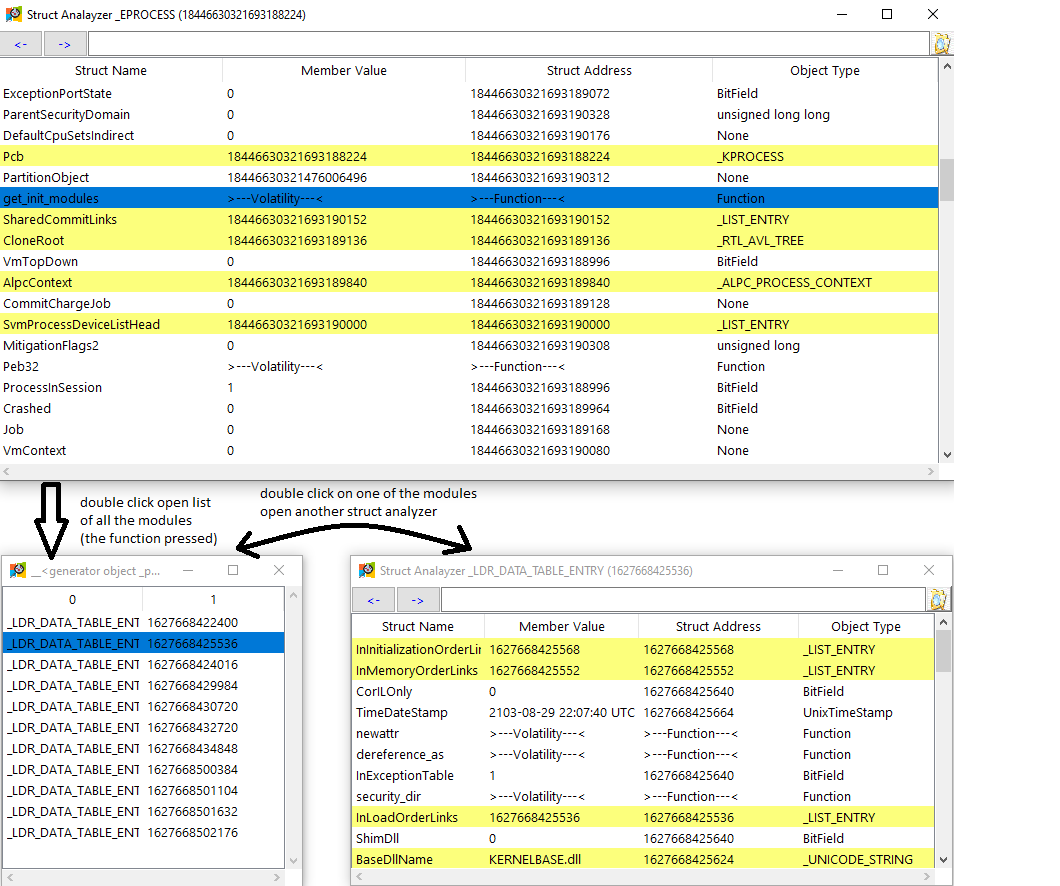
  • Кроме того, программа поддерживает анализ структур (запись на структуру памяти, доступен запуск функций Volatility на структуре). Пример получения всех загруженных модулей внутри структуры _EPROCESS в другом окне анализатора структур:

Анализатор структур

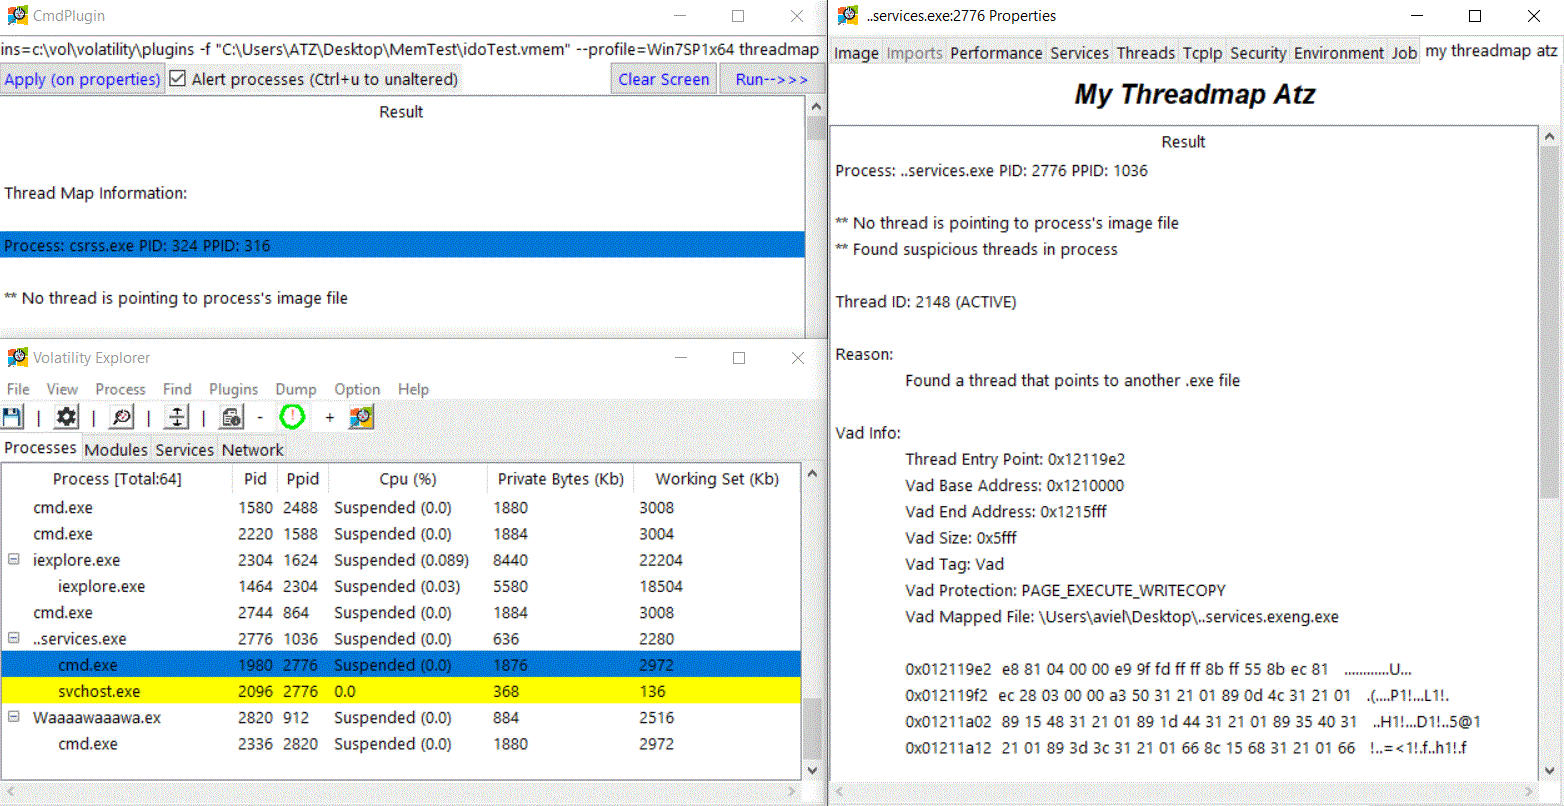
  • Программа также способна автоматически помечать подозрительные процессы, обнаруженные другим плагином. Пример запуска плагина threadmap:

Пример запуска плагина threadmap

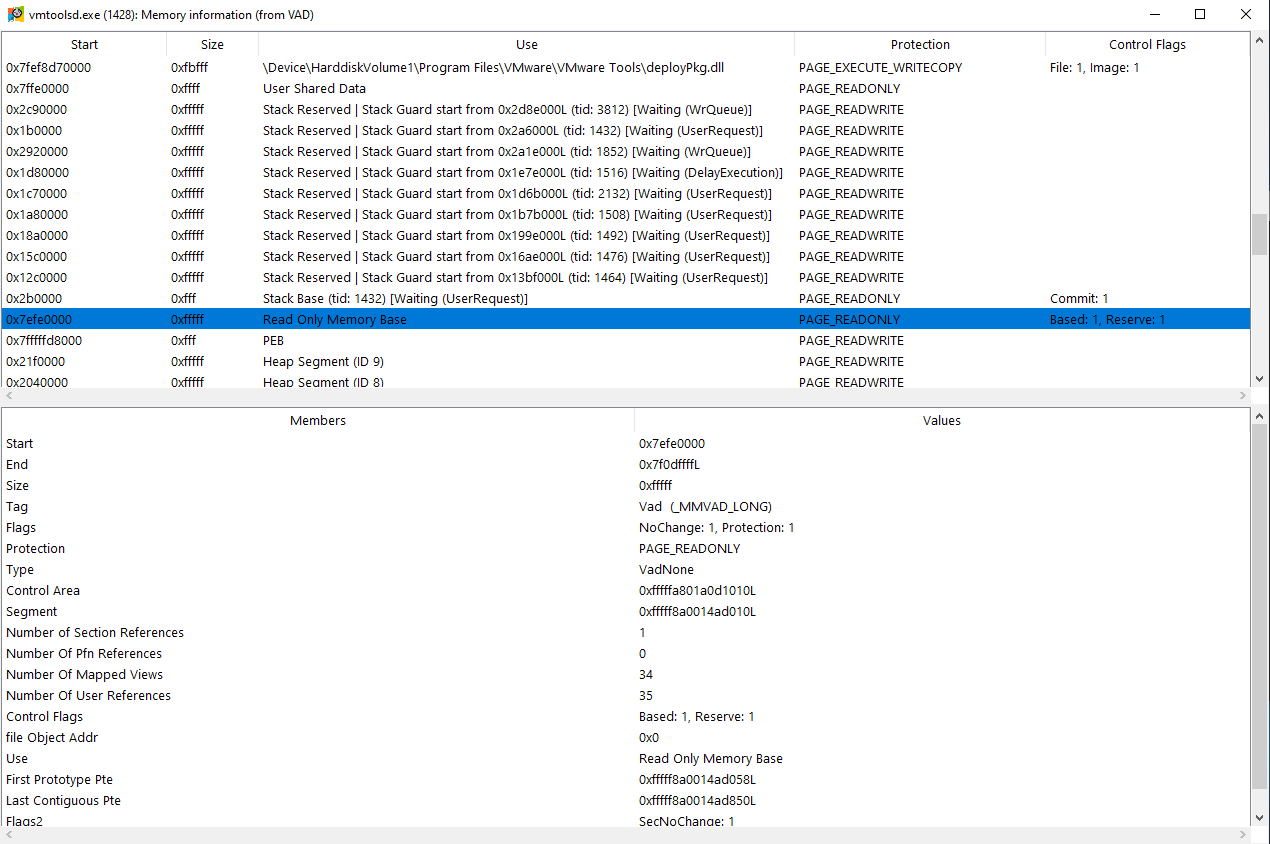
  • Просмотр использования памяти процессом.

Информация VAD

  • Ручная пометка определенного процесса и добавление примечания к нему.

  • Действия пользователя можно сохранить в отдельный файл для последующего использования.
получить помощь: https://github.com/memoryforensics1/VolExp/wiki/VolExp-help:

справка volexp

Скачать инструмент