
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-55182-exploit — Эксплойт доказательства концепции для CVE-2025-55182, критическая неаутентифицированная RCE в React Server Components. Включает Python-скрипт, демонстрирующий создание вредоносного HTTP-запроса против уязвимых версий Next.js/React. | Kitploit
Инструменты/GitHubGitHub/legus-yeung/cve-2025-55182-exploit
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и Образование
GitHublegus-yeung/cve-2025-55182-exploit

CVE-2025-55182-exploit

Эксплойт доказательства концепции для CVE-2025-55182, критическая неаутентифицированная RCE в React Server Components. Включает Python-скрипт, демонстрирующий создание вредоносного HTTP-запроса против уязвимых версий Next.js/React.

Репозиторий
1711 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    601
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    403
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    265
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    OSINT-движок на базе ИИ для обнаружения и сопоставления более 7 700 идентификаторов в социальных сетях по всему интернету

    263

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Эксплойт CVE-2025-55182

Этот репозиторий содержит простой эксплойт для CVE-2025-55182 — критической уязвимости удаленного выполнения кода в React Server Components.

Обзор уязвимости

CVE-2025-55182 — это неаутентифицированная уязвимость удаленного выполнения кода в React Server Components (CVSS 10.0). Уязвимость затрагивает способ декодирования полезных нагрузок, отправляемых к конечным точкам React Server Function, что позволяет злоумышленнику создавать вредоносные HTTP-запросы для удаленного выполнения кода на сервере.

Затронутые версии

  • react-server-dom-webpack: 19.0, 19.1.0, 19.1.1, 19.2.0
  • react-server-dom-parcel: 19.0, 19.1.0, 19.1.1, 19.2.0
  • react-server-dom-turbopack: 19.0, 19.1.0, 19.1.1, 19.2.0

Исправленные версии

  • react-server-dom-webpack: 19.0.1, 19.1.2, 19.2.1
  • react-server-dom-parcel: 19.0.1, 19.1.2, 19.2.1
  • react-server-dom-turbopack: 19.0.1, 19.1.2, 19.2.1

Скрипт эксплойта

Скрипт exploit.py демонстрирует, как злоумышленник может использовать эту уязвимость, создав вредоносный HTTP-запрос к конечной точке React Server Function.

Примечание: Этот эксплойт работает только против уязвимых версий Next.js и React. После обновления до исправленных версий эксплойт перестанет работать.

Демонстрация

До обновления (Уязвимая)

Скрипт эксплойта, нацеленный на уязвимое приложение Next.js:
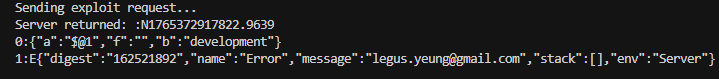
Скрипт эксплойта до обновления

После обновления (Исправленная)

Тот же скрипт эксплойта после обновления Next.js и React — эксплойт больше не работает:

Скрипт эксплойта после обновления

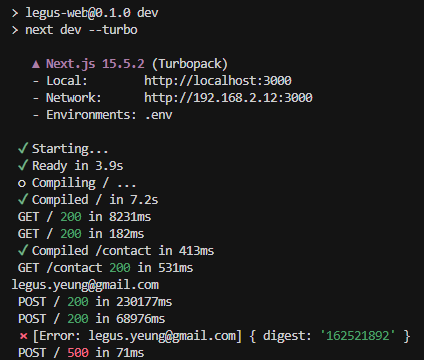
Журнал развертывания

Пример вывода, показывающий работу эксплойта:

Журнал развертывания

Влияние

Эта уязвимость позволяет неаутентифицированное удаленное выполнение кода на серверах, работающих под уязвимыми версиями React Server Components. Даже если ваше приложение явно не реализует конечные точки React Server Function, оно все равно может быть уязвимо, если поддерживает React Server Components.

Устранение

Требуются немедленные действия: Обновите до последних исправленных версий:

Next.js

npm install next@latest

React

npm install react@latest react-dom@latest react-server-dom-webpack@latest

Отказ от ответственности

Этот эксплойт предоставляется только в образовательных целях и для исследований в области безопасности. Не используйте этот код против систем, которыми вы не владеете или на тестирование которых у вас нет явного разрешения. Несанкционированный доступ к компьютерным системам незаконен.


Ссылки

  • Критическая уязвимость безопасности в React Server Components
  • CVE-2025-55182
  • Сообщено: Lachlan Davidson (29 ноября 2025)
Скачать инструмент




