 kevoreilly/capev2
Конфигурация вредоносного ПО и извлечение полезной нагрузки
Песочница используется для выполнения вредоносных файлов в изолированной среде с одновременной инструментацией их динамического поведения и сбором криминалистических артефактов.
CAPE был создан на основе Cuckoo v1, который обладает следующими ключевыми возможностями на платформе Windows:
CAPE дополняет традиционный вывод песочницы Cuckoo несколькими ключевыми возможностями:
Существует бесплатный демонстрационный экземпляр онлайн, доступный для всех:
https://capesandbox.com - Для активации учётной записи обращайтесь к https://twitter.com/capesandbox
Cuckoo Sandbox начался как проект Google Summer of Code в 2010 году в рамках The Honeynet Project. Изначально он был спроектирован и разработан Клаудио Гуарньери, первая бета-версия была опубликована в 2011 году. В январе 2014 года был выпущен Cuckoo v1.0.
2015 год стал переломным, с значительным форком в истории Cuckoo.
Разработка оригинального монитора и метода перехвата API была остановлена в
основном проекте Cuckoo. Он был заменён альтернативным монитором,
использующим формат сигнатур на основе restructuredText, компилируемый через инструментарий Linux,
созданный Юррианом Бремером.
Примерно в то же время был создан форк под названием Cuckoo-modified Брэдом 'Spender' Спенглером, продолжившим разработку оригинального монитора со значительными улучшениями, включая поддержку 64-бит и, что важно, внедрение компилятора Microsoft Visual Studio.
В том же году в Context Information Security Кевином О'Райли была начата разработка инструмента динамического извлечения конфигураций и полезных нагрузок из командной строки под названием CAPE. Название было образовано как аббревиатура от 'Config And Payload Extraction' (Извлечение конфигураций и полезных нагрузок), и первоначальное исследование было сосредоточено на использовании API-хуков, предоставляемых библиотекой Microsoft Detours, для захвата распакованных полезных нагрузок и конфигураций вредоносного ПО. Однако стало очевидно, что одних только API-хуков недостаточно по мощности и точности для распаковки полезных нагрузок или конфигураций из произвольного вредоносного ПО.
По этой причине началось исследование новой концепции отладчика, позволяющей точно контролировать и инструментировать вредоносное ПО, избегая при этом использования отладочных интерфейсов Microsoft, чтобы быть максимально скрытным. Этот отладчик был интегрирован в proof-of-concept инструмент командной строки на основе Detours, объединившись с API-хуками и обеспечив очень мощные возможности.
Когда первоначальная работа показала, что можно заменить Microsoft Detours на движок перехвата API из Cuckoo-modified, родилась идея CAPE Sandbox. С добавлением отладчика, автоматической распаковки, классификации на основе YARA и интегрированного извлечения конфигураций, в сентябре 2016 года на 44con CAPE Sandbox был впервые публично выпущен: CAPE версия 1.
Летом 2018 года проект, к счастью, увидел начало огромного вклада от Андрея 'doomedraven' Бруховецкого, давнего участника Cuckoo. В 2019 году он начал колоссальную задачу портирования CAPE на Python 3, и в октябре того же года был выпущен CAPEv2.
CAPE непрерывно развивался и улучшался, чтобы идти в ногу с достижениями как в области вредоносного ПО, так и в возможностях операционных систем. В 2021 году была добавлена возможность программировать отладчик CAPE во время детонации через динамические YARA-сканирования, что позволило создавать динамические обходы для анти-песочных техник. Windows 10 стала операционной системой по умолчанию, а другие значительные дополнения включают интерактивный рабочий стол, захват полезных нагрузок AMSI (Anti-Malware Scan Interface), 'syscall hooking' на основе Microsoft Nirvana и отладчик-ориентированные контрмеры для прямых/косвенных системных вызовов.
В 2024 году enzok создал CAPEsolo, интерактивную версию CAPE с рабочим столом Windows, использующую wxPython для графического интерфейса, а также внедрившую совместимость с 64-битным Python в гостевой системе. В 2026 году была добавлена поддержка всех версий Windows 10 и Windows 11 23H2.
Вредоносное ПО может быть классифицировано в CAPE через три механизма:
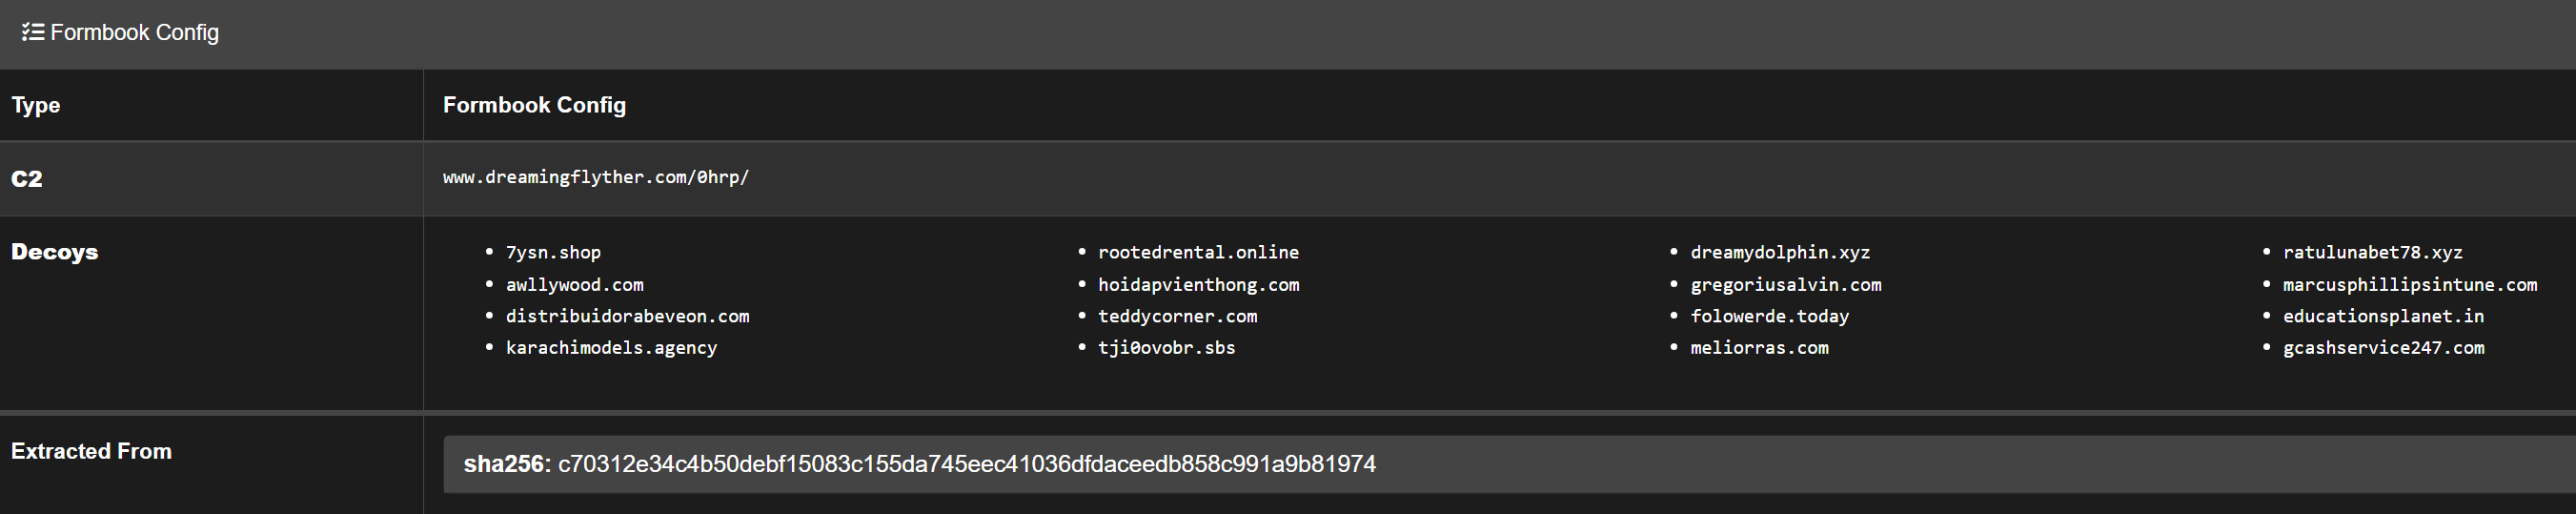
Разбор может выполняться с использованием собственного фреймворка CAPE, либо поддерживаются следующие фреймворки: RATDecoders, DC3-MWCP, MalDuck, или MaCo
Основные и общественные парсеры конфигураций CAPE поддерживаются в отдельном
репозитории CAPE-parsers и устанавливаются
как зависимость CAPE-parsers. Отправляйте дополнения и исправления к этим парсерам
туда; его README описывает ожидаемые поля конфигурации.
def extract_config(data):, которая будет вызываться из cape_utils.py, и 0 сложностей.
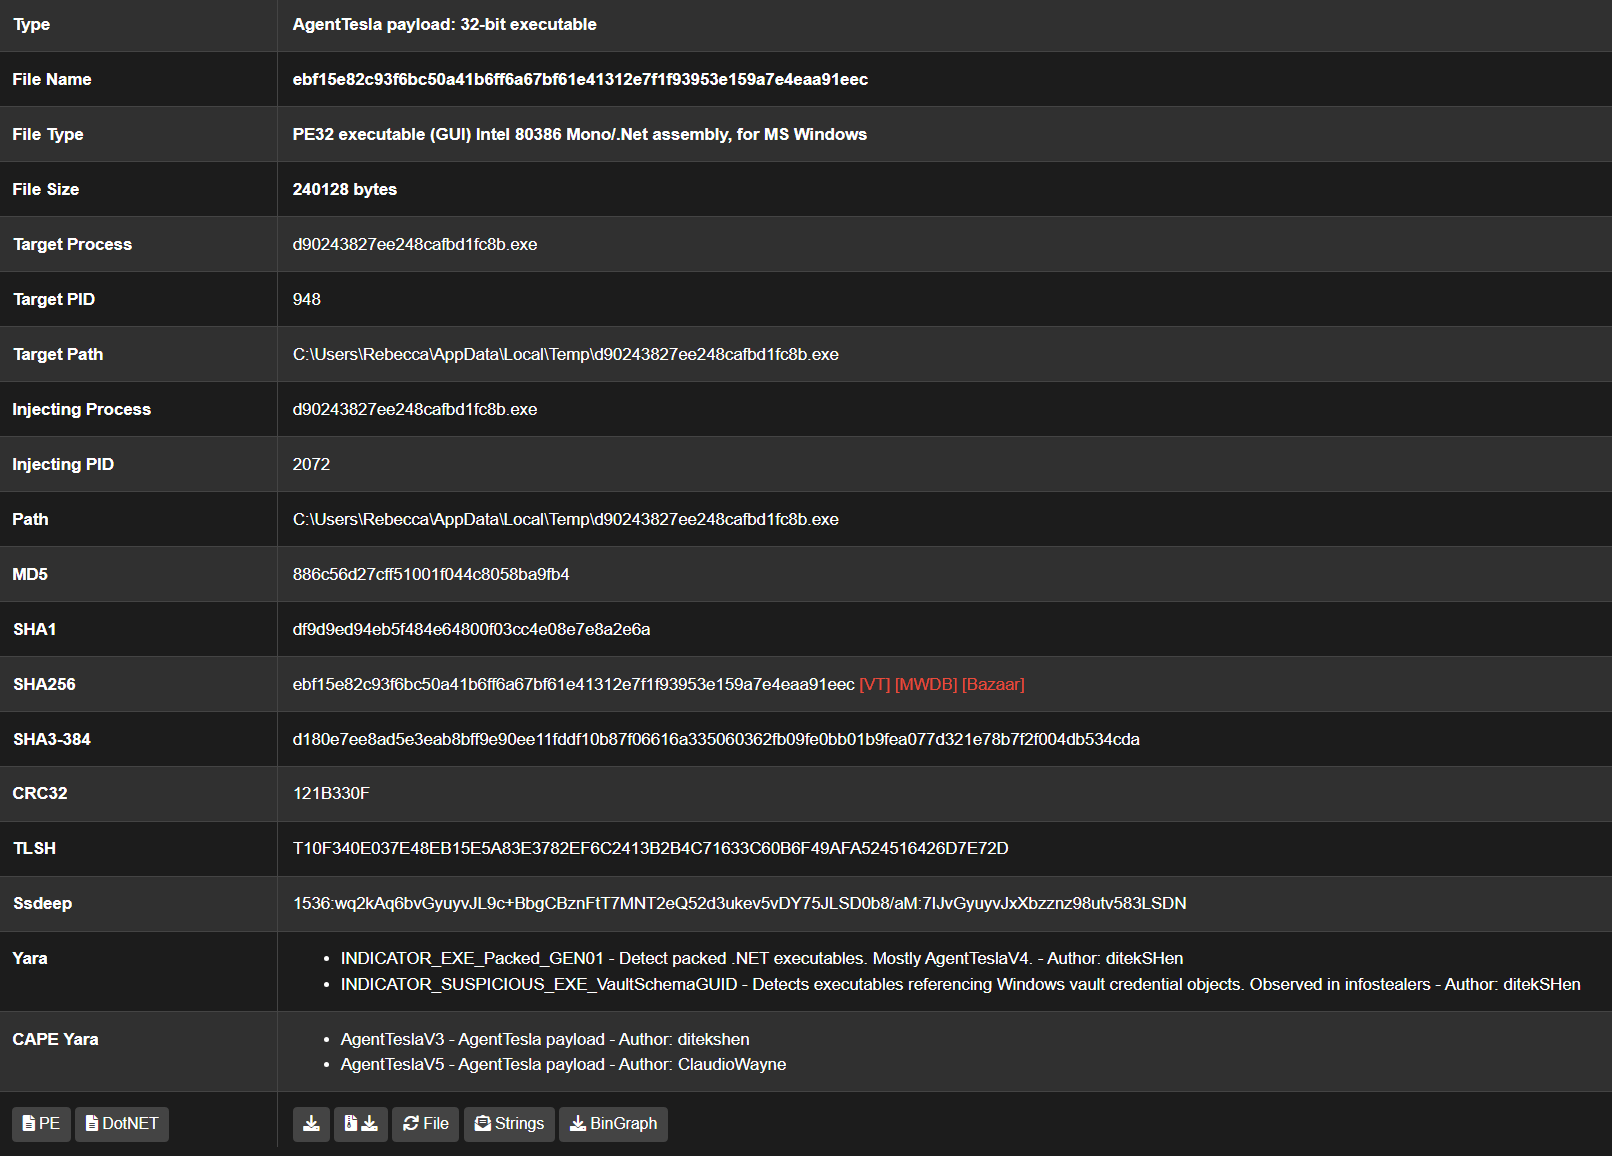
CAPE использует множество техник или поведений вредоносного ПО для захвата распакованных полезных нагрузок:
Эти поведения приводят к захвату полезных нагрузок, которые внедряются, извлекаются или распаковываются для дальнейшего анализа. Кроме того, CAPE автоматически создаёт дамп процесса для каждого процесса или, в случае DLL, образ модуля DLL в памяти. Это полезно для образцов, упакованных простыми упаковщиками, где часто дамп образа модуля полностью распакован.


