Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/iocx-dev/iocx
Управление индикаторами компрометации (IOC)Статический анализАнализ уязвимостейФорензикаАнализ вредоносных программDevSecOpsАнализ Бинарных ФайловРазведка угрозРеагирование на Инциденты
GitHubiocx-dev/iocx

iocx

Расширяемый детерминированный движок статического анализа, извлекающий высокосигнальные IOC из PE-файлов и текста, созданный для автоматизации SOC и современных конвейеров анализа угроз.

286682 месяцев назадПроверено Kitploit
Поделиться
РепозиторийСайт

IOCX

Детерминированное извлечение IOC с нулевым риском для современных конвейеров безопасности

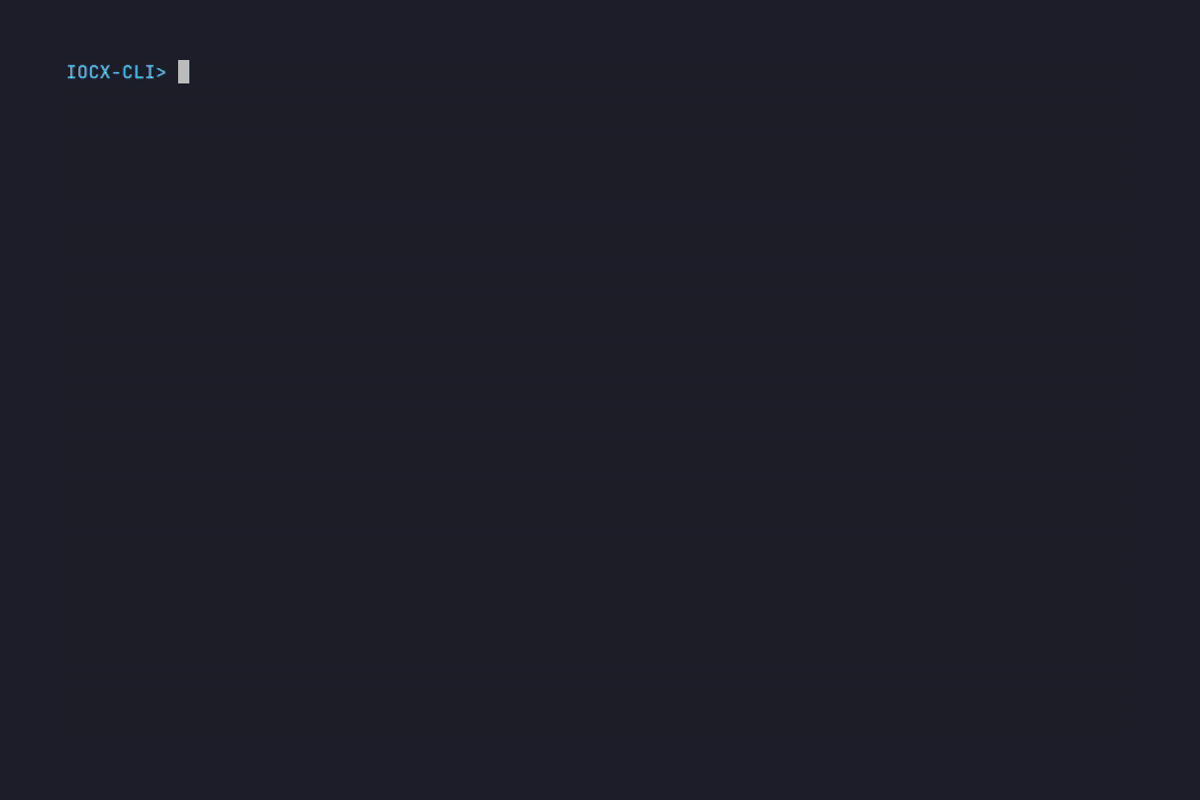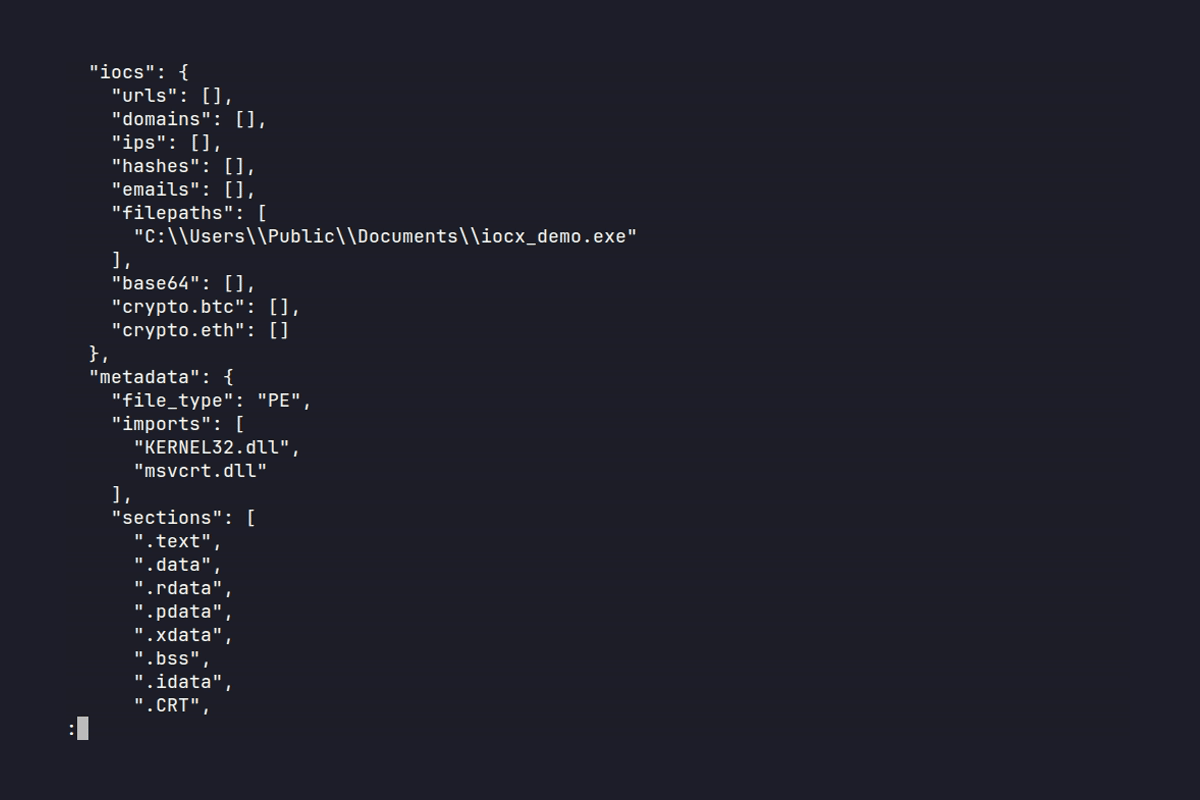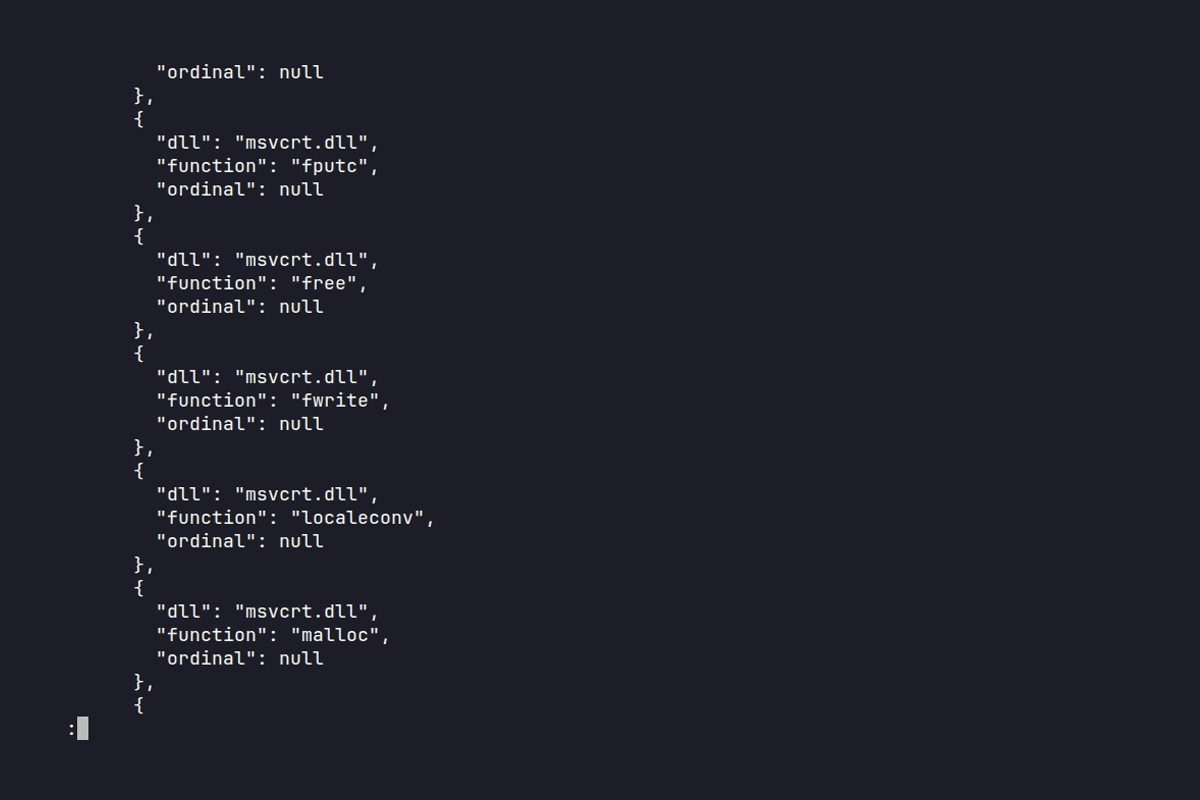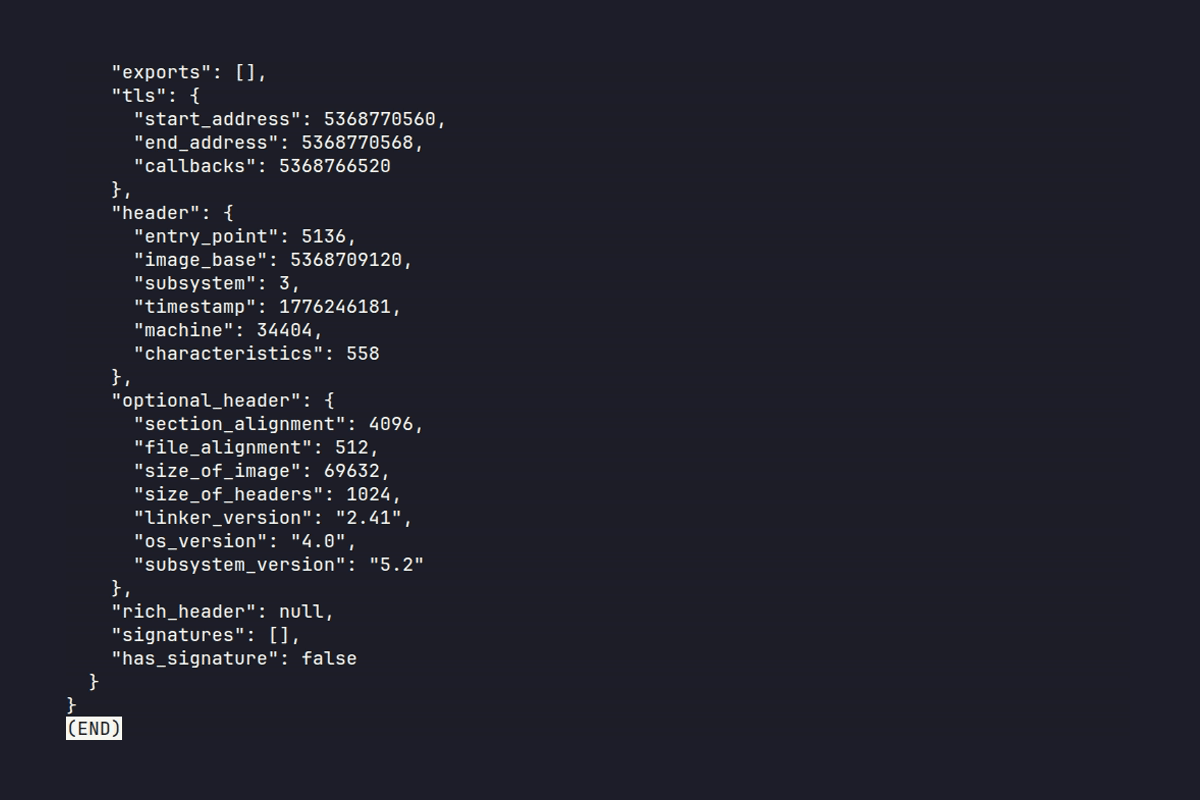
IOCX Demo

Статическое извлечение IOC из PE-файла с помощью IOCX CLI

Официальный проект IOCX

Это оригинальный движок IOCX для детерминированного статического извлечения IOC и анализа PE. Любые другие репозитории, использующие имя "iocx", не связаны с этим проектом.

Официальные ссылки:

  • PyPI: https://pypi.org/project/iocx/
  • Github: https://github.com/iocx-dev/iocx
  • Website: https://iocx.dev/

Почему IOCX важен

Современное вредоносное ПО по умолчанию является состязательным — искажённым, уклончивым и спроектированным так, чтобы ломать наивные экстракторы.

  • Инструменты, не учитывающие бинарный формат, рушатся на искажённых PE
  • Песочницы небезопасны и неприменимы в CI/CD
  • Воспроизводимость критична для автоматизированных конвейеров

IOCX создан для сред, где корректность и детерминизм действительно имеют значение.


Движок IOCX

IOCX — это официальный движок статического извлечения IOC — детерминированная система, учитывающая бинарный формат, созданная для DFIR, автоматизации SOC, безопасности CI/CD и крупномасштабных конвейеров threat-intel.

В отличие от экстракторов, основанных только на регулярных выражениях, или инструментов, зависящих от песочницы, IOCX выполняет:

  • чистый статический анализ
  • нулевой риск выполнения
  • стабильный, детерминированный вывод
  • эвристики, протестированные на состязательных данных

Это ключевой компонент экосистемы MalX Labs для масштабируемого современного анализа угроз.


Попробуйте IOCX за 10 секунд

echo "http://malicious.example" | iocx -

Или безопасно просканируйте PE-файл:

iocx suspicious.exe -a deep

Зачем существует IOCX

Команды безопасности сталкиваются с тремя постоянными проблемами:

  1. Экстракторы на регулярных выражениях ломаются при состязательных входных данных
  2. Песочницы небезопасны, медленны и непригодны для автоматизации
  3. Большинство инструментов IOC непоследовательны, медленны или дают незаметно различающийся вывод между запусками

IOCX решает это с помощью детерминированного движка, работающего только статически, спроектированного для автоматизации, безопасности и масштаба.


Чем IOCX не является

IOCX намеренно не является:

  • песочницей
  • инструментом поведенческого анализа
  • эмулятором
  • движком обогащения

Он никогда не выполняет недоверенный код. Он никогда не выполняет динамический анализ. Он по своей конструкции работает только статически — ради безопасности, детерминизма и совместимости с CI/CD.


Философия проектирования

IOCX спроектирован для реалий современного вредоносного ПО, а не для допущений устаревших инструментов.

1. Детерминизм вместо неоднозначности

Стабильный, воспроизводимый вывод — без случайности, без волатильности.

2. Статика вместо динамики

Выполнение небезопасно. Статический анализ предсказуем, масштабируем и удобен для CI.

3. Проектирование с приоритетом состязательности

Искажённые PE, повреждённые RVA, враждебные строки — IOCX воспринимает их как обычные входные данные.

4. Стабильность схемы как контракт

Нижестоящие системы никогда не должны ломаться при обновлении.

5. Производительность без компромиссов

150–300 МБ/с на сыром тексте. 6–15 МБ/с на типичных PE. Предсказуемость даже при наихудшей состязательной нагрузке.


Эти обязательства основаны на опубликованной исследовательской методологии структурного анализа PE — детерминированное построение фикстур, дисциплина единичной аномалии и поведение загрузчика Windows в качестве оракула корректности. Полную методологию см. в docs/methodology.md, а более широкую таксономию состязательных PE и коммерческий набор фикстур — на paax.dev.

Что отличает IOCX

ВозможностьIOCXТипичные экстракторы IOCПесочницы / динамические инструменты
БезопасностьНулевое выполнение, только статикаТолько регулярные выражения, без бинарной безопасностиВыполняет недоверенный код (высокий риск)
ДетерминизмПолностью детерминированный выводНедетерминирован при шумеНедетерминирован по своей природе
Учёт бинарного форматаПолный разбор PE, эвристикиНет поддержки бинарных форматовДа, но небезопасно и медленно
Устойчивость к состязательным даннымПротестирован на искажённых PE, враждебных строкахЛегко обходитсяЧасто падает или неверно классифицирует
Производительность150–300 МБ/с (текст), 6–15 МБ/с (PE)Крайне изменчиваЧрезвычайно медленно
Дружелюбность к CI/CDДа — безопасно, детерминированно, быстроЧастичноНет — небезопасно для конвейеров
Стабильность схемыГарантированаРедкоОтсутствует

Коротко: IOCX создан для реальной состязательной действительности, а не для идеализированных входных данных.


Сценарии использования

CI/CD и DevSecOps

  • Сканирование бинарных файлов перед релизом
  • Обнаружение случайных URL, IP или секретов в сборках
  • Обеспечение безопасности с нулевым риском выполнения

SOC и реагирование на инциденты

  • Извлечение индикаторов из оповещений или текста буфера обмена аналитика
  • Безопасная проверка образцов вредоносного ПО без выполнения
  • Нормализация IOC в структурированный JSON

Threat Intelligence

  • Обработка фидов в масштабе
  • Разбор неструктурированных отчётов
  • Построение конвейеров обогащения на детерминированном выводе

Автоматизация и скриптинг

  • Передача логов или артефактов через IOCX
  • Использование Python API для ETL или пакетных рабочих процессов
  • Расширение с помощью пользовательских детекторов

Профили производительности

1. Извлечение сырых IOC (текст, логи, буферы)

150–300 МБ/с устойчивой пропускной способности Быстрый путь — без разбора PE.

ДетекторВремя на 1 МБПропускная способность
Crypto0.0037 с~270 МБ/с
Filepaths0.0041 с~250 МБ/с
IP0.0065 с~156 МБ/с
Domains0.0035 с~300 МБ/с

2. Типичные PE-файлы (~39 КБ)

  • 0.0122 с (типично)
  • 0.0145 с (с эвристиками)
  • 6–15 МБ/с пропускной способности

3. Состязательный плотный PE (1.5 МБ)

  • 0.192 с
  • ~7.6 МБ/с пропускной способности
  • Активирует аномалии TLS, структурные аномалии, паттерны anti-debug

4. Полный движок (не PE)

  • 1 МБ: 0.038 с

Основные изменения версий

Показать историю версий

v0.7.6.2 — Валидатор таблицы импорта

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    315
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    285

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →