
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
MrKaplan — Инструмент PowerShell для red teamers, который устраняет следы выполнения, останавливая ведение журнала событий, удаляя артефакты файлов и реестра, а также сохраняя временные метки для нескольких пользователей в системах Windows. | Kitploit
Инструменты/GitHubGitHub/idov31/mrkaplan
Оборонительные ИнструментыМеханизмы персистентностиОбход IDS/IPSФорензикаПост-эксплуатацияRed Teaming
GitHubidov31/mrkaplan

MrKaplan

Инструмент PowerShell для red teamers, который устраняет следы выполнения, останавливая ведение журнала событий, удаляя артефакты файлов и реестра, а также сохраняя временные метки для нескольких пользователей в системах Windows.

Репозиторий
272481013 лет назадПроверено Kitploit
Поделиться

Mr.Kaplan

image image

Описание

MrKaplan — это инструмент, предназначенный для помощи red team в сохранении скрытности путем удаления следов выполнения. Он работает, сохраняя такую информацию, как время запуска, снимки файлов и связывая каждое свидетельство с соответствующим пользователем.

Этот инструмент вдохновлён MoonWalk — аналогичным инструментом для Unix-машин.

Подробнее можно прочитать на странице wiki.

Возможности

  • Остановка журналирования событий.
  • Очистка артефактов файлов.
  • Очистка артефактов реестра.
  • Может работать для нескольких пользователей.
  • Может запускаться от имени пользователя и администратора (настоятельно рекомендуется запускать от имени администратора).
  • Может сохранять временные метки файлов.
  • Может исключать определённые операции и оставлять артефакты для blue team.

Использование

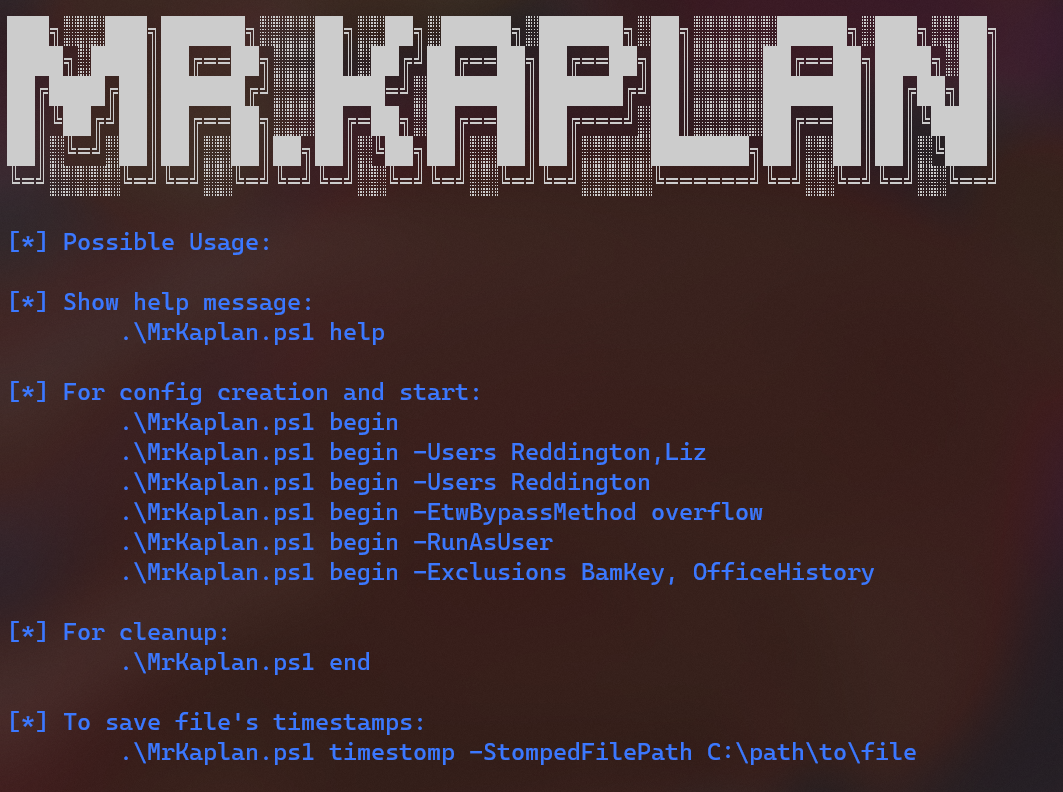
  • Перед началом операций на компьютере запустите MrKaplan с флагом begin, а когда закончите, запустите его снова с флагом end.
  • НЕ УДАЛЯЙТЕ файл MrKaplan-Config.json до повторного запуска с флагом end, иначе MrKaplan не сможет использовать сохранённую информацию.
Индикаторы компрометации (IOCs)

  • Процесс PowerShell, обращающийся к артефактам, упомянутым на странице wiki.

  • PowerShell, импортирующий странный base64-блоб.

  • Процесс PowerShell, выполняющий манипуляции с токенами.

  • Ключ реестра MrKaplan: HKCU:\Software\MrKaplan.

Благодарности

  • PowerSploit

  • Phant0m

  • ForensicArtifacts

Отказ от ответственности

Я никоим образом не несу ответственности за любой вид ущерба, нанесённого вашему компьютеру/программе в результате использования этого проекта. Я с радостью принимаю вклад; создайте pull request, и я его рассмотрю!

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





