
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
WinObjEx64 — 64-битный Windows Object Explorer | Kitploit
Инструменты/GitHubGitHub/hfiref0x/winobjex64
Обратная инженерияОтладчикиФорензикаАнализ Бинарных Файлов
GitHubhfiref0x/winobjex64

WinObjEx64

64-битный Windows Object Explorer
Репозиторий
2.0k3142029 дней назадПроверено Kitploit

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

WinObjEx64

Build status Visitors

Обозреватель объектов Windows (64-разрядная версия)

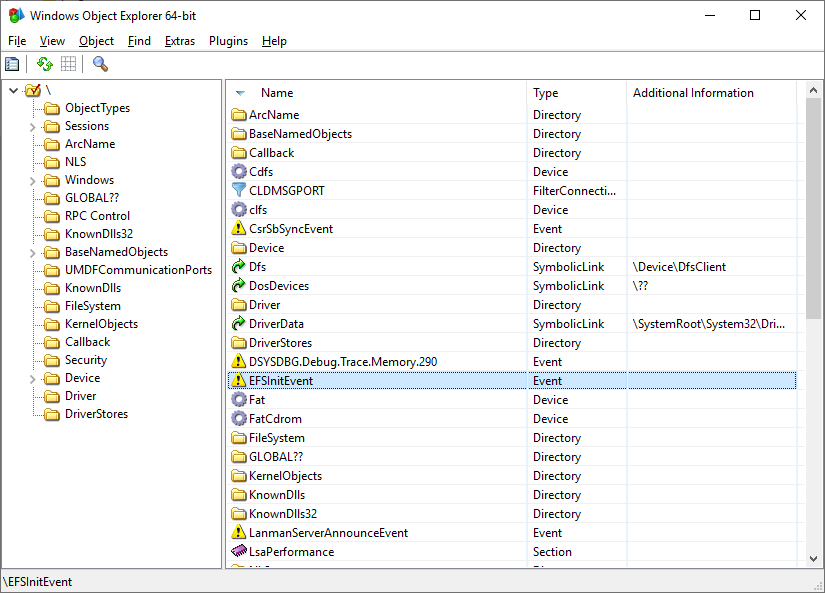
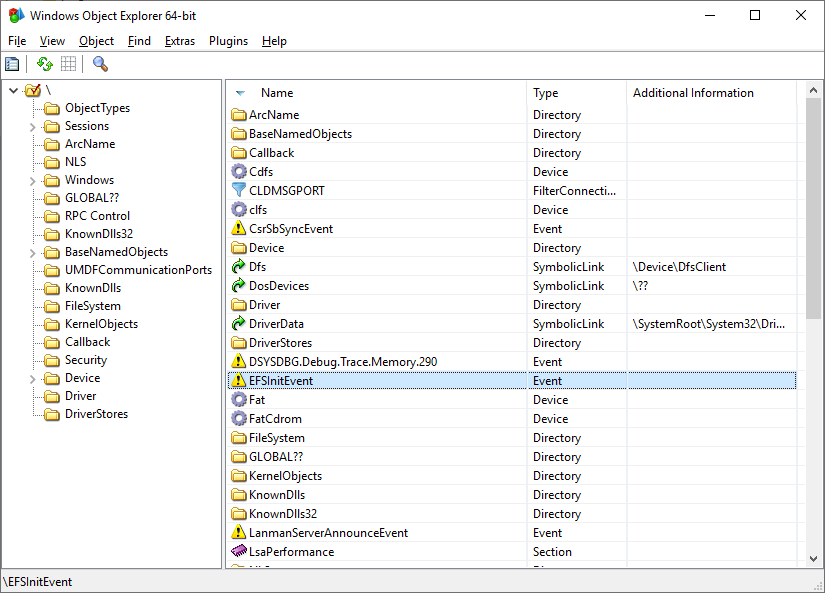
WinObjEx64 — это продвинутая утилита, позволяющая исследовать пространство имён диспетчера объектов Windows. Для некоторых типов объектов можно дважды щёлкнуть по ним или использовать кнопку на панели инструментов «Свойства...», чтобы получить дополнительную информацию, такую как описание, атрибуты, использование ресурсов и т.д. WinObjEx64 позволяет просматривать и редактировать информацию о безопасности, связанную с объектами, при наличии необходимых прав доступа.

Системные требования

WinObjEx64 не требует прав администратора. Однако права администратора необходимы для просмотра большей части пространства имён и редактирования информации о безопасности объектов.

WinObjEx64 работает только на следующих 64-разрядных версиях Windows: Windows 7, Windows 8, Windows 8.1 и Windows 10/11, включая серверные варианты.

Возможности

Показать список
  • Исследование всего пространства имён диспетчера объектов Windows

    • Иерархическое дерево объектов

    • Разрешение символических ссылок

    • Информация о версии для объектов типа Section, поддерживаемых файлом образа

    • Дополнительная информация для объектов типа WindowStation

    • Просмотр деталей объектов:

      • Описания
      • Флаги
      • Недопустимые атрибуты
      • Тип пула памяти
      • Информация, специфичная для типа объекта
      • Дампы памяти структур, связанных с объектами1:
        • ALPC_PORT
        • CALLBACK_OBJECT
        • DEVICE_OBJECT
        • DRIVER_OBJECT
        • DIRECTORY_OBJECT
        • FLT_SERVER_PORT_OBJECT
        • KEVENT
        • KMUTANT
        • KSEMAPHORE
        • KTIMER
        • KQUEUE (IoCompletion)
        • OBJECT_SYMBOLIC_LINK
        • OBJECT_TYPE
      • Открытые дескрипторы
      • Статистика
      • Поддерживаемые права доступа
      • Метка доверия процесса
      • И многое другое...
    • Отображение в подструктурах дампа1:

      • ALPC_PORT_ATTRIBUTES
      • DEVICE_MAP
      • LDR_DATA_TABLE_ENTRY
      • OBJECT_TYPE_INITIALIZER
      • UNICODE_STRING
      • И многие другие
    • Редактирование информации о безопасности объектов2

    • Обнаружение модификаций IRP в объекте драйвера (через дамп структуры)1

    • Обнаружение перехвата объектов ядра (через дамп структуры)1

    • Поиск объектов по имени и/или типу

  • Просмотр информации о системе

    • Состояние и тип загрузки
    • Параметры целостности кода
    • Флаги защиты
    • Версия и сборка Windows
  • Просмотр списка загруженных драйверов

    • Дамп выбранного драйвера1
    • Экспорт списка драйверов в CSV-файл
    • Переход к расположению файла драйвера
    • Обнаружение драйверов, обработанных Kernel Shim Engine1
    • Просмотр свойств файла драйвера
  • Просмотр почтовых слотов/именованных каналов

    • Список всех зарегистрированных почтовых слотов/именованных каналов
    • Редактирование информации о безопасности именованных каналов4
    • Статистика объектов
  • Иерархическое дерево процессов2

    • Показать ID процесса, имя пользователя, адреса EPROCESS
    • Выделение процессов по типу (как в Process Explorer)
    • Показать список потоков для выбранного процесса
    • Показать адреса ETHREAD
    • Общие свойства для объектов процессов/потоков:
      • Базовые свойства (как для других типов объектов)
      • Время запуска
      • Тип процесса
      • Имя файла образа
      • Командная строка
      • Текущий каталог
      • Применённые меры защиты
      • Защита
      • Состояние флага «Критический процесс»
      • Редактирование безопасности
    • Переход к расположению файла процесса
    • Информация о токене процесса/потока:
      • Имя пользователя
      • SID пользователя
      • SID контейнера приложения
      • Сеанс
      • UIAccess
      • Состояние повышения привилегий
      • Уровень целостности
      • Привилегии и группы
    • Дополнительные свойства токена:
      • Базовые свойства (как для других типов объектов)
      • Список атрибутов безопасности
      • Редактирование безопасности
  • Просмотр кэша лицензирования ПО

    • Список зарегистрированных лицензий
    • Отображение данных лицензии
    • Дамп данных лицензии SL_DATA_BINARY в файл
  • Просмотр общих данных пользователя

    • Структурированный дамп ключевых разделов KUSER_SHARED_DATA
  • Просмотр системных обратных вызовов1

    • Отображение адресов обратных вызовов, модулей и деталей для:
      • PsSetCreateProcessNotifyRoutine
      • PsSetCreateProcessNotifyRoutineEx
      • PsSetCreateProcessNotifyRoutineEx2
      • PsSetCreateThreadNotifyRoutine
      • PsSetCreateThreadNotifyRoutineEx
      • PsSetLoadImageNotifyRoutine
      • PsSetLoadImageNotifyRoutineEx
      • KeRegisterBugCheckCallback
      • KeRegisterBugCheckReasonCallback
      • CmRegisterCallback
      • CmRegisterCallbackEx
      • IoRegisterShutdownNotification
      • IoRegisterLastChanceShutdownNotification
      • PoRegisterPowerSettingCallback
      • SeRegisterLogonSessionTerminatedRoutine
      • SeRegisterLogonSessionTerminatedRoutineEx
      • IoRegisterFsRegistrationChange
      • IopFsListsCallbacks
      • IoRegisterPlugPlayNotification
      • ObRegisterCallbacks
      • DbgSetDebugPrintCallback
      • DbgkLkmdRegisterCallback
      • PsRegisterAltSystemCallHandler
      • CodeIntegrity SeCiCallbacks
      • ExRegisterExtension
      • PoRegisterCoalescingCallback
      • PsRegisterPicoProvider
      • KeRegisterNmiCallback
      • PsRegisterSiloMonitor
      • EmProviderRegister
  • Просмотр частного пространства имён диспетчера объектов Windows1

    • Информация о записи пространства имён
    • Детали дескриптора границы
    • Общие свойства объектов
  • Просмотр KiServiceTable1

    • Дамп KiServiceTable (SSDT), управляемого Ntoskrnl
    • Переход к модулю точки входа службы
    • Экспорт в CSV-файл
  • Просмотр W32pServiceTable1

    • Дамп W32pServiceTable (Shadow SSDT), управляемого Win32k
    • Поддержка перенаправления импорта Win32k
    • Разрешение ApiSets Win32k
    • Переход к модулю точки входа службы
    • Экспорт в CSV-файл
  • Просмотр CmControlVector

    • Дамп массива CmControlVector из Ntoskrnl
    • Экспорт данных памяти ядра в файл1
    • Экспорт в CSV-файл
  • Интеграция с буфером обмена: Копирование адресов/имён объектов в буфер обмена

  • Поддержка Wine/Wine-Staging3

  • Подсистема плагинов

    • Включённые плагины:
      • ApiSetView: Просмотрщик Windows ApiSetSchema (поддерживает загрузку схемы из файла)
      • Example plugin: Шаблон для разработчика
      • Sonar: Просмотрщик протоколов NDIS (дамп деталей протоколов)
      • ImageScope: Расширенные детали объектов типа Section (через контекстное меню)
  • Документация

    • Обратные вызовы Windows
    • Подсистема плагинов
  1. Требуется поддержка драйвера (см. раздел «Поддержка драйвера»).
  2. Могут потребоваться права администратора.
  3. Функции внутреннего устройства Windows недоступны в Wine/Wine-Staging.
  4. Для некоторых именованных каналов требуются права администратора.

Поддержка драйвера

WinObjEx64 поддерживает два типа вспомогательных драйверов:

Скачать инструмент