
Профессиональный инструмент для мониторинга и визуализации сети. L0P4Map сочетает высокоскоростное ARP-обнаружение с полной интеграцией nmap и движком интерактивной топологии сети в реальном времени. Работает как в локальных сетях, так и с пользовательскими IP-адресами/веб-сайтами.
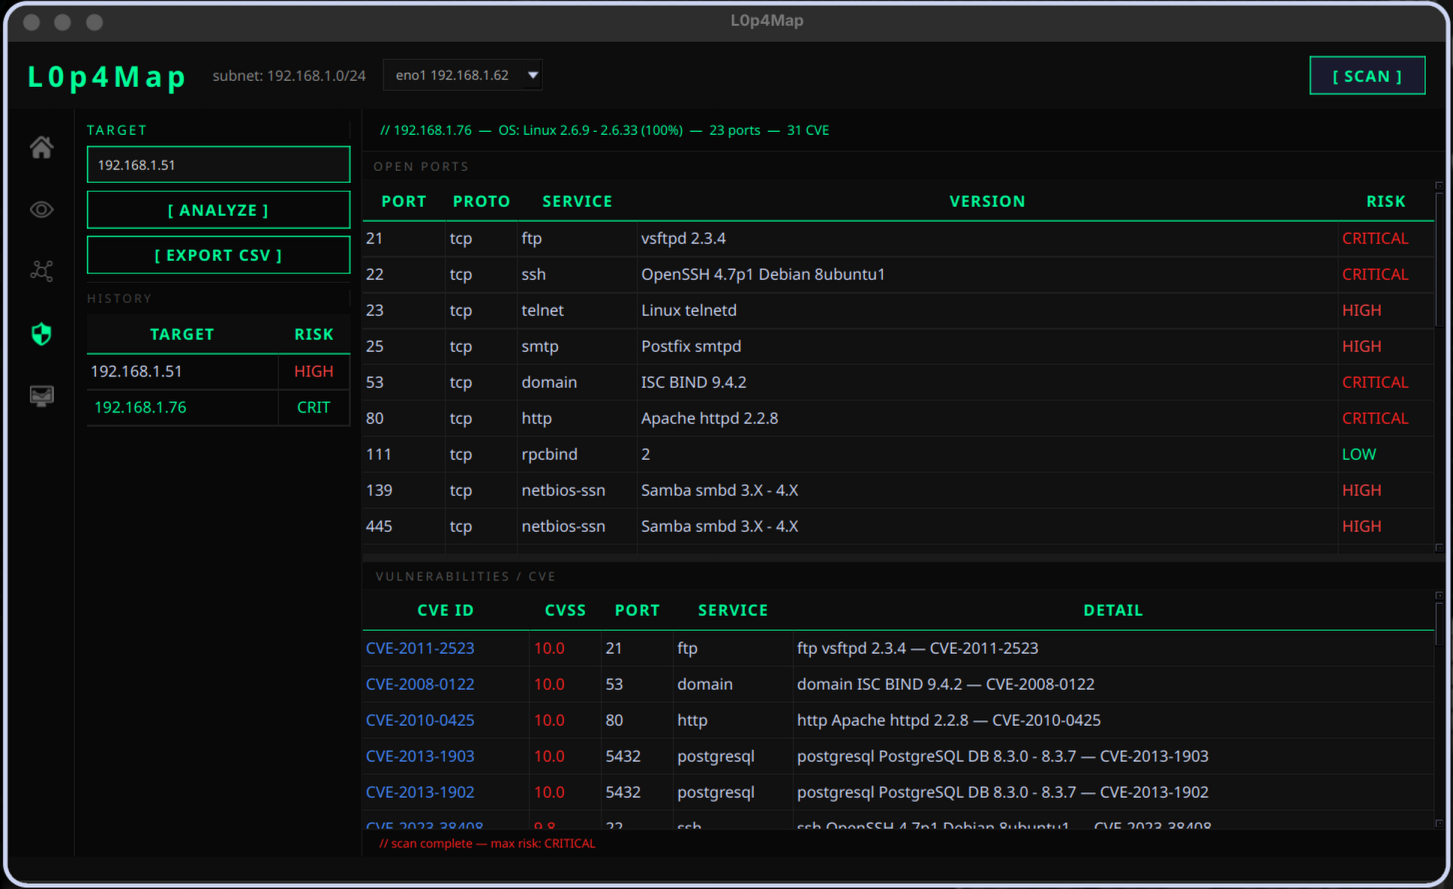
<div align="center"> # L0p4Map  **Nmap был слеп. L0p4Map видит.**     Профессиональный инструмент мониторинга и визуализации сети, созданный для исследователей безопасности. https://github.com/user-attachments/assets/745eb888-0636-47e8-9293-38a706a8e897 </div> --- ## Что такое L0p4Map? L0p4Map — это профессиональный инструмент мониторинга сети, который сочетает мощь nmap с чистым, современным тёмным интерфейсом. Разработан для исследователей безопасности и сетевых администраторов, которым требуется быстрая и детальная видимость своей инфраструктуры. Никакой раздутости. Никакой ерунды. Только сырая сетевая аналитика. Теперь доступен на Linux, Windows и macOS. --- ## Возможности - **Поддержка нескольких платформ**: работает на Linux (Debian/Arch), Windows и macOS с одинаковым интерфейсом и одинаковым набором функций - **Непрерывный мониторинг**: легковесный демон/агент, который пассивно отслеживает трафик ARP и mDNS без необходимости повторного сканирования всей сети - **Оповещения**: уведомления в реальном времени при появлении нового, неавторизованного устройства в сети - **Непрерывный SNMP-опрос**: периодические SNMP-запросы для обновления статуса устройств в реальном времени, без ожидания следующего цикла сканирования - **ARP-сканирование сети**: быстрое обнаружение хостов с использованием локальной базы данных IEEE OUI - **Картография диапазонов**: сканирование любого IP/CIDR/диапазона. Маршрутизируемые диапазоны отображаются через traceroute (хосты группируются под их последним маршрутизатором) - **Разрешение имён хостов**: многофакторное обнаружение через обратный DNS, NetBIOS (Windows) и mDNS/Avahi (Linux, Mac, IoT) - **Идентификация устройств**: определение ОС на основе TTL (Linux/macOS, Windows, сетевое устройство), зондирование TCP-портов на релевантных топологии портах, сырой SNMP-запрос `sysDescr` (без внешних библиотек) - **Идентификация встроенных служб**: пассивно обнаруживает iLO/InfoPrint/XPort/SATO/Zebra через захват баннеров и помечает их на графе как устройства, поставляемые с учётными данными по умолчанию, для ручной проверки - **Определение роли**: автоматическая классификация каждого хоста: шлюз, маршрутизатор, точка доступа, коммутатор, ПК, Apple, мобильное устройство, Raspberry Pi, виртуальная машина, неизвестно — на основе вендора, имени хоста, TTL, открытых портов и SNMP-ответа - **Реальный граф топологии сети**: иерархический граф vis.js, отражающий фактическую структуру сети: шлюз сверху, промежуточные устройства (маршрутизаторы/ТД/коммутаторы) на втором уровне, клиенты сгруппированы под своим родителем. Переключаемый между иерархическим и Force Atlas расположением - **Ограничивающие рамки подсетей**: каждая обнаруженная подсеть отображается в виде пунктирного оверлея прямо на холсте графа, с подписью её CIDR - **Типизированные рёбра**: три визуально различных типа связей: uplink (шлюз в интернет), магистраль (промежуточное устройство к шлюзу), клиентская связь (устройство к родителю) - **Панель топологии**: живой оверлей, показывающий подсеть, IP шлюза, общее количество устройств и количество промежуточных устройств - **Полная интеграция nmap**: SYN-сканирование, UDP, определение ОС, версии служб, NSE-скрипты - **Захват баннеров**: перечисление HTTP, SMB, FTP, SSH, SSL - **Обнаружение уязвимостей**: поиск CVE через vulners, скрипты уязвимостей и вредоносного ПО - **Поверхность атаки**: обзор открытых служб, портов и CVE для каждого хоста с оценкой CVSS и прямой ссылкой на NVD; результаты можно экспортировать в CSV - **Анализатор трафика**: захват пакетов в реальном времени со статистикой по каждому устройству, цветовая маркировка протоколов, строка фильтра, двойной щелчок для сканирования портов; экспорт в CSV - **Traceroute**: на основе ICMP с выводом в реальном времени - **Выбор интерфейса**: выбор сетевого интерфейса для сканирования - **Мониторинг в реальном времени**: автообновление графа сети с настраиваемыми интервалами (30с/60с/120с) - **Экспорт сканирования**: сохранение полного вывода nmap в `.txt` - **Экспорт графа**: экспорт топологии сети в CSV или PNG - **Пользовательские метки узлов**: назначение произвольных имён любому устройству прямо на графе (двойной щелчок) - **Тёмный профессиональный интерфейс**: создан с помощью PyQt6 --- ## Скриншоты ### Домашняя страница: Сканер сети 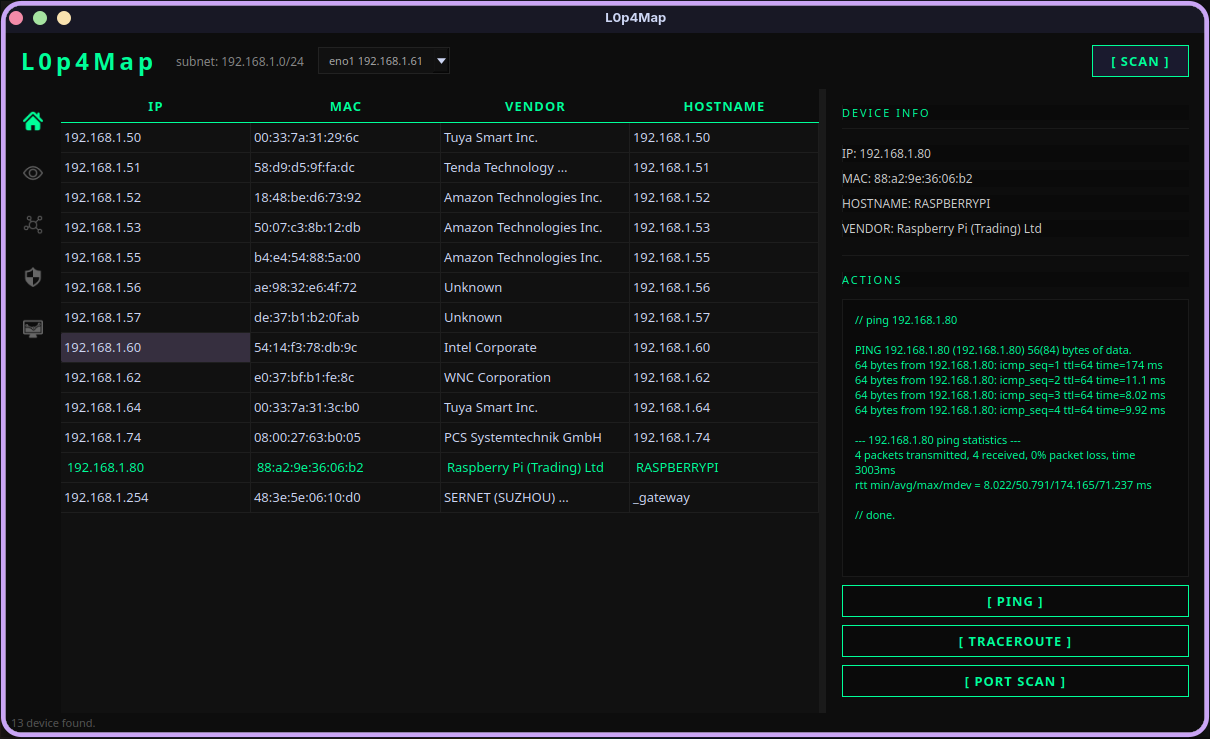 ### Сканирование портов: Полная интеграция nmap 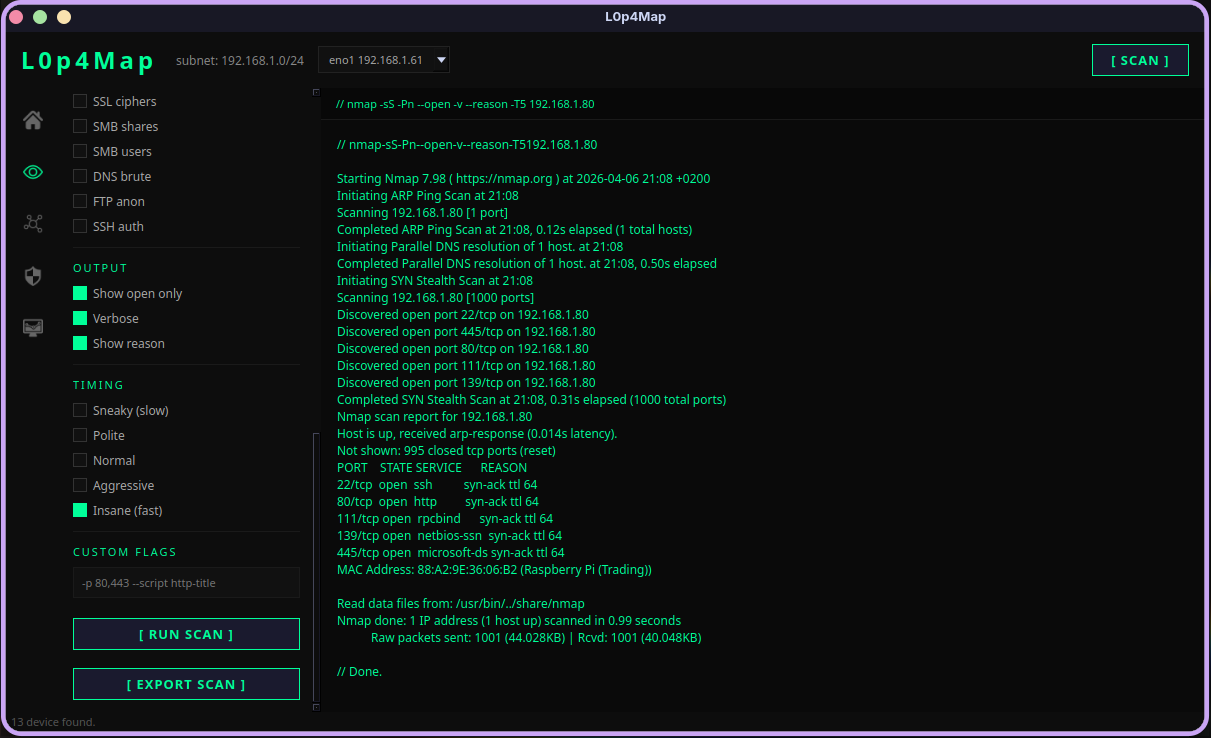 ### Топология сети: Иерархический граф топологии 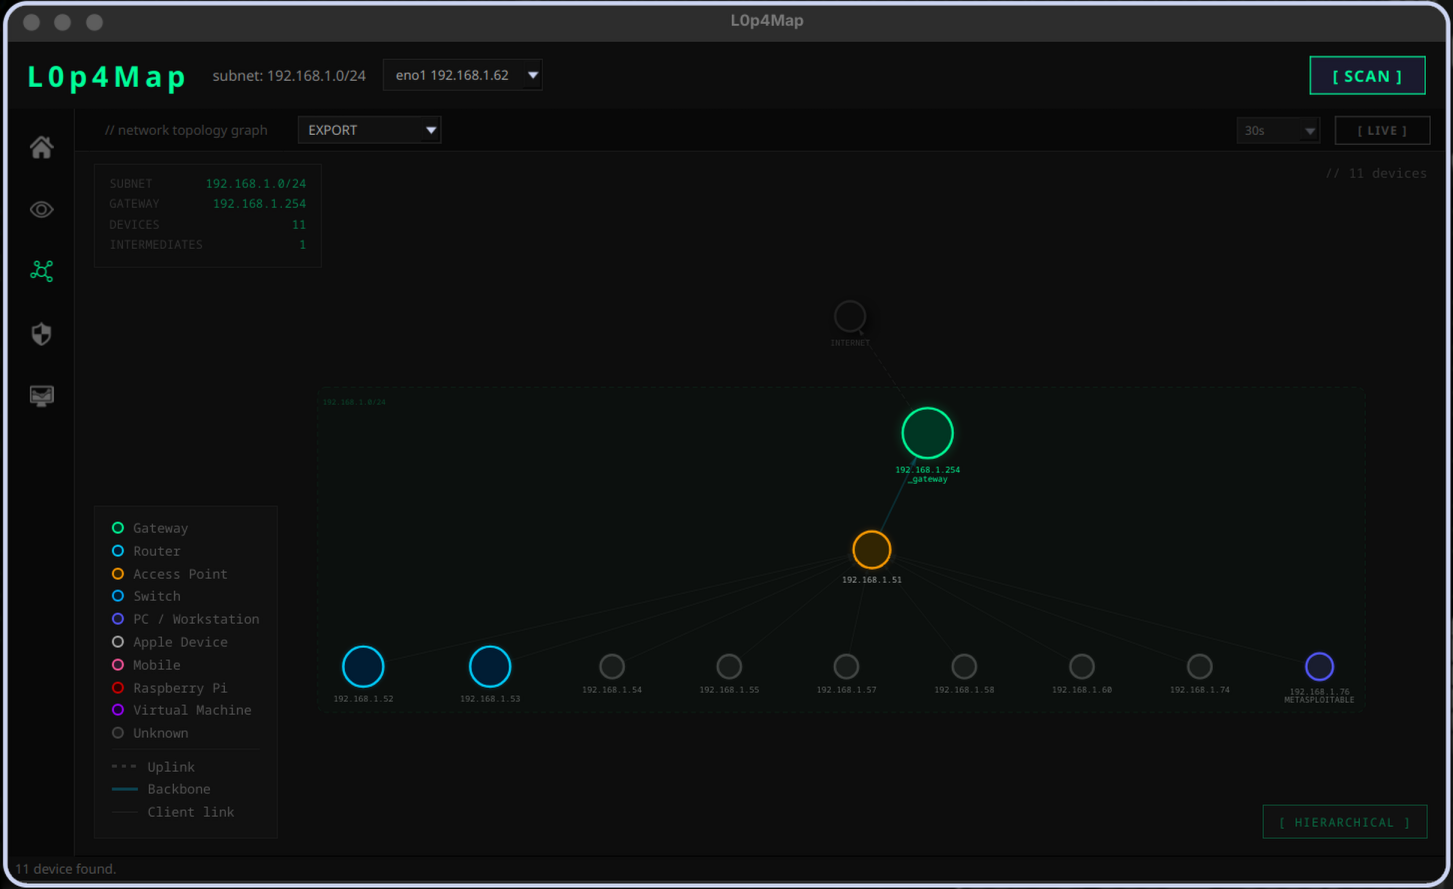 ### Топология сети: Расположение Force Atlas 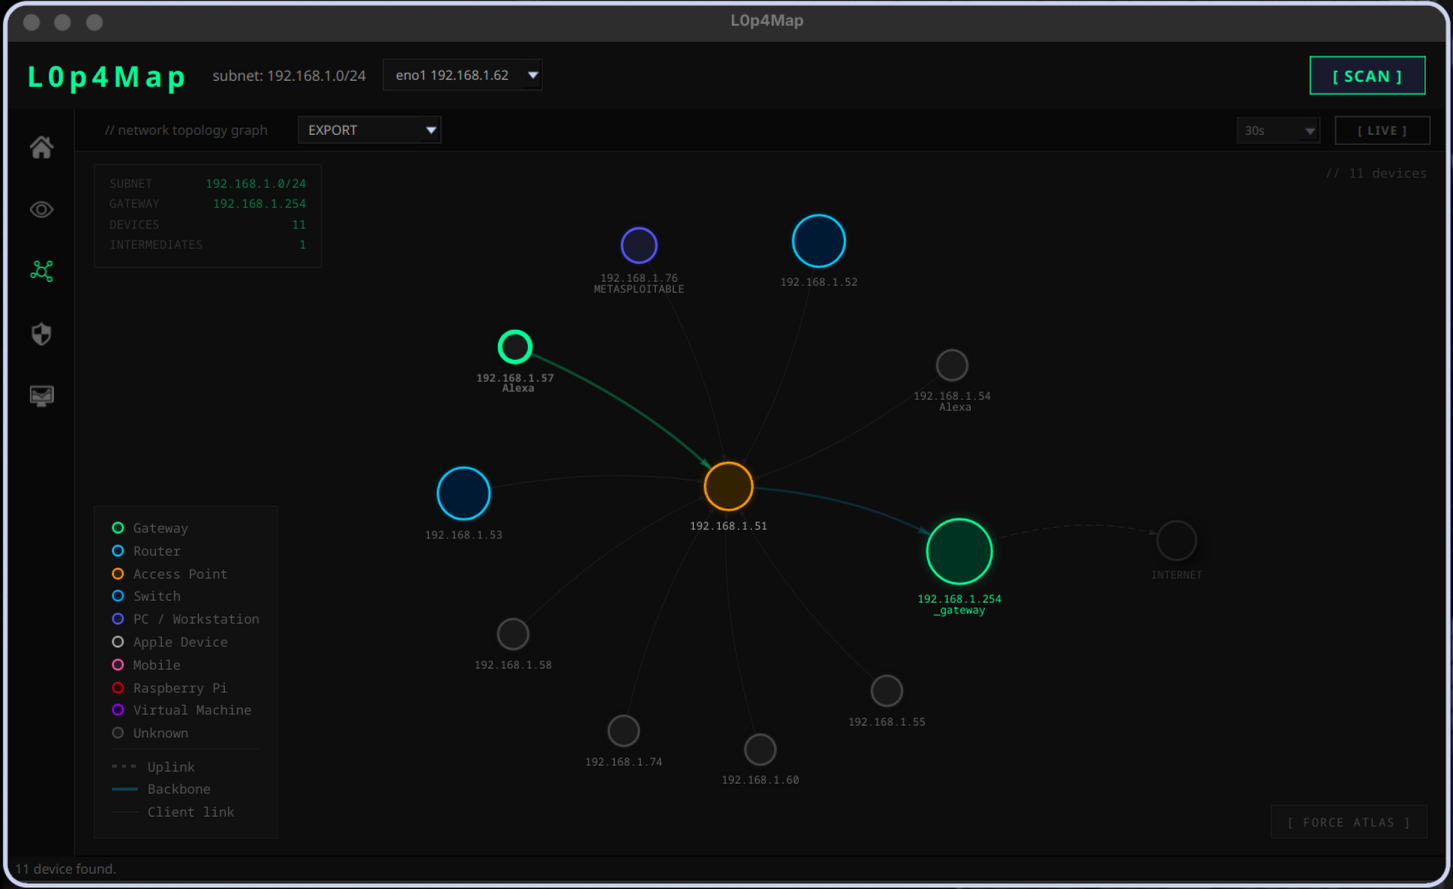 ### Поверхность атаки: Обзор открытых служб, портов и уязвимостей 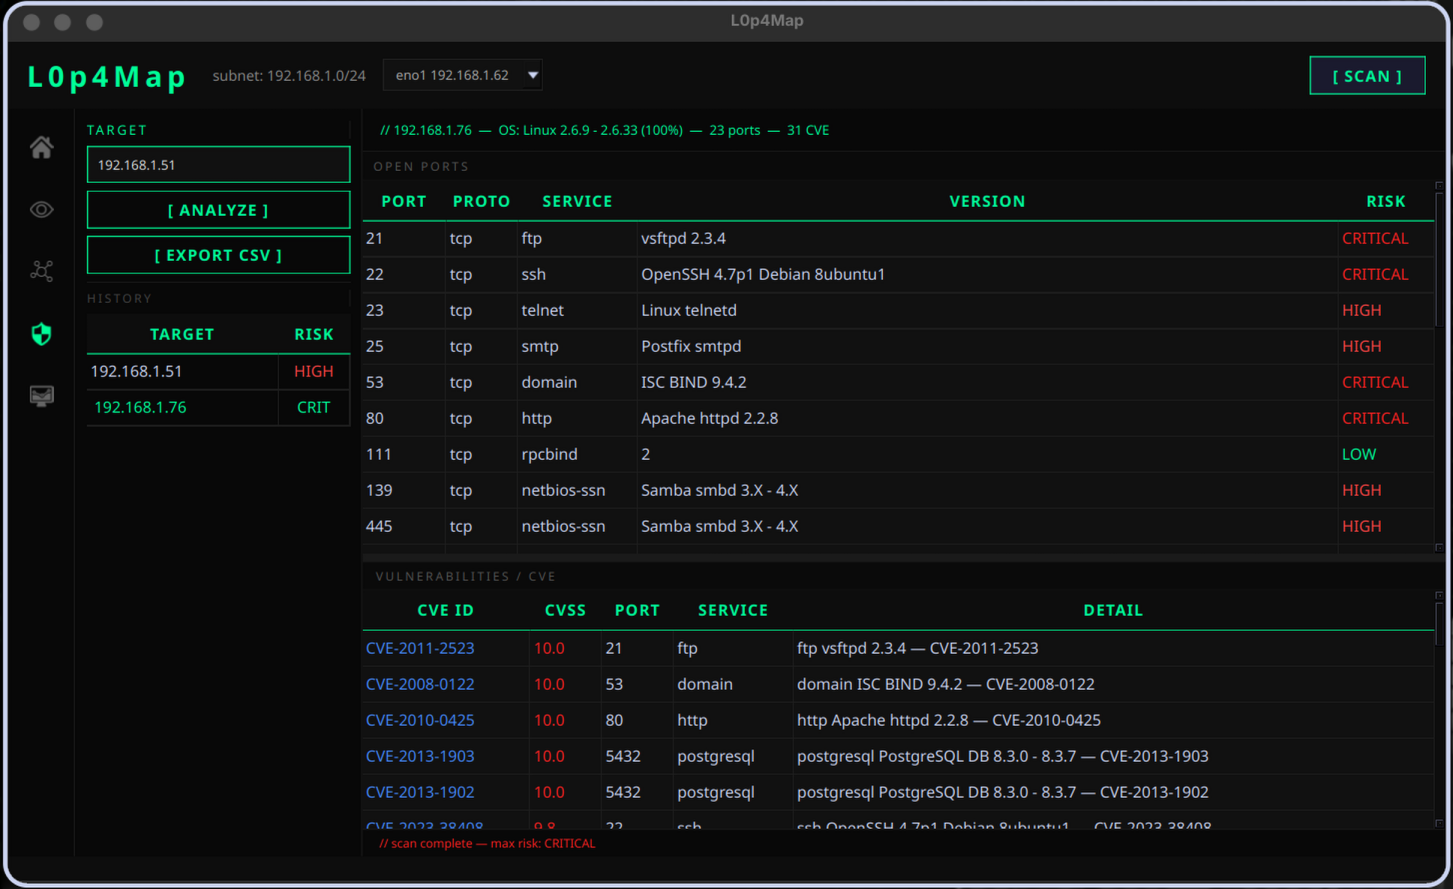 ### Анализатор трафика: Анализ сетевого трафика в реальном времени 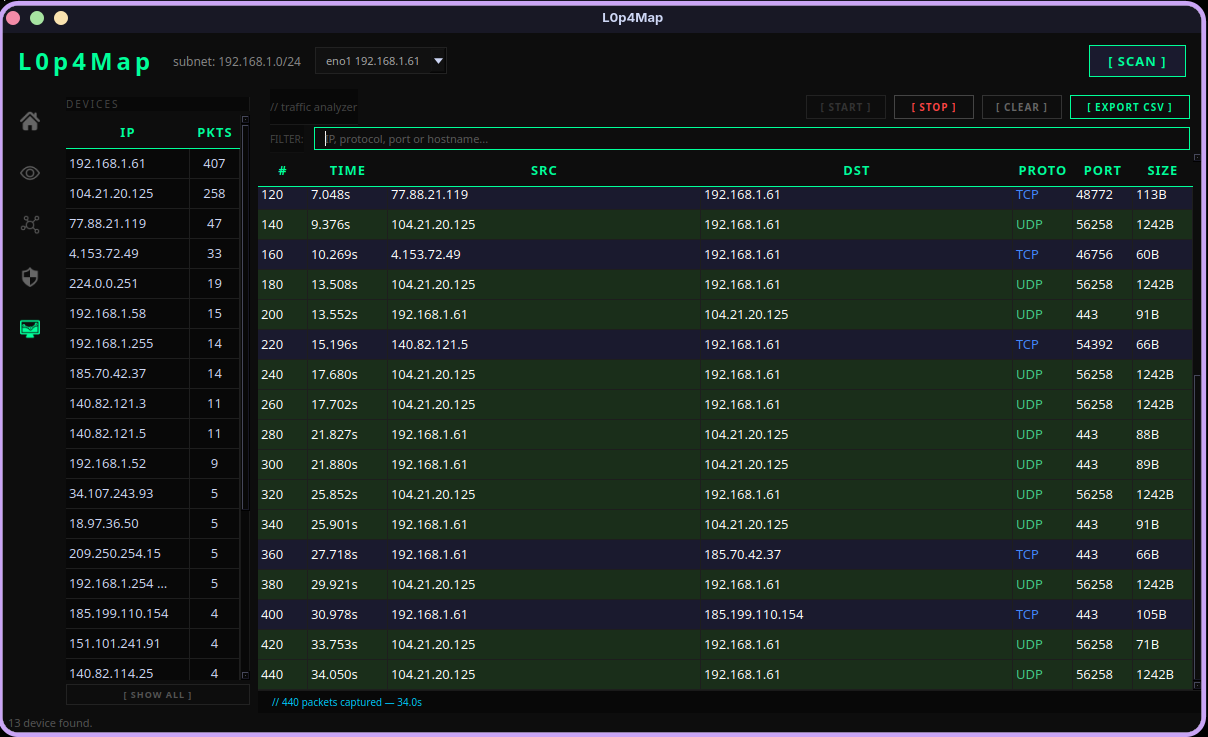 --- ## Требования ### Linux (Debian или Arch) - Python 3.11+ - установленный nmap (`sudo pacman -S nmap` или `sudo apt install nmap`) - Npcap/libpcap для захвата пакетов (обычно уже присутствует на Debian/Arch) - Права root (требуются для ARP-сканирования и захвата пакетов) ### Windows 10/11 - Python 3.11+ - Nmap для Windows (официальный установщик с nmap.org, включает Npcap) - Npcap, установленный в режиме "совместимый с WinPcap API" (требуется для захвата пакетов) - Запуск от имени Администратора (требуется для ARP-сканирования и захвата пакетов) ### macOS (Intel и Apple Silicon) - Python 3.11+ - установленный nmap (`brew install nmap`) - Права root (требуются для ARP-сканирования и захвата пакетов) --- ## Установка ### Linux Пользователи **Arch Linux** могут установить напрямую из AUR: ```bash yay -S l0p4map ``` Или, в любом дистрибутиве Linux: ```bash git clone https://github.com/HaxL0p4/L0p4Map.git cd L0p4Map python3 -m venv venv source venv/bin/activate pip install -r requirements.txt sudo chmod +x L0p4Map.sh ``` ### macOS ```bash git clone https://github.com/HaxL0p4/L0p4Map.git cd L0p4Map python3 -m venv venv source venv/bin/activate pip install -r requirements.txt chmod +x L0p4Map.sh ``` ### Windows ```powershell git clone https://github.com/HaxL0p4/L0p4Map.git cd L0p4Map python -m venv venv venv\Scripts\activate pip install -r requirements.txt ``` Убедитесь, что nmap и Npcap установлены и доступны в системном PATH перед запуском инструмента. --- ## Использование ### Linux и macOS Запустите инструмент с правами root: ```bash sudo ./L0p4Map.sh ``` ### Windows Откройте терминал (PowerShell или CMD) от имени Администратора, затем: ```powershell venv\Scripts\activate python L0p4Map.py ``` ### Рабочий процесс 1. Выберите сетевой интерфейс из выпадающего списка на панели инструментов 2. Нажмите **[ SCAN ]** для обнаружения всех устройств: каждый хост идентифицируется по TTL, зондированию портов и SNMP 3. Щёлкните по устройству, чтобы увидеть детали и выполнить быстрые действия (ping, traceroute, сканирование портов) 4. Переключитесь на **Graph** для исследования реальной топологии сети: наведите на узлы для полной информации об устройстве, двойной щелчок для назначения произвольной метки 5. Переключайтесь между расположениями **[ HIERARCHICAL ]** и **[ FORCE ATLAS ]** в представлении графа 6. Используйте **Attack Surface** для выполнения глубокого сканирования nmap + vulners на любом хосте и просмотра CVE 7. Используйте **Traffic Analyzer** для захвата живых пакетов, фильтрации по устройству или протоколу и экспорта в CSV 8. Включите **[ LIVE ]** в представлении графа для автоматического обновления топологии 9. Включите **Continuous Monitoring**, чтобы агент пассивно прослушивал ARP/mDNS и получал оповещения о новых устройствах без необходимости повторного полного сканирования --- ## Правовое предупреждение Этот инструмент предназначен **только для авторизованного аудита сети**. Используйте L0p4Map только в сетях, которыми вы владеете или на которые имеете явное разрешение на тестирование. Несанкционированное сканирование противозаконно. --- ## Автор **HaxL0p4**: [GitHub](https://github.com/HaxL0p4) ---

