
 h4urek/cve-2026-50679
Разбор и эксплойт для переполнения буфера в куче Windows Search (CVE-2026-50679), обеспечивающий локальное повышение привилегий через перехват vtable CVIQuery и загрузку DLL.

В июне этого года я обнаружил переполнение кучи в Windows Search и понял, что оно эксплуатируемо. Я потратил несколько дней на работу над ним и смог добиться LPE. Когда я отправил его, мне сказали, что это дубликат :(. Оно было исправлено в июльский Patch Tuesday и отслеживалось Microsoft как CVE-2026-50679. Так или иначе, процесс эксплуатации был очень увлекательным.
CPMExternalSearchResultIn (сообщение 245) передаёт внешний результат поиска в существующий запрос. Его тело состоит из трёх DWORD, за которыми следуют три строки UTF-16, и каждая строка описывается длиной, встроенной в тело:
WSP_MESSAGE_HEADER          16 bytes
queryNameLength              4 bytes
currentRowsetIndex           4 bytes
remainingRowsetCount         4 bytes
queryName                    queryNameLength UTF-16 chars, null-terminated
rowset metadata              rowsetMetadata, rowsetNameLength, sourceNameLength (12 bytes)
rowsetName                   rowsetNameLength UTF-16 chars, null-terminated
sourceName                   sourceNameLength UTF-16 chars, null-terminated
Все три длины приходят от клиента. Транспорт знает, сколько байт пришло, но ничто в формате сообщения не привязывает объявленные длины к этому числу.
Прежде чем сообщение достигает обработчика, tquery!CProxyMessage::ValidateInputHeader проверяет заголовок. Он проверяет идентификатор сообщения, зарезервированные поля, контрольную сумму и минимальный размер сообщения для этого идентификатора. Но он не проверяет, превышают ли длины строк, объявленные в сообщении, размер буфера сообщения.
Затем сообщение передаётся в tquery!CRequestServer::DoSetExternalRowset. Обработчик выделяет буфер назначения на основе длины внешнего сообщения и декодирует в него встроенный буфер:
__int64 __fastcall CRequestServer::DoSetExternalRowset(CRequestServer *this, unsigned int msgSize)
{
    /* ... */
    BYTE *buffer = (BYTE *)operator new[](https://github.com/h4urek/cve-2026-50679/blob/main/msgSize);          /* outer message length */
    CPMExternalSearchResultIn *decoded =
        CPMExternalSearchResultIn::CPMExternalSearchResultIn(buffer, this + 0x270);
                                                             /* src = inline request buffer */
    /* ... */
}
Конструктор — это место, где используются встроенные длины:
CPMExternalSearchResultIn::CPMExternalSearchResultIn(BYTE *dst, BYTE *src)
{
    /* dst: buffer sized by the outer message length */
    /* src: per-connection inline request buffer */
    /* ... */
    DWORD queryNameLength = *(DWORD *)(src + 0x10);
    *(DWORD *)(dst + 0x10) = queryNameLength;
    *(DWORD *)(dst + 0x14) = *(DWORD *)(src + 0x14);
    *(DWORD *)(dst + 0x18) = *(DWORD *)(src + 0x18);

    memcpy(dst + 0x1c, src + 0x1c, 2 * (queryNameLength + 1));

    DWORD rowsetNameLength = *(DWORD *)(src + 2 * queryNameLength + 0x22);
    memcpy(dst + 2 * queryNameLength + 0x2a,
           src + 2 * queryNameLength + 0x2a,
           2 * (rowsetNameLength + 1));

    DWORD sourceNameLength = *(DWORD *)(src + 2 * queryNameLength + 0x26);
    memcpy(dst + 2 * queryNameLength + 2 * rowsetNameLength + 0x2c,
           src + 2 * queryNameLength + 2 * rowsetNameLength + 0x2c,
           2 * (sourceNameLength + 1));
    /* ... */
}
Первое копирование — очевидное. dst был выделен исходя из длины внешнего сообщения; длина копирования берётся из queryNameLength; ничто не сравнивает эти две величины. Копия может быть намного больше выделенного буфера, а поскольку её источником служит встроенный буфер, она также выходит за пределы байтов, которые фактически пришли. Остальная часть источника — это то, что буфер соединения содержал от предыдущего трафика.
Две последующие строки ещё хуже. rowsetNameLength читается из src + 2 * queryNameLength + 0x22, смещения, вычисляемого из контролируемого атакующим queryNameLength, а sourceNameLength читается из близлежащего смещения. Оба находятся вне фиксированной части сообщения, поэтому декодер читает то, что там есть, трактует это как длину и снова копирует. Таким образом, одно небольшое сообщение порождает несколько чтений и записей за пределами границ, и ни одна из длин никогда не сравнивается с выделением для приёмника.
Эксплуатация этой уязвимости сводилась к нескольким вопросам: какой объект повредить и перехватить поток управления, куда перенаправить этот поток управления и как обойти кучу LFH.
После некоторого реверса я нашёл подходящий объект для перехвата: CVIQuery. CVIQuery — это серверный объект, стоящий за открытым запросом. Когда клиент отправляет запрос, сервер создаёт соответствующий объект CVIQuery, и его первое поле — это vtable объекта, поэтому повреждение этого объекта даёт перехват vtable.
Куча была следующей преградой. CVIQuery выделяется из кучи LFH, поэтому я хотел преодолеть рандомизацию LFH, распылив большое количество этих объектов. Хорошая часть в том, что каждый запрос создаёт один CVIQuery, что даёт удобный примитив спрей-атаки кучи. Однако wsearch ограничивает максимальное число открытых запросов до 4096, поэтому количество распыляемых объектов ограничено, но этого было достаточно; просто нужно немного удачи :).
Наконец, мне нужно было решить, куда перенаправить поток управления. Я кое-что поискал, но не нашёл подходящей техники, поэтому решил найти её сам. Вскоре я обнаружил DLL, загружаемую службой wsearch: dxcore.dll, и её функция DXCoreDriver::LoadDriverModule выглядела очень интересно:
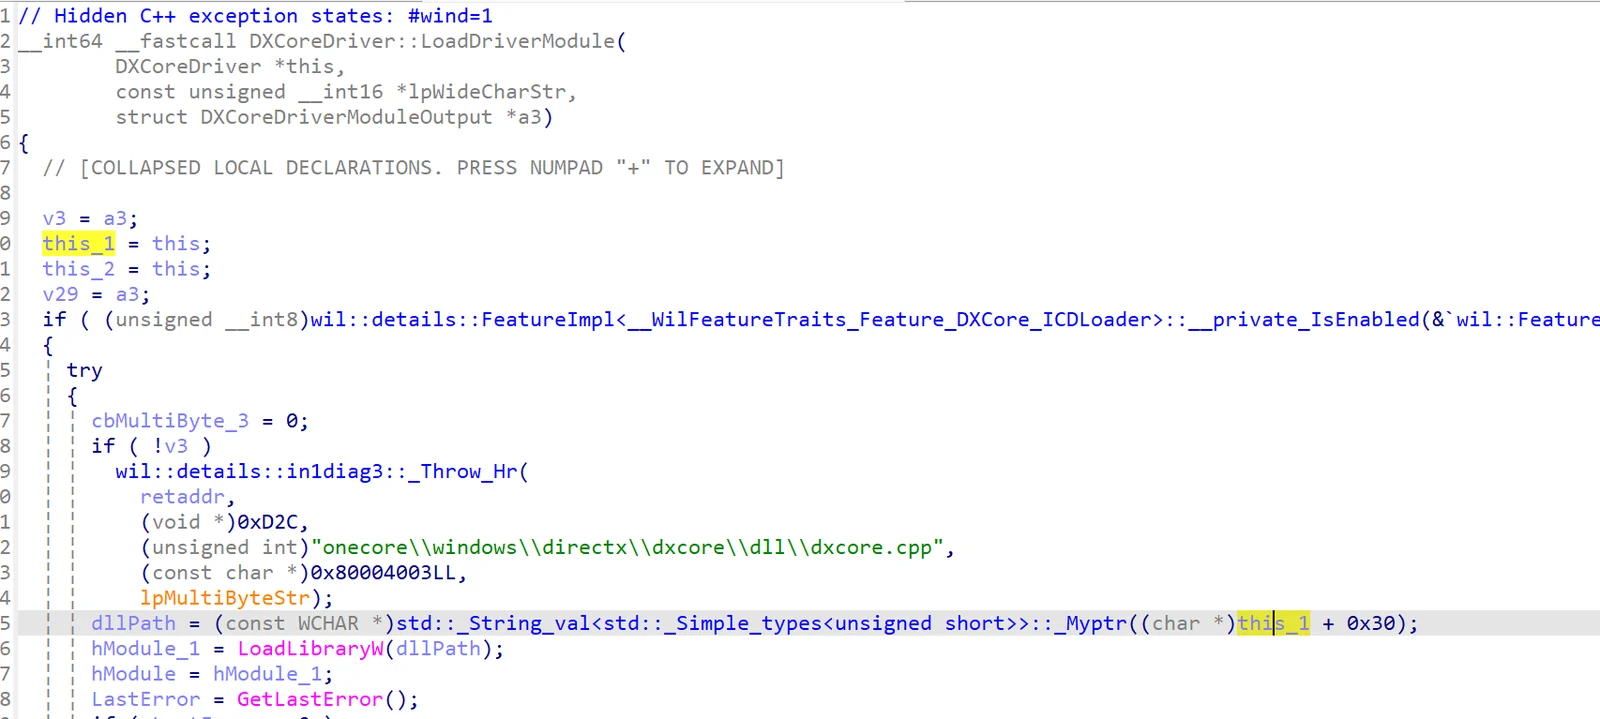
Эта функция разыменовывает this + 0x30 как строку пути к DLL и вызывает LoadLibraryW для загрузки этой DLL. Таким образом, достаточно переполнить CVIQuery и перехватить его vtable, затем продолжить переполнение, чтобы записать путь к DLL по адресу CVIQuery + 0x30, и последует загрузка произвольной DLL.
Очень удобный трюк. Кстати, когда я создавал эксплойт, эта функция существовала только в сборках Insider, но я заметил, что недавно она появилась и в релизных сборках.
Откройте для себя самые используемые инструменты нашего сообщества.
Данных о популярности пока нет.
