
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Jbin-website-secret-scraper — Jbin будет собирать все URL-адреса с веб-сайта, а затем попытается обнаружить секретные данные в них, такие как API keys, API secrets, API tokens и множество другой ценной информации. | Kitploit
Инструменты/GitHubGitHub/h33tlit/jbin-website-secret-scraper
Сбор информацииВеб-безопасностьОбнаружение СекретовКраулер
GitHubh33tlit/jbin-website-secret-scraper

Jbin-website-secret-scraper

Jbin будет собирать все URL-адреса с веб-сайта, а затем попытается обнаружить секретные данные в них, такие как API keys, API secrets, API tokens и множество другой ценной информации.

Репозиторий
17830414 лет назадПроверено Kitploit
Поделиться

🎖️

Jbin соберет все URL-адреса с веб-сайта, а затем попытается извлечь из них секретные данные. Он собирает как URL-адреса, так и ссылки на JS-файлы для извлечения из них секретов. Кроме того, если вы ищете определенную строку на странице или хотите запустить собственное регулярное выражение, теперь вы также можете это сделать с новым релизом. Он также предоставляет вам информативный отчет.
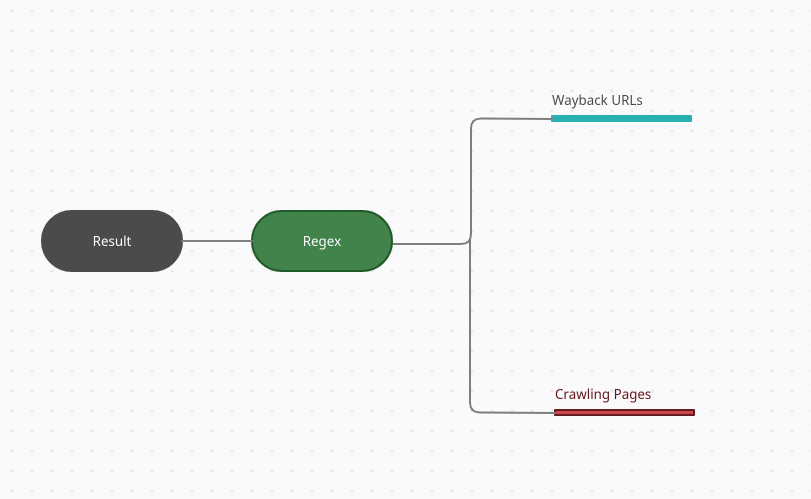
Как это работает?

image

Сторонние компоненты

  • Wayback API

Установка

Требуется: Python-3.8.5, Flask

  1. Установите flask pip install Flask
  2. Установите зависимости pip install -r requirements.txt
  3. Теперь установите переменные окружения export FLASK_APP=app.py
  4. Теперь вы можете просто запустить приложение flask run

Альтернативная более быстрая версия

Хотите, чтобы Jbin работал асинхронно?

Следуйте этой статье - Используя gunicorn, вы можете сделать всё приложение асинхронным!

[Примечание]: Убедитесь, что flask установлен flask --version

Тестирование

URL: https://peaceful-colden-270bad.netlify.app

Скопируйте URL и вставьте его как цель в инструменте, используйте регулярные выражения для AWS Keys/IPV4/IPV6 python, чтобы проверить его возможности

Использование

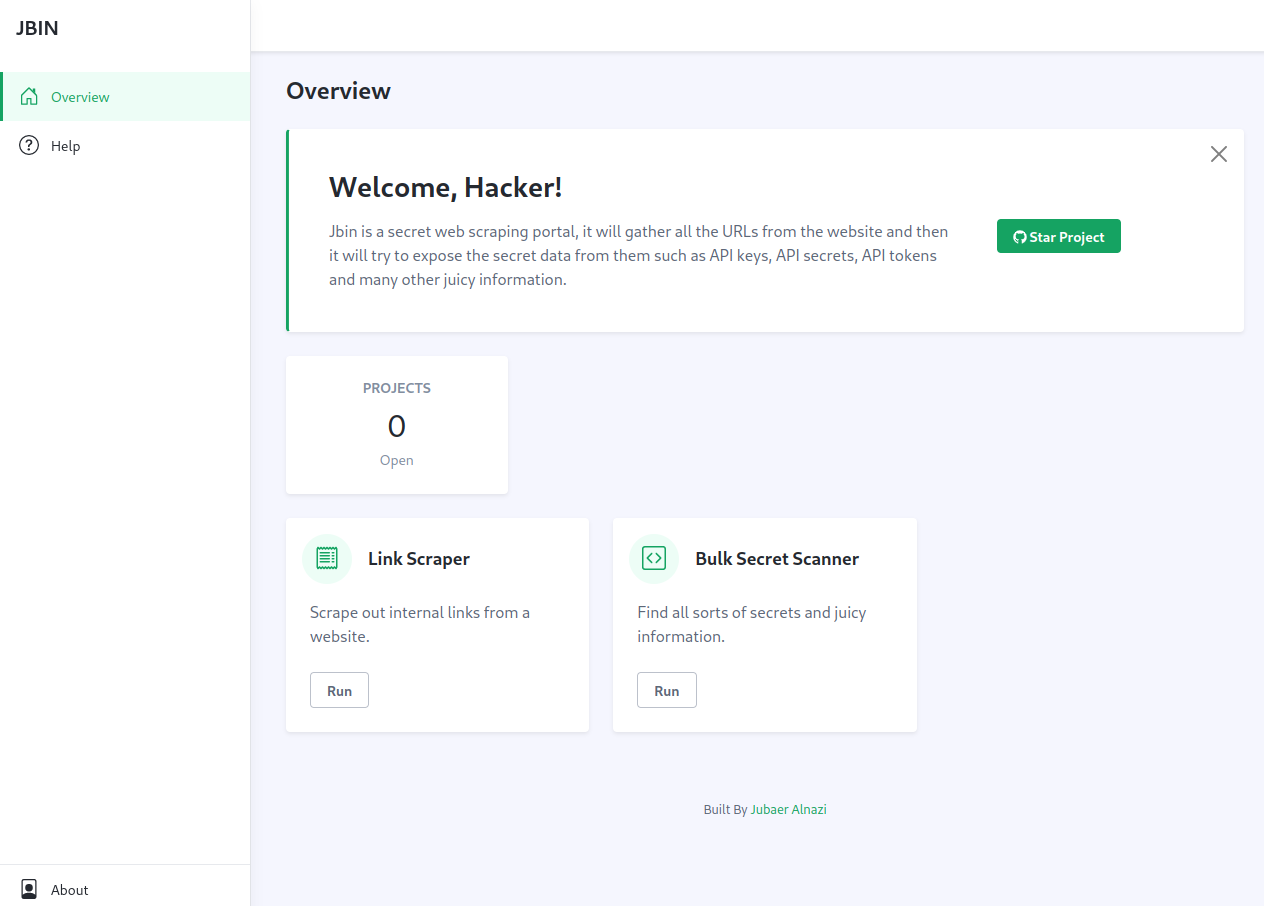
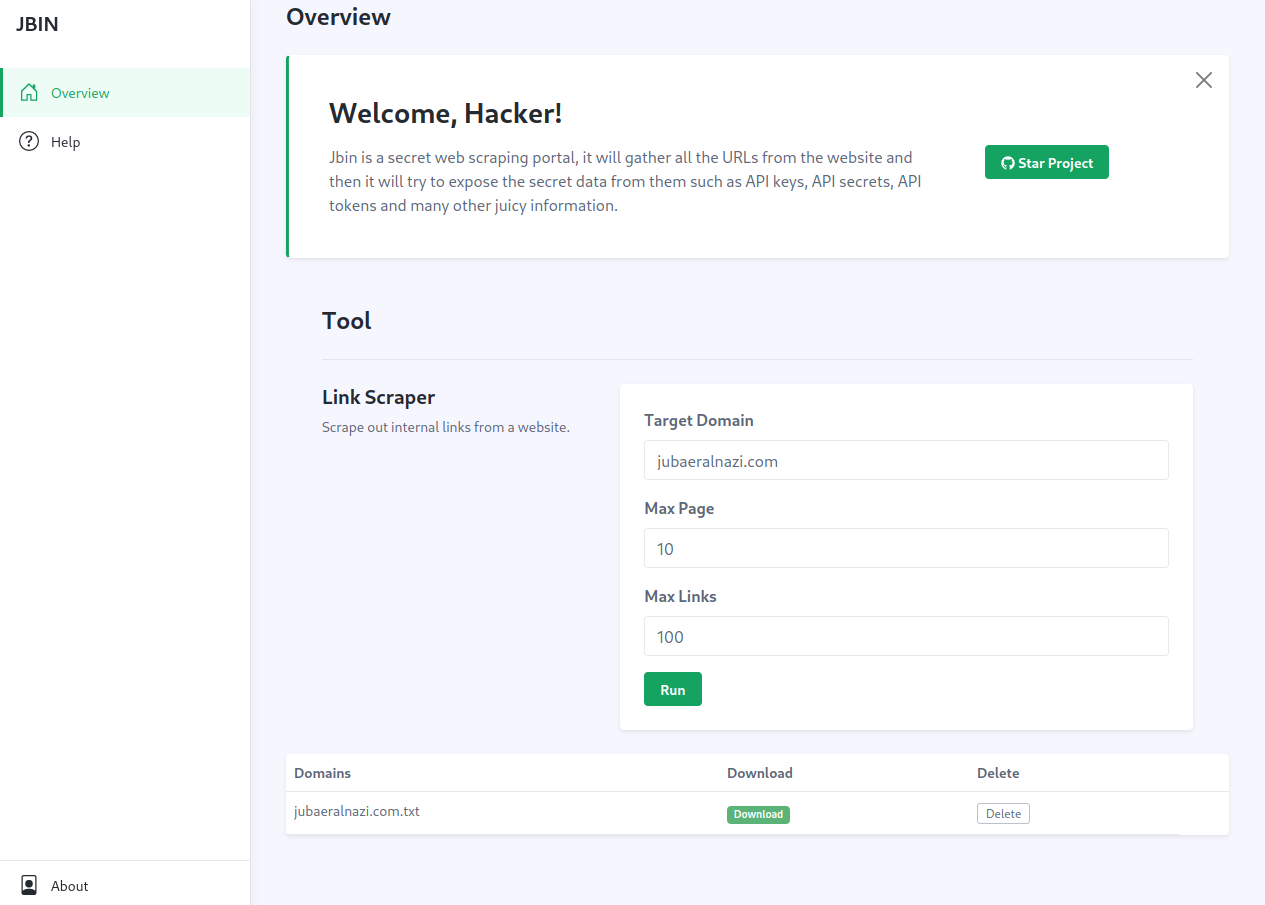
Теперь перейдите по адресу http://127.0.0.1:5000/, где по умолчанию будет запущено приложение, но если этот порт занят, вы можете запустить flask run --host=127.0.0.1 --port=ANY PORT NUMBER

Введите ваш целевой домен и укажите ваше собственное регулярное выражение или строку. Вы можете запустить инструмент в соответствии с вашими требованиями.
image

image

[Примечание: Будьте осторожны с регулярными выражениями, так как неправильное может привести к сбою скрипта]
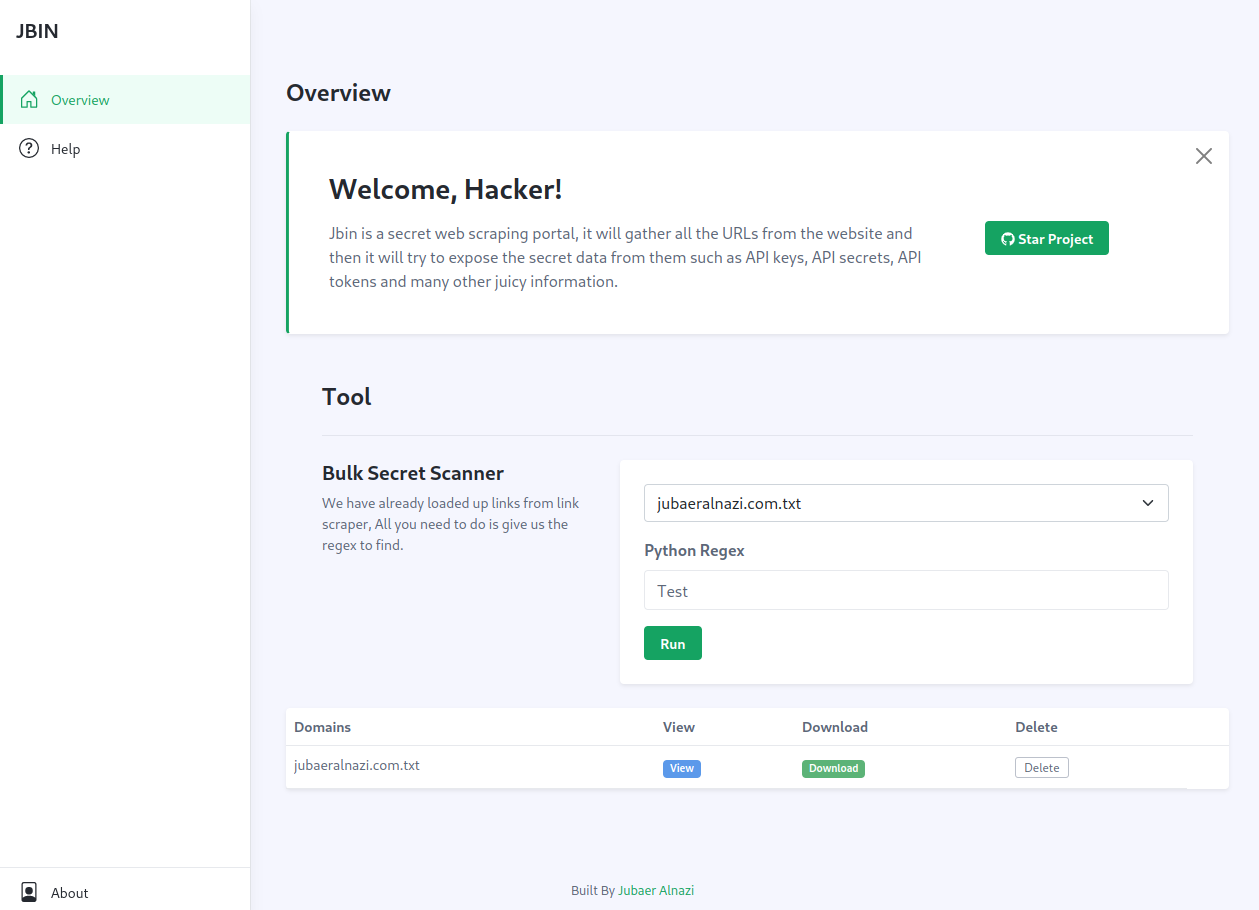
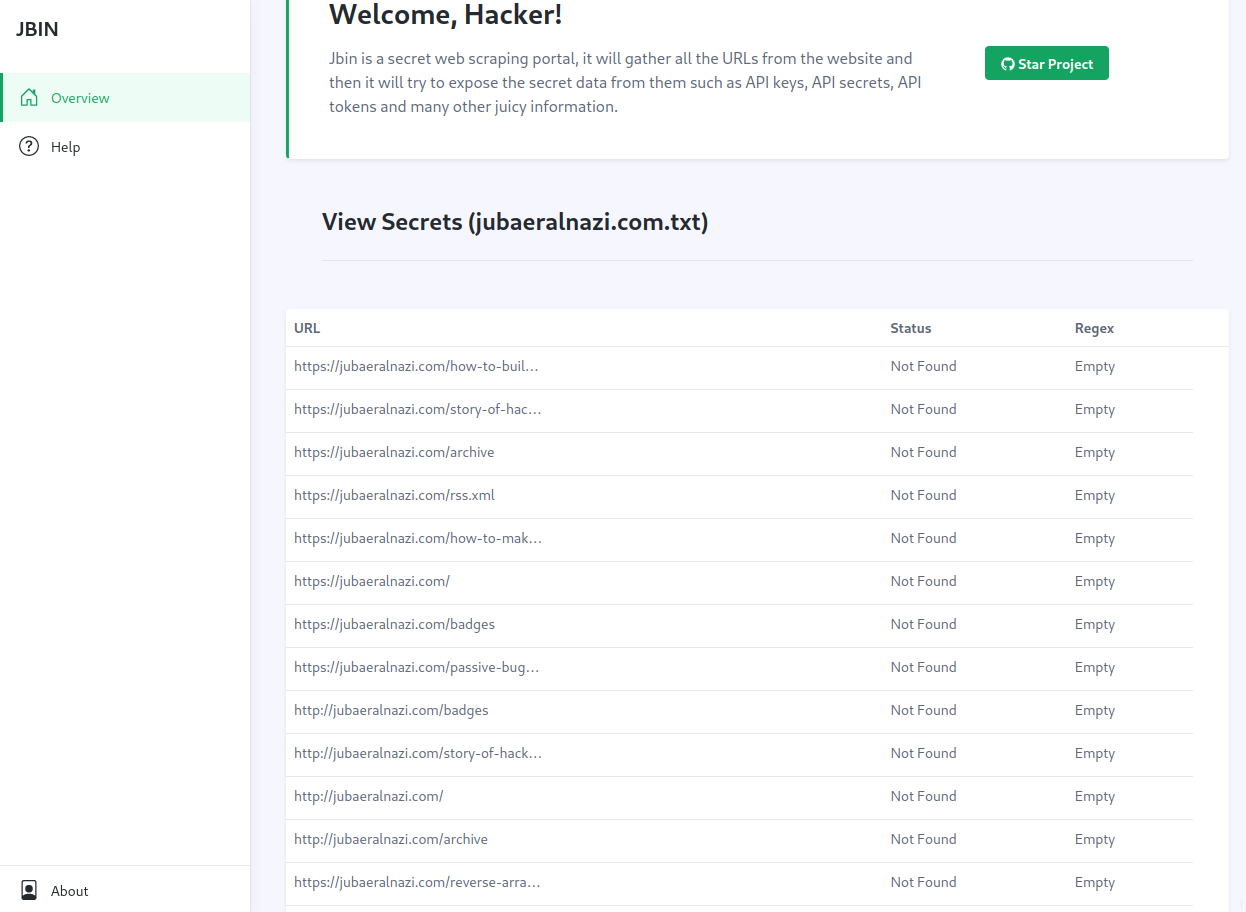
image

image


Если вас устраивает старая версия, вы всегда можете скачать её из раздела релизов

Пожалуйста, создавайте issues, если вы столкнулись с какой-либо ошибкой при использовании приложения


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    310
  • 5

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    306
  • 6

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    301

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




