 dosx-dev/websafecompiler
Мощный компилятор/обфускатор веб-сайтов для оптимизации или защиты интеллектуальной собственности.

WebSafeCompiler (WSC) — это продвинутая утилита (компилятор веб-сайтов), предназначенная для оптимизации, минификации и обфускации (если это необходимо) веб-приложений и сайтов с использованием Node.js. Она улучшает ваши веб-ресурсы, уменьшая размеры файлов или обеспечивая надёжную защиту от обратного проектирования, гарантируя, что ваш код готов к развёртыванию и безопасен.
[!NOTE]
Подходит для сайтов *.github.io
Компилятор монолитный: вся реализация находится в source/wsc.js. Регрессионные тесты находятся отдельно в tests/.
Чтобы использовать весь потенциал WebSafeCompiler, выполните следующую команду в терминале:
node wsc.js <input_dir> <output_dir> [--map] [--smart] [--drm]
<input_dir>: Каталог, содержащий исходные файлы для обработки.<output_dir>: Каталог, в который будут выведены оптимизированные и обфусцированные файлы.-m, --map: Создаёт sitemap.xml в выходном каталоге для улучшения SEO-s, --smart: Автоматически обнаруживает минифицированные файлы и пропускает их. Это касается файлов JS и CSS.-d, --drm: Включает обфускацию кода (защита DRM) для защиты вашего исходного кода от несанкционированного анализа.
class, id и title. Существующие имена классов и атрибуты сохраняются. Обнаруженные зависимости от селекторов и инспекции DOM ограничивают шум с предупреждением в консоли.-h, --help: Отображает справочное сообщение с подробными инструкциями по использованию.-v, --version: Выводит текущую версию WebSafeCompiler.node wsc.js "/path/to/source" "/path/to/output" --drm --smart
Эта команда обработает все файлы в указанном исходном каталоге, оптимизирует их и, если включён флаг обфускации, защитит код от несанкционированного доступа или изменения. Выходные файлы будут готовы к развёртыванию в вашей веб-среде.
WebSafeCompiler использует следующие библиотеки для работы с кодом JavaScript:
Чтобы начать работу с WebSafeCompiler, вам потребуется установленный Node.js. Выполните следующие шаги для установки необходимых пакетов:
Установите Node.js: Скачайте и установите Node.js с официального сайта Node.js. Следуйте инструкциям по установке для вашей операционной системы.
Клонируйте репозиторий: Если вы ещё этого не сделали, клонируйте репозиторий на локальную машину:
git clone <repository-url>
cd <repository-directory>/source
Установите зависимости: Перейдите в каталог проекта и установите необходимые npm-пакеты:
npm install
Готово! Вы можете использовать WSC.
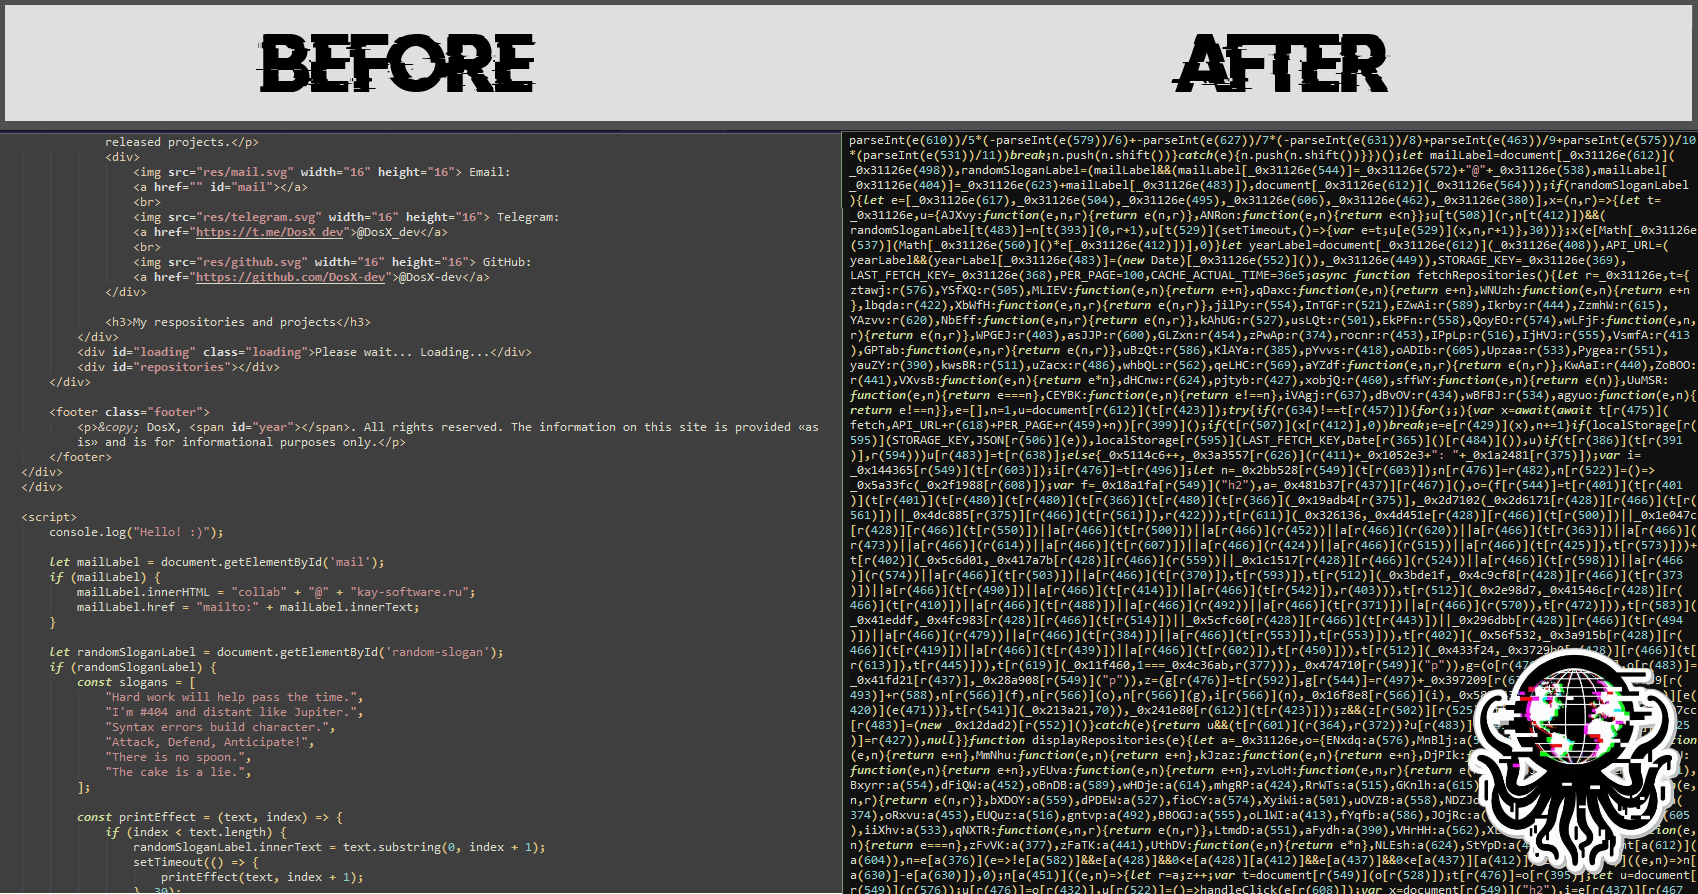
WSC минифицирует пробелы в тегах/атрибутах HTML и удаляет обычные HTML-комментарии, сохраняя при этом значения в кавычках, пробелы в тексте, необработанные тела script/style, условные комментарии и маркеры фреймворков. Обнаружение инспекции исходного кода/комментариев отключает эти правки разметки с предупреждением. JavaScript использует искажение локальных имён и пять проходов сжатия, сохраняя при этом публичные глобальные переменные и имена функций. DRM сохраняет выравнивание потока управления, инъекцию мёртвого кода и полное покрытие строковых массивов с кодированием base64. CSS парсится и минифицируется; неподдерживаемые JS и CSS с предупреждениями парсера остаются без изменений с предупреждением. Ресурсы в кодировке, отличной от UTF-8, копируются без преобразования. Локальные ресурсы SRI обрабатываются перед HTML, затем метаданные SHA-256/384/512 пересчитываются из финальных байтов в ссылках script, stylesheet, preload и template. Соответствующие хеши внешних скриптов в доступных политиках CSP также обновляются. Общие ресурсы остаются без изменений с предупреждением DRM, если какая-либо ссылающаяся страница имеет недоступный CSP или не может быть безопасно перезаписана как UTF-8. Недействительные метаданные SRI остаются заблокированными; внешне размещённые ресурсы не перезаписываются.
DRM добавляет случайные классы к существующим атрибутам class и два случайных инертных атрибута вокруг каждого реального атрибута подходящих обычных HTML-тегов. Случайные имена проверяются по исходному тексту HTML, CSS и JS. Селекторы равенства/подстроки классов сохраняют затронутые значения классов; анализ AST ограничивает инспекцию классов/атрибутов статически идентифицированными элементами, неизменяемыми псевдонимами и поддеревьями наблюдателей, используя каждую страницу и её локальные зависимости JS/CSS. Несвязанные элементы всё равно получают шум. Неизвестные получатели, селекторы времени выполнения, деструктуризация и неразрешённые наблюдатели используют консервативный запасной вариант и выводят предупреждения. Теги script/style/meta/noscript, пользовательские элементы и сторонние узлы SVG/MathML не получают мусорных атрибутов. Эти защиты охватывают известные зависимости; динамически вычисляемые селекторы или рефлексия не всегда могут быть выведены статически.
В режиме DRM WSC автоматически извлекает подходящий встроенный JavaScript в обфусцированные файлы wsc-inline-*.js рядом с каждым HTML-документом, когда применяется поддерживаемая конфигурация CSP: корневой _headers, корневой vercel.json (правила headers) или метатег CSP в HTML. Он добавляет 'self' в script-src-elem в выходной политике, сохраняя другие разрешения источников, правила script-src для обработчиков событий и несвязанные директивы. Это намеренно расширяет разрешения скриптов до файлов того же источника. Развёртывайте сгенерированный JavaScript и конфигурацию заголовков вместе с HTML. Nonce остаются без изменений; сгенерированные файлы включают хэши SRI. Поддерживаются литеральные маршруты и подстановочные знаки *.
Сгенерированные теги script остаются на своих исходных позициях. Классические скрипты остаются блокирующими парсер; игнорируемые встроенные атрибуты async/defer удаляются при добавлении src. Модули сохраняют свои атрибуты, а файлы создаются рядом с документом для сохранения разрешения относительных импортов. Import maps, data-скрипты, стили и обработчики событий остаются встроенными.






