

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
astaroth-deobfuscator — IDA Python-скрипт для деобфускации DLL-инжектора Astaroth/Guildma | Kitploit

Инструменты/GitHubGitHub/dodo-sec/astaroth-deobfuscator
Статический анализОбратная инженерияАнализ вредоносных программАнализ Бинарных Файлов
GitHubdodo-sec/astaroth-deobfuscator

astaroth-deobfuscator

IDA Python-скрипт для деобфускации DLL-инжектора Astaroth/Guildma

Репозиторий
81343 лет назадЕщё не проверено
Поделиться

astaroth-deobfuscator

IDA Python-скрипт для деобфускации DLL-инжектора Astaroth/Guildma

При попытке проанализировать DLL-инжектор из недавней кампании Astaroth/Guildma (спасибо этому дневнику от SANS ISC), я столкнулся с действительно раздражающей попыткой обфускации.

Функция (которую я назвал time_waster_3000 на изображении ниже) вызывается более 1000 раз (!!!) по всей DLL. Эта функция принимает шесть жестко заданных строк в качестве аргументов, а также случайный word. Сама функция — это кроличья нора арифметики, которая не служит никакой практической цели, насколько я мог судить (кроме траты времени реверсера). Вот как выглядит DLLEntry с этими раздражающими вызовами:
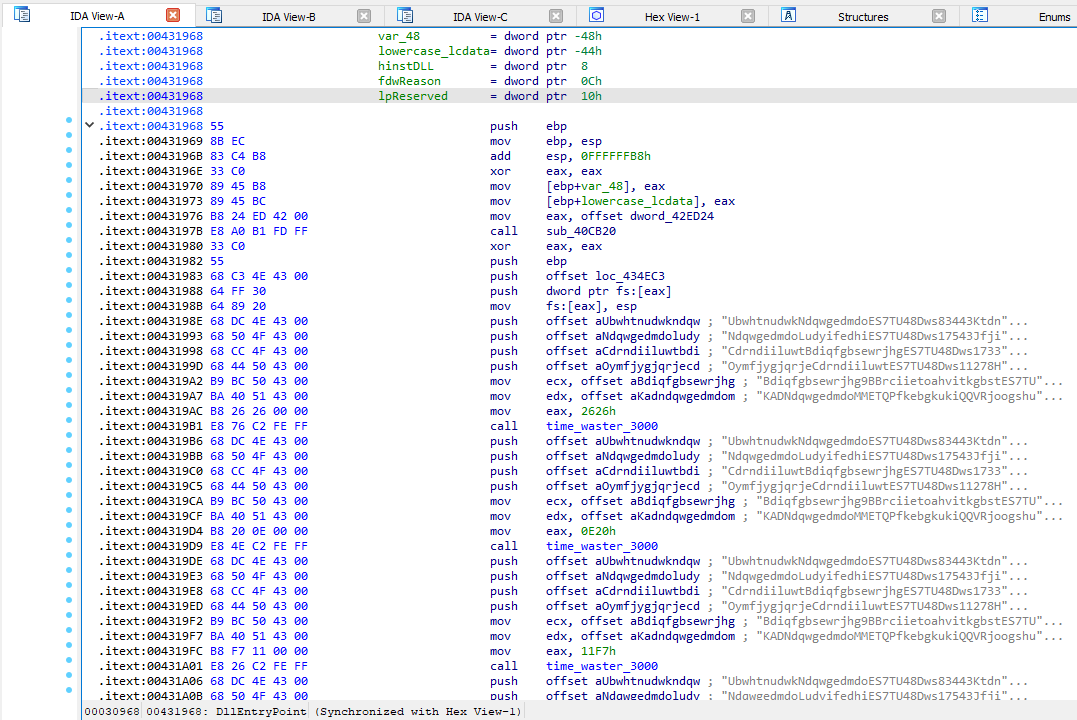
Точка входа DLL до деобфускации

Цель этого IDA Python-скрипта — скрыть все блоки кода, которые содержат вызов этой мусорной функции, а также её аргументы. Вот как выглядит DLLEntry после запуска скрипта:
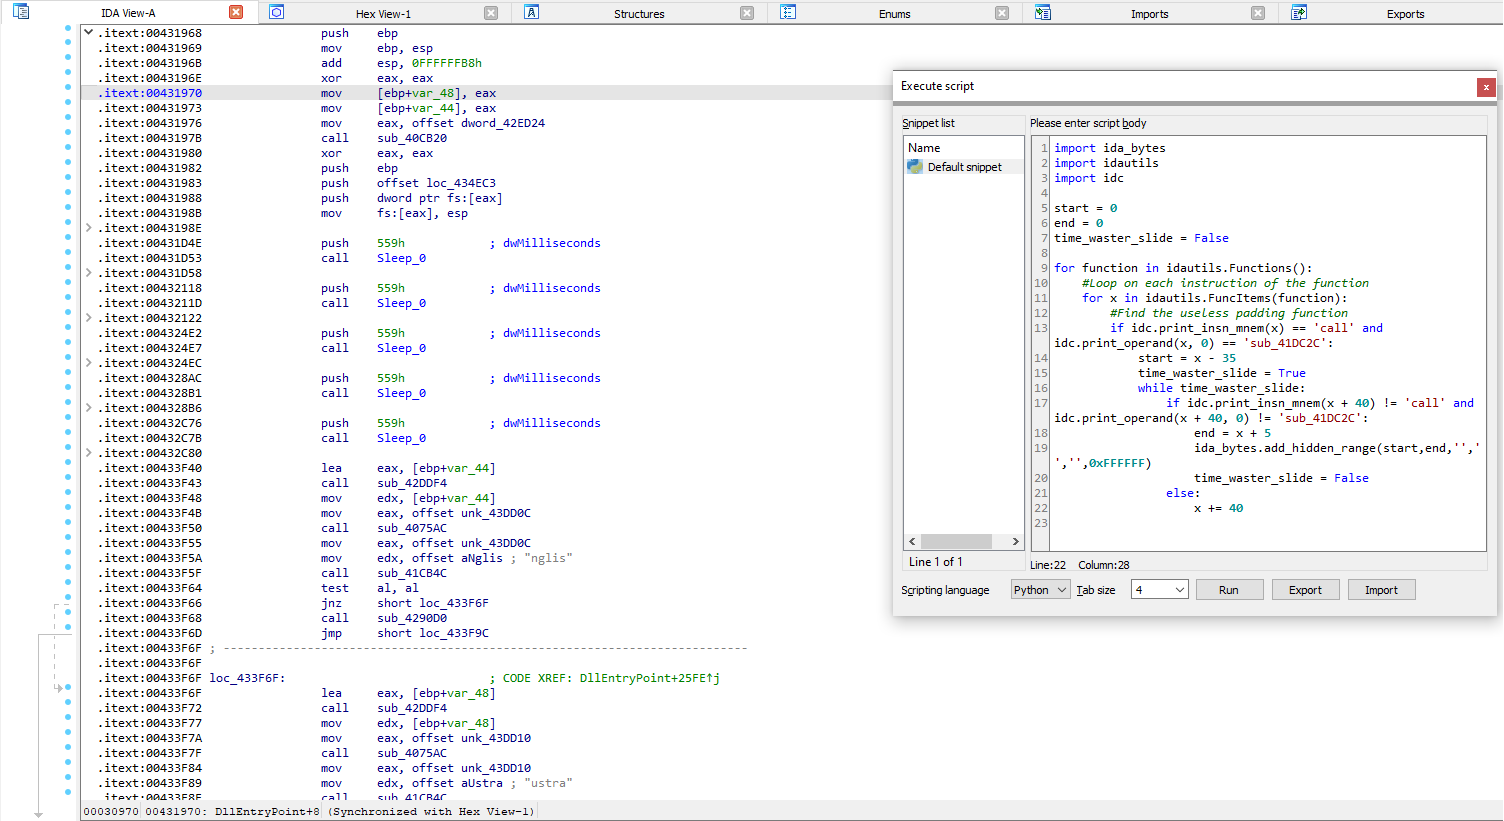
Точка входа DLL после деобфускации

Важные замечания

  • Скрипт работает путем поиска вызова функции-заполнителя, представленного в скрипте как call sub_CHANGEME. Поэтому вам нужно переименовать его в скрипте, указав имя функции, найденное в анализируемом сэмпле. Например, измените idc.print_operand(x, 0) == 'sub_CHANGEME' на idc.print_operand(x, 0) == 'sub_431000'.

  • Я решил перебирать инструкцию call sub_CHANGEME вместо инструкций передачи аргументов. Причина проста: жестко заданные строки присутствуют в нескольких местах двоичного файла; поэтому при поиске по инструкциям push, использующим смещения этих строк, скрипт не находил все экземпляры этих мусорных данных.

  • Раньше скрипт скрывал каждый экземпляр передачи аргументов и вызова функции-заполнителя как один свернутый блок. Поскольку функция вызывается несколько раз подряд, это приводило к огромным пустым областям в представлении дизассемблирования. Я обновил скрипт, чтобы он скрывал последовательные экземпляры этого заполнения в одном свернутом блоке, что действительно улучшает читаемость.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    275

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




