
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Digital-Signature-Forgery-Attack — Как уязвимости CVE-2025-29774 и ошибка SIGHASH_SINGLE угрожают методам работы мультиподписных кошельков с помощью поддельных RawTX | Kitploit
Инструменты/GitHubGitHub/demining/digital-signature-forgery-attack
Анализ уязвимостейЭксплуатацияКриптографияCTFОбучение и ОбразованиеПодобранные Ресурсы
GitHubdemining/digital-signature-forgery-attack

Digital-Signature-Forgery-Attack

Как уязвимости CVE-2025-29774 и ошибка SIGHASH_SINGLE угрожают методам работы мультиподписных кошельков с помощью поддельных RawTX

РепозиторийСайт
4251 год назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться
Атака подделки цифровой подписи: Как уязвимости CVE-2025-29774 и ошибка SIGHASH_SINGLE угрожают методам работы мультиподписных кошельков с помощью поддельных RawTX

В этой статье мы рассмотрим криптографическую атаку подделки цифровой подписи (Digital Signature Forgery Attack), последствия которой представляют угрозу безопасности транзакций в сети Биткоин, поскольку цифровые подписи подтверждают право собственности и авторизацию переводов криптовалюты. Мы рассмотрим примеры влияния таких атак на Биткоин на основе современных исследований и выявленных уязвимостей.

Атака подделки цифровой подписи (Digital Signature Forgery Attack) — это попытка злоумышленника создать поддельную цифровую подпись ECDSA, которая будет признана действительной сетью Биткоин. Эта атака позволяет авторизовывать транзакции без знания закрытого ключа владельца, что ставит под угрозу безопасность средств в криптокошельке держателя монет BTC.


  • Учебник: https://youtu.be/qbu1m_C1wyA
  • Учебник: https://cryptodeeptech.ru/digital-signature-forgery-attack
  • Учебник: https://dzen.ru/video/watch/68801dfc0c886621f7c1a0db
  • Google Colab: https://colab.research.google.com/drive/1TKrJ0bKsNgc72H9UvzpCnh2YPmRsyPdW

В криптографии цифровая подпись обеспечивает подтверждение подлинности сообщения или транзакции. Подделка подписи означает, что можно создать пару «RawTX», которая будет принята системой как действительная, хотя на самом деле она не была создана владельцем закрытого ключа. Это открывает путь для мошенничества, кражи средств и нарушения целостности блокчейна. Атака подделки цифровой подписи (DSFA) как криптографическая атака реализуется в программных компонентах, которые используют библиотеку xml-crypto для проверки подписей XML-документов на платформе Node.js.

Атака подделки цифровой подписи: Как уязвимости CVE-2025-29774 и ошибка SIGHASH_SINGLE угрожают методам работы мультиподписных кошельков с помощью поддельных RawTX

https://youtu.be/qbu1m_C1wyA


В первую очередь это касается корпоративных интеграционных решений, облачных сервисов и систем единого входа, таких как IBM App Connect Enterprise Certified Container и других приложений, которые зависят от xml-crypto для аутентификации и авторизации SAML. Аппаратные уязвимости не связаны с конкретными физическими устройствами, а реализуются в программных продуктах, использующих уязвимую библиотеку.

Уязвимости CVE-2025-29774 и CVE-2025-29775, известные как атака подделки цифровой подписи, реализованы в программной библиотеке  xml-crypto , библиотеке для цифрового подписания и шифрования XML-документов на платформе Node.js.
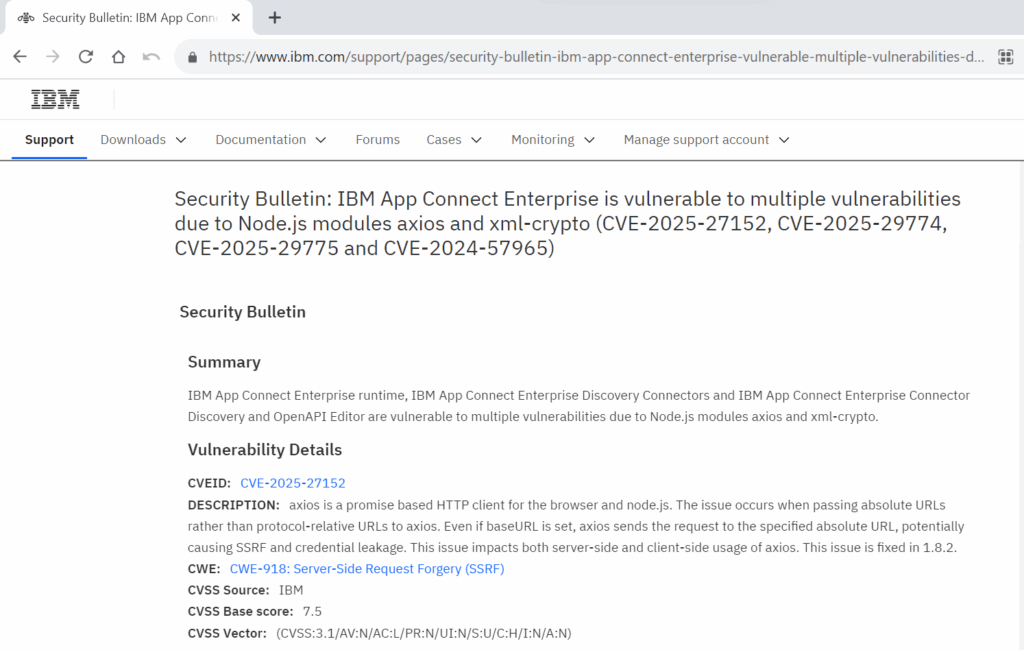

Атака подделки цифровой подписи: Как уязвимости CVE-2025-29774 и ошибка SIGHASH_SINGLE угрожают методам работы мультиподписных кошельков с помощью поддельных RawTXБюллетень безопасности: Операнды IBM App Connect Enterprise Certified Container уязвимы для обхода проверки подписи в XML-данных [CVE-2025-29774] [CVE-2025-29775]
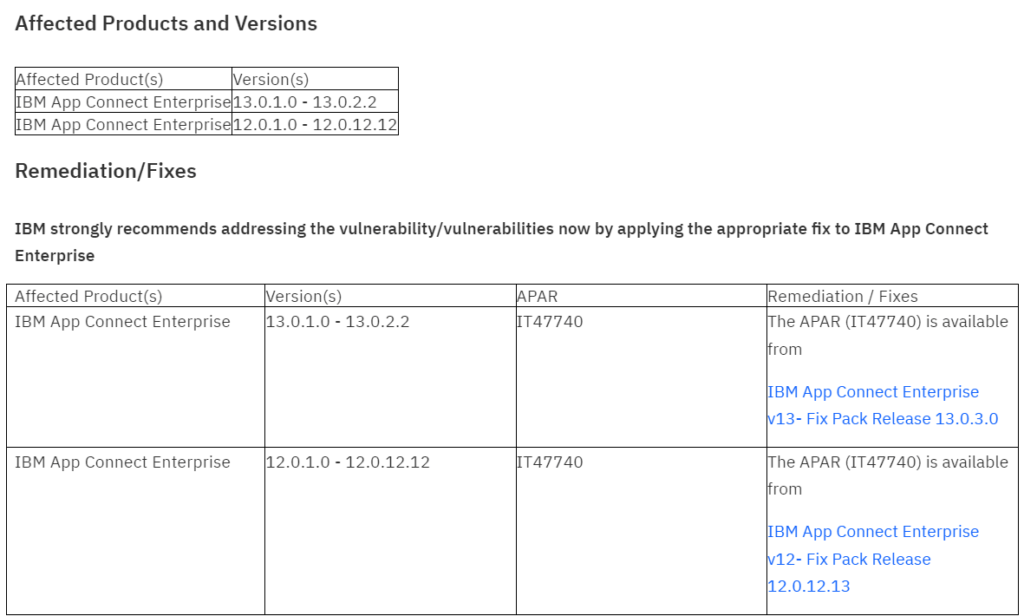
  • IBM App Connect Enterprise Certified Container  — это программное обеспечение для интеграции и обработки данных, которое использует xml-crypto для проверки подписей XML-документов. Уязвимости позволяют обойти проверку цифровой подписи, что приводит к возможности подделки и изменения подписанных сообщений, включая ответы SAML для аутентификации и авторизации.
  • Системы и приложения, использующие Node.js с библиотекой xml-crypto  для проверки подписанных XML-сообщений, особенно в контексте аутентификации SAML (например, корпоративные порталы, системы единого входа, облачные сервисы). Уязвимость позволяет злоумышленнику изменить действительные подписанные XML-сообщения таким образом, чтобы они прошли проверку подписи, что приводит к обходу аутентификации и авторизации, повышению привилегий и подделке учетных данных.

Атака подделки цифровой подписи: Как уязвимости CVE-2025-29774 и ошибка SIGHASH_SINGLE угрожают методам работы мультиподписных кошельков с помощью поддельных RawTXРаскрытие информации для CVE-2025-29774 и CVE-2025-29775 (SAMLStorm).
  • Уязвимости связаны с неправильной проверкой криптографической подписи в xml-crypto , а именно с обработкой узла DigestValue, где злоумышленник может вставлять XML-комментарии, не нарушая проверку подписи.
  • Это позволяет изменять критические атрибуты идентификации и контроля доступа в подписанных XML-документах, что приводит к возможности обхода безопасности без необходимости в учетных данных или правах доступа.

Скачать инструмент