
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/danielw98/zero-click-exploit-analysis
Безопасность iOSАнализ уязвимостейЭксплуатацияОбратная инженерияВеб-безопасностьМобильная безопасностьСтатьи и ИсследованияОбучение и ОбразованиеЭксплуатация Бинарных Файлов
Лаборатории и Практика
GitHubdanielw98/zero-click-exploit-analysis

zero-click-exploit-analysis

CVE-2025-55177 + CVE-2025-43300: реверс-инжиниринг цепочки zero-click iOS WhatsApp-ImageIO, с интерактивными лабораториями.

РепозиторийСайт
3686 месяцев назадЕщё не проверено
Поделиться

Zero-Click, старые трюки

Анатомия цепочки zero-click эксплойтов WhatsApp/ImageIO 2025 года (CVE-2025-55177 + CVE-2025-43300). Исследовательская работа плюс интерактивный веб-компаньон с разборами CVE, diff-ами патчей и практическими лабораторными по куче/стеку.

Живой сайт: https://mcs.danielwagner.ro Статья (PDF): write-primitive-exploits-ios-to-linux-root.pdf Слайды доклада: https://mcs.danielwagner.ro/slides (колода Manim Community, 16 сцен, исходники в manim/)

Команда

  • Ștefan-Daniel Wagner · соавтор
  • Dan-Gabriel Oltean · соавтор
  • Victor-Nicolae Matveev · соавтор
  • conf. univ. dr. Emil Simion · руководитель (FSA, UNSTPB)

Facultatea de Științe Aplicate, UNSTPB · Магистерский исследовательский проект, Metodologia Cercetării Științifice, 2025-2026.

Скриншоты

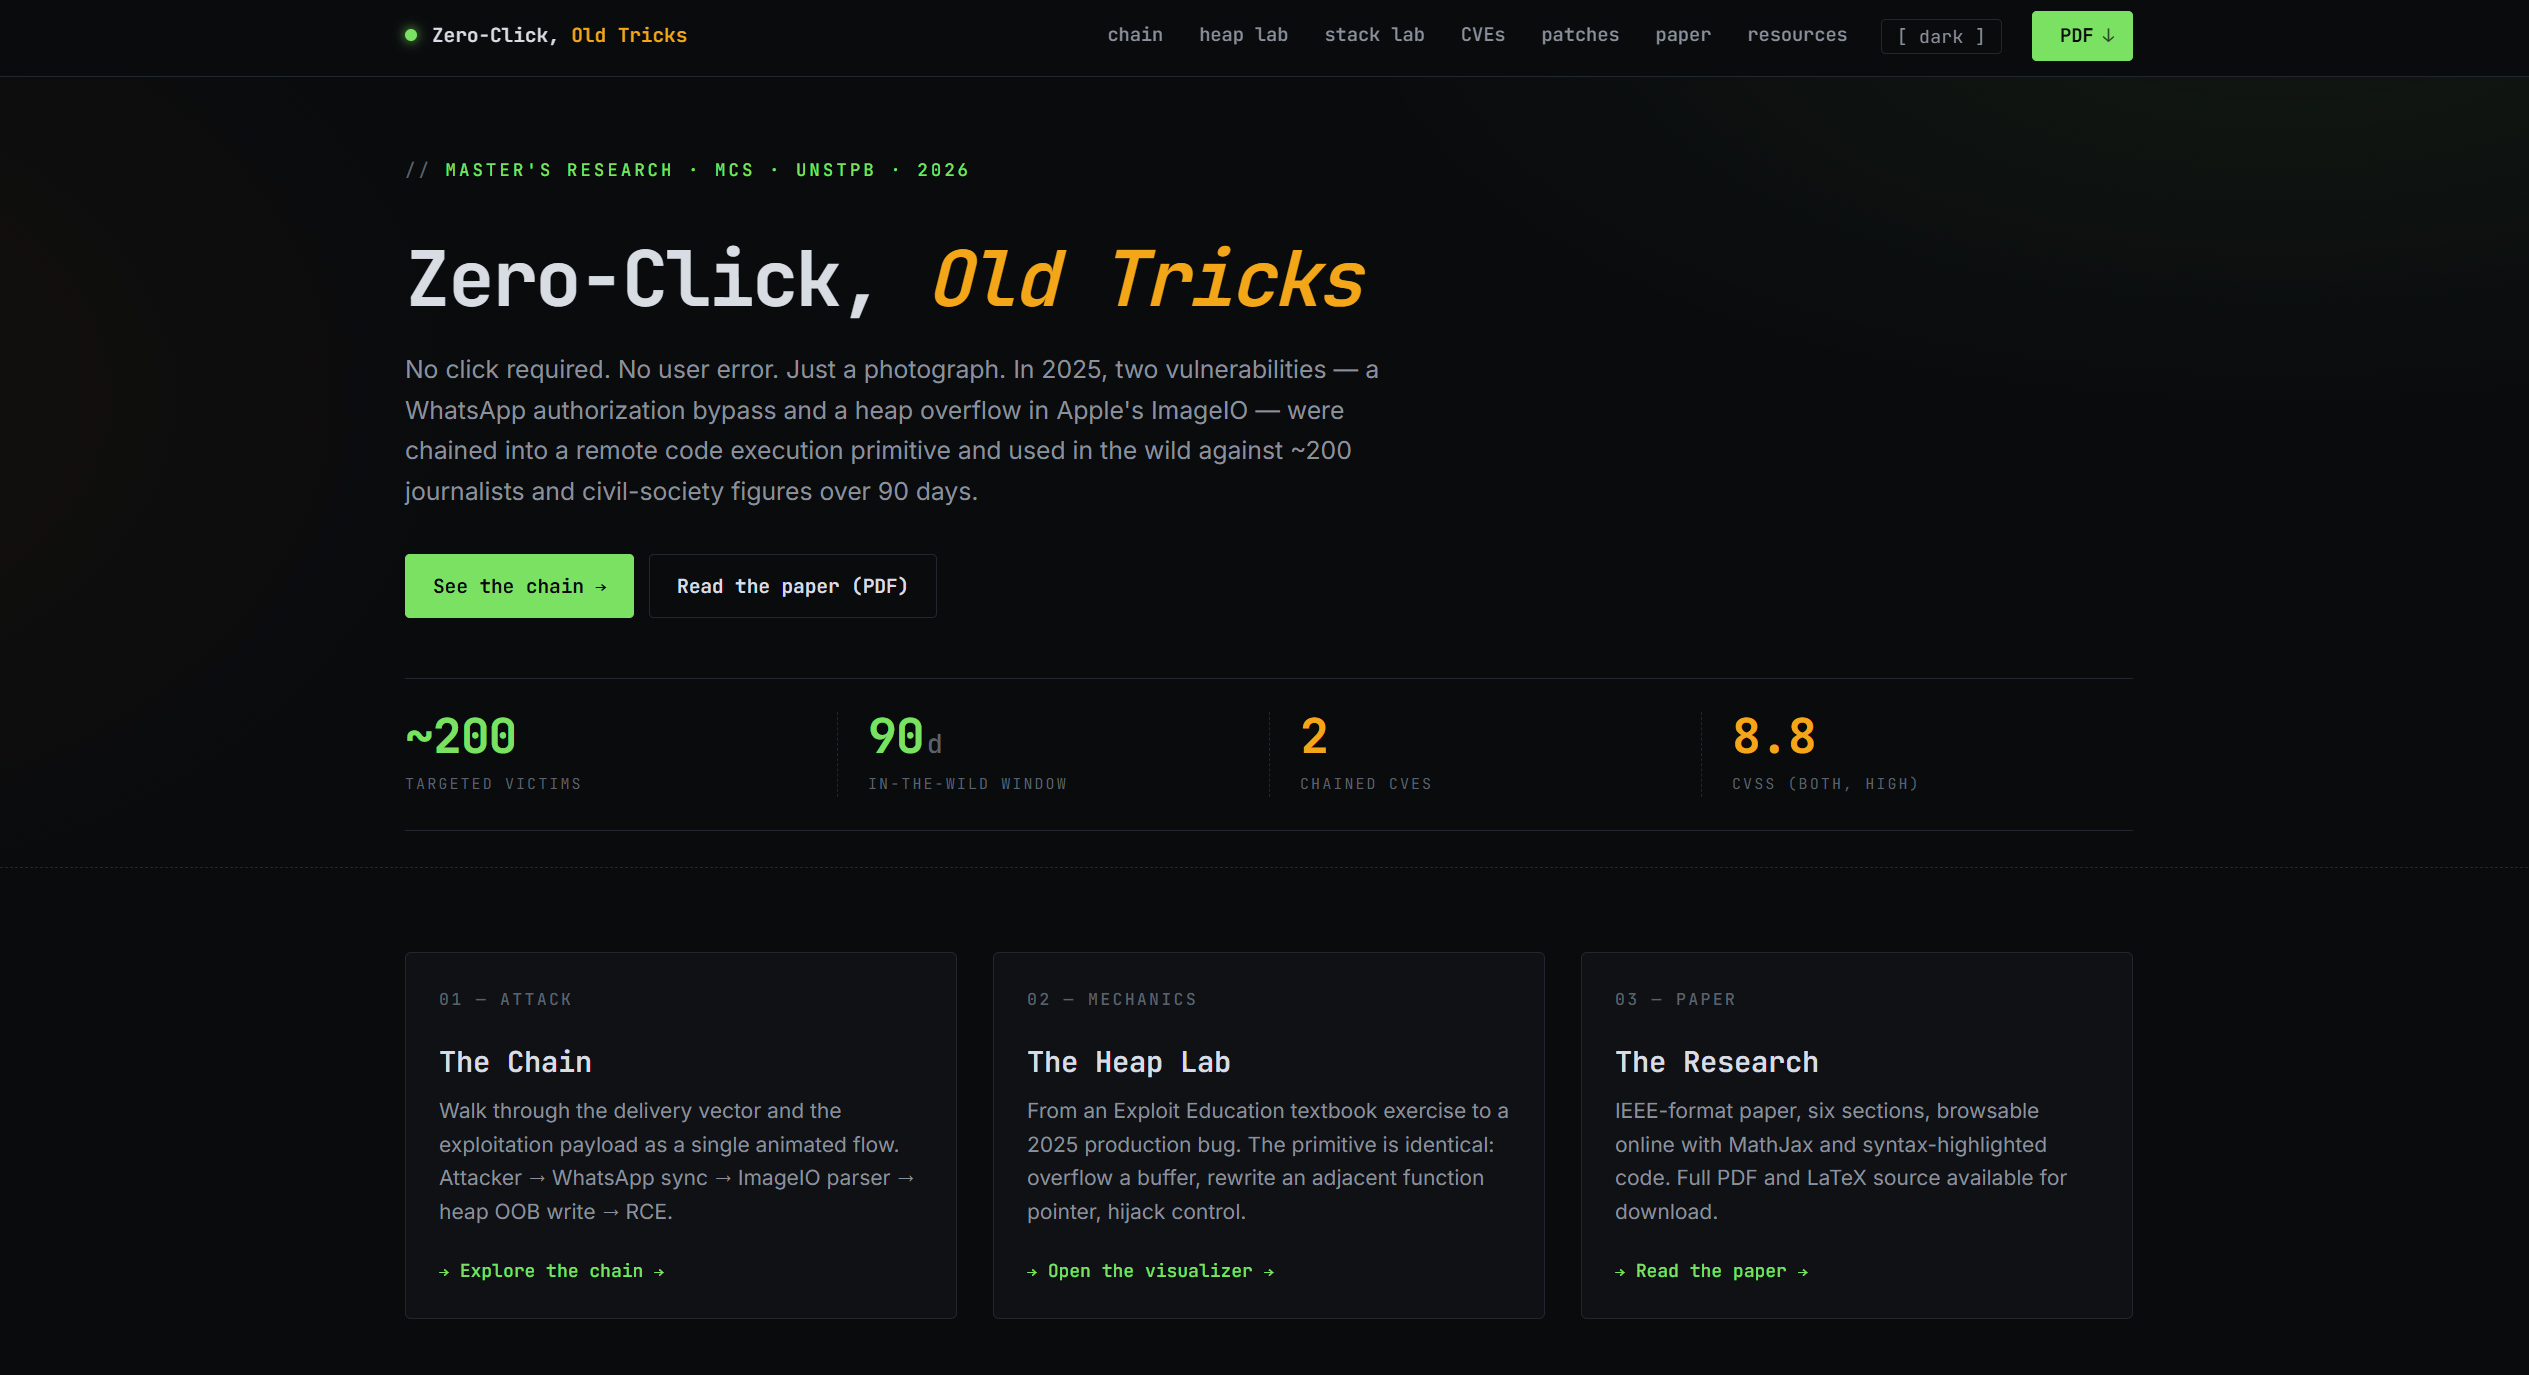
Главная. Целевая страница с героем в стиле терминала, однострочным описанием цепочки, строкой статистики (CVSS, классы CWE, затронутый диапазон iOS), карточками функций и мини-таймлайном окна раскрытия.
Home

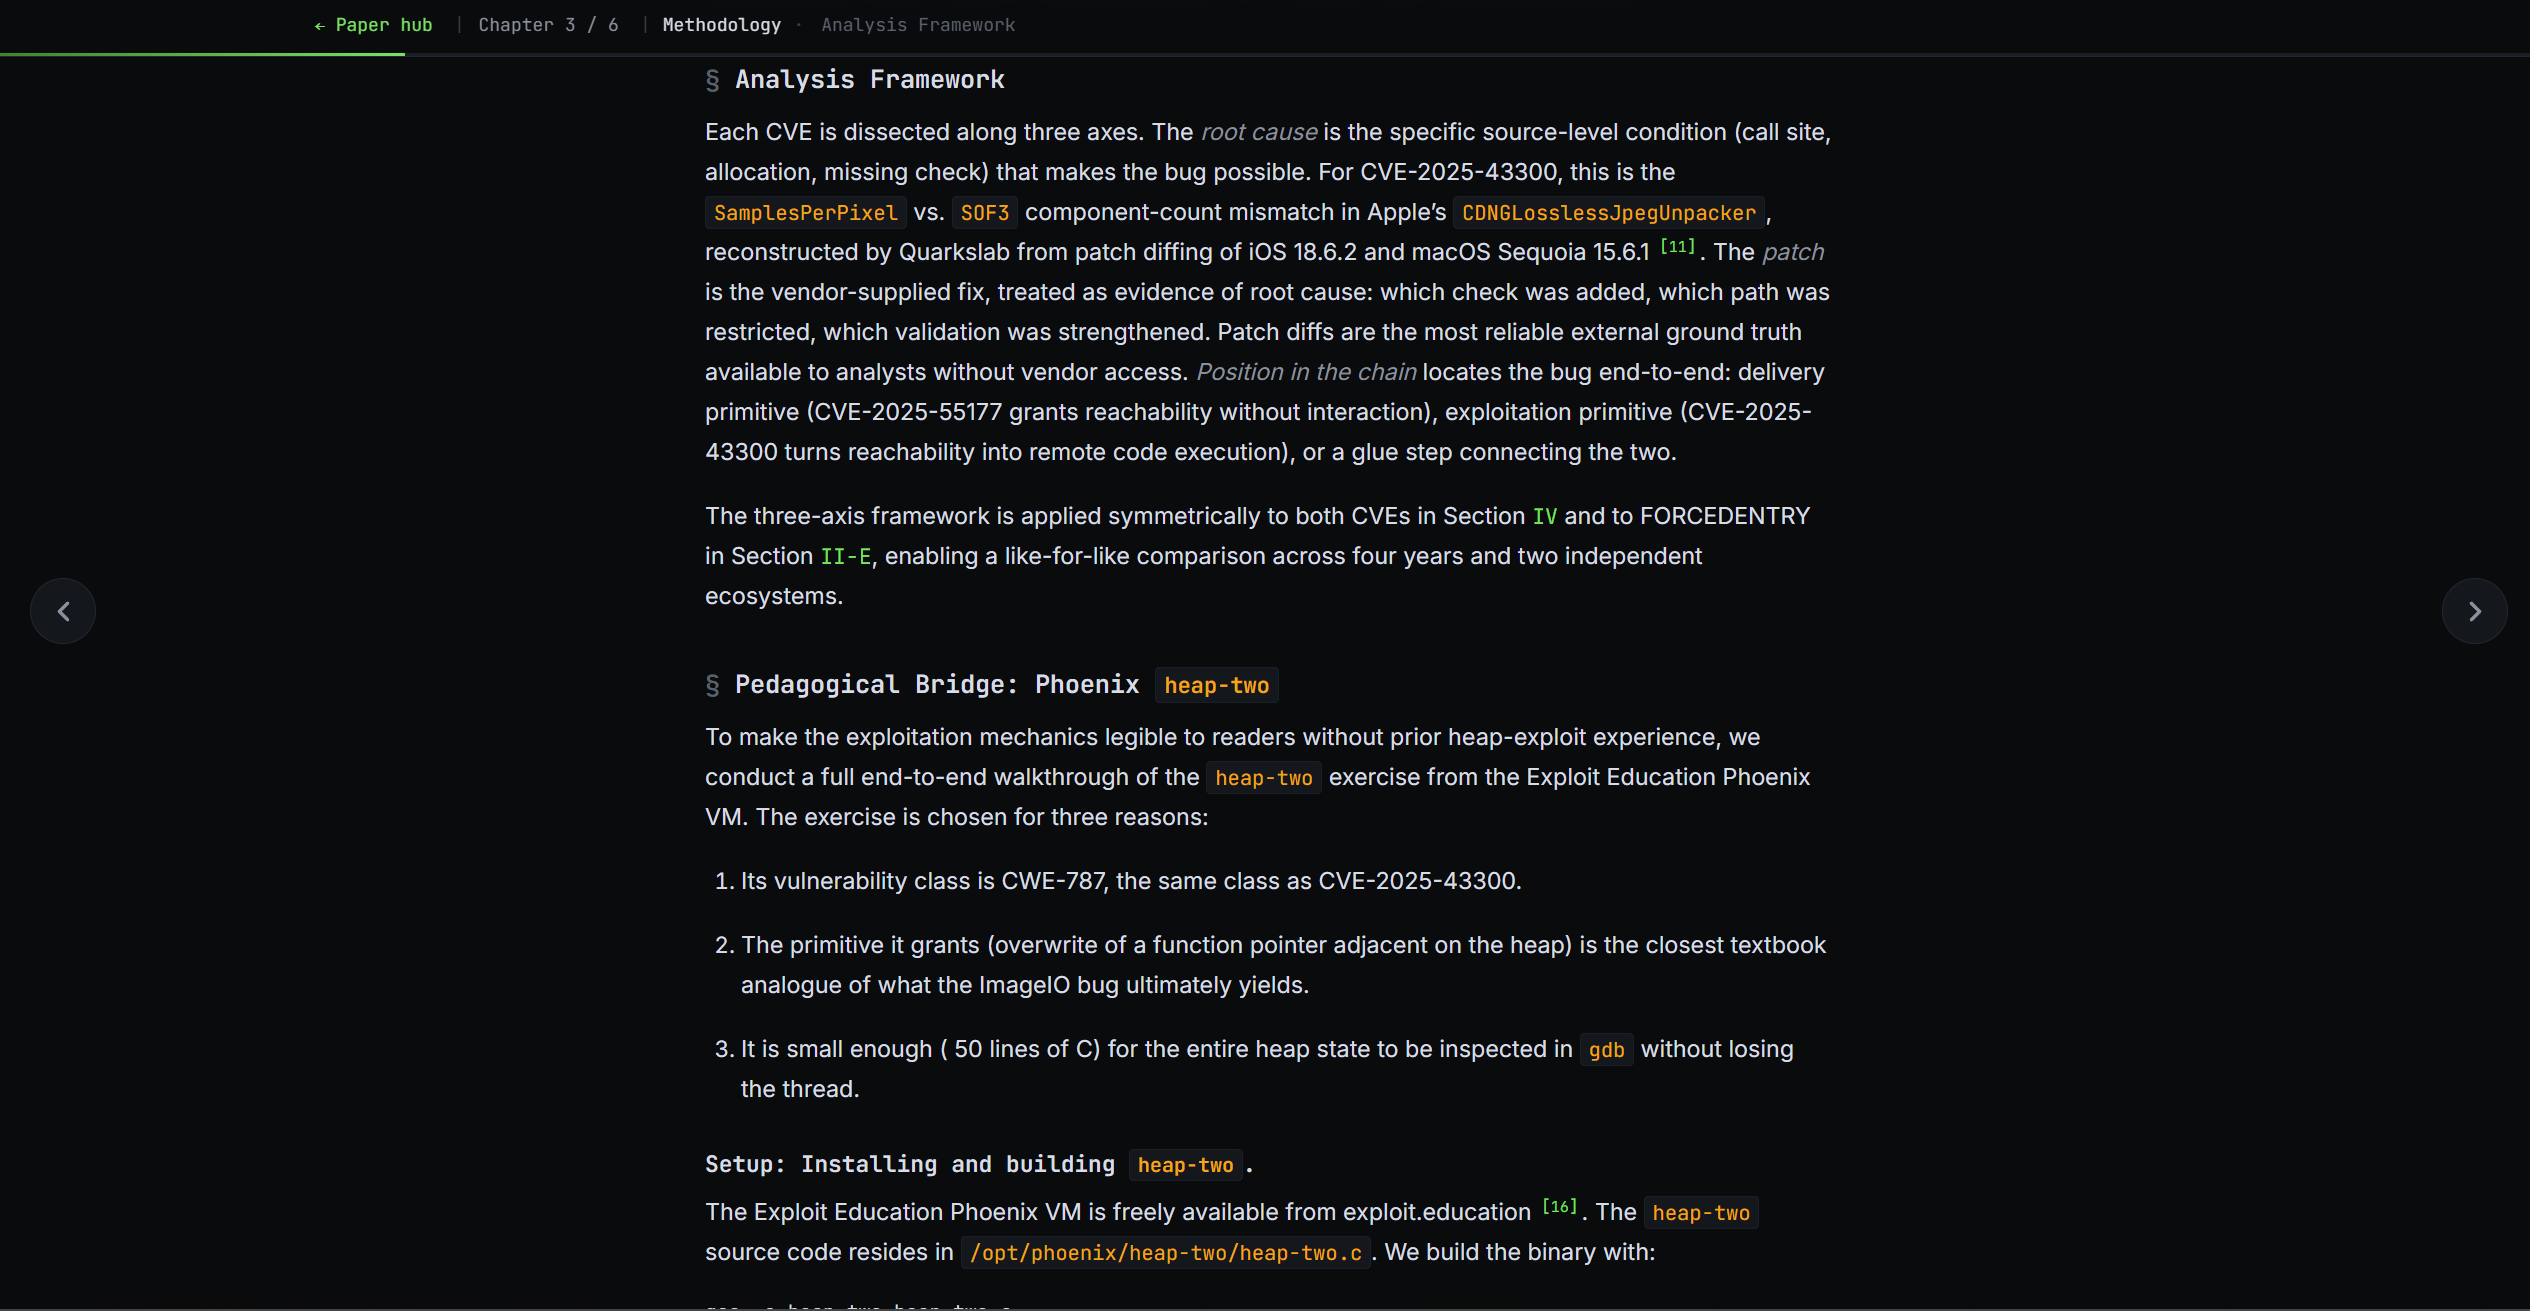
Читалка статьи. Разделы статьи, отображаемые встроенно с нумерацией в стиле IEEE, перекрестными ссылками и подписями к рисункам. Липкий индикатор прогресса вверху, плавающая навигация по главам справа, предыдущий/следующий внизу.
Paper reader

Лаборатория кучи. Пошаговое прохождение переполнения кучи из Exploit Education Phoenix. Панель памяти, панель gdb и диаграмма на уровне блоков обновляются в реальном времени по мере прохождения шагов (безопасный → переполнение → перехват).

Heap lab

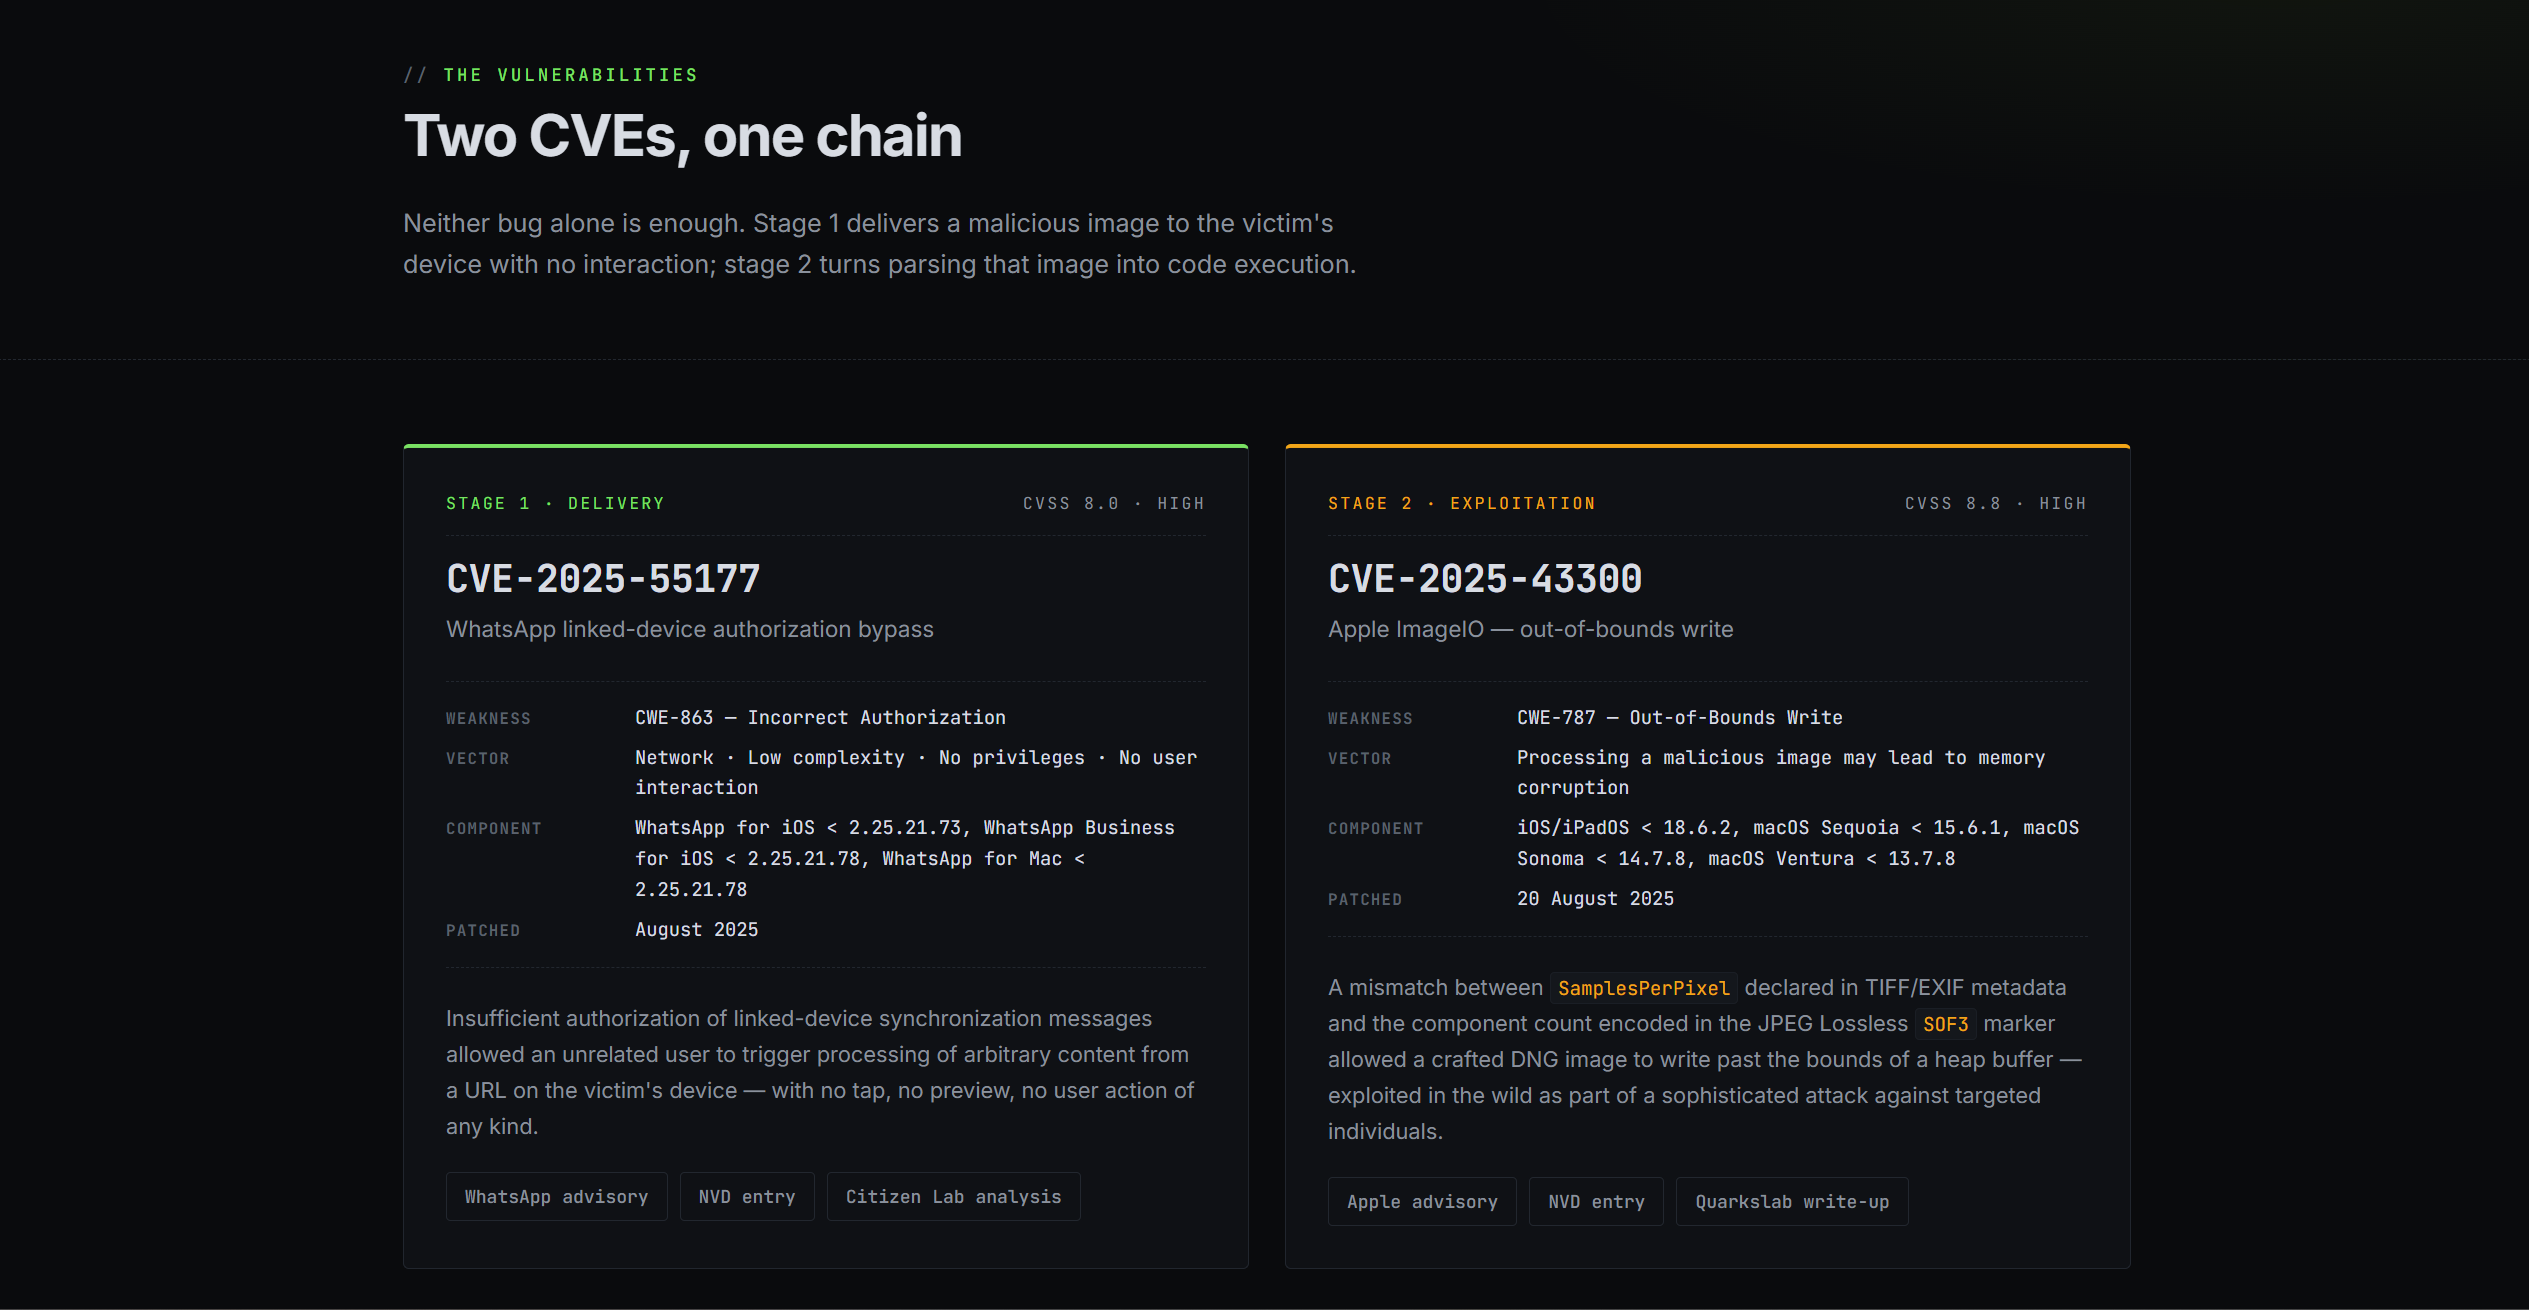
CVE. Структурированный разбор каждого CVE. Для каждого: консультация, класс CWE, затронутые версии, коренная причина в двух предложениях и ссылка на страницу diff-а патча.
CVEs

Структура проекта

.
├── write-primitive-exploits-ios-to-linux-root.pdf   готовая статья (CC BY 4.0)
├── web/                        Flask-сайт компаньон (MIT)
│   ├── app.py
│   ├── requirements.txt
│   ├── templates/
│   └── static/
│       ├── css/
│       ├── js/
│       ├── sections/           предварительно отрендеренные разделы статьи
│       ├── figures/            TikZ SVGs
│       ├── downloads/          PDF, обслуживаемый сайтом
│       └── generated/          комплект колоды Manim (write-primitive-exploits-2026.html)
├── manim/                      исходники колоды Manim Community (16 сцен)
│   └── src/slides/             файлы сцен s01..s19
├── resources/                  библиография (локальные копии с открытым доступом + ссылки)
│   └── README.md               полный список источников с ссылками
└── docs/screenshots/           скриншоты, используемые в этом README

Запуск веб-компаньона локально

Требуется Python 3.12+.

cd web
python -m venv .venv
source .venv/bin/activate          # Windows: .venv\Scripts\activate
pip install -r requirements.txt
python app.py

Откройте http://localhost:5000. Сайт полностью статичен; разделы статьи, рисунки и загружаемые файлы предварительно собраны.

Лицензия

Двойное лицензирование:

  • Код (всё в web/ и manim/): MIT
  • Содержание статьи (write-primitive-exploits-ios-to-linux-root.pdf, производные отрендеренные разделы в web/static/sections/ и рисунки в web/static/figures/): CC BY 4.0
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    322
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    251

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →







