

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
BFScan — Инструмент для поиска URL-адресов, путей, секретов и генерации сырых HTTP-запросов и спецификаций OpenApi из конфигурационных файлов и аннотаций, используемых в приложениях JAR / WAR / APK. | Kitploit
Инструменты/GitHubGitHub/blackfan/bfscan
Безопасность AndroidРазведкаСтатический анализПентестинг мобильных приложенийОбратная инженерияСбор информацииОбнаружение СекретовБезопасность API
GitHubblackfan/bfscan

BFScan

Инструмент для поиска URL-адресов, путей, секретов и генерации сырых HTTP-запросов и спецификаций OpenApi из конфигурационных файлов и аннотаций, используемых в приложениях JAR / WAR / APK.

257244911 месяцев назадПроверено Kitploit
Поделиться
Репозиторий

BFScan

Инструмент для первичной обработки APK / XAPK / APKM / DEX / JAR / WAR приложений.

  • Поиск строк в исходном коде и ресурсах, похожих на URI, пути или секреты
  • Генерация сырых HTTP-запросов и спецификаций OpenAPI на основе файлов конфигурации, аннотаций классов и методов
    • Поддерживаемые клиентские библиотеки
      • Square Retrofit
      • Ktorfit
      • Feign
    • Поддерживаемые серверные библиотеки
      • Spring Web Annotations
      • Spring SimpleUrlHandlerMapping
      • Spring BeanNameUrlHandlerMapping
      • JAX-RS, Jakarta RESTful Web Services
      • JAX, Jakarta Servlet Annotations
      • Micronaut
      • web.xml Servlets
      • jetty.xml Servlets
      • Struts 1 & Struts 2 Actions
      • Swagger & OpenApi Annotations
      • Ktor Type-safe routing
      • Play Framework routing

Использование

java -jar bfscan.jar <jar_war_apk> <...> [-m <mode>] [-ma <minifiedAnnotationsSupport>] [-r <mappingFile>] [-s <searchString>] [-u <url>] [-v <verbose>]

 -m <mode>                          Mode ([a]ll, [s]ecrets, [h]ttp), default: all
 -ma <minifiedAnnotationsSupport>   Minified or unknown annotations support (yes, no), default: yes
 -r <mappingFile>                   Deobfuscation mapping file
 -s <searchString>                  Search string
 -u <url>                           API base url (http://localhost/api/)
 -v <verbose>                       Log level (off, error, warn, info, debug, trace)
java -jar bfscan.jar test/*.apk -u https://example.tld/api/

Пример

Для этого класса, использующего аннотации Spring, будут сгенерированы следующие результаты.

@RestController
@RequestMapping("/api")
public class UserController {

    @PostMapping("createUser")
    public String create(@RequestParam Optional<String> someParamName, @RequestBody User user) {
        return "response";
    }

Результаты

Метод: com.mycompany.springbootexample.UserController->create

  • Метод Spring
POST /api/createUser?someParamName=value HTTP/1.1
Host: localhost
Connection: close
Content-Type: application/json

{
  "name": "name",
  "age": 1
}
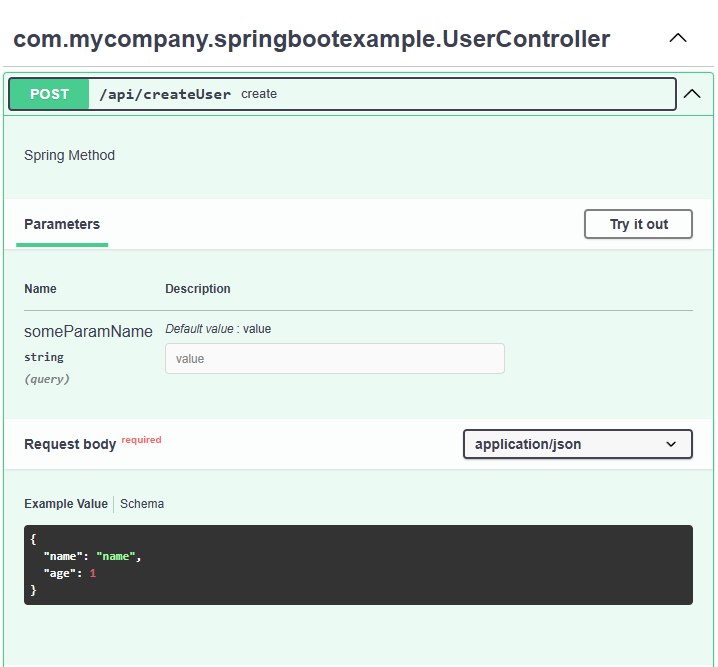
Пример OpenAPI

Обфусцированный код

Если вы анализируете приложение, которое использует поддерживаемую библиотеку, но его код обфусцирован, вы можете создать файл сопоставления для замены имён классов.

Для этого вы можете вручную воспользоваться функцией "Rename" в декомпилированном коде в jadx-gui, а затем сохранить сгенерированный файл сопоставления (File > Save mappings). Либо использовать пример файла сопоставления для Retrofit и изменить его под ваше приложение.
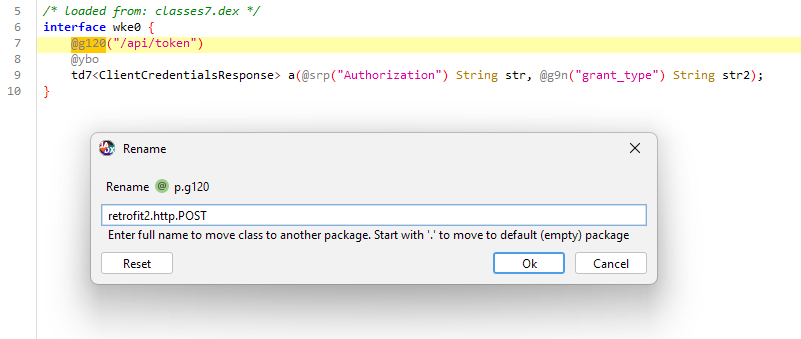
Пример переименования класса

Пример анализа приложения с переименованием классов с помощью файла сопоставления.

java -jar BFScan.jar ./tests/example.apk -r ./tests/mapping.txt

Благодарности

Этот проект использует:

  • jadx - Apache License 2.0
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    322
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    251

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






