Присоединяйтесь к сообществу проекта на нашем сервере!



bettercap — это мощный, легко расширяемый и портативный фреймворк, написанный на Go, который предлагает исследователям безопасности, участникам Red Team и реверс-инженерам простое в использовании, все-в-одном решение со всеми функциями, которые могут им понадобиться для разведки и атаки на WiFi сети, устройства Bluetooth Low Energy, CAN-шину, беспроводные HID устройства и Ethernet сети.
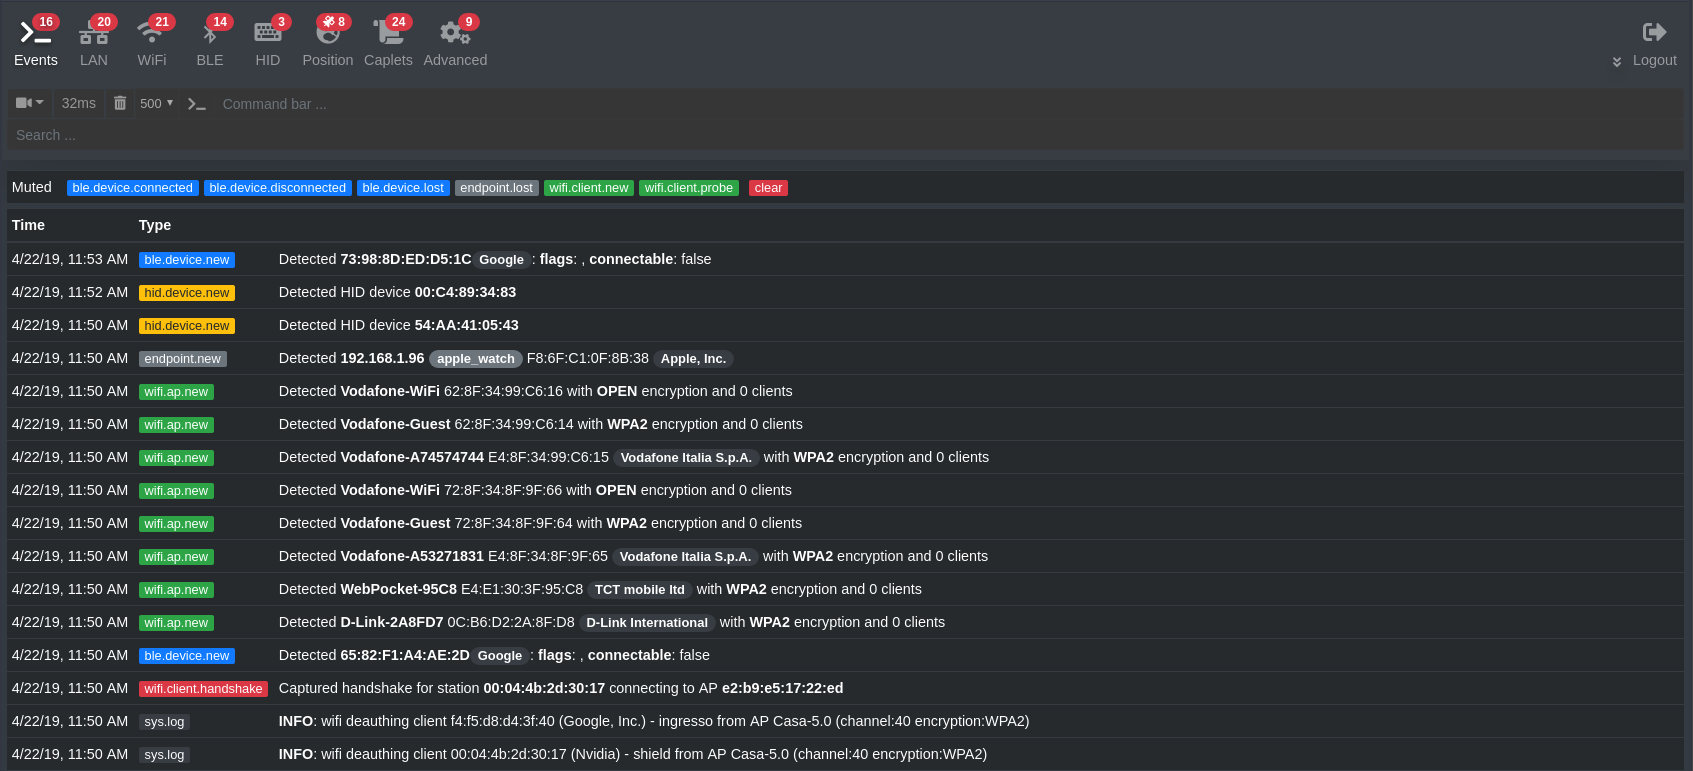
Основные возможности
- WiFi сканирование сетей, атака деаутентификации, атака ассоциации PMKID без клиента и автоматический захват рукопожатий клиентов WPA/WPA2/WPA3.
- Bluetooth Low Energy сканирование устройств, перечисление характеристик, чтение и запись.
- Сканирование беспроводных устройств 2.4Ghz и атаки MouseJacking с инъекцией HID-кадров по воздуху (с поддержкой DuckyScript).
- Поддержка CAN-шины и DBC для декодирования, инжекции и фаззинга кадров.
- Пассивное и активное зондирование и разведка хостов IP-сети.
- Спуферы ARP, DNS, NDP и DHCPv6 для MITM-атак на сетях IPv4 и IPv6.
- Прокси на уровне пакетов, TCP и прикладном уровне HTTP/HTTPS, полностью скриптуемые с помощью простых в реализации javascript-плагинов.
- Мощный сетевой сниффер для сбора учетных данных, который также можно использовать как фаззер сетевых протоколов.
- Очень быстрый сканер портов.
- Мощный REST API с поддержкой асинхронных уведомлений о событиях через websocket для легкой оркестрации атак.
- Очень удобный веб-интерфейс.
- Больше!
Участники

Лицензия
bettercap сделан с ♥ и опубликован под лицензией GPL 3.
Звезды на GitHub с течением времени

 bettercap/bettercap


