

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/baochip/baochip-1x
Безопасность встроенных системАппаратный ХакингАппаратная БезопасностьБезопасность оборудования и IoTОбучение и ОбразованиеАнализ Прошивок
GitHubbaochip/baochip-1x

baochip-1x

Инструменты с открытым исходным кодом для RTL и симуляции кремния для SoC Baochip 1x, с процессором VexRiscv, верификацией на основе Verilator и документацией для разработки и отладки аппаратного обеспечения.

Репозиторий
45842478 дней назадПроверено Kitploit
Поделиться

Baochip 1x

Этот репозиторий содержит элементы с открытым исходным кодом Baochip 1x. Основное внимание уделяется аппаратным элементам Baochip 1x.

Разработчикам рекомендуется обратиться к официальному Rust SDK, который находится в репозитории Xous. Существует расширение vscode с именем baochip, которое может автоматизировать сборку и прошивку для официально поддерживаемых плат разработки.

Организация кода

  • docs содержит исходники для книги Baochip 1x.
  • rtl содержит открытые элементы выпущенного RTL.
  • Vexriscv содержит конфигурацию исходников для процессора Vex.
  • scripts содержит вспомогательные скрипты для управления репозиторием.
  • verilate содержит файлы для симуляции урезанного RTL-аналога Baochip-1x с использованием verilator.
  • arty содержит файлы для сборки заглушек SoC, ориентированных на Arty-A7. Полезно для отладки и разработки будущих расширений.

Автоматически извлеченная документация на основе RTL из этого репозитория загружена на периферию и кластер ядра.

Релизы, теги и ветки

Этот репозиторий вращается вокруг артефакта, который является фиксированным и не подлежит исправлению. Поэтому типичная стратегия OSS «просто обновитесь до HEAD» для упрощения управления релизами не применима.

  • Каждая ревизия кристалла получит тег с именем вида tapeout-a0. Он отмечает точку, в которой содержимое каталога rtl точно соответствует тому, что было отправлено в производство.
  • В это же время создается ветка с тем же именем.
  • Предполагаемая роль ветки main — развитие инструментов симуляции и документации вокруг артефакта rtl. Артефакт rtl теряет свою ценность, если он функционально расходится с тем, что на самом деле находится в чипе. Таким образом, будущие запросы функций и исправления ошибок должны выполняться в другой ветке или форке репозитория.
  • Предполагается, что ревизии кристалла, если они будут, будут ограниченными и редкими. main будет отслеживать последнюю ревизию кристалла, но предыдущие ветки tapeout-* будут содержать снимки каталога rtl, соответствующие более старым ревизиям, позволяя пользователям старых ревизий запускать инструменты симуляции/генерации документации на старых ревизиях.

Нумерация ревизий кристалла имеет форму XY, где X — буквенный символ, а Y — числовой. Буквенный символ обозначает полный набор масок; числовой обозначает шаг исправления металлической маски или финального теста.
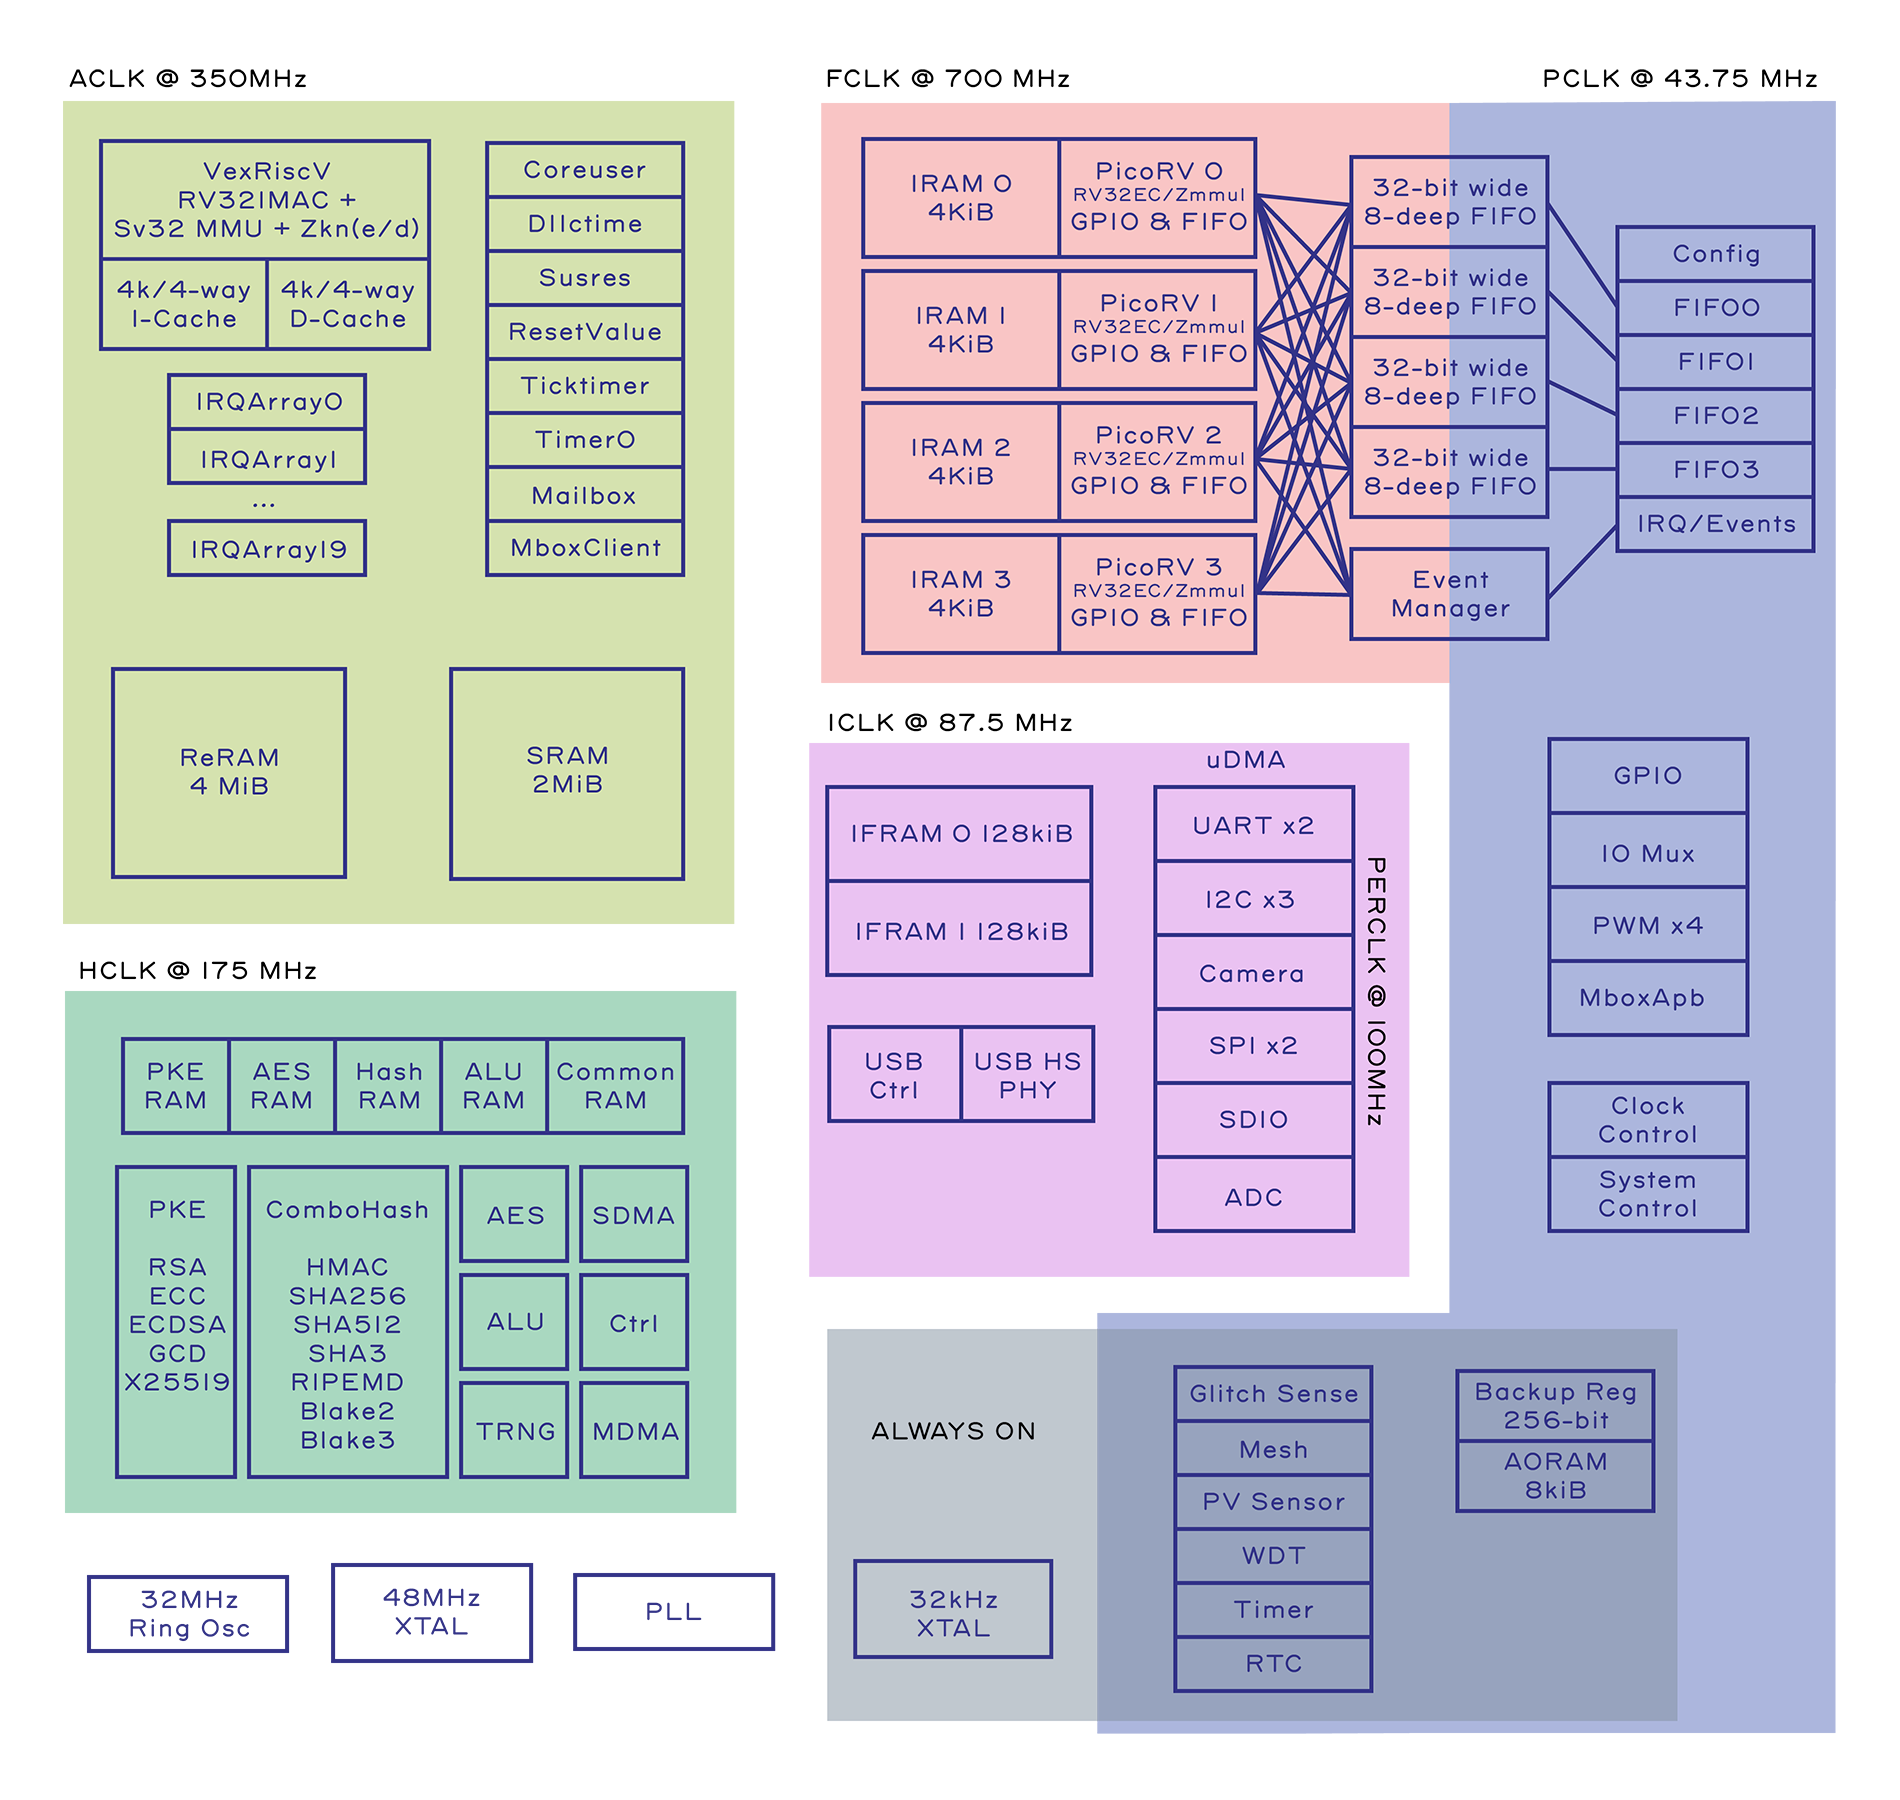

Блок-схема

Блок-схема SoC

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    324
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    252

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





