Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
bluesnoop — Bluetooth-утилита с TUI-интерфейсом для радарного анализа и вардрайвинга 🦉 | Kitploit

Инструменты/GitHubGitHub/ang13t/bluesnoop
OSINT (Разведка открытых источников)РазведкаБезопасность BluetoothБезопасность IoTСбор информацииБезопасность беспроводных сетей
GitHubang13t/bluesnoop

bluesnoop

Bluetooth-утилита с TUI-интерфейсом для радарного анализа и вардрайвинга 🦉
Репозиторий
4064610 месяцев назадПроверено Kitploit
Поделиться

DroneXtract logo

bluesnoop

Простой сниффер Bluetooth Low Energy (BLE) на Python с использованием библиотеки Bleak
Возможности

  • Определение UUID и имён ближайших устройств
  • Постоянное отслеживание первого и последнего появления
  • Расшифровка непонятных идентификаторов моделей
  • Экспорт данных для внешнего анализа

Демо-галерея

Gallery Image

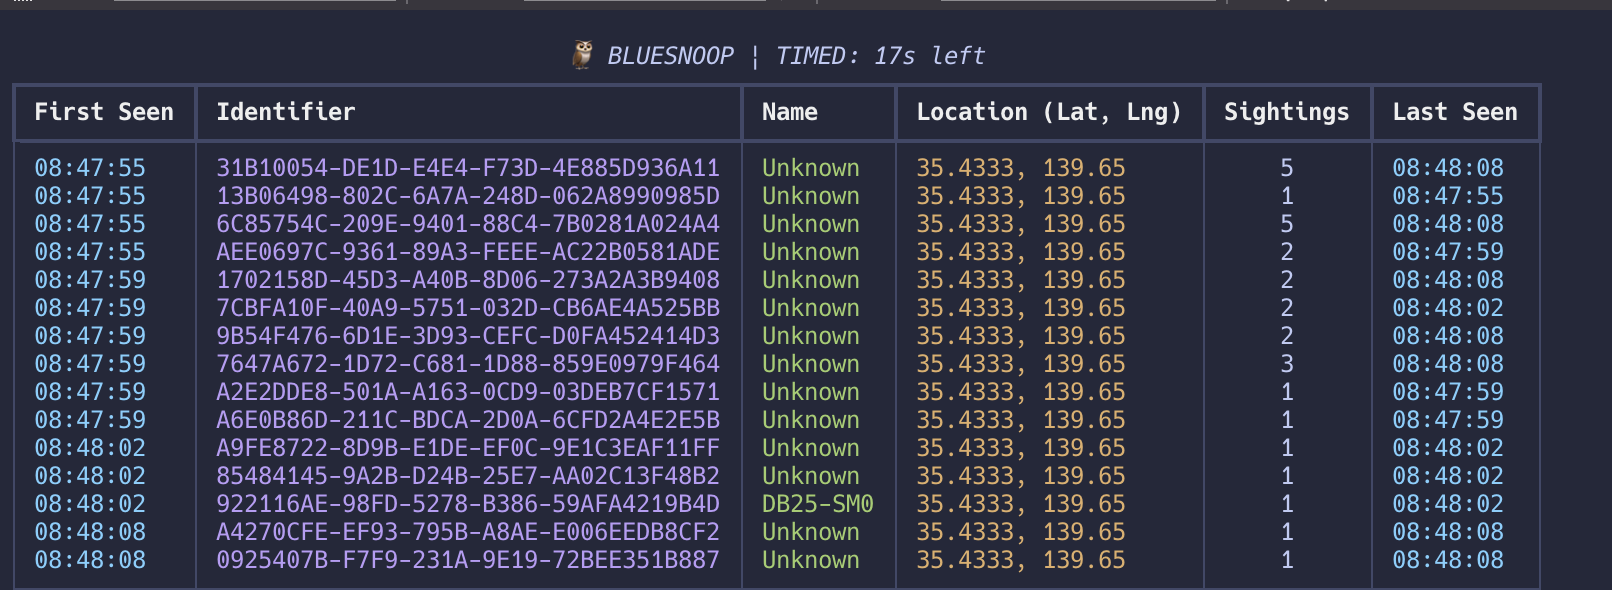
Перехват по таймеру

Gallery Image

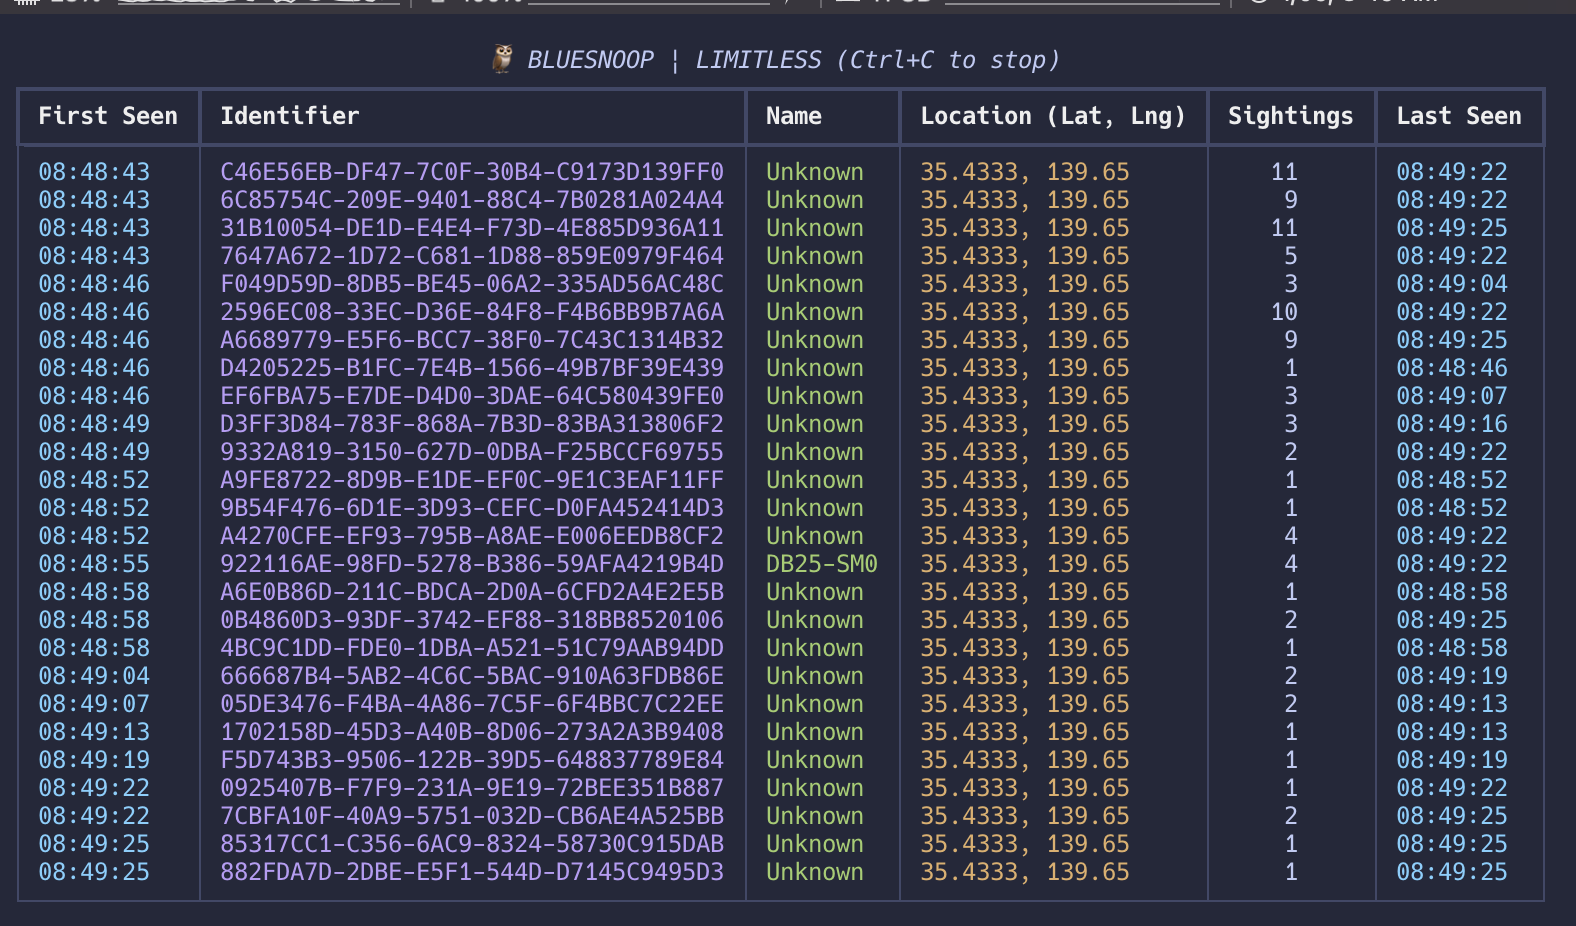
Безлимитный перехват

Начало работы

Предоставьте разрешения Bluetooth

Если вы используете iTerm2, убедитесь, что у самого терминала есть разрешение на доступ к Bluetooth. Откройте «Системные настройки» (System Settings или System Preferences). Перейдите в раздел Privacy & Security > Bluetooth и предоставьте доступ приложению iTerm2.

python -m venv .venv
source .venv/bin/activate
pip install asyncio bleak rich manuf bluetooth-numbers geocoder
python3 bluesnoop.py

Вклад

bluesnoop открыт для любых улучшений. Пожалуйста, сделайте форк репозитория и создайте pull request с функциями или исправлениями, которые вы хотите добавить.

В планах

Интерпретация Bluetooth UUID и OUID номеров
  • Используйте публичную базу OUI (например, список IEEE OUI), чтобы сопоставить префиксы MAC-адресов с производителями.
  • Базу данных OUI можно найти здесь: https://standards-oui.ieee.org
An Organizationally Unique Identifier (OUI) is a 24-bit (three-byte) number, managed by the IEEE, that uniquely identifies a manufacturer or organization for network devices, forming the first half of a device's MAC address to ensure global uniqueness 

Класс uuid.UUID в Python строго проверяет строки на соответствие стандарту RFC 4122. В частности, он ищет цифру «версии» в определённой позиции строки.

Почему возникает ошибка В стандартном UUID первая цифра третьей группы (например, xxxx-xxxx-Nxxx-xxxx) должна быть числом от 1 до 5 (обозначающим версию).

Посмотрим на ваши данные:

D5D93B6E-C324-FD7B... -> Цифра версии — F.

6ADBBD89-CBFF-0FE8... -> Цифра версии — 0.

Поскольку F и 0 не являются допустимыми версиями RFC 4122 (1–5), Python выбрасывает ValueError: badly formed hexadecimal UUID string.

Изучите дополнительно следующее: discovered_devices_and_advertisement_data // https://bleak.readthedocs.io/en/latest/api/scanner.html#bleak.BleakScanner.discovered_devices // 16:20 @ 1/8/26 BW

Поддержка

Если вам понравился bluesnoop, пожалуйста, рассмотрите возможность стать спонсором, чтобы поддержать мои будущие проекты.

Чтобы ознакомиться с другими моими работами, посетите мой профиль GitHub.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    319
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    266

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →