
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Nac_Bypass_Agent — Эта функция объединяет все вышеперечисленные функции и получает от пользователя необходимую информацию для изменения IP- и MAC-адреса, запуска инструментов responder и tcpdump, а также выполнения инструмента nbtscan. | Kitploit
Инструменты/GitHubGitHub/alperenugurlu/nac_bypass_agent
Сниффинг и анализ пакетовОбход IDS/IPSИнструменты для выдачи себя за другое лицоСбор информацииСетевая безопасностьТестирование на ПроникновениеОбучение и ОбразованиеRed Teaming
GitHub
alperenugurlu/nac_bypass_agent

Nac_Bypass_Agent

Эта функция объединяет все вышеперечисленные функции и получает от пользователя необходимую информацию для изменения IP- и MAC-адреса, запуска инструментов responder и tcpdump, а также выполнения инструмента nbtscan.

Репозиторий
737413 лет назадПроверено Kitploit
Поделиться

Агент Nac Bypass

Этот фрагмент кода представляет собой скрипт на Python, предназначенный для запуска на Kali Linux. Ниже приводится краткое описание того, что делает каждая функция:

run_command(command):

Эта функция запускает команду, переданную ей на вход, и возвращает её вывод.

kill_network_services():

Эта функция останавливает службы dhclient и NetworkManager.

get_network_info():

Эта функция прослушивает сетевой трафик с помощью tcpdump и возвращает первый захваченный IP-адрес и MAC-адрес. Если эти адреса не захвачены, возвращается None.

spoof_ip_address(interface, ip_address, netmask):

Эта функция заменяет IP-адрес указанного сетевого интерфейса на заданный IP-адрес и маску подсети.

spoof_mac_address(interface, mac_address):

Эта функция заменяет MAC-адрес указанного сетевого интерфейса на заданный MAC-адрес.

start_responder(interface):

Эта функция запускает инструмент responder на указанном сетевом интерфейсе.

start_tcpdump(interface):

Эта функция запускает инструмент tcpdump на указанном сетевом интерфейсе.

nbtscan(ip_range):

Эта функция запускает инструмент nbtscan в заданном диапазоне IP-адресов.

main():

Эта функция объединяет все вышеперечисленные функции, запрашивает у пользователя необходимую информацию, изменяет IP- и MAC-адреса, запускает инструменты responder и tcpdump, а также выполняет nbtscan.

Весь вышеуказанный код должен быть помещён в Python-скрипт, и скрипт должен запускаться с правами root. Поскольку данный код содержит команды, изменяющие сетевую конфигурацию, и инструменты для прослушивания сетевого трафика, эти операции обычно требуют прав root. Кроме того, использование этого скрипта может быть ограничено законом, и несанкционированное использование может привести к юридическим проблемам. Поэтому важно проверить местные законы и политики перед использованием скрипта.
image

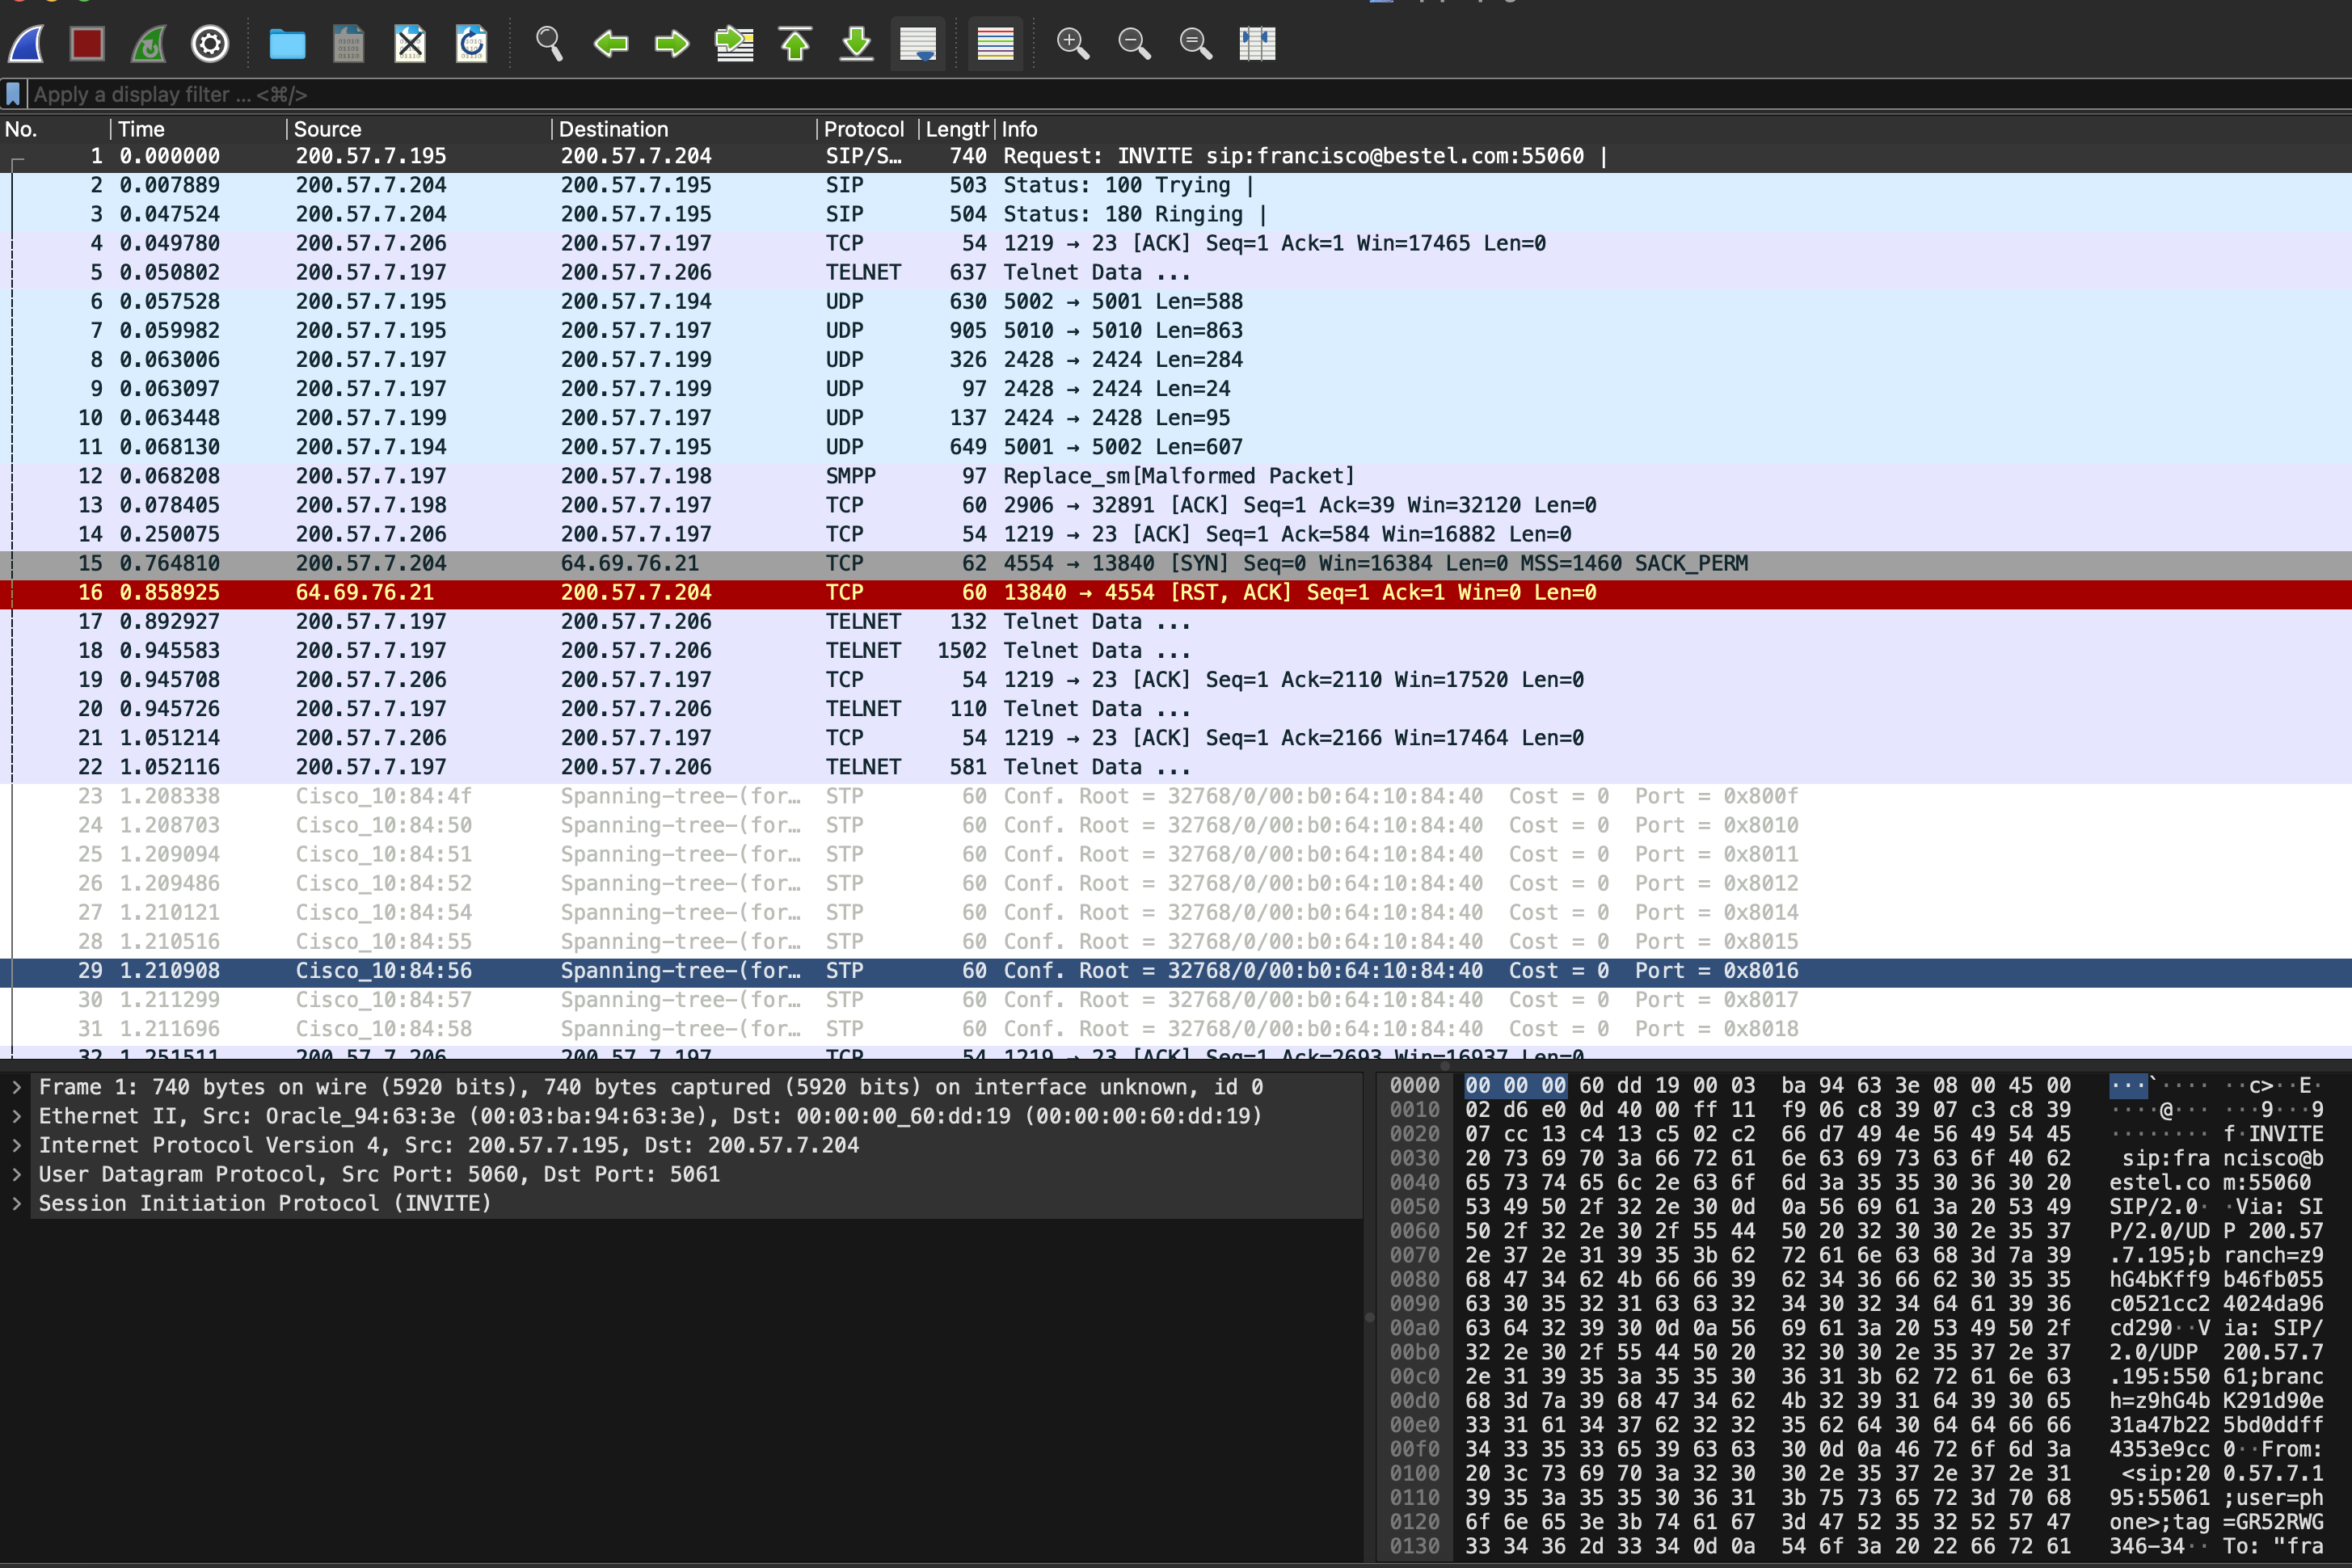
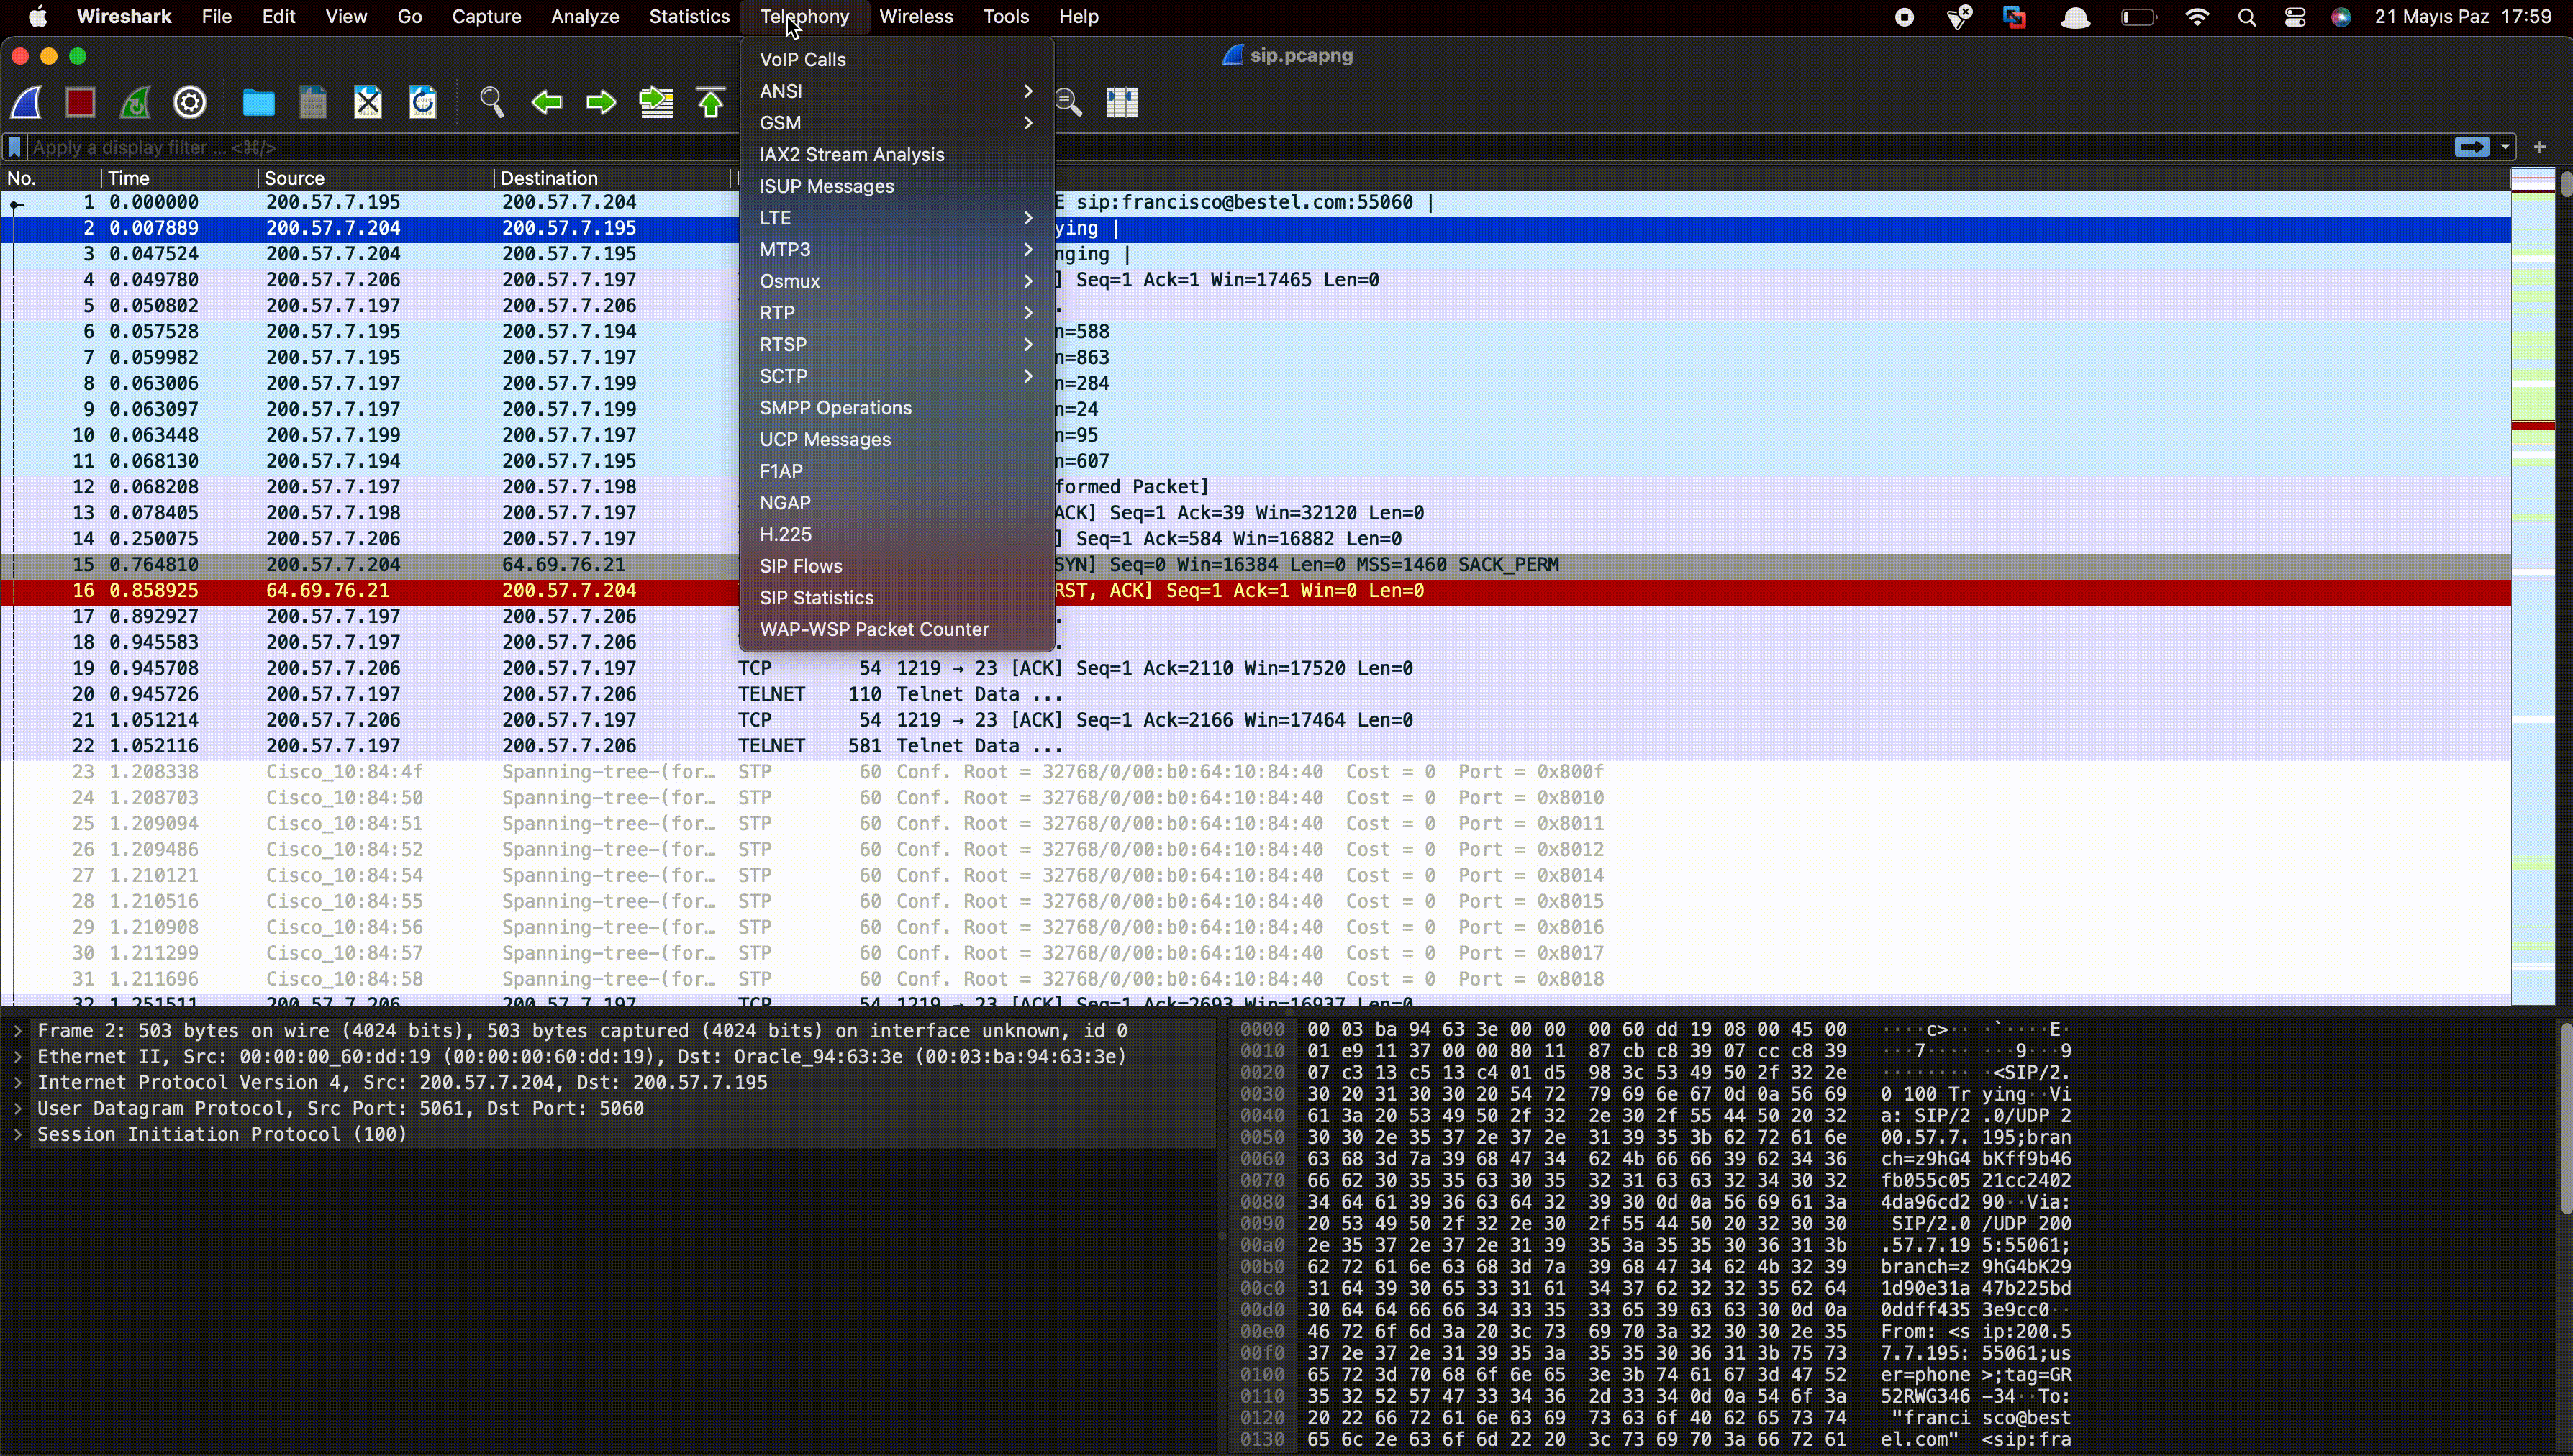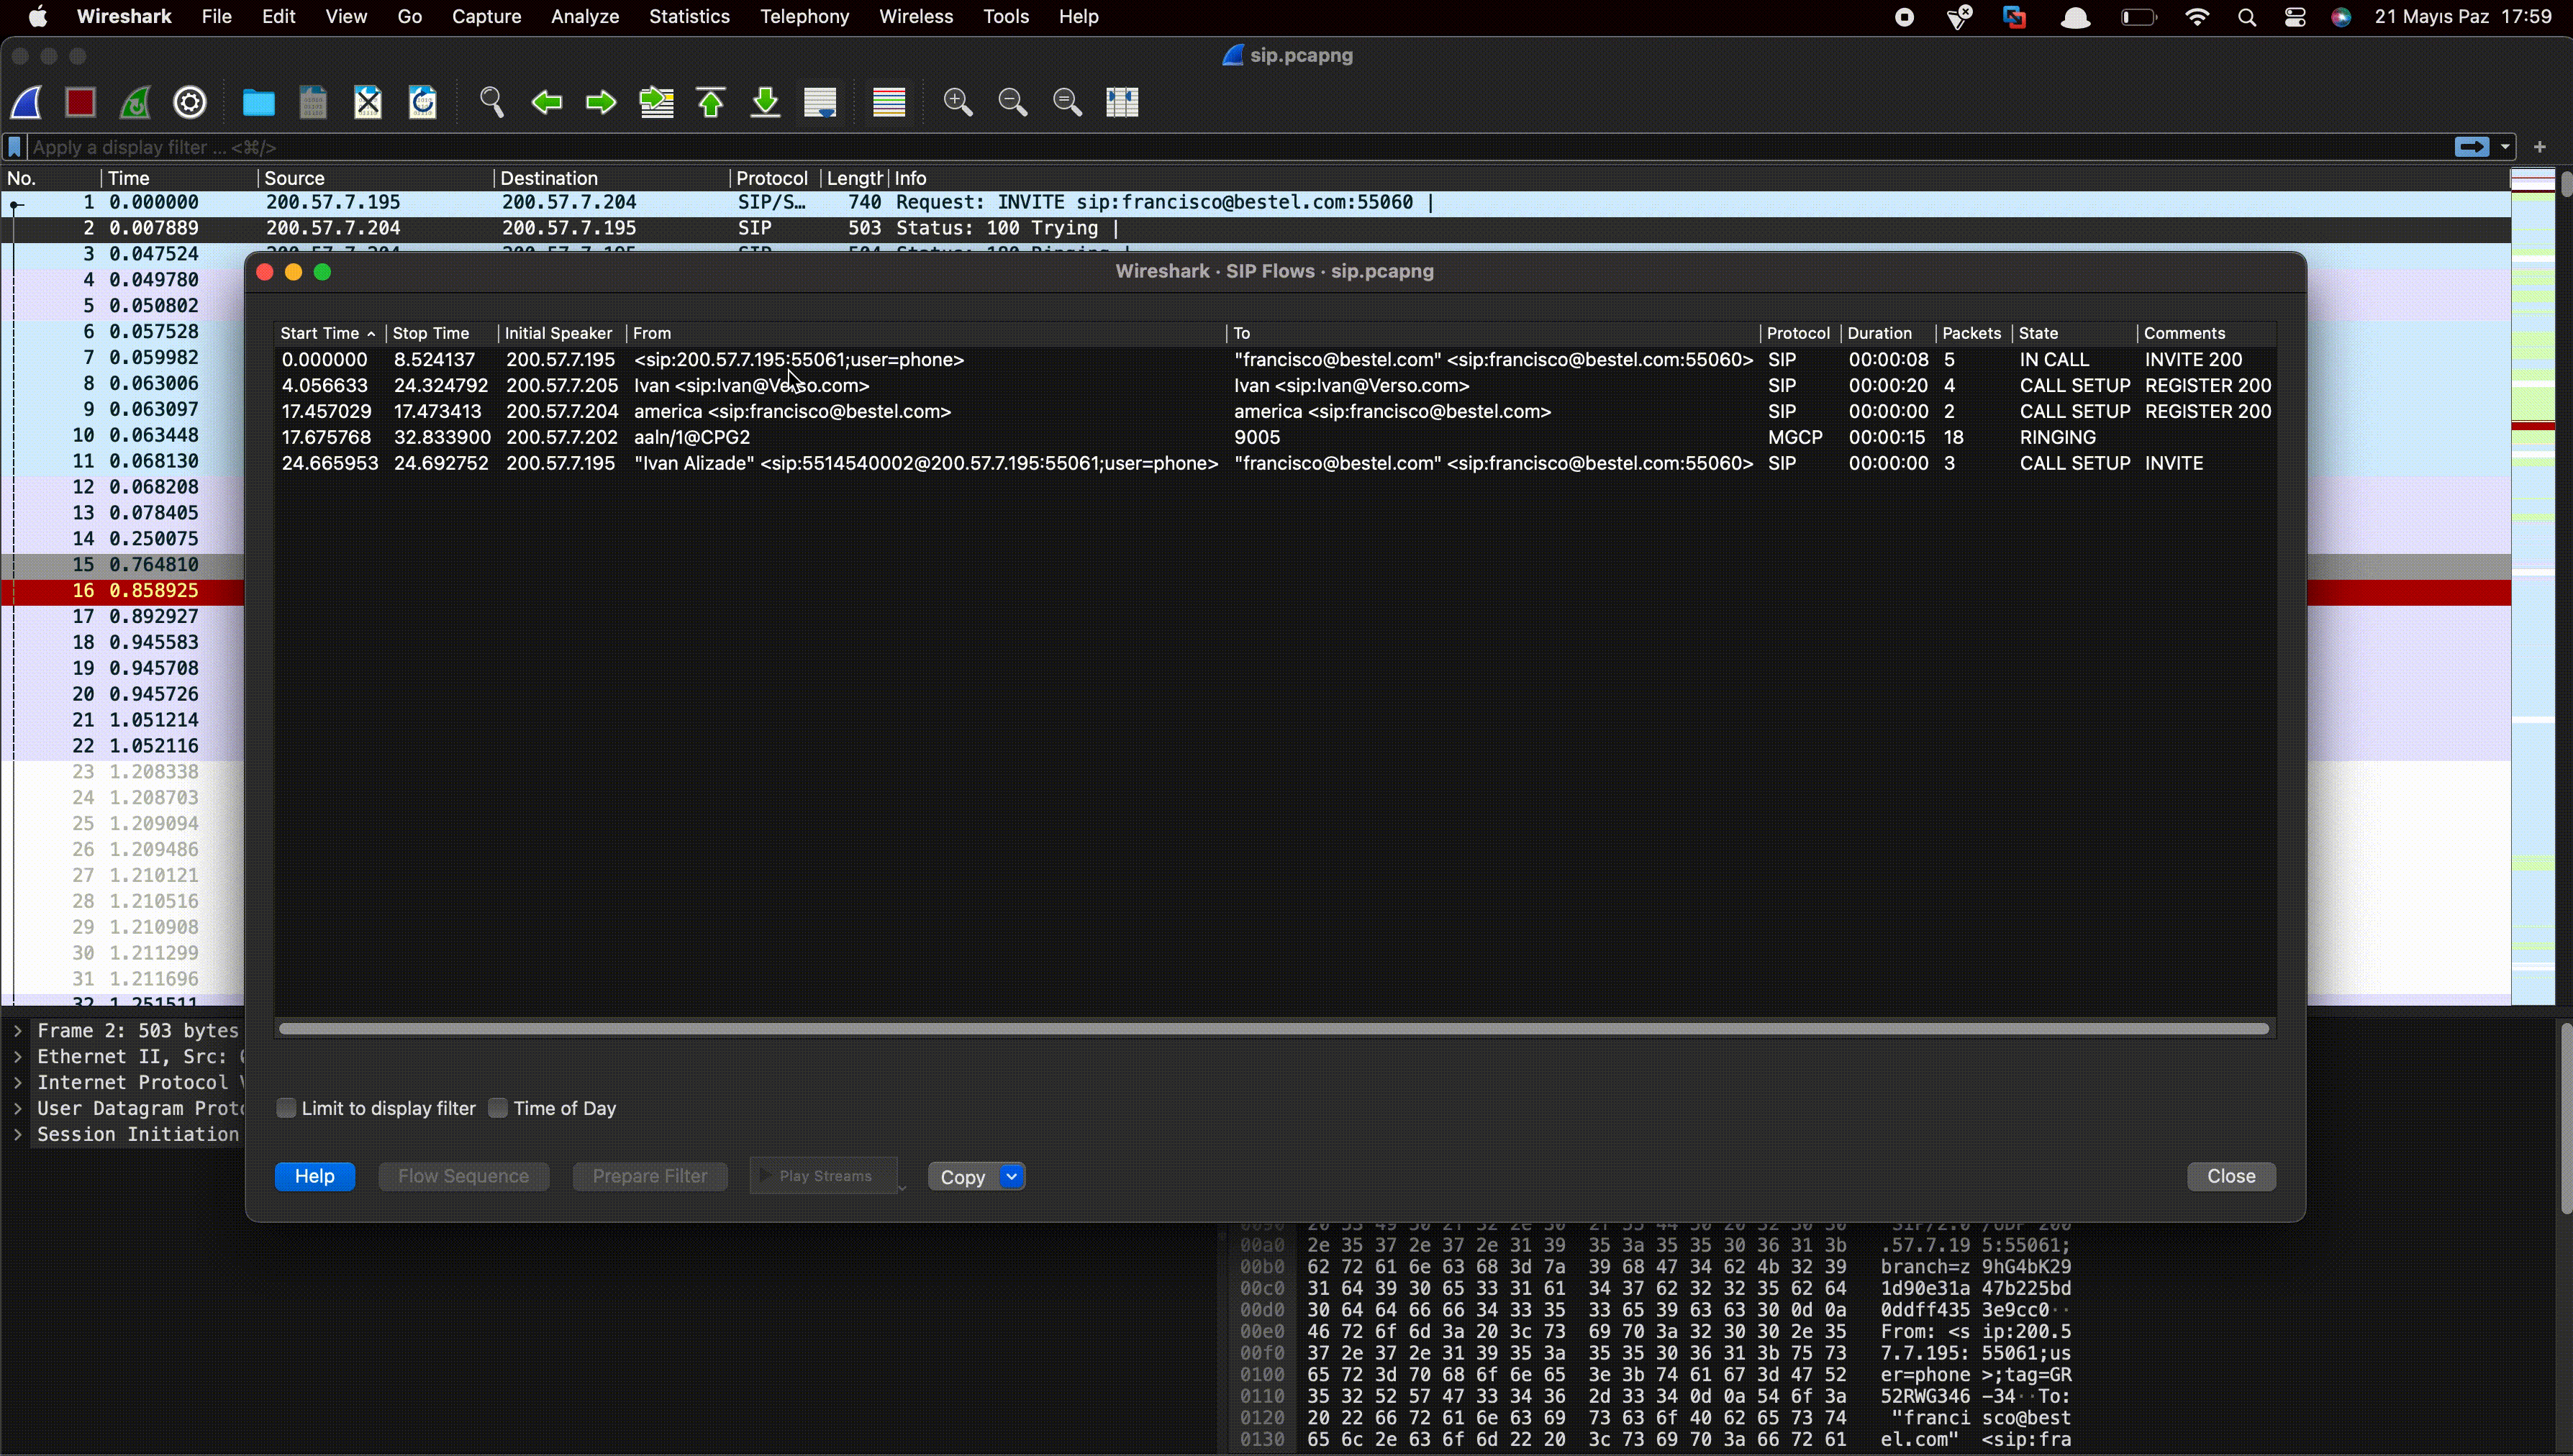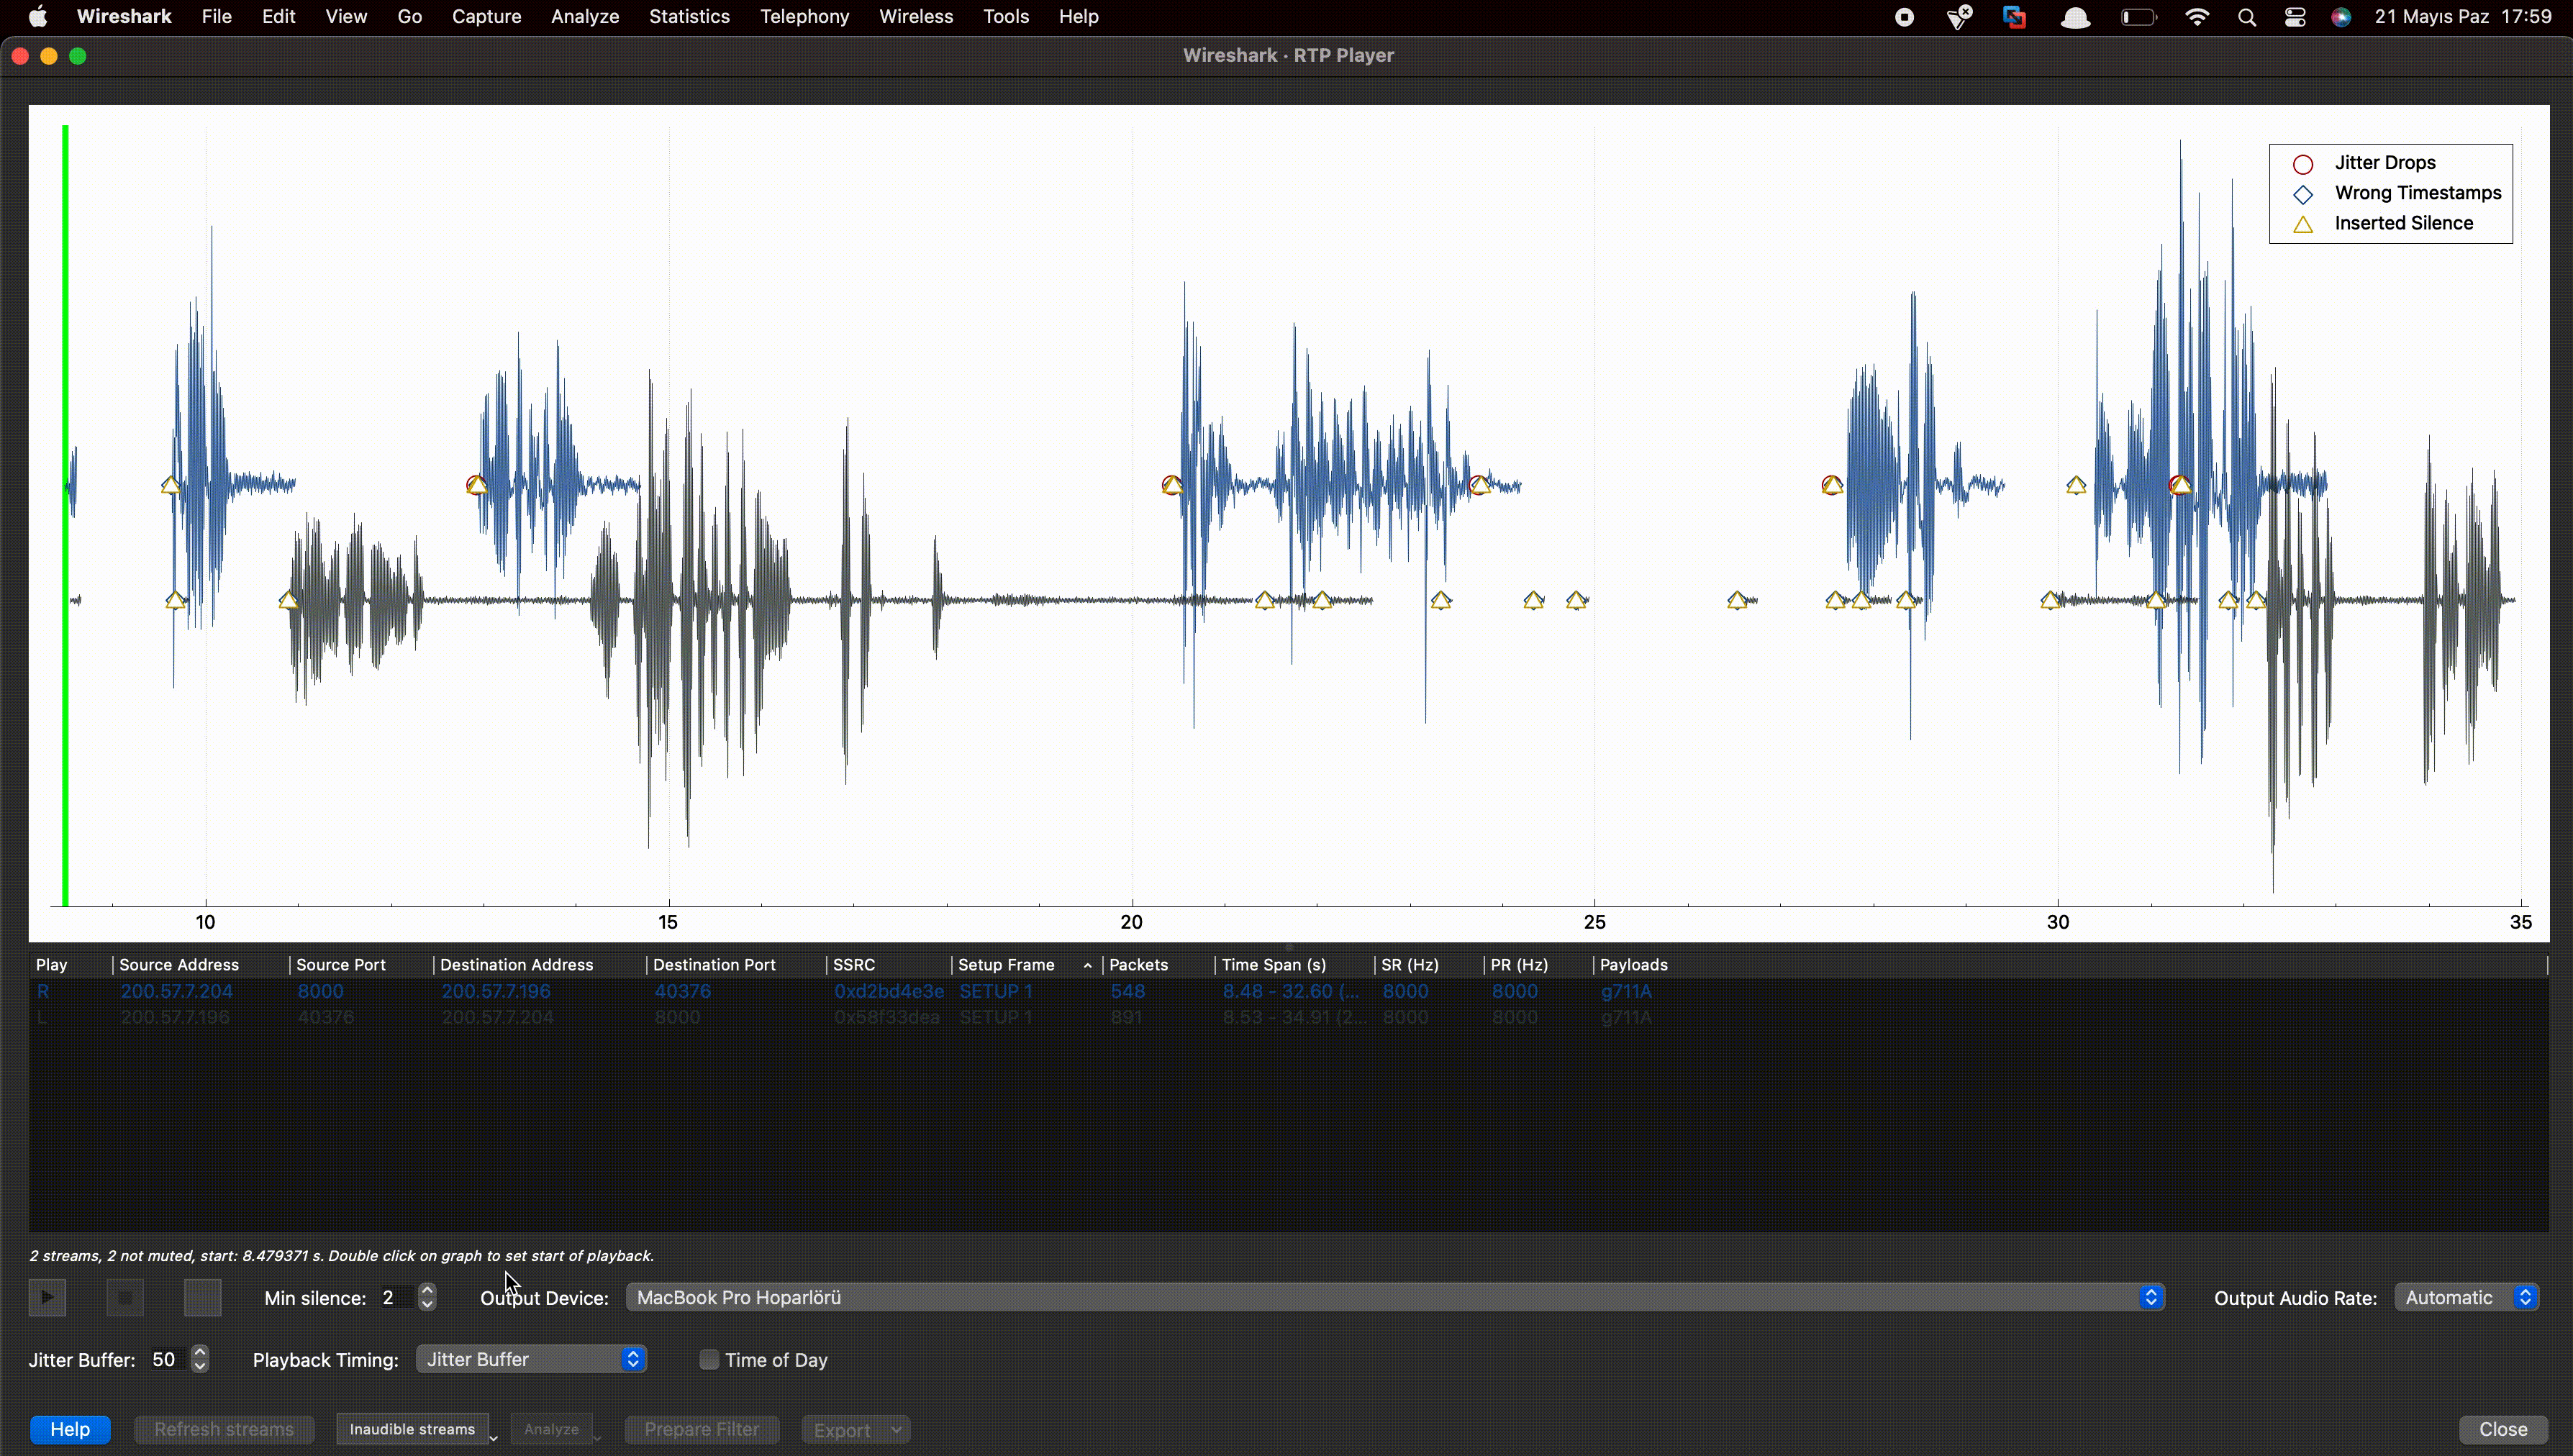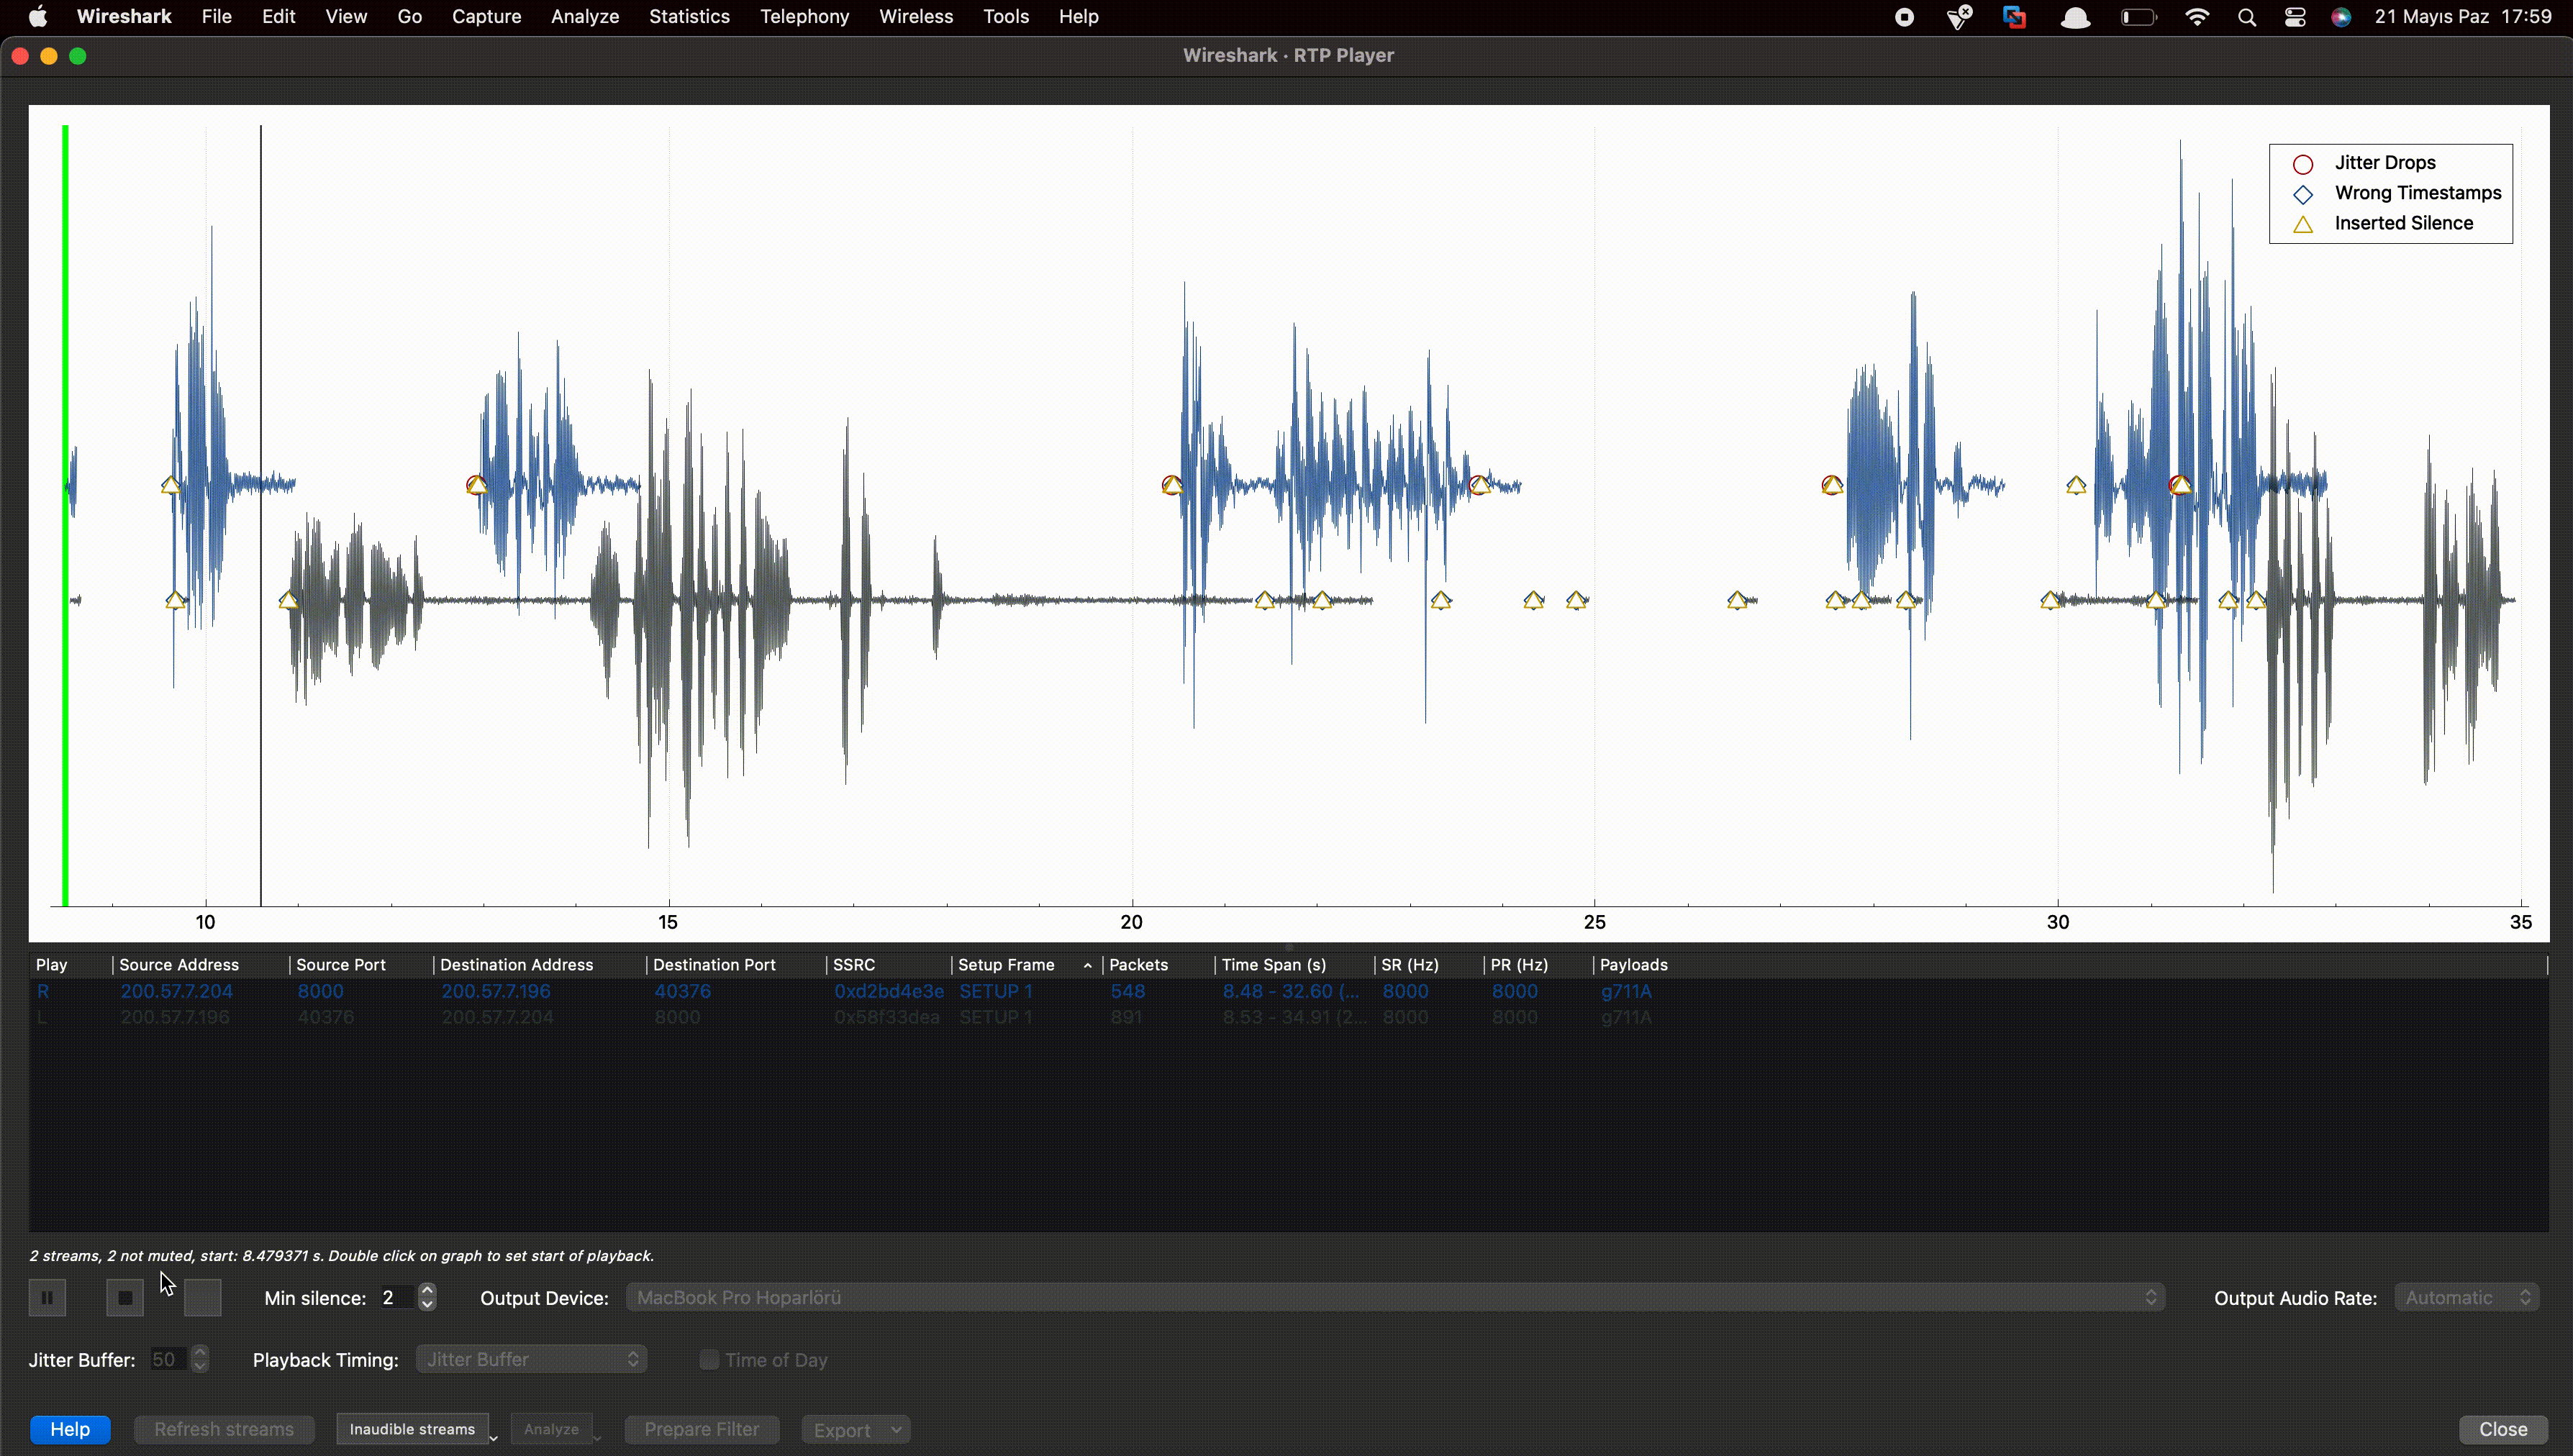
В сценариях APT-групп и программ-вымогателей, когда они проникают в корпоративную сеть извне, он пытается обойти NAC-решения безопасности в корпоративных структурах. Если ему это удаётся, он начинает обнаруживать пользователей во всей сети. Также он прослушивает сеть с помощью wireshark или tcpdump. Если в вашей структуре используется VoIP, он может декодировать все звонки через SIP. В описанном ниже сценарии после успеха он декодирует ваши VoIP-звонки через SIP.

Это инструмент, который на базовом уровне автоматизирует метод обхода NAC в моём инструменте. С его помощью вы можете интерпретировать конфигурацию вашего продукта безопасности NAC в вашей организации с защитой от атак или без неё на базовом уровне. Пример использования и описание приведены ниже.

Шаг 1

Первый шаг — запустить этот инструмент при подключении к внутренней сети.
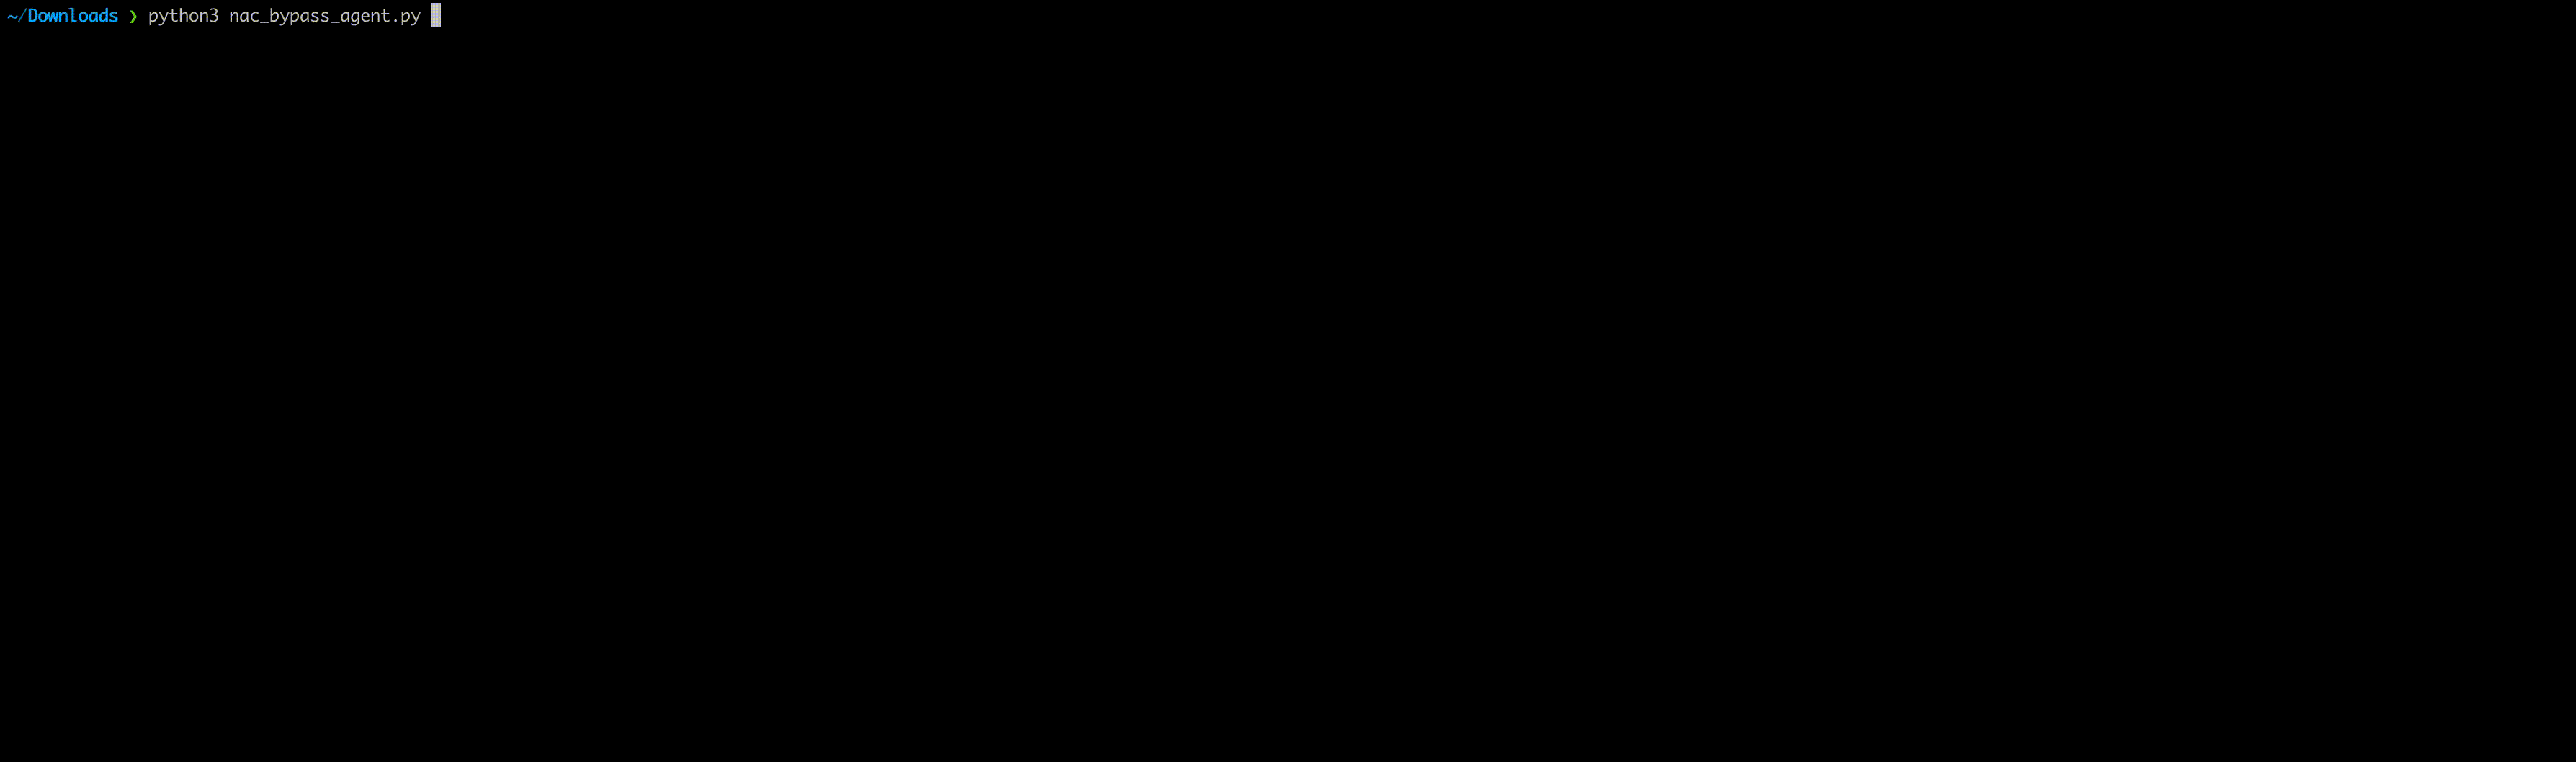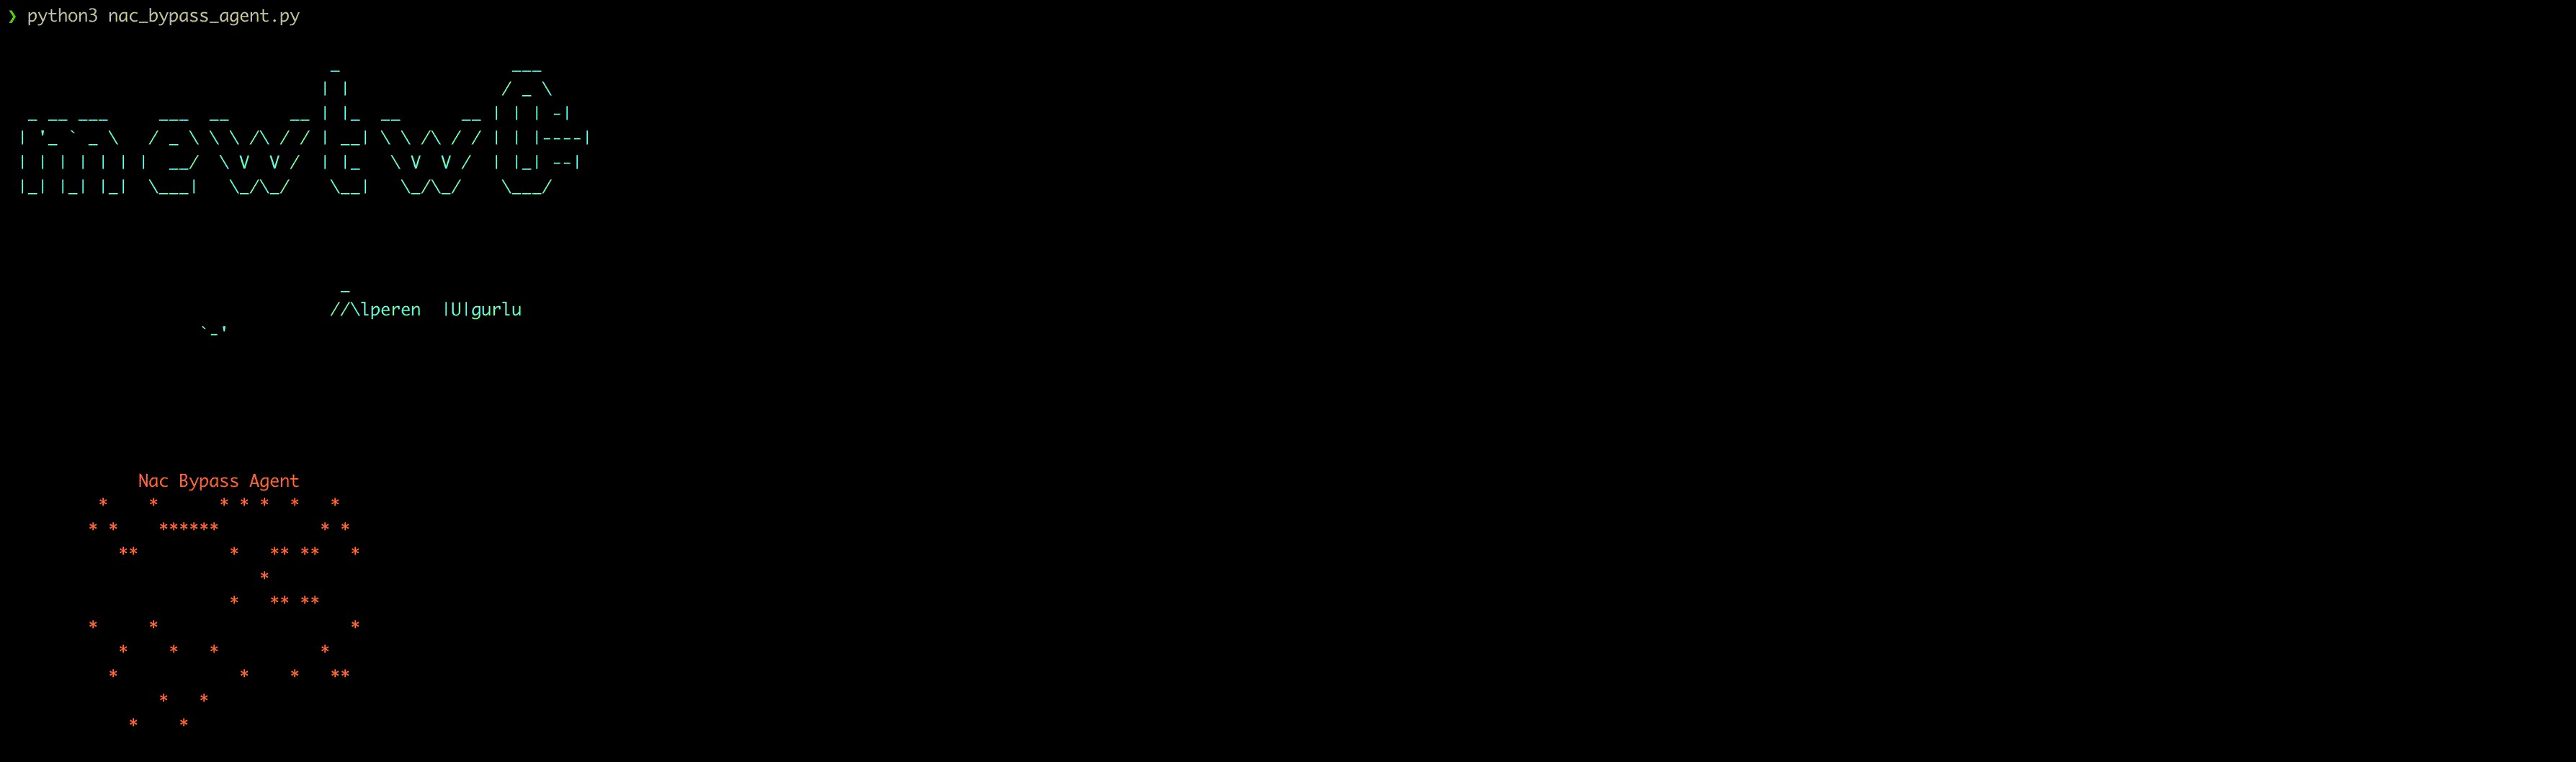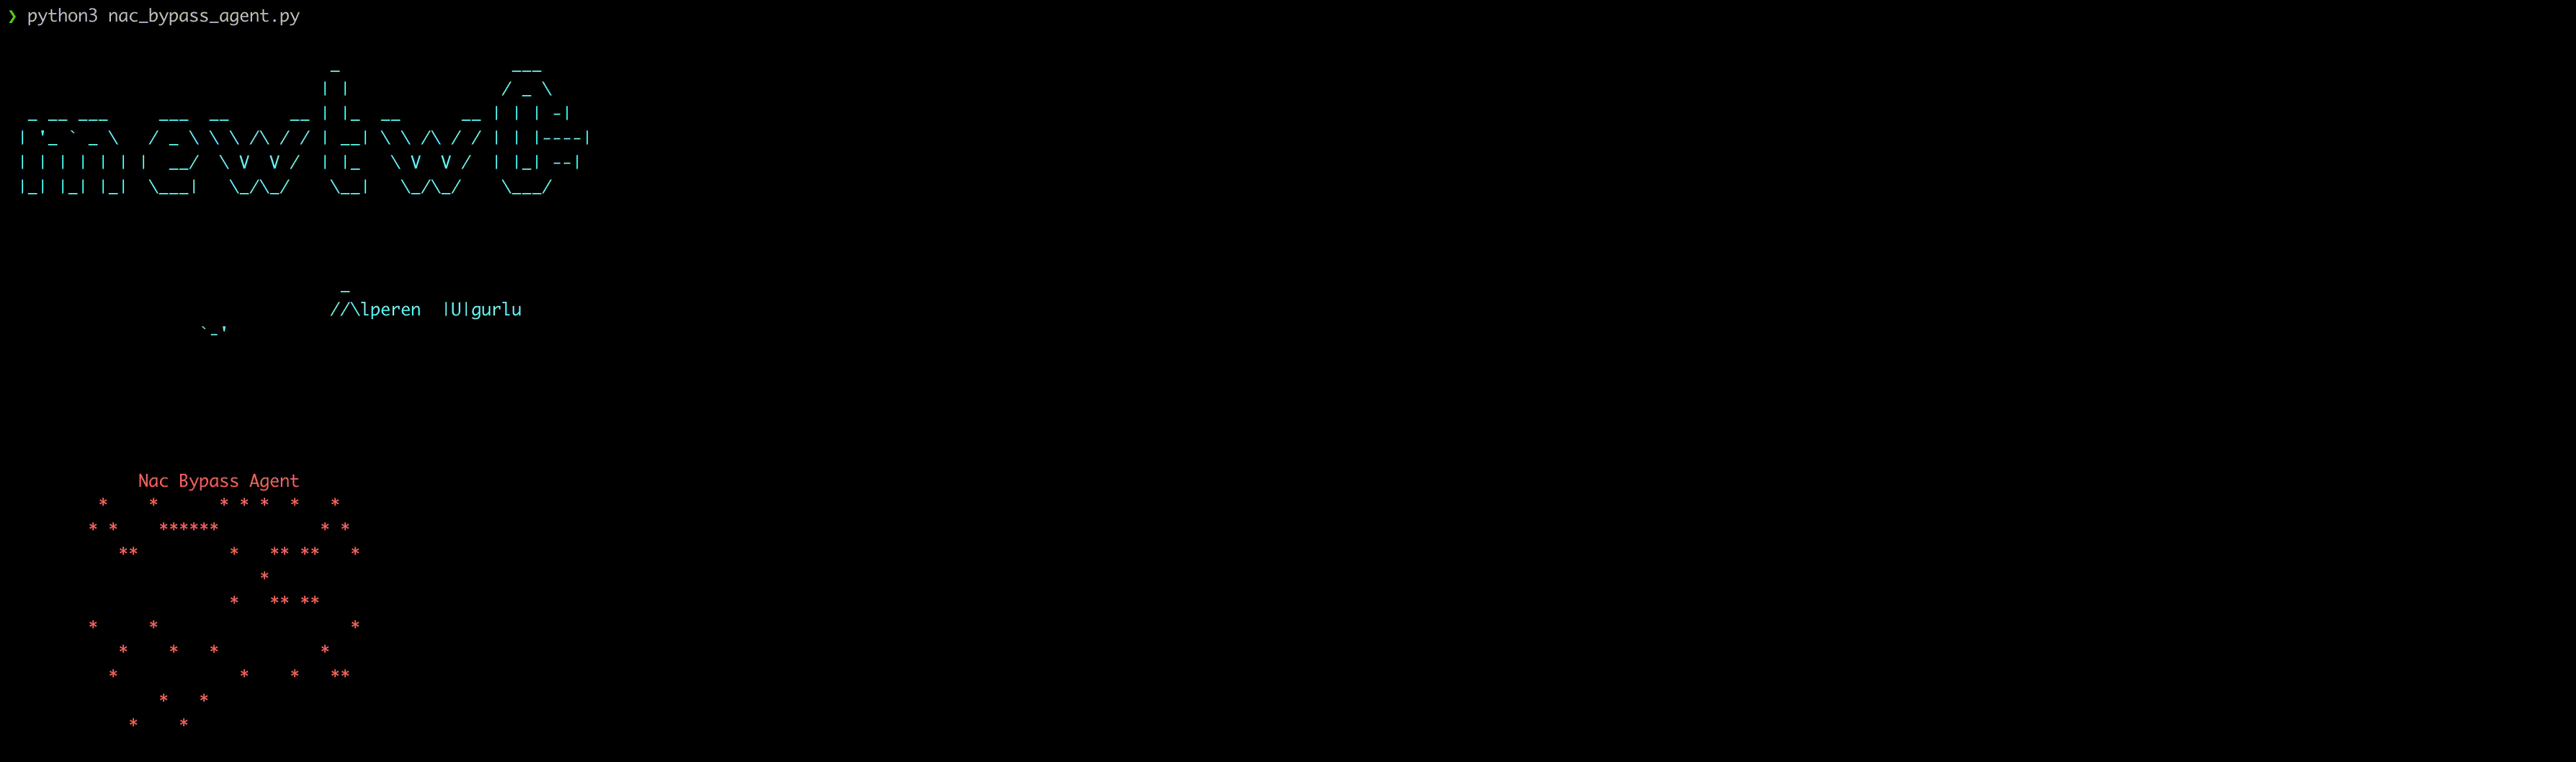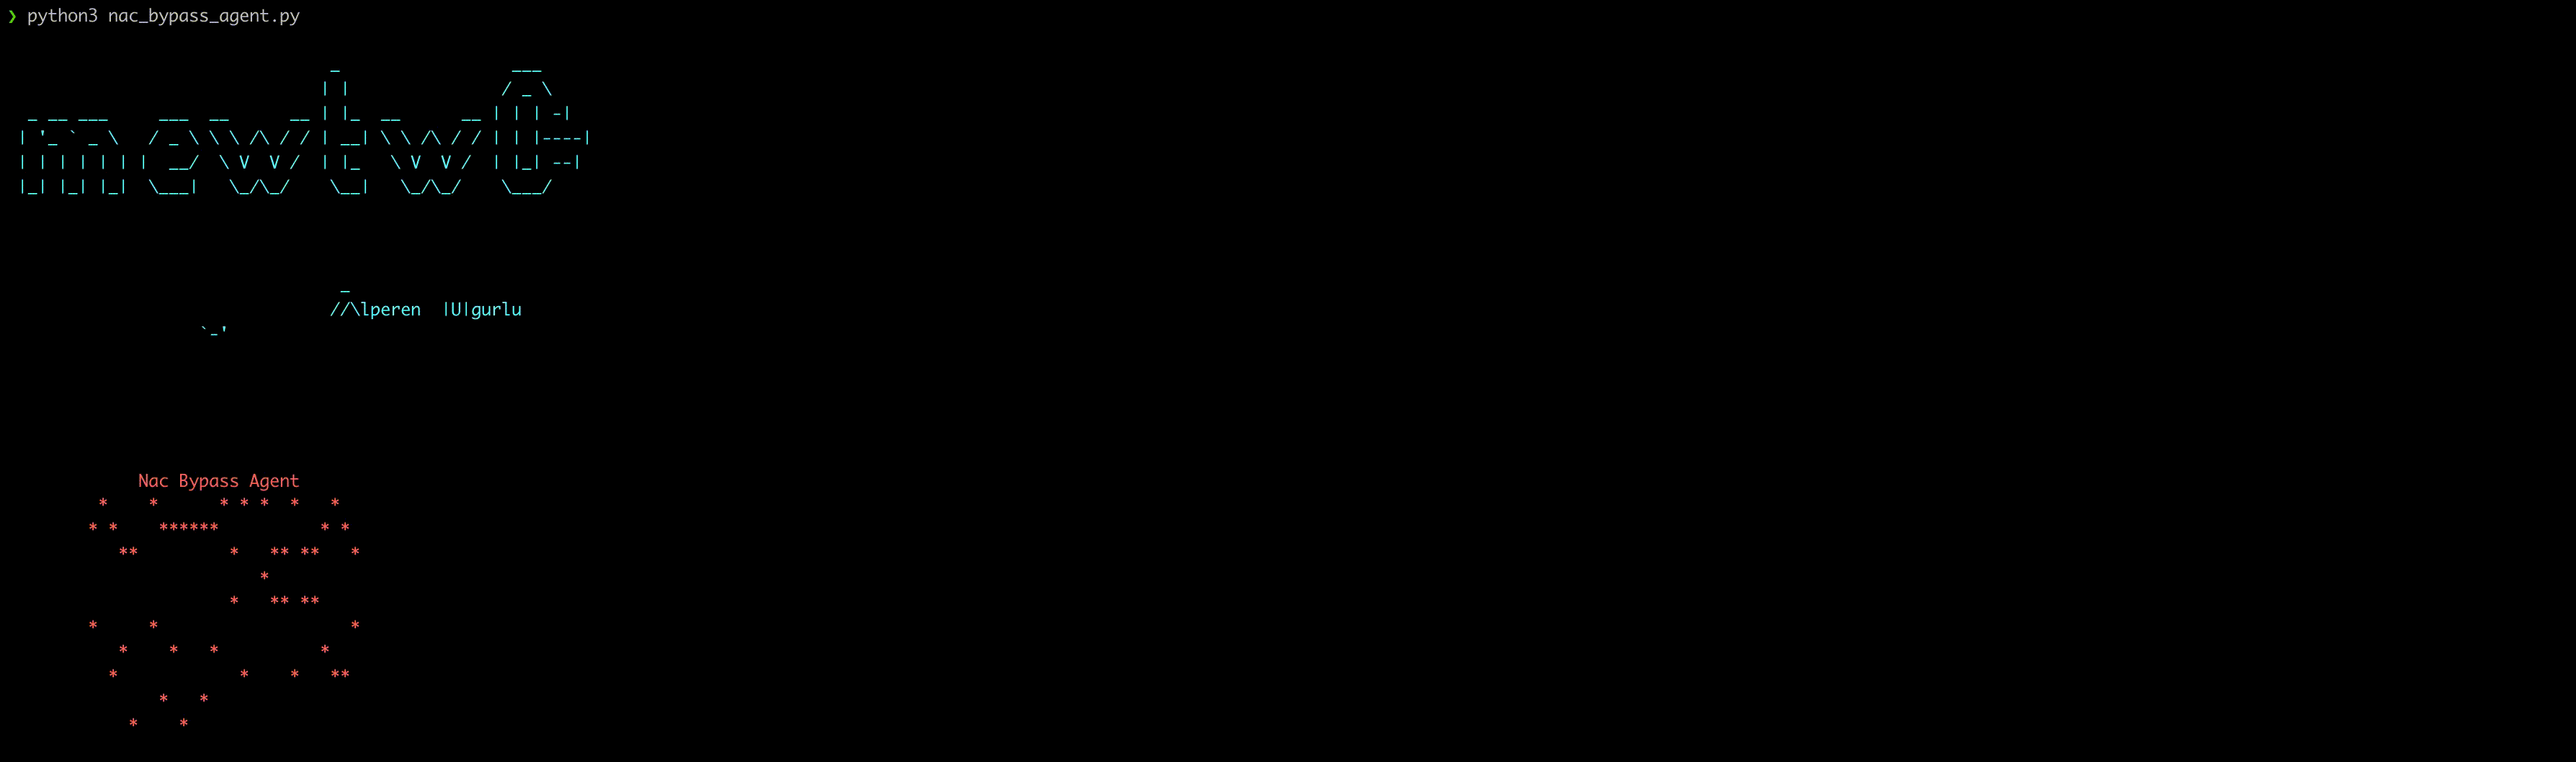
Ekran-Kaydı-2023-05-21-12 39 51

Если обход NAC прошёл успешно, прослушивайте сеть с помощью wireshark. Затем, используя собранные через wireshark данные, отфильтруйте VoIP-звонки на вкладке #SIPFlows из вкладки #Telephony, и, если звонок доступен в реальном времени, вы сможете прослушивать VoIP-звонки в определённом порядке.
Шаг 2

image

Шаг 3

test2

Цель этого инструмента и этого сценария — повысить осведомлённость о безопасности в ваших организациях. Кроме того, была предпринята попытка отразить точку зрения APT-группы.

Все смотрят на то, на что смотрите вы; но способен ли каждый увидеть то, что видит он? Только вы — разница между ними…

Мевлана Джалаладдин Руми

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    279

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






