
Skip to content
KitploitKITPLOIT
ИнструментыБлог
Log in
Отправить
ИнструментыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Preferred-Network-List-Sniffer — Инструмент разведки для захвата и отображения SSID из списка предпочтительных сетей устройства. | Kitploit
Инструменты/GitHubGitHub/aleksamcode/preferred-network-list-sniffer
Сниффинг и анализ пакетовРазведкаАудит Wi-FiСбор информацииБезопасность беспроводных сетейRed Teaming
GitHubaleksamcode/preferred-network-list-sniffer

Preferred-Network-List-Sniffer

Инструмент разведки для захвата и отображения SSID из списка предпочтительных сетей устройства.

Репозиторий
1759209 месяцев назадПроверено Kitploit

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Предпочтительный сниффер списка сетей - PNLS

License: MIT

Предпочтительный сниффер списка сетей (PNLS) — это инструмент для аудита Wi-Fi Red Team с простым веб-интерфейсом, способный перехватывать SSID[^1] из списка предпочтительных сетей (PNL)[^2] устройства. Это достигается путём сканирования Probe Request'ов в ближайшей окрестности, которые затем анализируются для получения SSID и другой информации и, наконец, передаются в веб-интерфейс. Основной мотивацией для этого проекта было исследование 802.11 Probe Request'ов и рисков для конфиденциальности, связанных с передаваемыми ими данными.
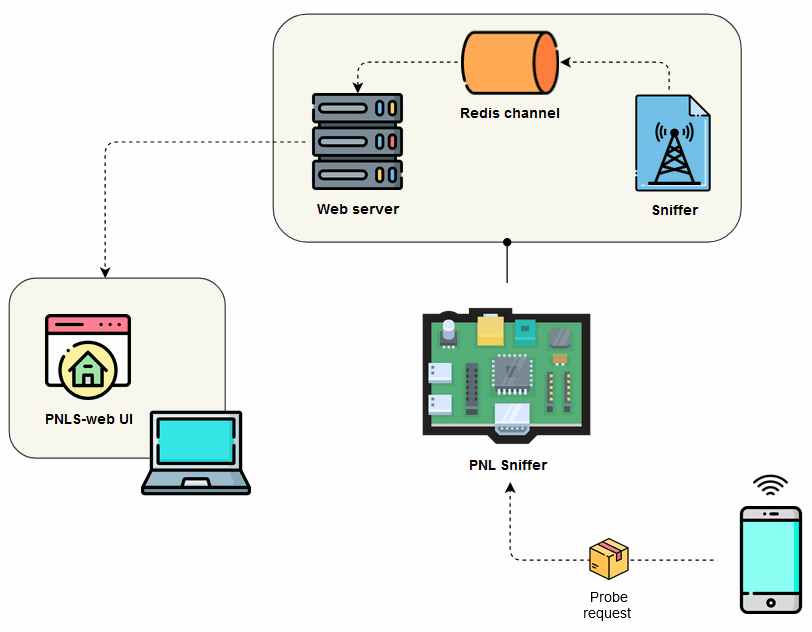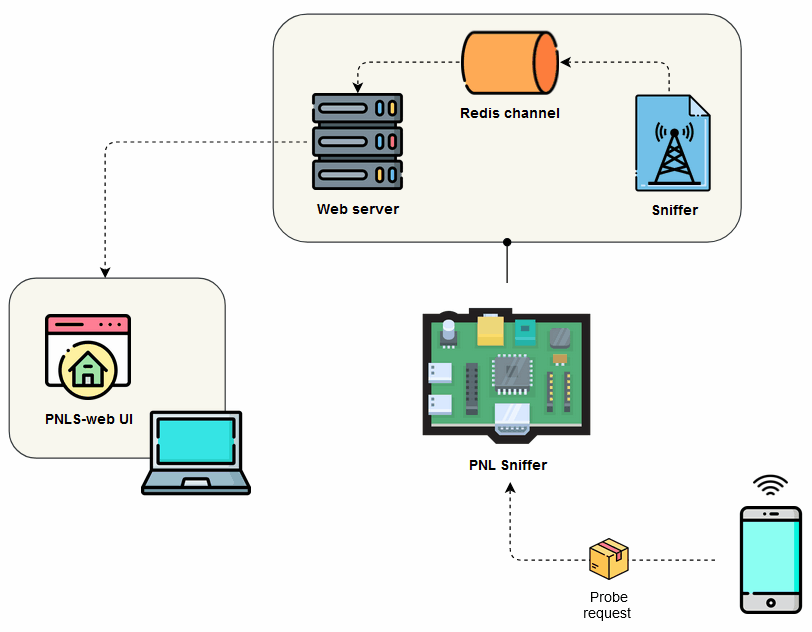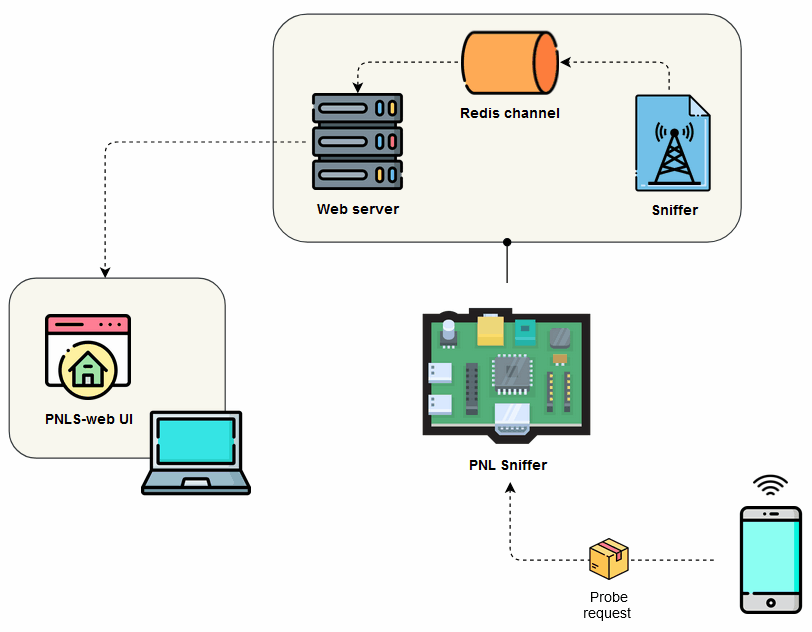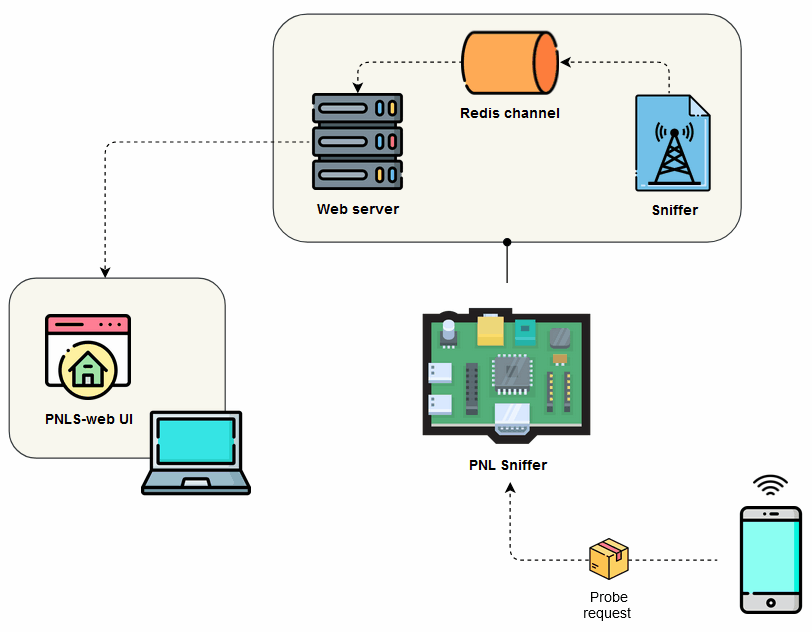
Общая схема PNLS

Рис. 1: Общая схема системы PNLS

[!WARNING] Все материалы в этом проекте предназначены только для целей исследования безопасности.

[!NOTE]

  • Этот проект является частью моих текущих исследований в области защиты конфиденциальности в сетях Wi-Fi.

    • Презентация объёма работ
  • Чтобы отслеживать текущую работу над PNLS, смотрите доску проекта.

Содержание

  • Предпочтительный сниффер списка сетей - PNLS
    • Содержание
    • Как собрать PNLS
      • Требования
      • Предварительные условия
    • Настройка
      • Использование Docker
      • Использование предварительно собранного Docker-образа
      • Без Docker
    • Probe Requests
    • Фильтрация SSID
    • Архитектура
      • Почему Асинхронный серверный шлюзовой интерфейс?
      • Почему WebSockets?
      • Модель Pub-Sub
    • Скриншоты
    • Акронимы
    • Ссылки

Как собрать PNLS

Вот что вам понадобится для дублирования и развёртывания этого проекта, включая аппаратные и программные компоненты. Когда ваше рабочее окружение будет готово, переходите к разделу настройка.

Требования

  • Raspberry Pi (RPi)
  • Подходящий блок питания для RPi (см. документацию по блоку питания)
  • Micro SD-карта (см. документацию по SD-картам)
  • USB Wi-Fi адаптер (опционально)
    • Используется для увеличения радиуса действия при захвате пакетов.
  • HDMI-кабель (опционально)
    • Используется для отображения веб-интерфейса с RPi вместо удалённого подключения с компьютера.

Предварительные условия

  • ОС Kali Linux
    • Необходима для использования режима мониторинга и инструмента aircrack-ng. Вы можете загрузить образ Kali Linux ARM здесь.
      • Альтернативно можно использовать другую ОС, но потребуется пропатчить[^3] ядро с помощью nexmon[^4] или использовать беспроводной адаптер, поддерживающий режим мониторинга. Вот ссылка на поддерживаемые USB-адаптеры для Raspberry Pi.
      • Также необходимо установить инструмент aircrack-ng, так как он предустановлен только в Kali Linux.
  • Запустите сетевой интерфейс в режиме мониторинга с помощью: sudo airmon-ng start wlan0 [2].

[!NOTE]

Образ Kali использует ядро Re4son, которое включает драйверы для внешних Wi-Fi-карт и прошивку Nexmon для встроенной беспроводной карты на RPi 3 и 4 [3].
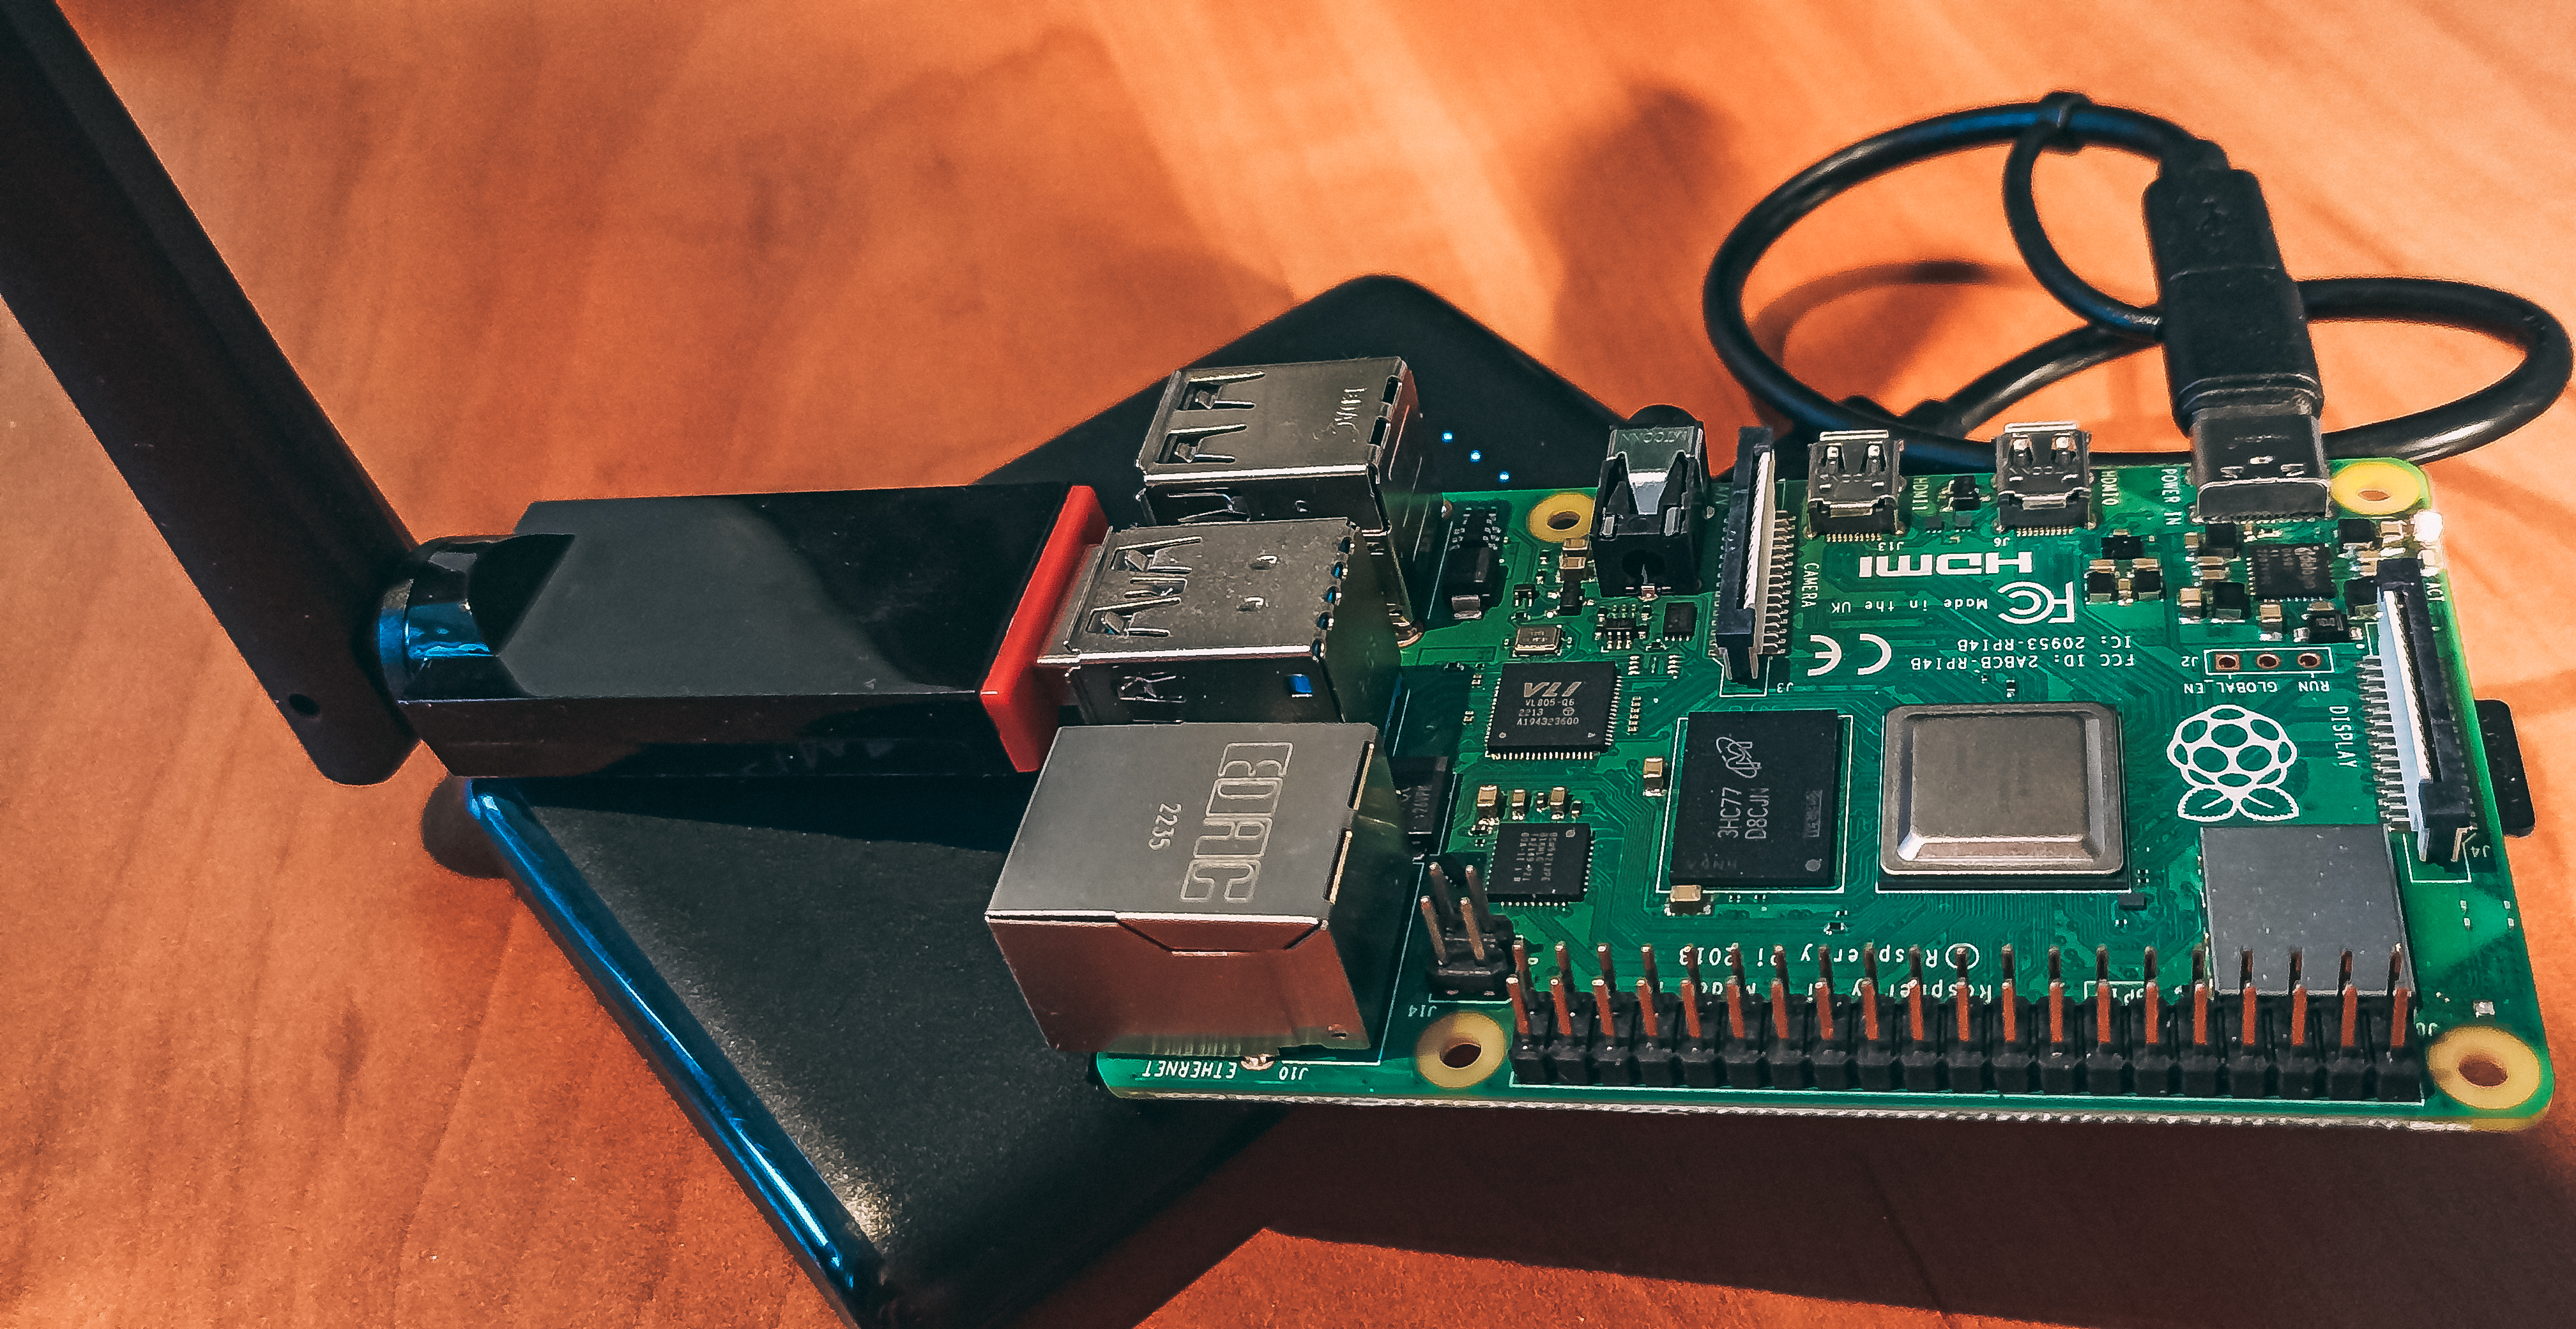
Устройство PNLS RPi 4

Рис. 2: PNLS, работающий на RPi 4 с внешней антенной и внешним аккумулятором
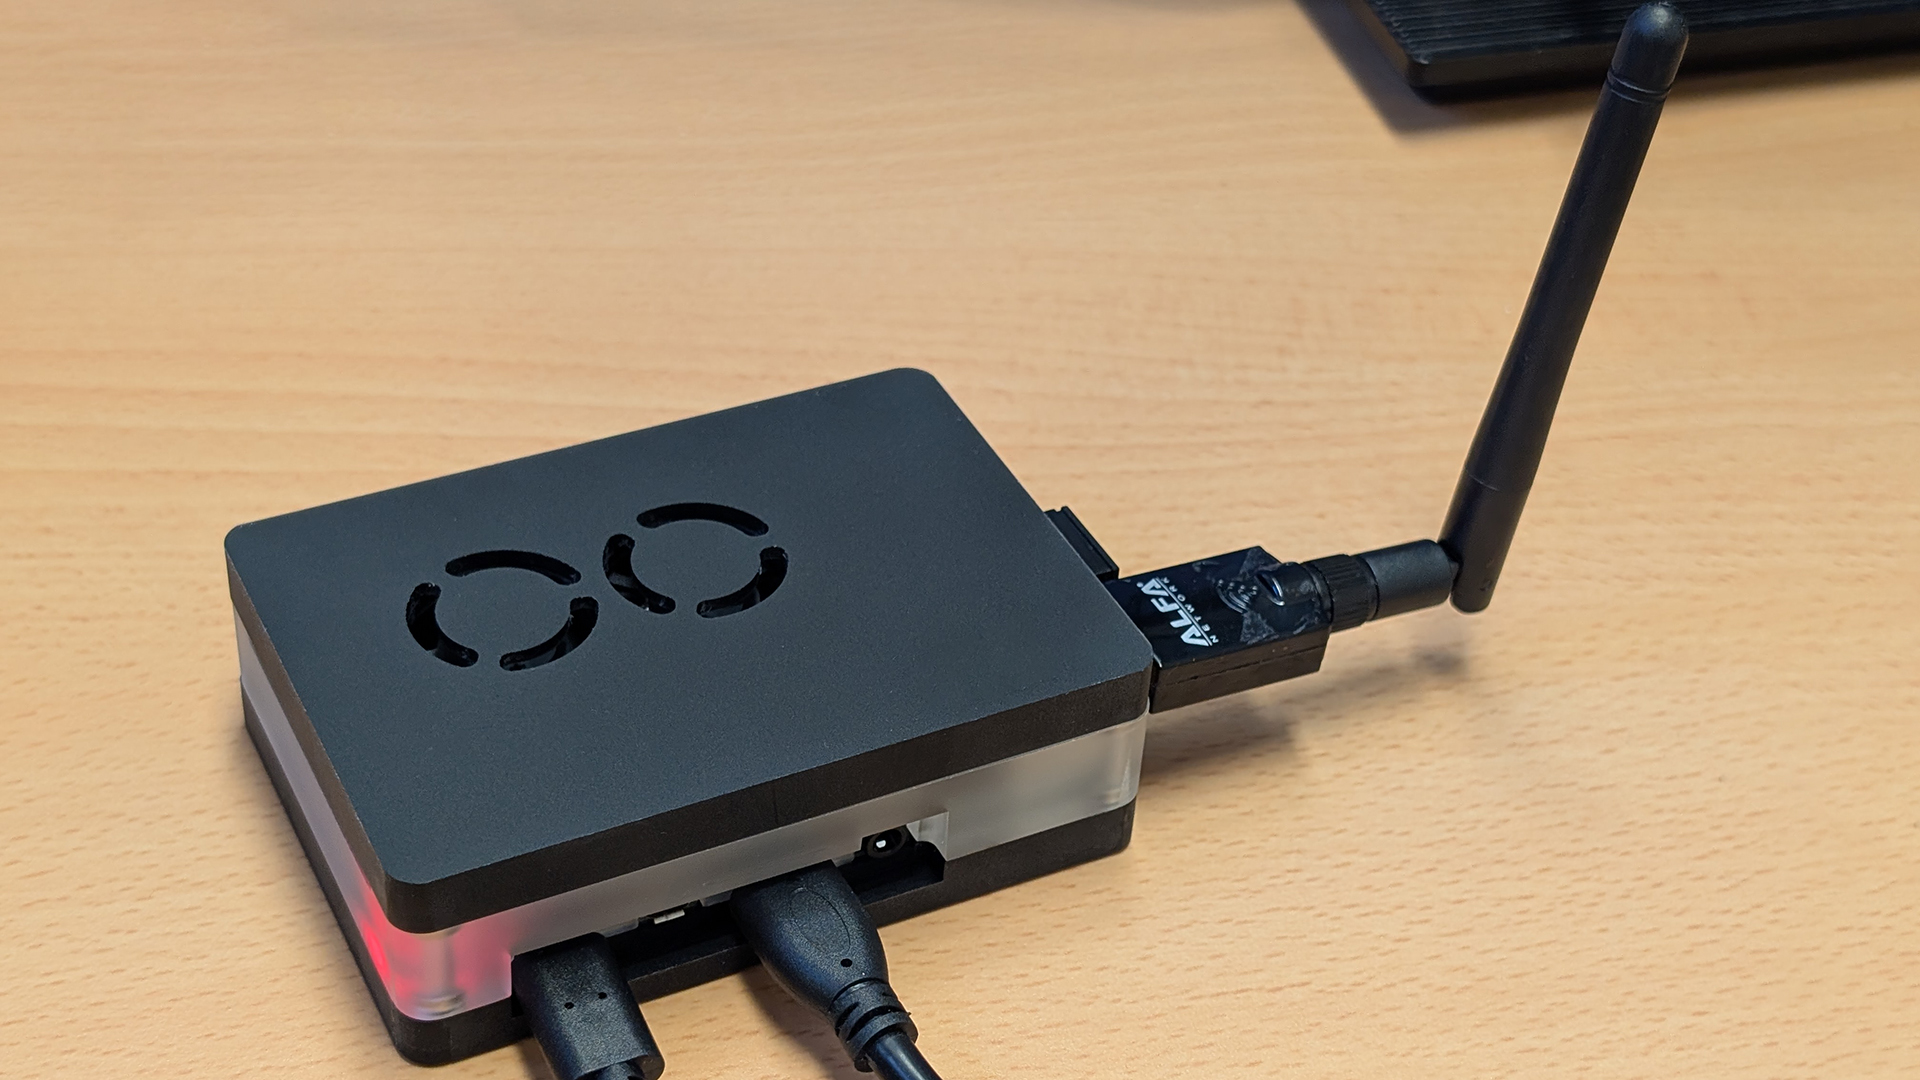
Устройство PNLS RPi 4 AWUS036ACS

Рис. 3: PNLS, работающий на RPi 4 в корпусе с антенной AWUS036ACS
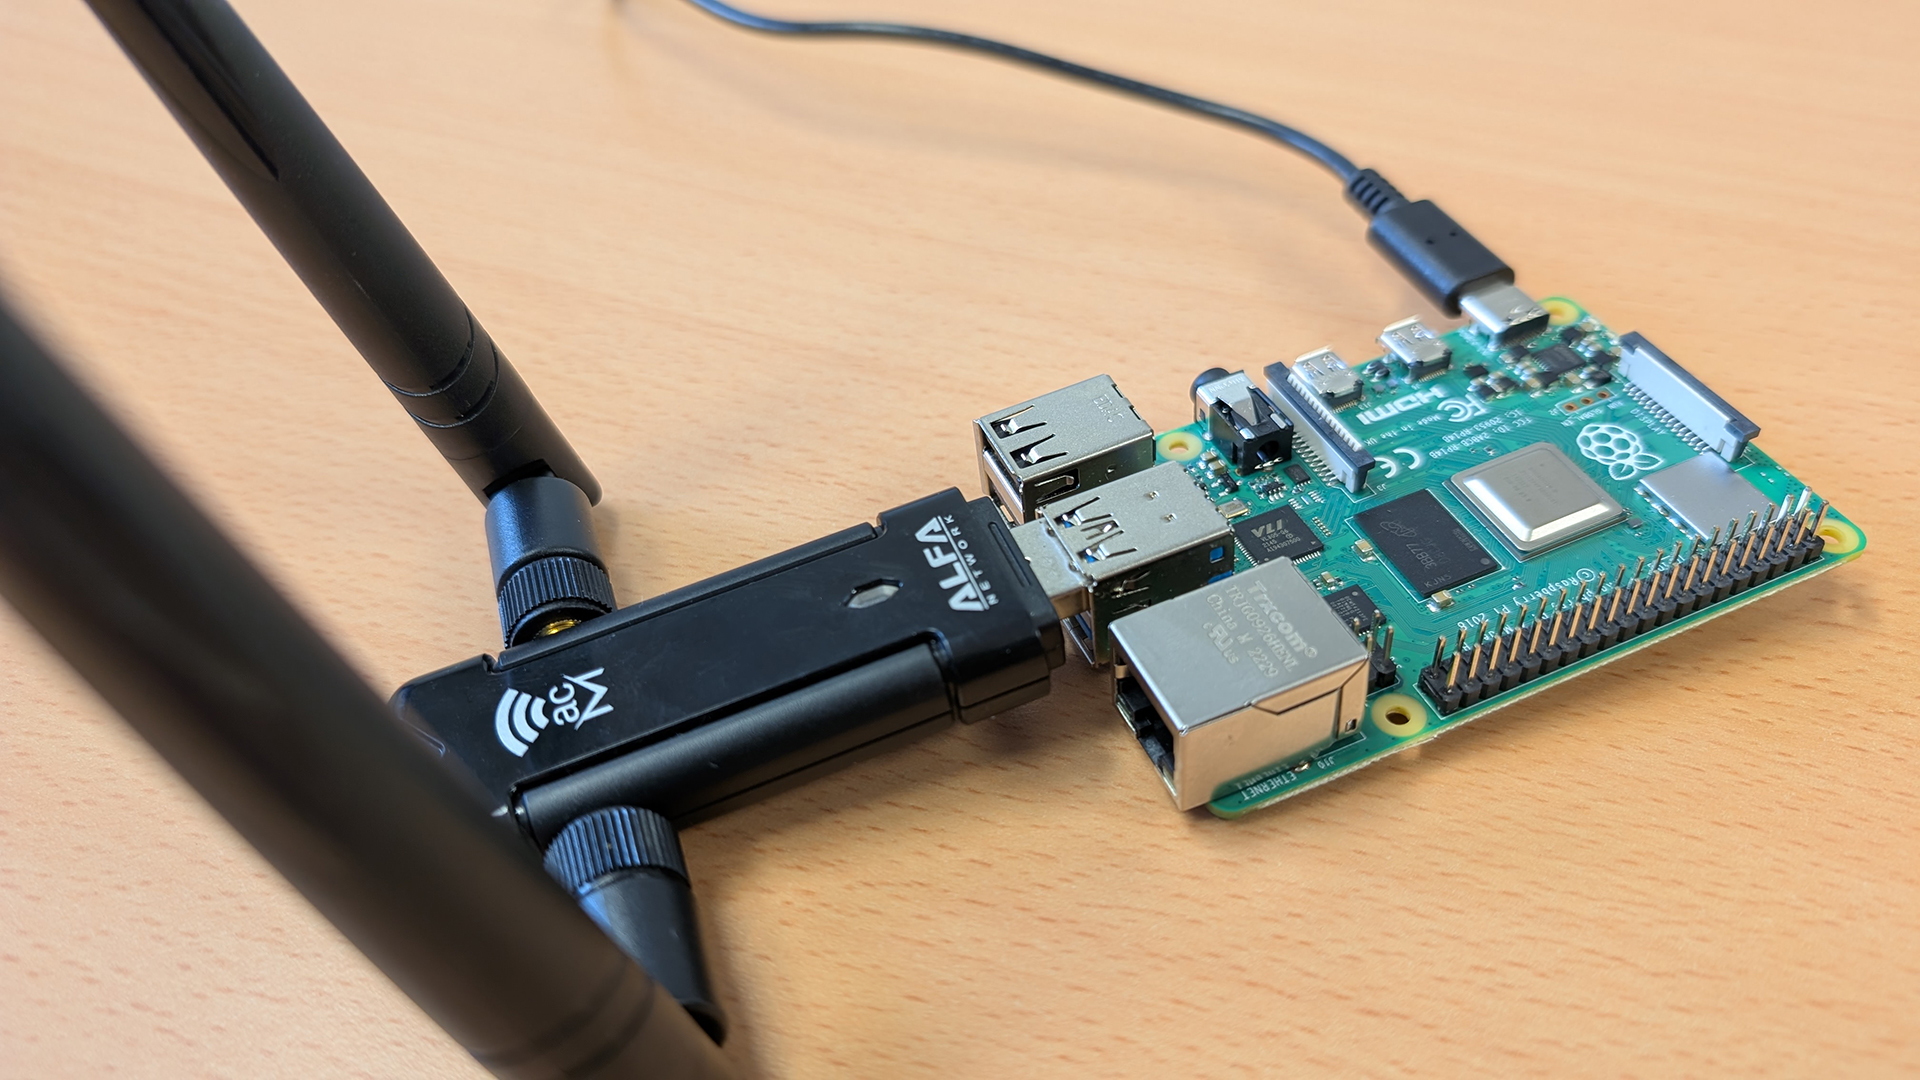
Устройство PNLS RPi 4 AWUS036ACM

Рис. 4: PNLS, работающий на RPi 4 с антенной AWUS036ACM

Настройка

Если вы не хотите использовать Docker, перейдите к настройке без Docker.

Использование Docker

Быстрая настройка экземпляра для разработки:

# Сначала клонируйте этот репозиторий.
git clone https://github.com/AleksaMCode/Preferred-Network-List-Sniffer.git
# Перейдите в корневую папку проекта.
cd Preferred-Network-List-Sniffer
# Соберите образы backend и frontend.
docker compose build
# Запустите серверы backend и frontend.
docker compose up
# Перейдите в папку сниффера.
cd sniffer
# Запустите сервис Sniffer.
sudo python3 sniffer.py

Использование предварительно собранного Docker-образа

В настоящее время образов для нескольких платформ нет, проект поддерживает только архитектуру ARM64v8. Загрузите последние предварительно собранные образы из реестра контейнеров GitHub и запустите их локально.

# Сначала клонируйте этот репозиторий.
git clone https://github.com/AleksaMCode/Preferred-Network-List-Sniffer.git
# Перейдите в корневую папку проекта.
cd Preferred-Network-List-Sniffer
# Загрузите предварительно собранные образы.
docker pull ghcr.io/aleksamcode/pnls-backend-ghcr:latest
docker pull ghcr.io/aleksamcode/pnls-frontend-ghcr:latest
# Запустите серверы backend и frontend.
docker compose up
# Перейдите в папку сниффера.
cd sniffer
# Запустите сервис Sniffer.
sudo python3 sniffer.py

Без Docker

  • Backend: для запуска серверов ASGI и Redis и необходимых служб смотрите эти инструкции.

  • Frontend: для запуска сервера React смотрите эти инструкции.

Вот скриншот, когда всё было запущено «вручную»:
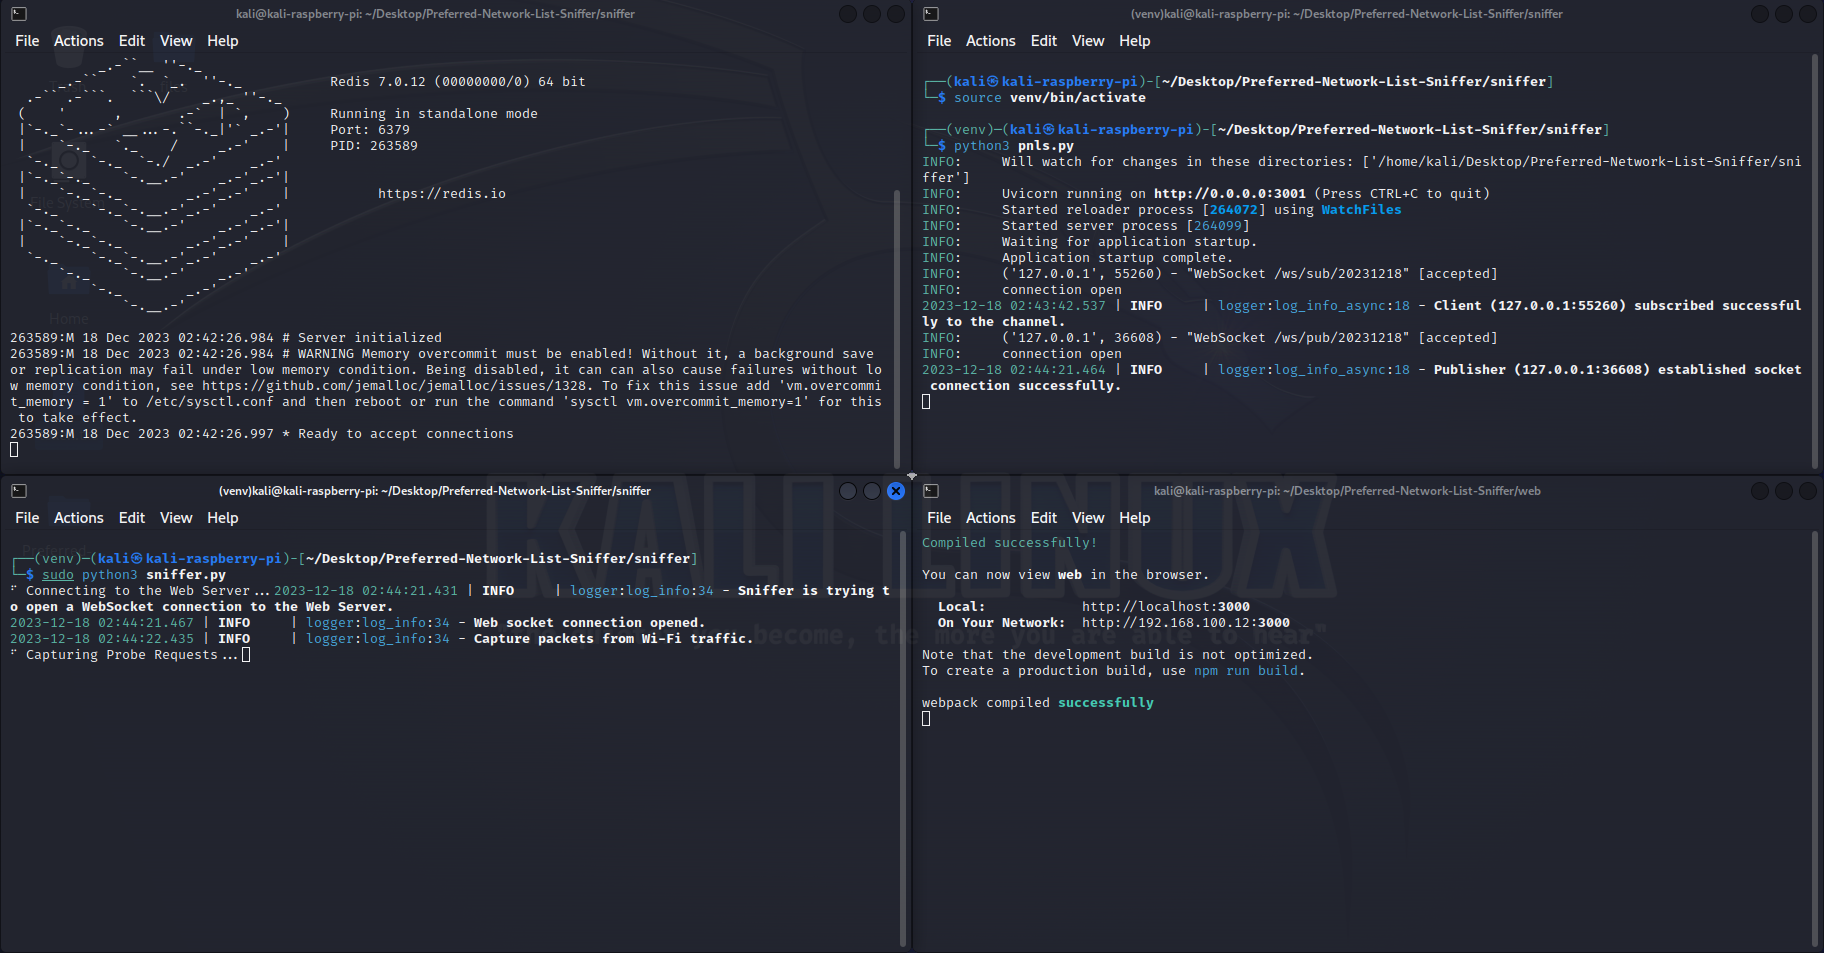
  • Сверху слева: сервер Redis
  • Сверху справа: сервер ASGI
  • Снизу слева: сервис Sniffer
  • Снизу справа: сервер React

Скриншот PNLS на Kali

Рис. 5: Скриншот PNLS

Probe Requests

Скачать инструмент