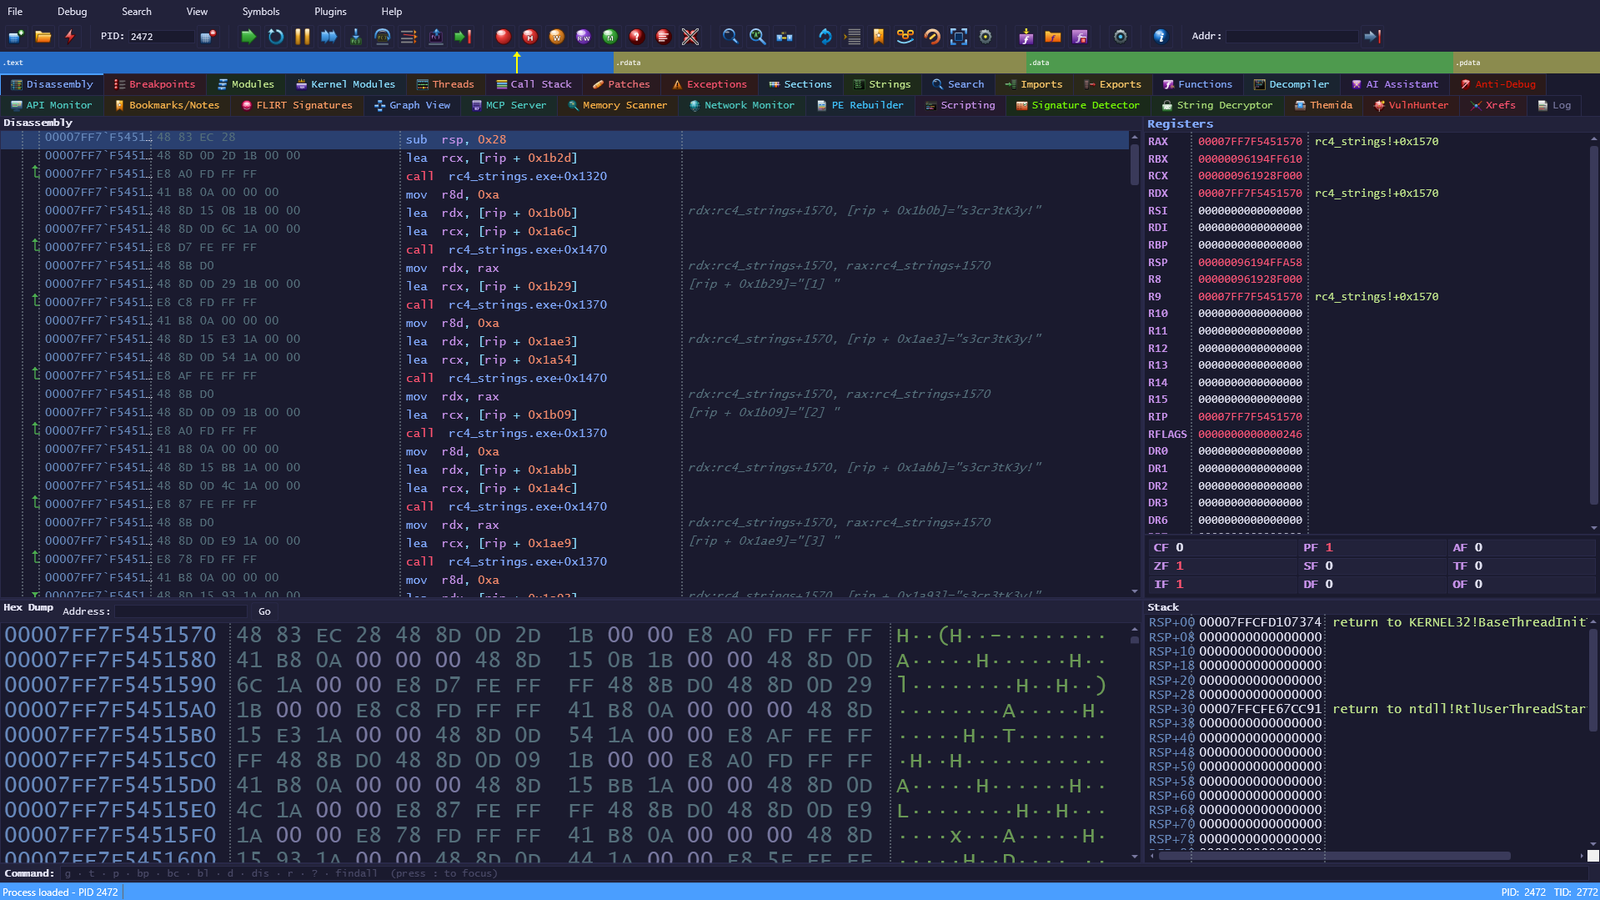
akatorich/kernelflirt
Отладчик уровня ядра Windows с интерфейсом в стиле OllyDbg/IDA, программными и аппаратными точками останова, символами PDB, декомпилятором и 17 плагинами для реверс-инжиниринга и анализа вредоносного ПО в виртуальных машинах.
Отладчик уровня ядра Windows с интерфейсом в стиле OllyDbg/IDA Pro. Предназначен для исследования безопасности, реверс-инжиниринга и анализа вредоносного ПО в виртуальных машинах (VMware).
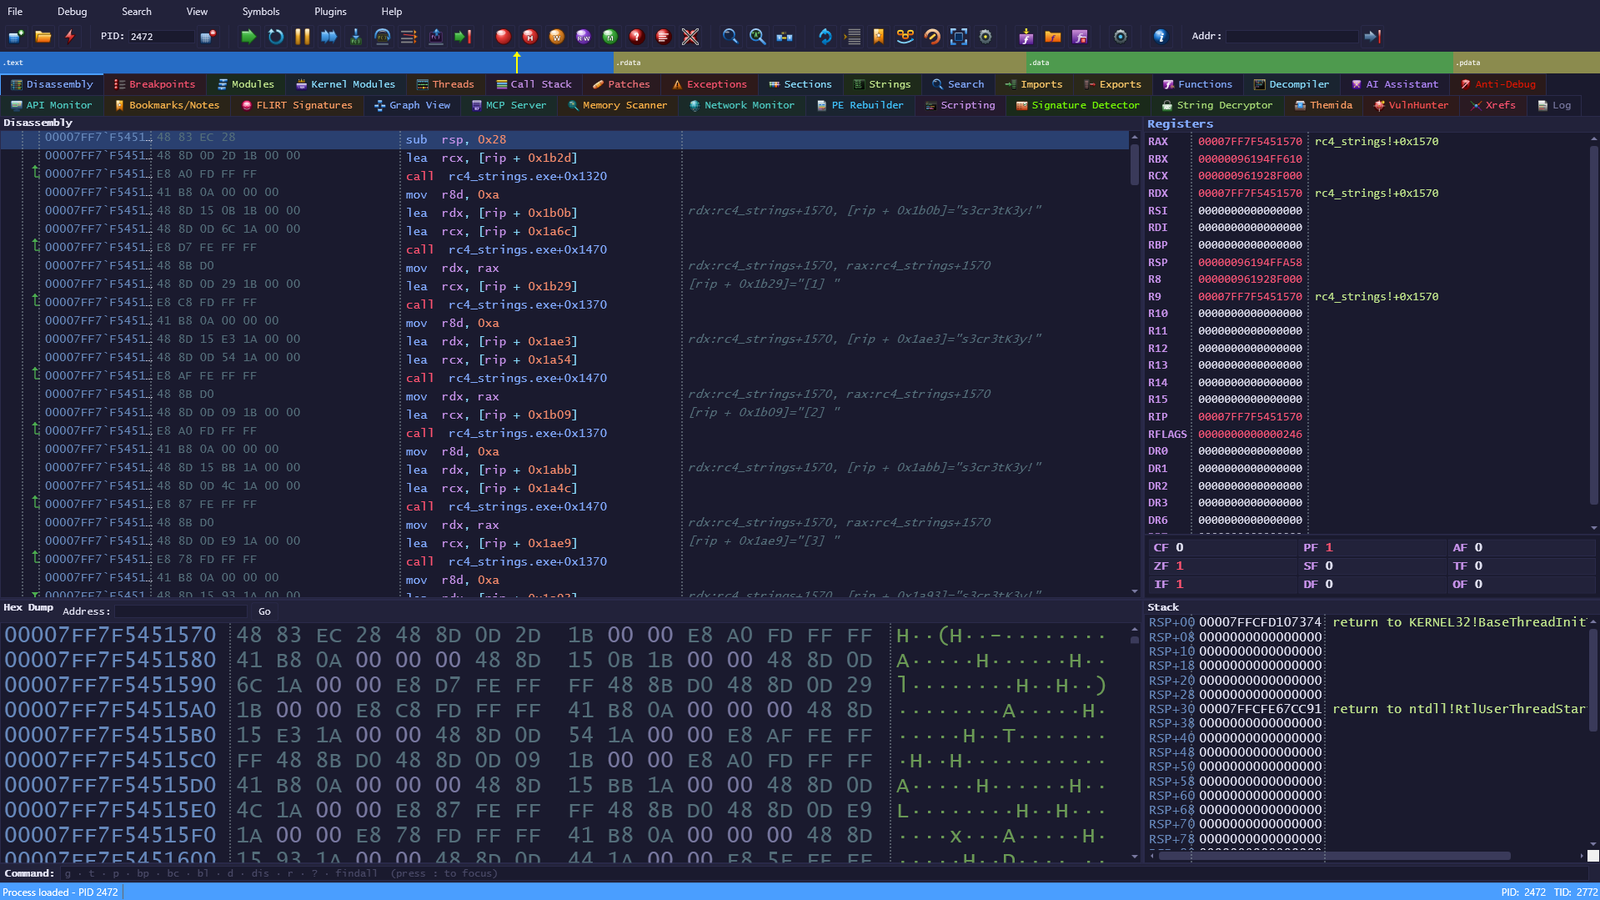
  Хост-машина                            VM (Windows 10, testsigning)
┌──────────────────┐    TCP:31337    ┌──────────────────┐     IOCTL      ┌──────────────────┐
│  KernelFlirt UI  │◄───────────────►│   KfRelay.exe    │◄──────────────►│ KernelFlirt.sys  │
│  (WPF / .NET 9)  │  CMD+DBG кан.   │   (TCP прокси)   │  DeviceIoCtl   │ (WDM драйвер)    │
└──────────────────┘                 └──────────────────┘                └──────────────────┘
                                     ┌──────────────────┐  SCM API
                                     │  KfLoader.exe    │──────────────────────┘
                                     │  (C / Console)   │  load / unload / status
                                     └──────────────────┘
| Компонент | Язык | Описание |
|---|---|---|
| KernelFlirt.UI | C# / WPF | Интерфейс отладчика (работает на хосте) |
| KernelFlirt.sys | C / WDM | Драйвер ядра — память, брейкпоинты, inline hook на KdTrap |
| KfRelay.exe | C | TCP relay на VM, проксирует IOCTL по сети |
| KfLoader.exe | C | CLI для загрузки/выгрузки драйвера через SCM |
| KfConsole.exe | C# / .NET 9 | Консольный отладчик — REPL в стиле WinDbg/x64dbg поверх того же драйвера |
| KernelFlirt.SDK | C# / .NET 9 | SDK плагинов — полный API отладчика для расширений |
:: VM — загрузить драйвер и запустить relay
KfLoader.exe load
KfRelay.exe

:: Хост — запустить UI и подключиться
KernelFlirt.exe → Connect → IP виртуальной машины
Отладка драйверов: вкладка Kernel Modules, найдите драйвер, ставьте брейкпоинты на любые функции — user-mode и kernel-mode.
Не нужен WPF-интерфейс? KfConsole.exe (в bin\Console\) — REPL в стиле WinDbg/x64dbg
поверх того же драйвера и relay.
kf> connect 10.100.102.6:31337
✓ connected (10.100.102.6:31337), driver v0x10000

kf*> open C:\Temp\target.exe
✓ created PID=8424 TID=10136 ImageBase=00007FF7`2EA10000 (x64)
symbols: 3/4 modules loaded

kf(8424:10136/x64/brk)> bp ntdll!NtCreateFile if rcx!=0
✓ bp [1] 00007FFF`BBF8E030  ntdll!NtCreateFile  if rcx!=0

kf(8424:10136/x64/brk)> g
*** BP at 00007FFF`BBF8E030  ntdll!NtCreateFile

kf(8424:10136/x64/brk)> u rip 5
►  00007FFF`BBF8E030  4c 8b d1  mov r10, rcx  ntdll!NtCreateFile
Возможности: x64 + WoW64 (x86), разрешение PDB-символов через Microsoft Symbol Server,
вычислитель выражений (rsp+8, [rsp], module!func), условные точки останова,
Step Into / Step Over / Step Out, средства обхода антиотладки, цветной вывод (ANSI),
readline с сохранением истории между сессиями.
Полный справочник команд: docs/cli.md
?? wildcards)RegisterFunction9 встроенных тем (default-dark, x64dbg, monokai, ollydbg, ollydbg-light, ida-pro, dracula, long_night, sakura) с переключением в реальном времени и 100+ настраиваемых цветовых ключей.
| Плагин | Описание |
|---|---|
| Graph View | CFG в стиле IDA с раскраской блоков, сворачиванием, навигацией по функциям |
| Xrefs | Перекрёстные ссылки — поиск всех вызовов/ссылок на адрес |
| FLIRT Signatures | Распознавание функций по паттернам (.pat + встроенная база MSVC CRT) |
| Signature Detector | PEiD-совместимое определение упаковщиков/компиляторов (4445 сигнатур) |
| PE Rebuilder | Дампер PE с реконструкцией IAT (стиль Scylla) |
| String Decryptor | Автоматическая расшифровка строк |
| VulnHunter | Сканер опасного использования API |
| Плагин | Описание |
|---|---|
| API Monitor | Перехват API в реальном времени с логированием параметров |
| Network Monitor | Захват сетевого трафика (send/recv/connect) с экспортом CSV |
| Memory Scanner | Сканирование значений с последующей фильтрацией |
| Themida Unpacker | Автоматический распаковщик Themida/WinLicense |
| Плагин | Описание |
|---|---|
| C# Scripting | Roslyn REPL с полным API отладчика, подсветкой синтаксиса, сохранением состояния |
| AI Assistant | ИИ-ассистент реверсера (OpenAI-совместимый) с 65+ инструментами отладчика |
| MCP Server | Model Context Protocol — подключение ИИ-клиентов (Claude Code, Cursor) к отладчику |
| Session Manager | Сохранение/загрузка сессии (брейкпоинты, комментарии, имена функций) с ребейзом ASLR |
| Bookmarks/Notes | Закладки с аннотациями, сохраняются между сессиями |
| Anti-Debug Bypass | Автоматический патчинг PEB/DebugPort/ThreadHide/HeapFlags |
Все плагины используют общий SDK с доступом к памяти, брейкпоинтам, символам, UI, событиям, управлению выполнением и межплагинному взаимодействию.
| Клавиша | Действие |
|---|---|
| F2 | Вкл/выкл брейкпоинт |
| F4 | Выполнить до курсора |
| F5 / F9 | Продолжить / Запуск |
| F7 | Шаг с заходом |
| F8 | Шаг через |
| Ctrl+F9 | Выполнить до возврата |
| F12 | Пауза |
| Space | Встроенный ассемблер |
| Ctrl+G | Перейти к адресу |
| Ctrl+F | Поиск по паттерну |
| F11 | Полноэкранный режим |
| Shift+F5 | Выполнить скрипт |
Требования: Visual Studio 2022 (C++), WDK 10.0.26100.0+, .NET 9 SDK, Windows 10/11 x64
.\build.ps1                          # Release
.\build.ps1 -Configuration Debug     # Debug
Результат: bin/Driver/, bin/Loader/, bin/Relay/, bin/UI/ (+ plugins + themes), bin/Console/
Только для образовательных целей и исследования безопасности. Используйте ответственно в авторизованных окружениях.