
 abraxas/veneficus-implant-public
Spicy malware 0day. Полная цепочка атаки: эксплойт, пивот, c2, закрепление. Rust преобразован в псевдокод — если вы умны, вы сможете собрать это сами.

Полная цепочка атаки вредоносного ПО 0day: Эксплуатация, LPE, Pivot, C2, Закрепление
Публичный технический обзор · только псевдокод · не исполняемый
abraxaslabs.tech
·
@abraxas_null
Veneficus Mini — это Полная цепочка атаки вредоносного ПО 0day: Эксплуатация, LPE, Pivot, C2, Закрепление.
Этот репозиторий — документационный клон того набора для Windows x64 — набросок модульного агента, охватывающего всю цепочку: оценка хоста, сокрытие, пул помощников на подписанных драйверах (эксплуатация / LPE), боковое принуждение плюс ретранслятор через loopback (pivot), пограничная плоскость управления по HTTPS (C2) и постоянное присутствие через WMI / задачи / ключи Run (закрепление), а также сбор данных.
Каждый модуль здесь — псевдокод. Это не собираемый проект, не дроппер и не удобный для детектирования дамп приватного дерева.
| Сохранено | Удалено / заменено псевдонимами |
|---|---|
| Название продукта Veneficus | Приватные имена функций, типы, переменные окружения |
| Публичные идентификаторы CVE | Названия продуктов вендоров, кодовые имена эксплойтов |
| Дизайн, включая дефекты | Имена файлов драйверов, пути устройств, управляющие коды |
| Артефакты хоста, XOR-ключи, байты патчей, регулярные выражения | |
| Приватные строки путей ретранслятора |
Идентификаторы в этом пакете — псевдонимы. Копия этих файлов не должна компилироваться в правило YARA, которое срабатывает на приватную реализацию.
| Этап | Что он охватывает в этом обзоре |
|---|---|
| Эксплуатация | Дроппер, пул помощников на подписанных драйверах, внутрипроцессные патчи |
| LPE | Примитивы уязвимых драйверов, отладочная привилегия, путь дампа, смежный с PPL |
| Pivot | Набросок принуждения аутентификации / ретрансляции, SOCKS-подобный прокси через loopback |
| C2 | Пограничный ретранслятор HTTPS, запечатанные маяки, очередь задач оператора |
| Закрепление | Импульс WMI, задача при входе в систему, ключ Run для машины |
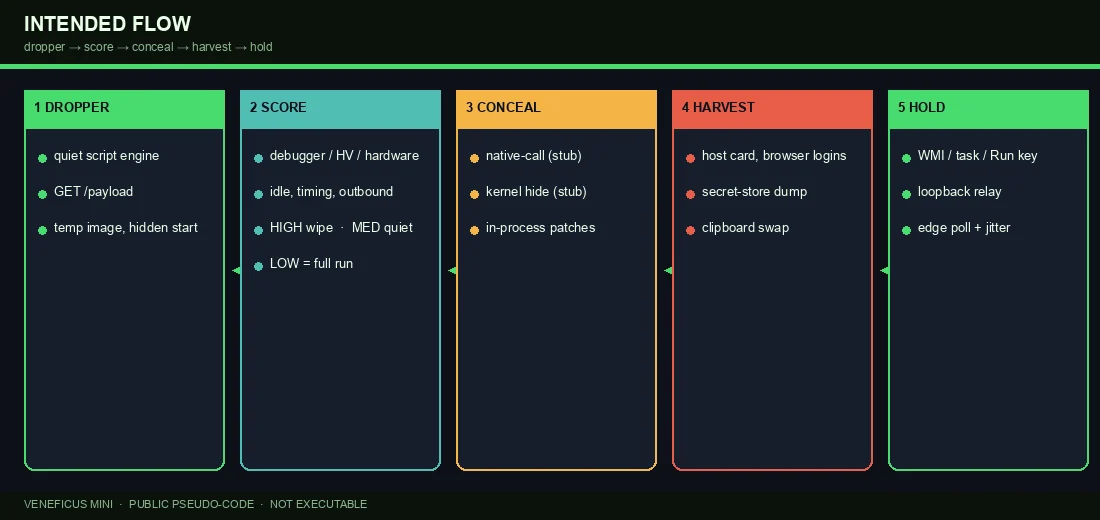
GET /payload, записать образ со случайным именем в пользовательский временный каталог, запустить его скрытно.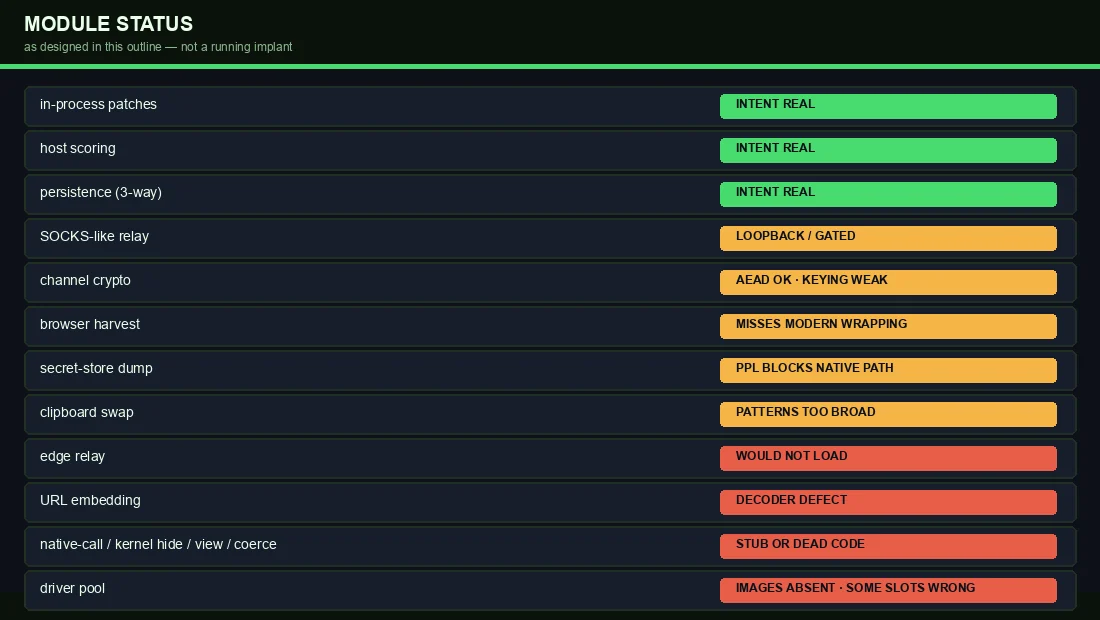
Приватное дерево не завершено. Этот обзор намеренно оставляет дефекты видимыми.
Названия вендоров не раскрываются. Имена ролей — псевдонимы.
| CVE | Роль в пуле | Примечание |
|---|---|---|
| CVE-2025-1055 / CVE-2025-52915 | Сканер ядра AV | Управляющий код завершения процессов |
| CVE-2024-51324 | Драйвер утилиты стороннего AV | Управляющий код завершения процессов |
| CVE-2025-7771 | Драйвер настройки CPU | Реальный примитив — чтение/запись physmem, а не завершение по pid |
| CVE-2025-70795 | Драйвер мониторинга процессов DLP | Управляющий код завершения процессов |
| CVE-2019-16098 | Драйвер оверлея GPU | Виртуальное чтение/запись; в приватном дереве использовался неверный код |
| CVE-2025-33073 | Клиент SMB (набросок бокового перемещения) | Упомянут, не реализован; мёртвый код |
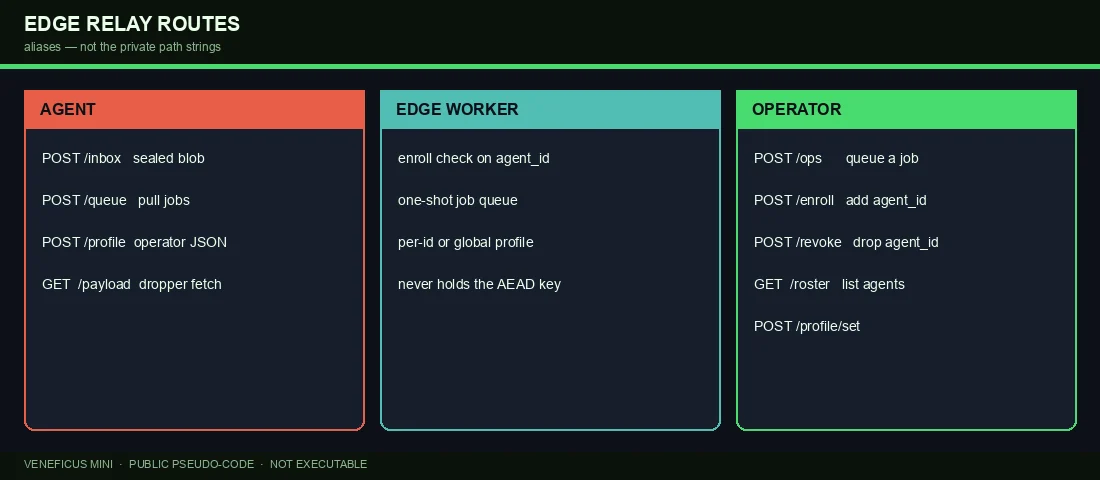
Публичные псевдонимы путей: /payload /inbox /queue /profile /ops /enroll /revoke /roster /profile/set.
Запечатанные блобы используют AES-256-GCM. Ключ канала выводится из идентификатора агента, заданного во время компиляции, без соли — обладание бинарником подразумевает обладание ключом. Воркер никогда не расшифровывает. Задачи передаются в открытом виде.
Veneficus_Mini/
├── NOTICE.txt
├── project.toml
├── build_id.pseudo
├── notes/build.txt
├── dropper/stage.pseudo
├── relay/edge_relay.pseudo
├── driver_pool/          (empty)
├── helpers/              (empty)
└── src/
    ├── entry.pseudo
    ├── host_profile.pseudo
    ├── channel_crypto.pseudo
    ├── control.pseudo
    ├── driver_assist.pseudo
    ├── stay.pseudo
    ├── local_relay.pseudo
    ├── retire.pseudo
    ├── payload/
    ├── stealth/
    ├── backdoor/
    └── lateral/
Начните с Veneficus_Mini/src/entry.pseudo и Veneficus_Mini/NOTICE.txt.
.pseudo не собираются.Для материалов, ориентированных на оператора, см. abraxaslabs.tech.
