
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-46300 — CVE-2026-46300 | Kitploit
Инструменты/GitHubGitHub/0xblackash/cve-2026-46300
Повышение привилегийАнализ уязвимостейЭксплуатацияСтатьи и ИсследованияОбучение и ОбразованиеЭксплуатация Бинарных ФайловЛаборатории и Практика
GitHub0xblackash/cve-2026-46300

CVE-2026-46300

CVE-2026-46300

Репозиторий
158396 месяцев назадЕщё не проверено
Поделиться

🛡️ CVE-2026-46300 - Fragnesia

Изображение ChatGPT, 16 мая 2026, 10:19:32

Severity Linux Local Affected

Чистая и смертоносная атака на Page-Cache

Вариант семейства "Dirty Frag"


📌 Обзор

CVE-2026-46300 (Fragnesia) — это логическая ошибка высокой степени серьезности в обработке буферов сокетов ядра Linux (skb_try_coalesce()) в подсистеме XFRM/ESP-in-TCP (espintcp ULP).

Непривилегированный локальный злоумышленник может выполнить произвольную запись байтов в кэш страниц ядра любого читаемого файла — включая системные бинарные файлы, такие как /usr/bin/su, — что приводит к надежной локальной эскалации привилегий до root.


✨ Ключевые особенности

  • ✅ Не требуется гонок (race condition)
  • ✅ Работает исключительно в page cache (файлы на диске не затрагиваются)
  • ✅ Использует splice() / sendfile() + контролируемое дешифрование AES-GCM
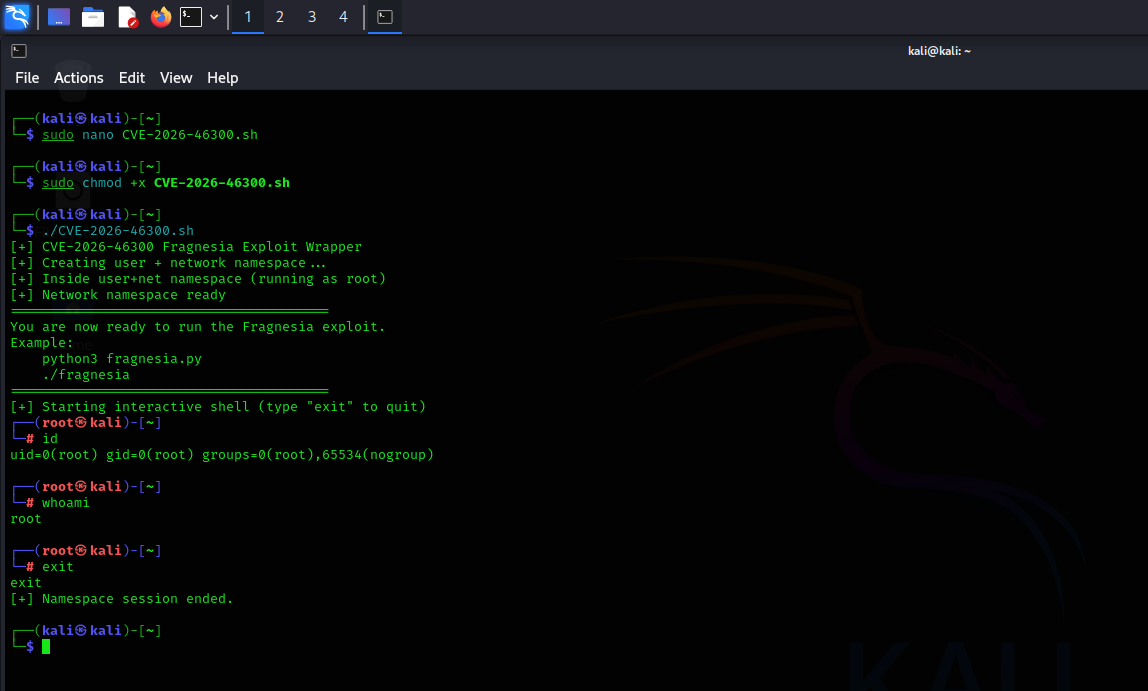
  • ✅ Доступна публичная Proof-of-Concept
  • ✅ Влияет на большинство основных дистрибутивов Linux

🛠 Демонстрация

frangnesia

Корневая причина: Неправильное распространение маркера SKBFL_SHARED_FRAG при объединении буферов сокетов, что позволяет контролируемому атакующим дешифрованию повредить страницы page cache.


🎯 Воздействие

ЦельЭффектСтепень серьезности
/usr/bin/su, /bin/sudoВыполнение кода с правами rootКритический
Любой читаемый файлСкрытое повреждение page cacheВысокий
Контейнерные средыВозможен побег из контейнераВысокий

🛡️ Меры по смягчению

1. Обновление (рекомендуется)

Обновите ядро до последней исправленной версии из вашего дистрибутива.

2. Временное решение

sudo sh -c "printf 'install esp4 /bin/false\ninstall esp6 /bin/false\ninstall rxrpc /bin/false\n' > /etc/modprobe.d/fragnesia.conf"
sudo rmmod esp4 esp6 rxrpc 2>/dev/null || true

3. Очистка Page Cache (при подозрении)

sudo sh -c 'echo 3 > /proc/sys/vm/drop_caches'

📥 Доказательство концепции (PoC)

Репозиторий: v12-security/pocs - Fragnesia

⚠️ Только в образовательных и защитных целях.


📚 Ссылки

  • Блог безопасности AlmaLinux
  • Уведомление о безопасности Ubuntu
  • Консультация по безопасности Red Hat
  • Обсуждение патча в списке рассылки Linux netdev

Создано с ❤️ для сообщества безопасности

Будьте в безопасности. Патчитесь быстро.

CVE-2026-46300 • Май 2026

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    315
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    285

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





