
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-42569 — CVE-2026-42569 | Kitploit
Инструменты/GitHubGitHub/0xblackash/cve-2026-42569
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и ОбразованиеБезопасность Баз Данных
GitHub0xblackash/cve-2026-42569

CVE-2026-42569

CVE-2026-42569

Репозиторий
386 месяцев назадЕщё не проверено
Поделиться

🚨 CVE-2026-42569 - phpVMS Неавторизованное стирание базы данных

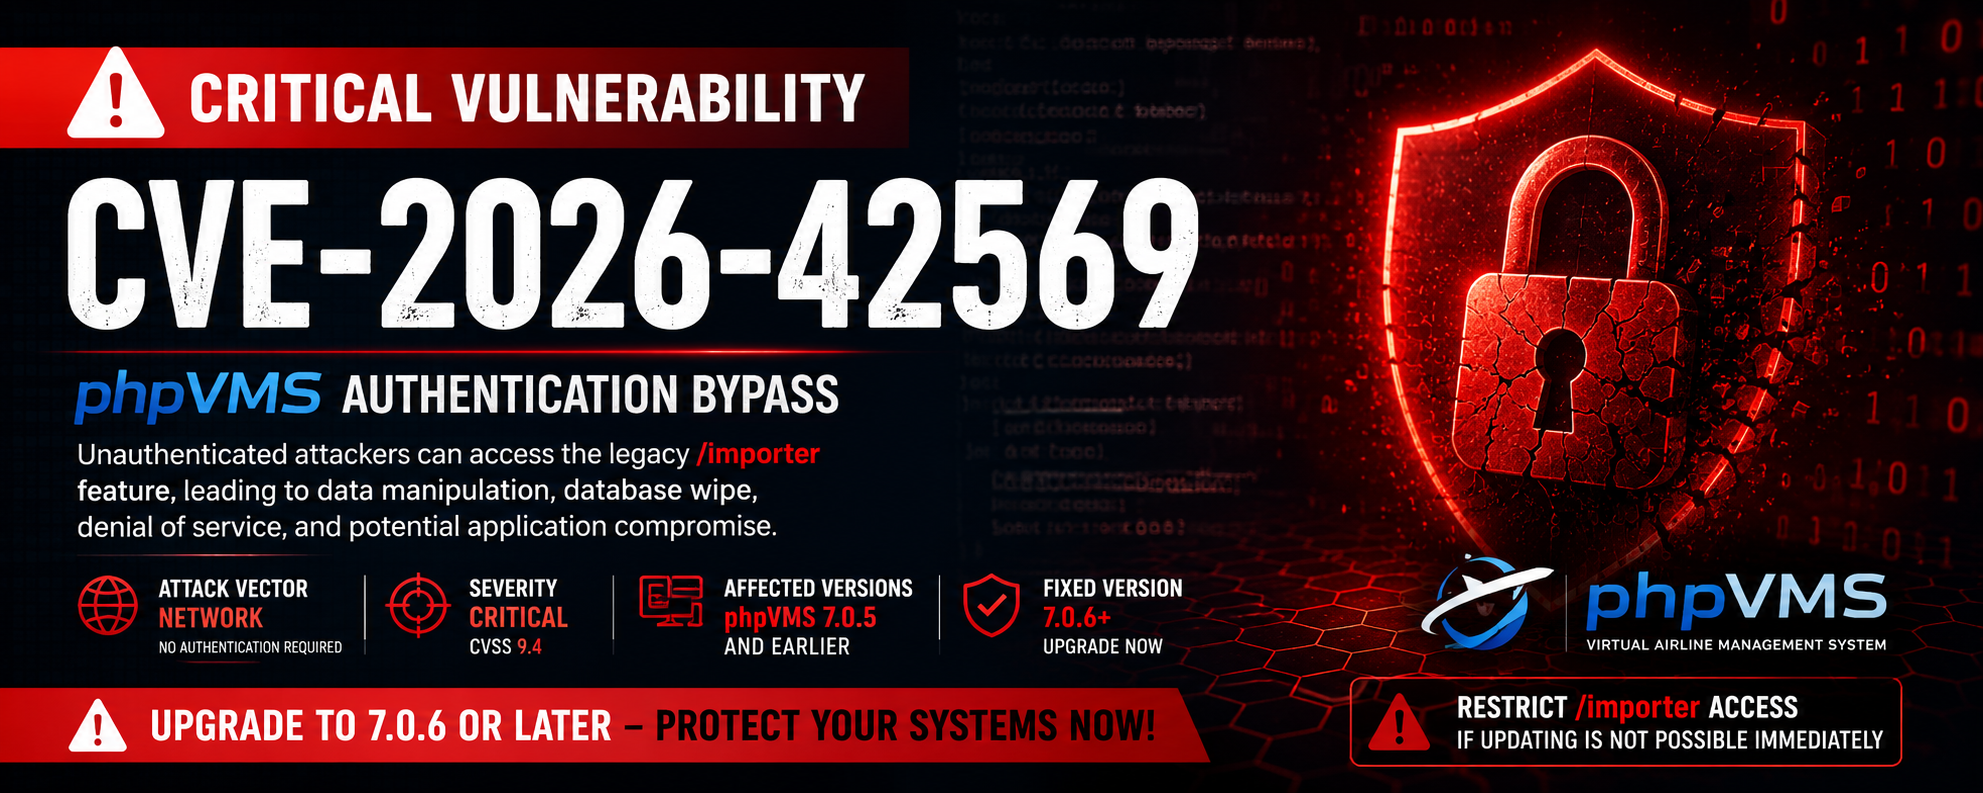
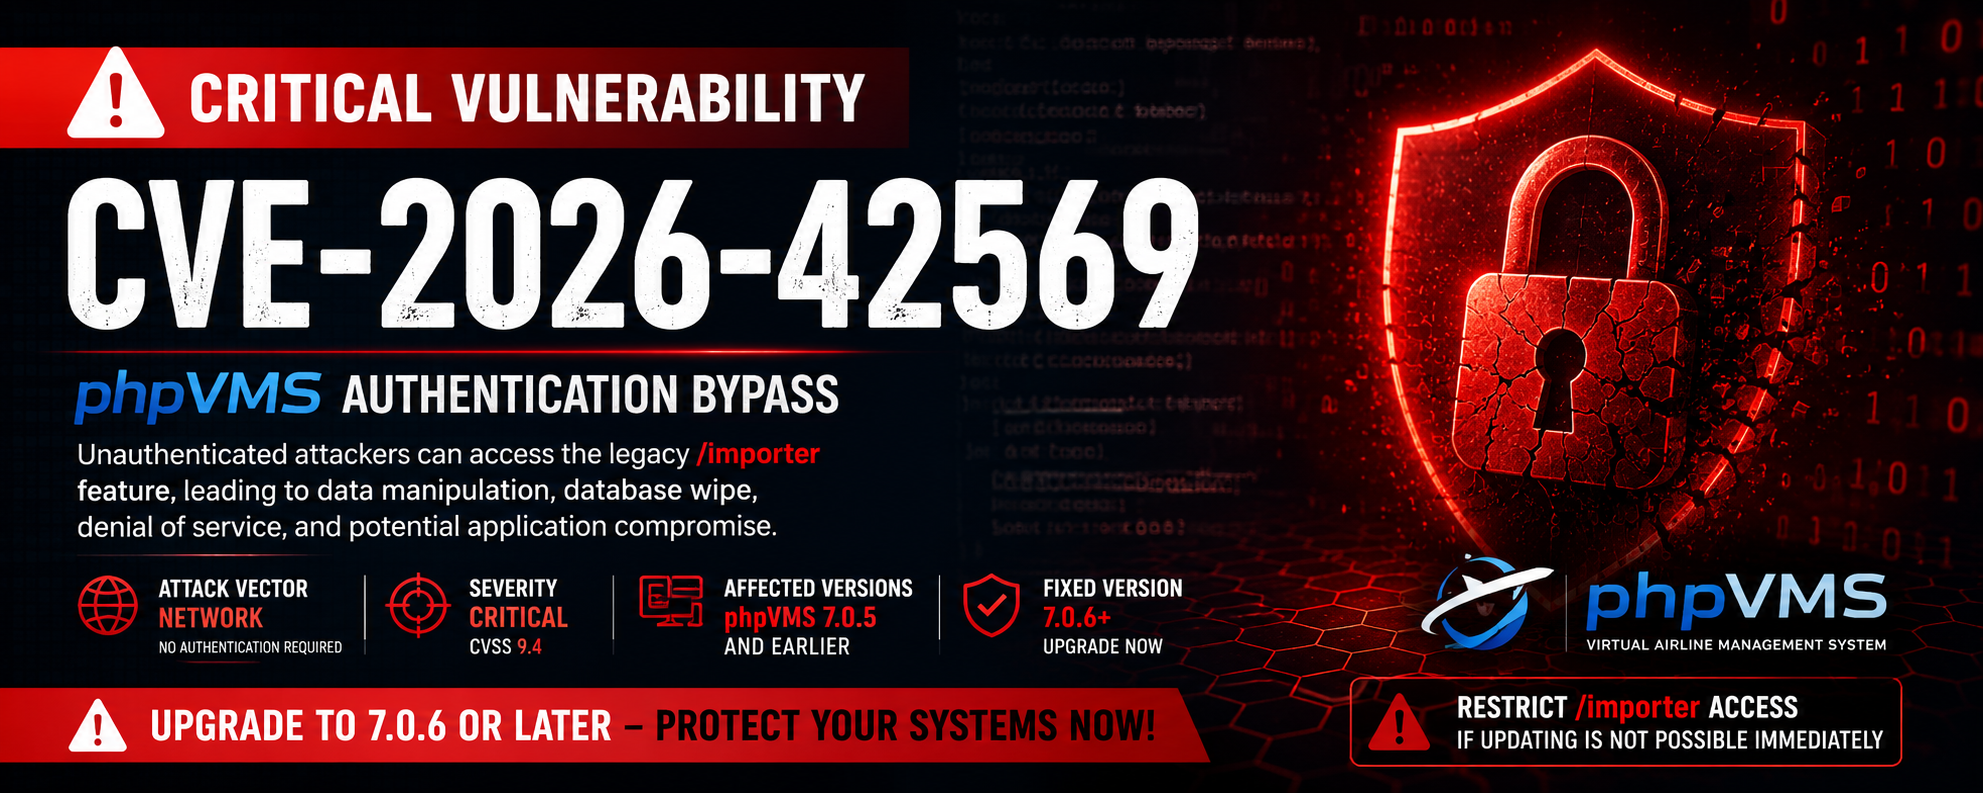
Изображение ChatGPT May 11, 2026, 12_34_25 PM

Неавторизованное стирание базы данных / разрушительный импорт в phpVMS

Critical phpVMS Exploit


📌 Обзор

CVE-2026-42569 — критическая уязвимость в phpVMS (Virtual Airline Management System), которая позволяет неавторизованным злоумышленникам получить доступ к устаревшим конечным точкам импорта.

Эти конечные точки должны были быть ограничены, но остаются доступными в версиях ≤ 7.0.5, что потенциально позволяет злоумышленникам инициировать массовое удаление или стирание базы данных.

🛠 Затронутые версии

ВерсияСтатус
phpVMS ≤ 7.0.5Уязвима
phpVMS 7.0.6+Исправлена

⚠️ Воздействие

  • Неавторизованный доступ
  • Массовое удаление рейсов, пользователей, расписаний и других критических данных
  • Возможно полное стирание базы данных (операции TRUNCATE / DELETE)
  • Полная компрометация виртуальной авиакомпании

🧪 Использование PoC

python3 CVE-2026-42569.py http://target.com

Пример вывода (успех):

[+] SUCCESS! Endpoint reachable: /importer
[!!] Target is VULNERABLE to CVE-2026-42569
[!!] Database wipe / mass deletion is possible!

🛡️ Меры по устранению

  1. Немедленно обновитесь до phpVMS 7.0.6 или новее.
  2. Удалите или ограничьте доступ к конечным точкам /importer и /import.
  3. Заблокируйте доступ к устаревшим маршрутам импорта на вашем веб-сервере (Nginx/Apache).
  4. Регулярно создавайте резервные копии базы данных.

🔧 Быстрое временное исправление (Nginx)

location ~* ^/(importer|import) {
    deny all;
    return 403;
}

⚠️ Отказ от ответственности

Этот репозиторий предназначен только для образовательного и авторизованного тестирования безопасности.
Автор не несет ответственности за любое неправомерное использование или ущерб, причиненный этим инструментом.
Неавторизованная эксплуатация незаконна.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    310
  • 5

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    306
  • 6

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    301

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →